
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 kai-one001/react-router-cve-2025-61686-
Análise detalhada de CVE-2025-61686, uma vulnerabilidade de path traversal no armazenamento de sessão em arquivo do React Router, incluindo causa…
 furkankayapinar/react-next-scanner
CVE-2025-55182 e CVE-2025-66478
 jaycelation/cve-2026-25645
Reutilização Insegura de Arquivo Temporário em extract_zipped_paths()
 renio-wow/cve-2026-51416
Analisa um CVE específico no manipulador OAuth do WeChat, identificando leituras ilimitadas de respostas HTTP que levam à negação de serviço, com…
 pcmkuit/cve-2021-44228---log4shell-analysis
Análise técnica aprofundada da vulnerabilidade de injeção JNDI no Apache Log4j2. Inclui análise estática de código, comparação de patches, vetores de…
 gonaumov/cve-2025-55182-checker
Um script Bash portátil para detectar versões vulneráveis dos pacotes React Server DOM e Next.js afetados por [CVE-2025-55182]
 trerb/ai-ide-config-guard
Procura em um repositório por arquivos de configuração de AI-IDE que podem desencadear RCE via hooks do Claude Code, regras do Cursor, auto-registro…
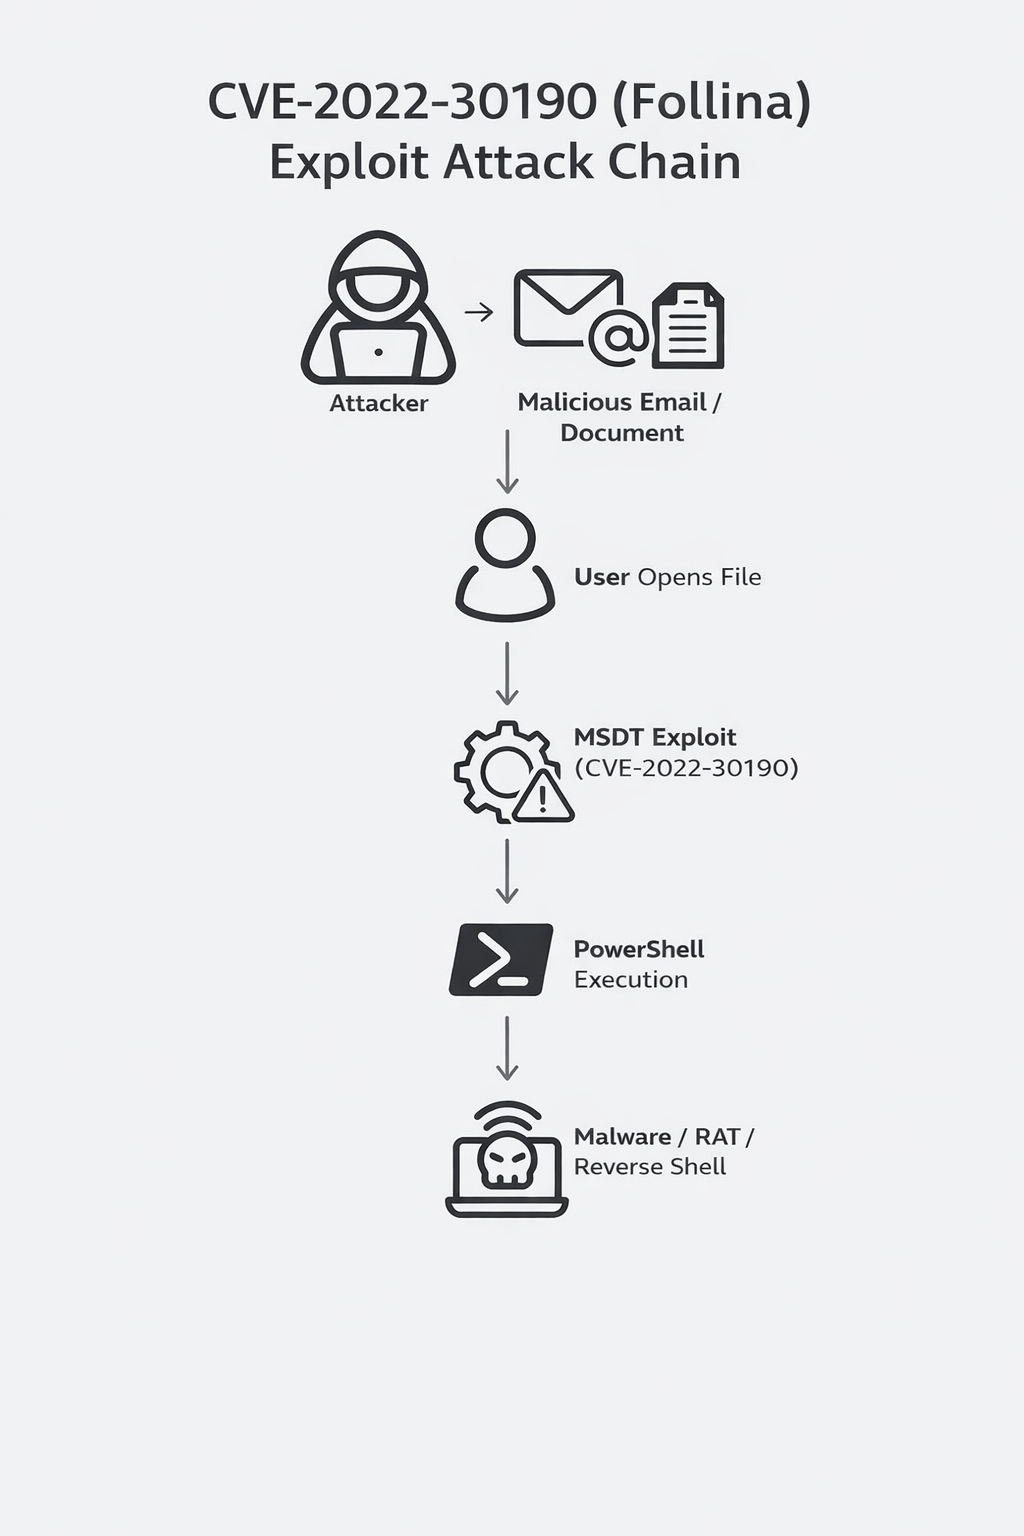 nimesh895/malware-analysis-follina-cve-2022-30190
Análise estática de malware passo a passo de um documento de exploração Follina (CVE-2022-30190), abrangendo extração de arquivos, correlação com…
 degenwithheart/react2shell-vulnerability-verification-script
Script Python autônomo para verificar se um projeto é afetado pelo CVE-2025-55182 (React2Shell). Verifica dependências do package.json e executa…
 ashishsecdev/mobsf_ai
Extensão de análise de segurança alimentada por IA para o Mobile Security Framework MobSF
 nunpa/cve-2025-64459
verifique se a versão vulnerável do python-django corresponde ao bug CVE-2025-64459
 lycis/cawdog
CAWODOG é um projeto de prova de conceito que demonstra como proteger modelos de IA baseados em Python implantados em máquinas industriais offline. …
 kevinbackhouse/djvulibre-poc-cve-2025-53367
Exploit de prova de conceito para CVE-2025-53367, uma vulnerabilidade na biblioteca DjVuLibre. Demonstra a exploração de um bug de corrupção de…
 ch1keen/cve-2025-50360
Relatório e PoC de Estouro de Buffer no Heap no Pepper Language antes da versão 0.1.1, commit 961a5d9988c5986d563310275adad3fd181b2bb7
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
Exploit para CVE-2020-35460 visando a biblioteca de gerenciamento de projetos MPXJ, permitindo execução arbitrária de código por meio de arquivos de…
 shoucheng3/x-stream__xstream_cve-2020-26217_1-4-14-java77
Biblioteca Java para serialização e desserialização XML, com foco na exploração da vulnerabilidade CVE-2020-26217.
 sudo-wp/sudowp-dropzone-elementor
Fork seguro dos Startklar Elementor Addons. Corrigidas as vulnerabilidades CVE-2024-5153 e de Upload de Arquivos.
 anchor0221/cve-2025-50460
Detalhes Técnicos e Exploit para CVE-2025-50460








