#1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 cellebrite-labs/ida_kernelcache
Um Kit de Ferramentas IDA para analisar kernelcaches do iOS.
 rovellipaolo/ninjadroid
Engenharia Reversa Ninja em pacotes APK do Android
 praetorian-inc/trajan
Uma ferramenta de automação de ataques e detecção de vulnerabilidades em CI/CD multiplataforma para identificar fragilidades de segurança em…
 shinthink/blitzstrike
Servidor MCP que empacota uma metodologia de teste de penetração em três camadas: reconhecimento da superfície de ataque, análise estática de…
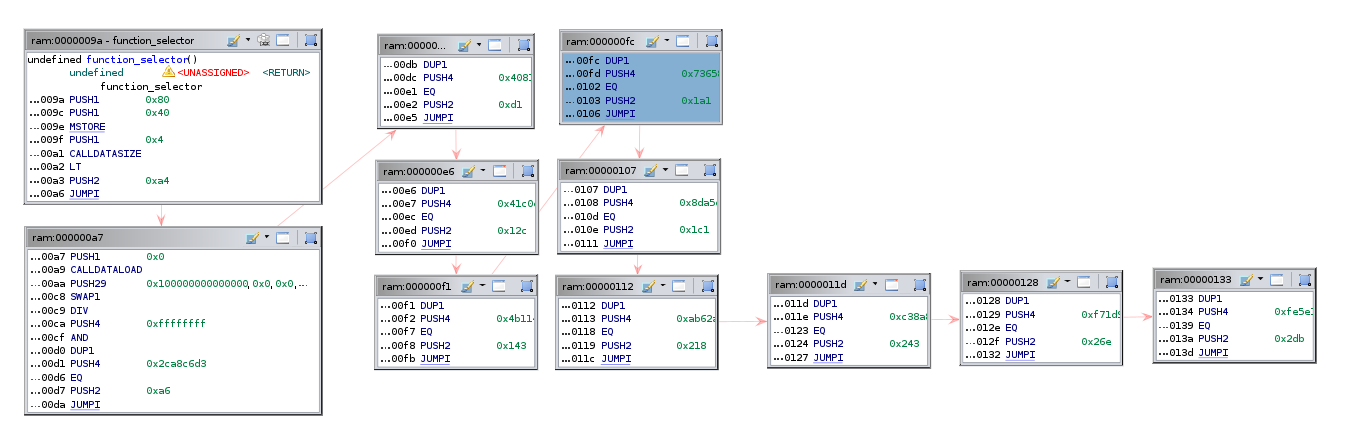 adelapie/ghidra-evm
Módulo do Ghidra para desmontagem, descompilação e análise de bytecode de contratos inteligentes Ethereum. Detecta instruções inseguras, extrai…
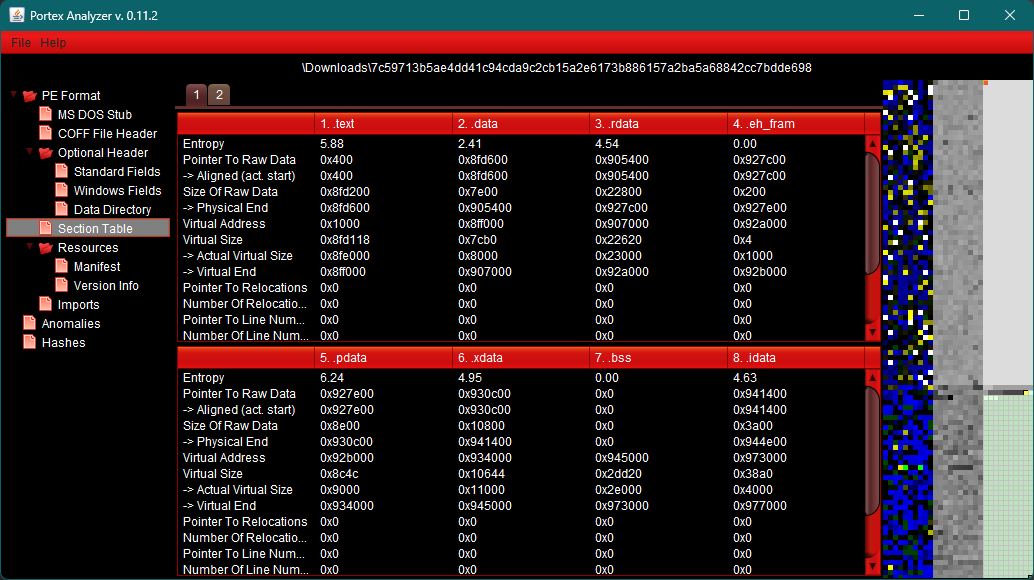 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
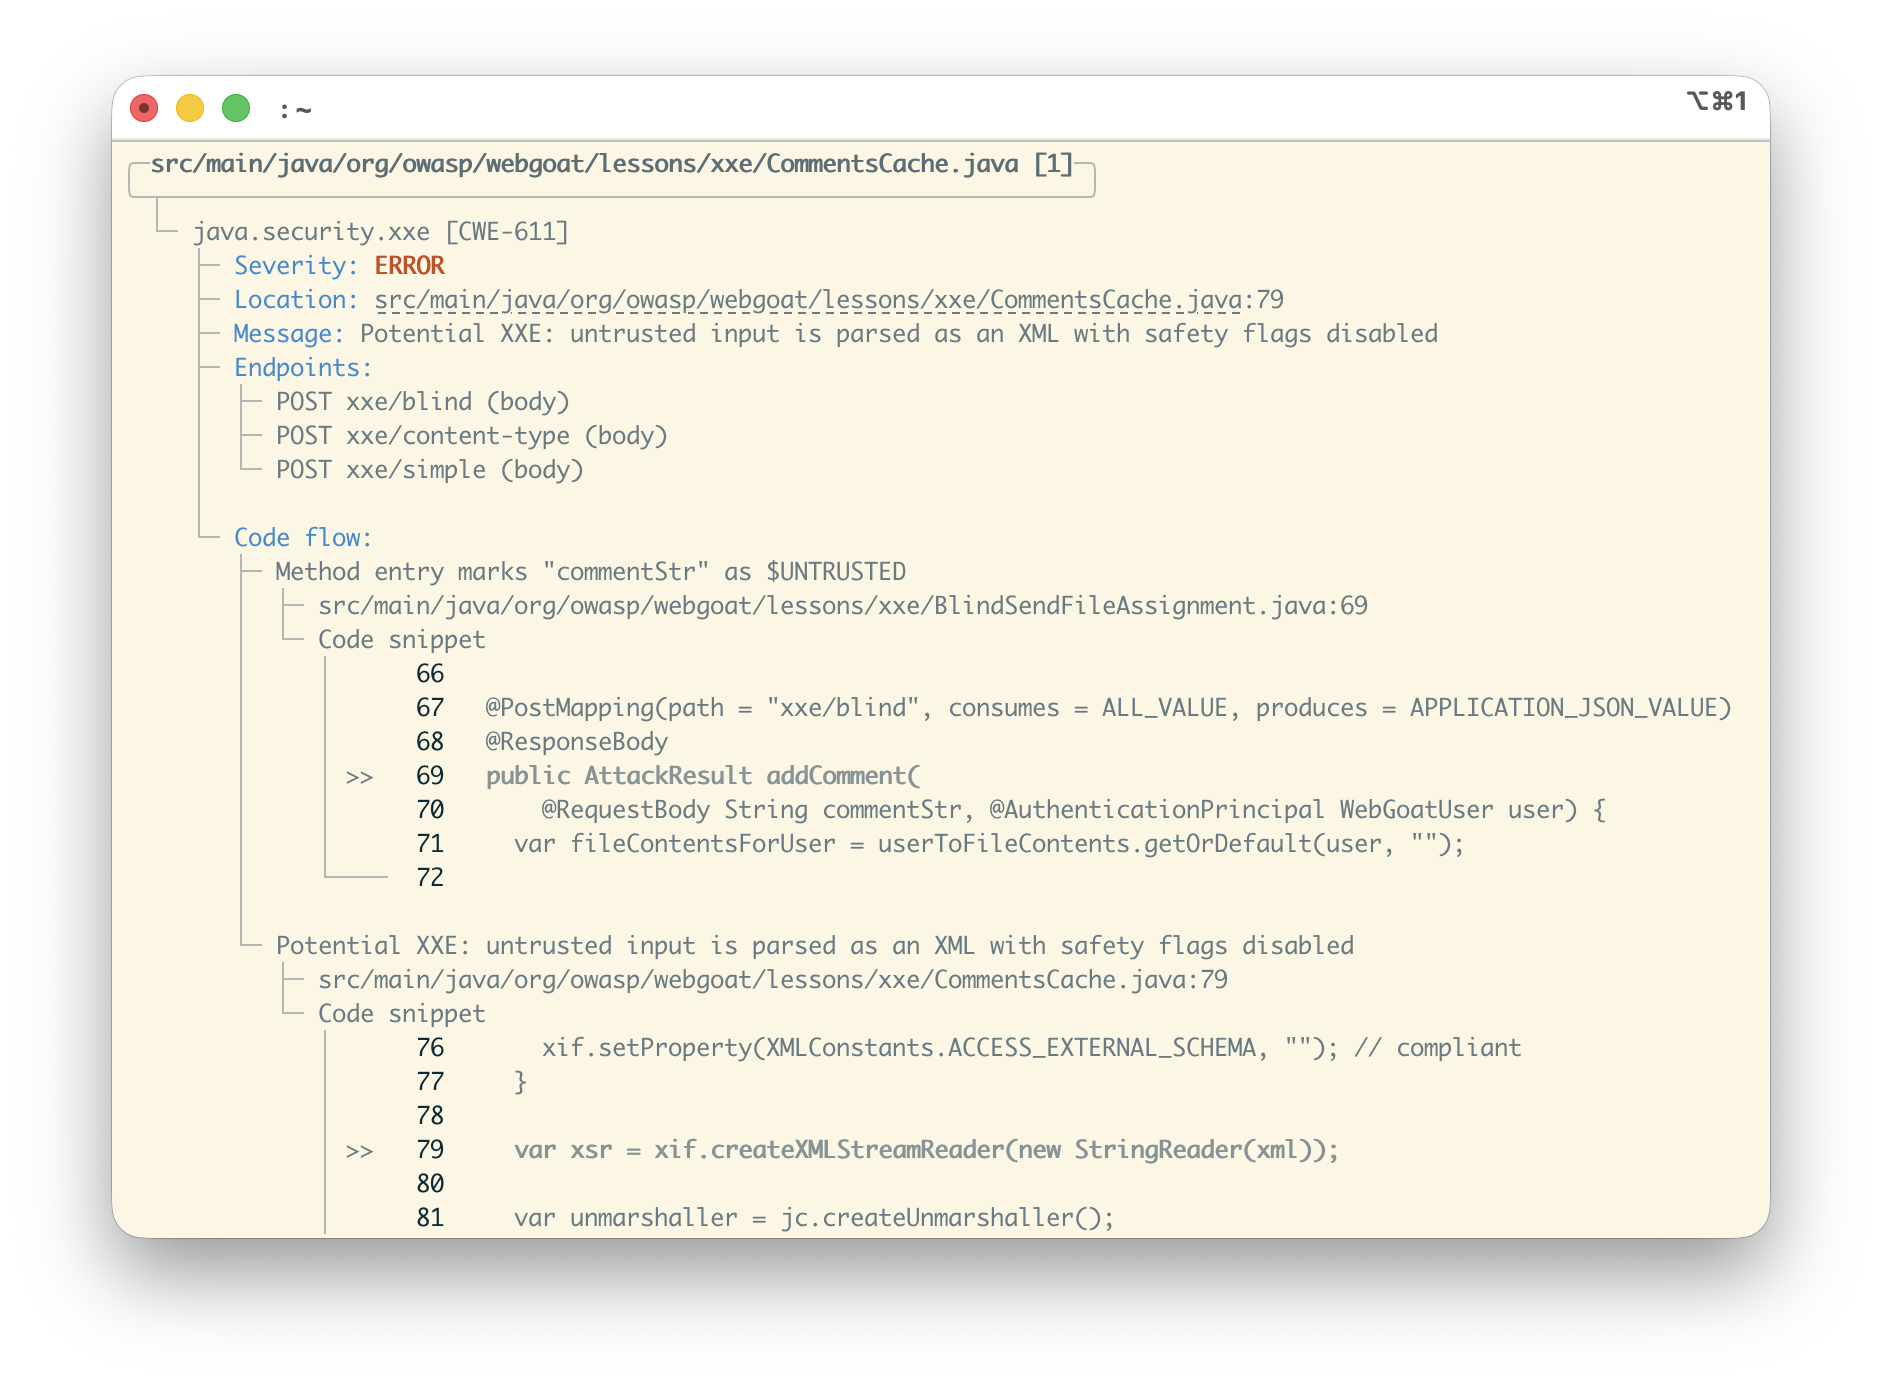 seqra/opentaint
Motor formal de análise de contaminação inter-procedural para segurança de aplicações. Rastreia dados não confiáveis através de limites de funções,…
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 idamcp/idamcp
Servidor MCP que integra o IDA Pro com agentes de IA, apresentando um gateway sem estado para gerenciamento de múltiplas sessões, um mecanismo de…
 cert-polska/malduck
🦆 Malduck é o seu companheiro patinho nas jornadas de análise de malware
 florianmattana/sass-king
Engenharia reversa do dicionário de instruções SASS da NVIDIA, auditorias de kernel e reconhecimento de padrões em todas as arquiteturas de GPU.
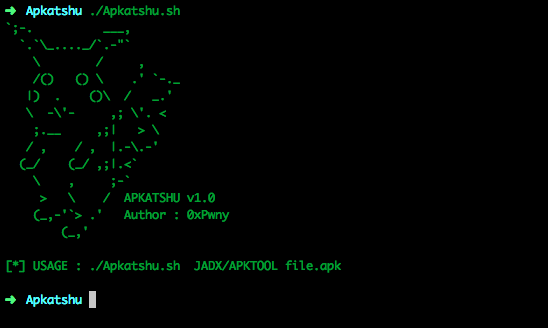 0xpwny/apkatshu
Apkatshu é uma ferramenta para extrair URLs, e-mails, endereços IP e dados interessantes de arquivos APK.
 ergrelet/themida-unmutate
Desofuscador estático para a ofuscação baseada em mutação do Themida, WinLicense e Code Virtualizer 3.x.
 denuvosoftwaresolutions/gamba
Simplificação de Expressões Gerais Mistas Booleanas-Aritméticas: GAMBA
 pietroborrello/customprocessingunit
O primeiro framework de análise para microcódigo de CPU
 symbioticsec/hermes-decomp
Um poderoso descompilador que permite fazer engenharia reversa de aplicativos móveis React Native ao converter seus bytecodes Hermes compilados…
 felixber/findfunc
Plugin para IDA Pro para filtrar funções por padrões de assembly, sequências de bytes, referências de strings/nomes e restrições de tamanho, com…