
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit
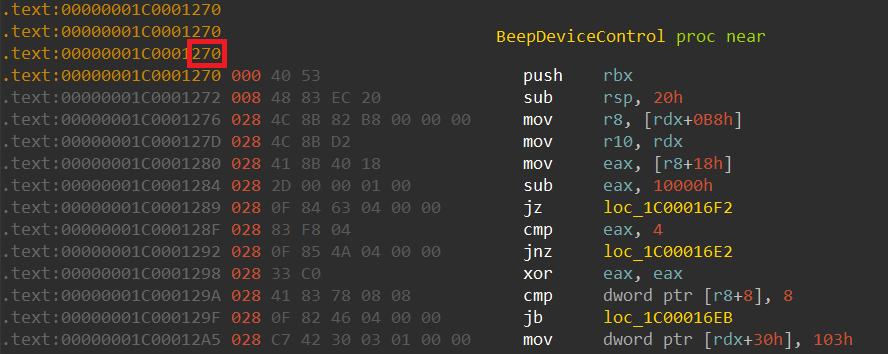
 stong/cve-2020-15368
CVE-2020-15368, também conhecido como "Como explorar um driver vulnerável"
 rashidkhanpathan/cve-2022-40471
Exploração e Pesquisa de RCE
 ivanitlearning/cve-2018-12613
Exploit independente modificado portado para Python 3
 bkreisel/cve-2022-41343
🐍 Exploit em Python para CVE-2022-23935
 rabomen/dirty-pipe
exp do CVE-2022-0847
 h3rm1tr3b0rn/cve-2020-8644-playsms-1.4
Script Python para explorar PlaySMS antes de 1.4.3
 zaphoxx/zaphoxx-coldfusion
exploit coldfusion baseado em https://cvedetails.com/cve/CVE-2009-2265/
 dgndrn/cve-2023-4590
Exploit de prova de conceito para uma vulnerabilidade de estouro de buffer SEH (CVE-2023-4590) no editor hexadecimal Frhed v1.6.0. Gera um arquivo de…
 mind2hex/cve-2023-38035-mobileiron-rce
Script para explorar CVE-2023-38035
 giovannipajeu1/cve-2024-23738
Prova de conceito de exploit para CVE-2024-23738 direcionado ao Postman no macOS. Automatiza a detecção de vulnerabilidades e a injeção de código por…
 svchostmm/cve-2024-25600-mass
Exploração em massa para CVE-2024-25600, fazendo upload de webshells para sites WordPress vulneráveis através de uma lista de alvos.
 silent6trinity/looney-tuneables
CVE-2023-4911
 funnydog896/cve-2024-36401-woodpeckerplugin
CVE-2024-36401-GeoServer Property Injeção de expressão Rce woodpecker-framework Plugin
 funixone/exploit-cve-2026-8832-
Exploit automatizado de RCE para WordPress WPCode Lite v2.3.5. Executa cadeia de exploração de 6 etapas via bypass de XML-RPC com 8 payloads PHP…
 f01965/cve-2019-8014
PoC e exploit para CVE-2019-8014 com payload shellcode (calc/CMD) acionado via imagem BMP manipulada. Inclui análise de exploração binária.
 allu-mette/cve-2021-4034
PoC de CVE-2021-4034 (PwnKit) para fins de treinamento pessoal.
 maxpl0it/cve-2019-17026-exploit
Um exploit para CVE-2019-17026. Ele abre o xcalc e foi testado no Ubuntu (x64).
 venglin/setcred
CVE-2026-45250: estouro de buffer do kernel setcred no FreeBSD 14.4 (LPE)








