
 #1
Ferramentas para criar e gerenciar ambientes isolados (VMs, contêineres) para testes de segurança e análise de malware.
Recomendado pelo Kitploit

 cypherpunkarmory/userland
Repositório Principal do UserLAnd
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 qemu/qemu
Espelho oficial do QEMU. Por favor, veja https://www.qemu.org/contribute/ para saber como enviar alterações ao QEMU. Pull Requests estão desativados.…
 ko0ler/homelab
Laboratório caseiro GNS3 documentando uma rede segmentada com firewall Cisco ASAv, núcleo L3, DMZ e um domínio Active Directory para praticar redes,…
 opengrep/opengrep
🔎 Static code analysis engine to find security issues in code.
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 intel/device-modeling-language
Domain-specific language for writing fast functional device models for virtual platforms. Compiles DML to C with API calls tailored for the Intel…
 facebook/mcpguard-dynamic
Sandbox eBPF em nível de kernel para proteger chamadas de ferramentas do agente LLM feitas através do Model Context Protocol (MCP)
 xen-project/xen
Hipervisor tipo-1 e Monitor de Máquina Virtual de código aberto que oferece isolamento seguro para x86, ARM e RISC-V, com arquitetura Dom0/DomU,…
 usbarmory/gotee-example
GoTEE - aplicação de exemplo
 usbarmory/gotee
Ambiente de Execução Confiável (TEE) em Go
 accuknox/agentz
Plataforma de IA agêntica com confiança zero. Suporta implantações SaaS e OnPrem (isoladas).
 tinfoilsh/cvmimage
Cria uma imagem de VM confidencial hermética e reproduzível para inferência segura e computação personalizada em AMD SEV-SNP e Intel TDX, com builds…
 cliffe/secgen
Criar VMs inseguras aleatoriamente
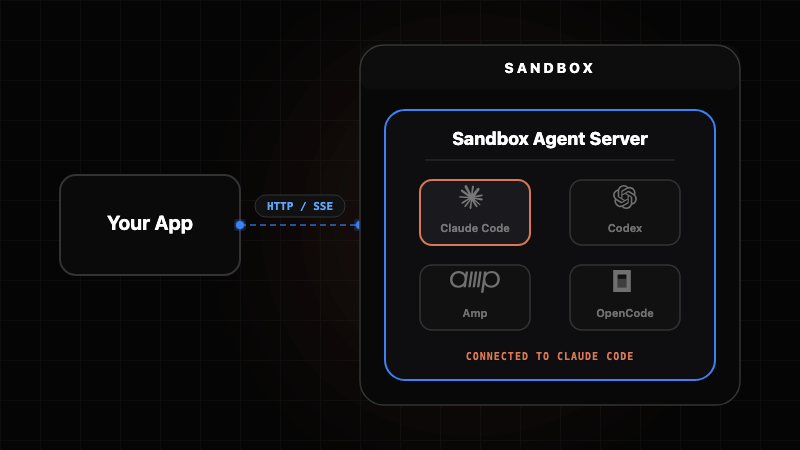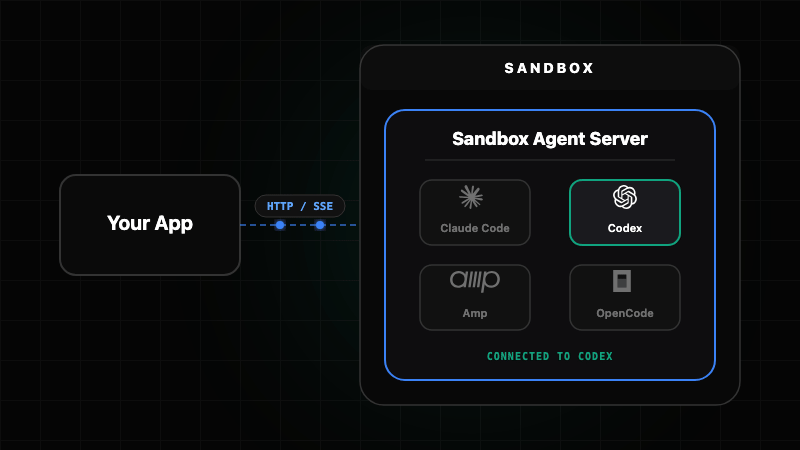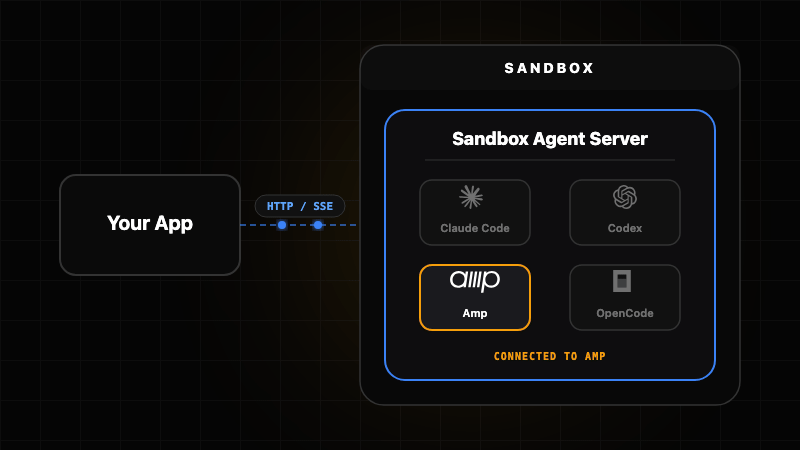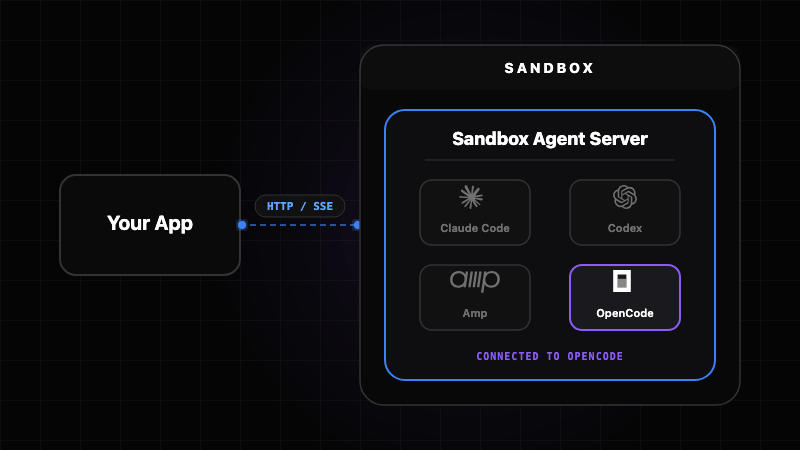 rivet-dev/sandbox-agent
Um processo durável por agente, com memória que sobrevive a reinicializações
 boltgolt/howdy
🛡️ Windows Hello™ style facial authentication for Linux
 hyperdbg/hyperdbg
Ferramentas de depuração nativas de última geração
 0xthearchitect/beatbox
🧊Disposable environments on your own computer








