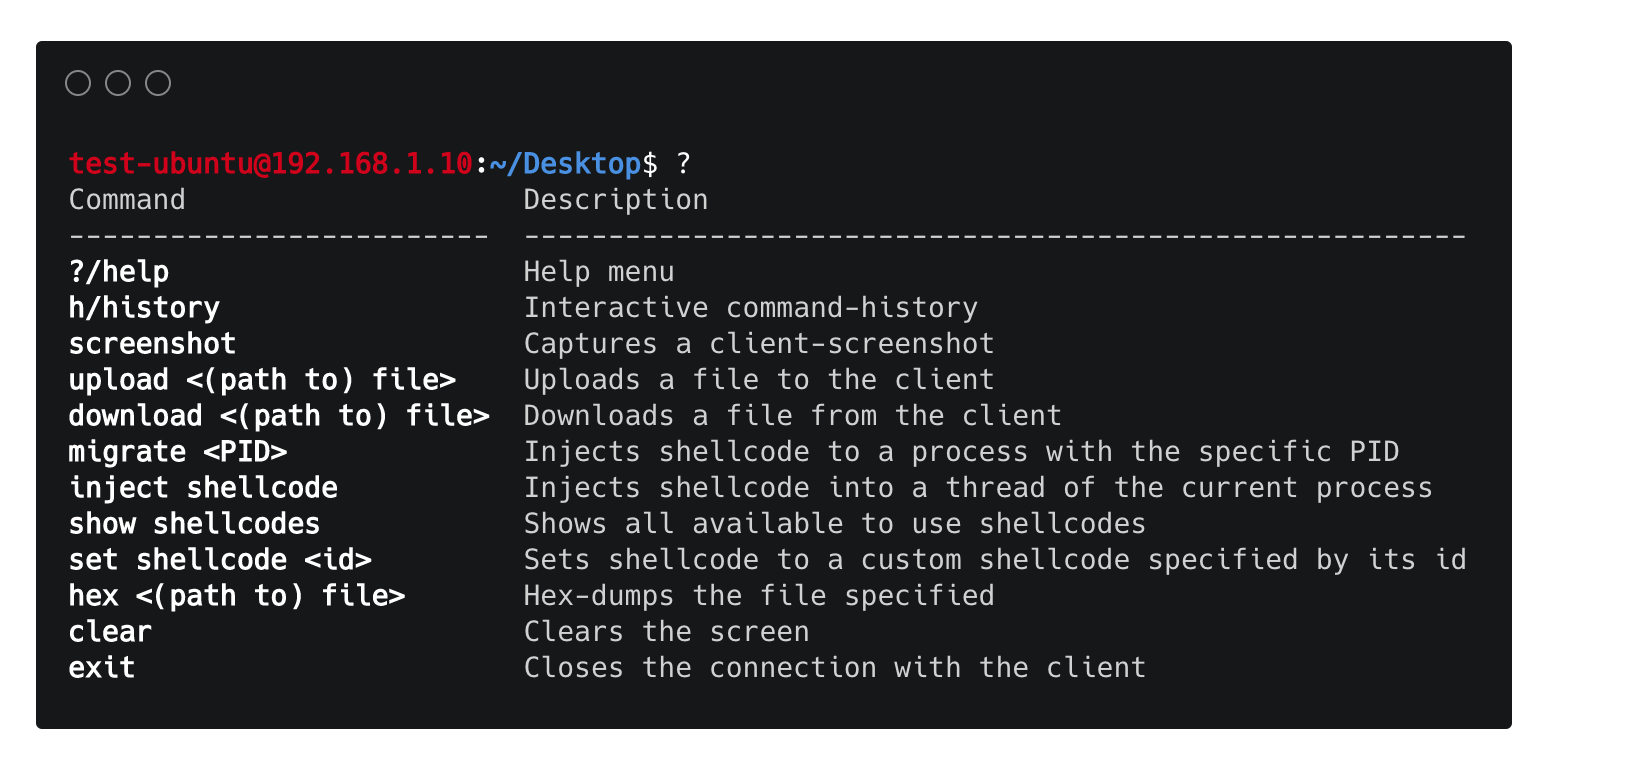
#1
 kiexitdispatcher/godefender
Anti Virtualização, Anti Debugging, AntiVM, Anti Máquina Virtual, Anti Debug, Anti Sandboxie, Anti Sandbox, Pacote de Detecção de VM. APENAS Windows.
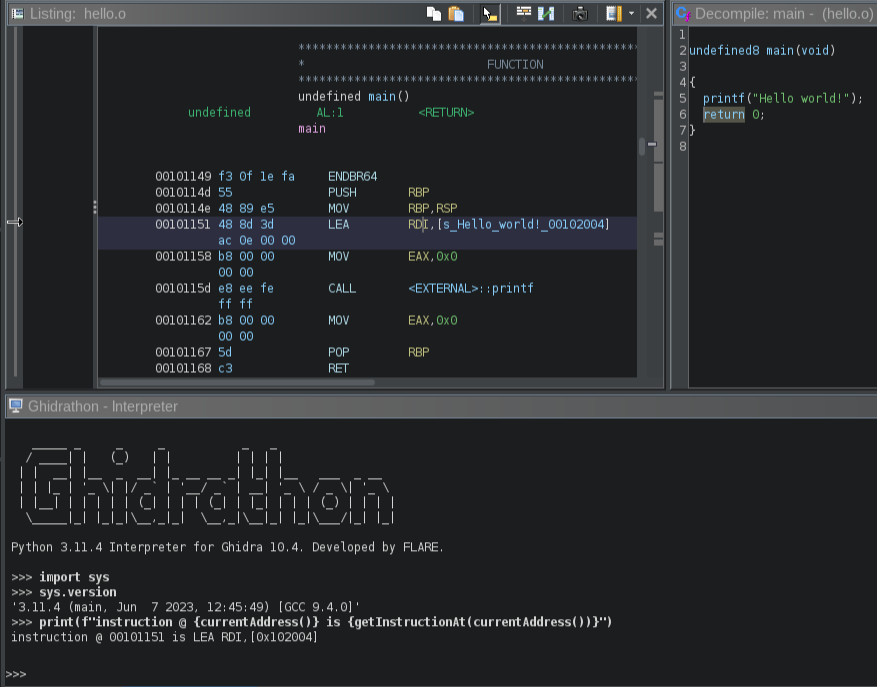 mandiant/ghidrathon
A extensão open-source da equipe FLARE para adicionar scripting em Python 3 ao Ghidra.
 b3nac/injuredandroid
Uma aplicação Android vulnerável que mostra exemplos simples de vulnerabilidades em estilo ctf.
 taviso/avscript
Avast JavaScript Shell Interativo
 idarlingteam/idarling
Plugin colaborativo de engenharia reversa para IDA Pro & Hex-Rays
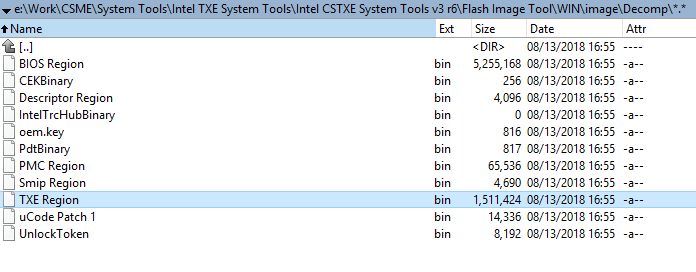 ptresearch/inteltxe-poc
Intel Management Engine JTAG Prova de Conceito
 abhi-r3v0/adhrit
Android Security Suite para reconhecimento aprofundado e análise estática de bytecode baseada em benchmarks Ghera.
 anerruption/logic.net
Um ofuscador .NET gratuito e de código aberto usando dnlib.
 fuzzinglabs/octopus
Ferramenta de análise de segurança para módulo WebAssembly (wasm) e Contratos Inteligentes de Blockchain (BTC/ETH/NEO/EOS)
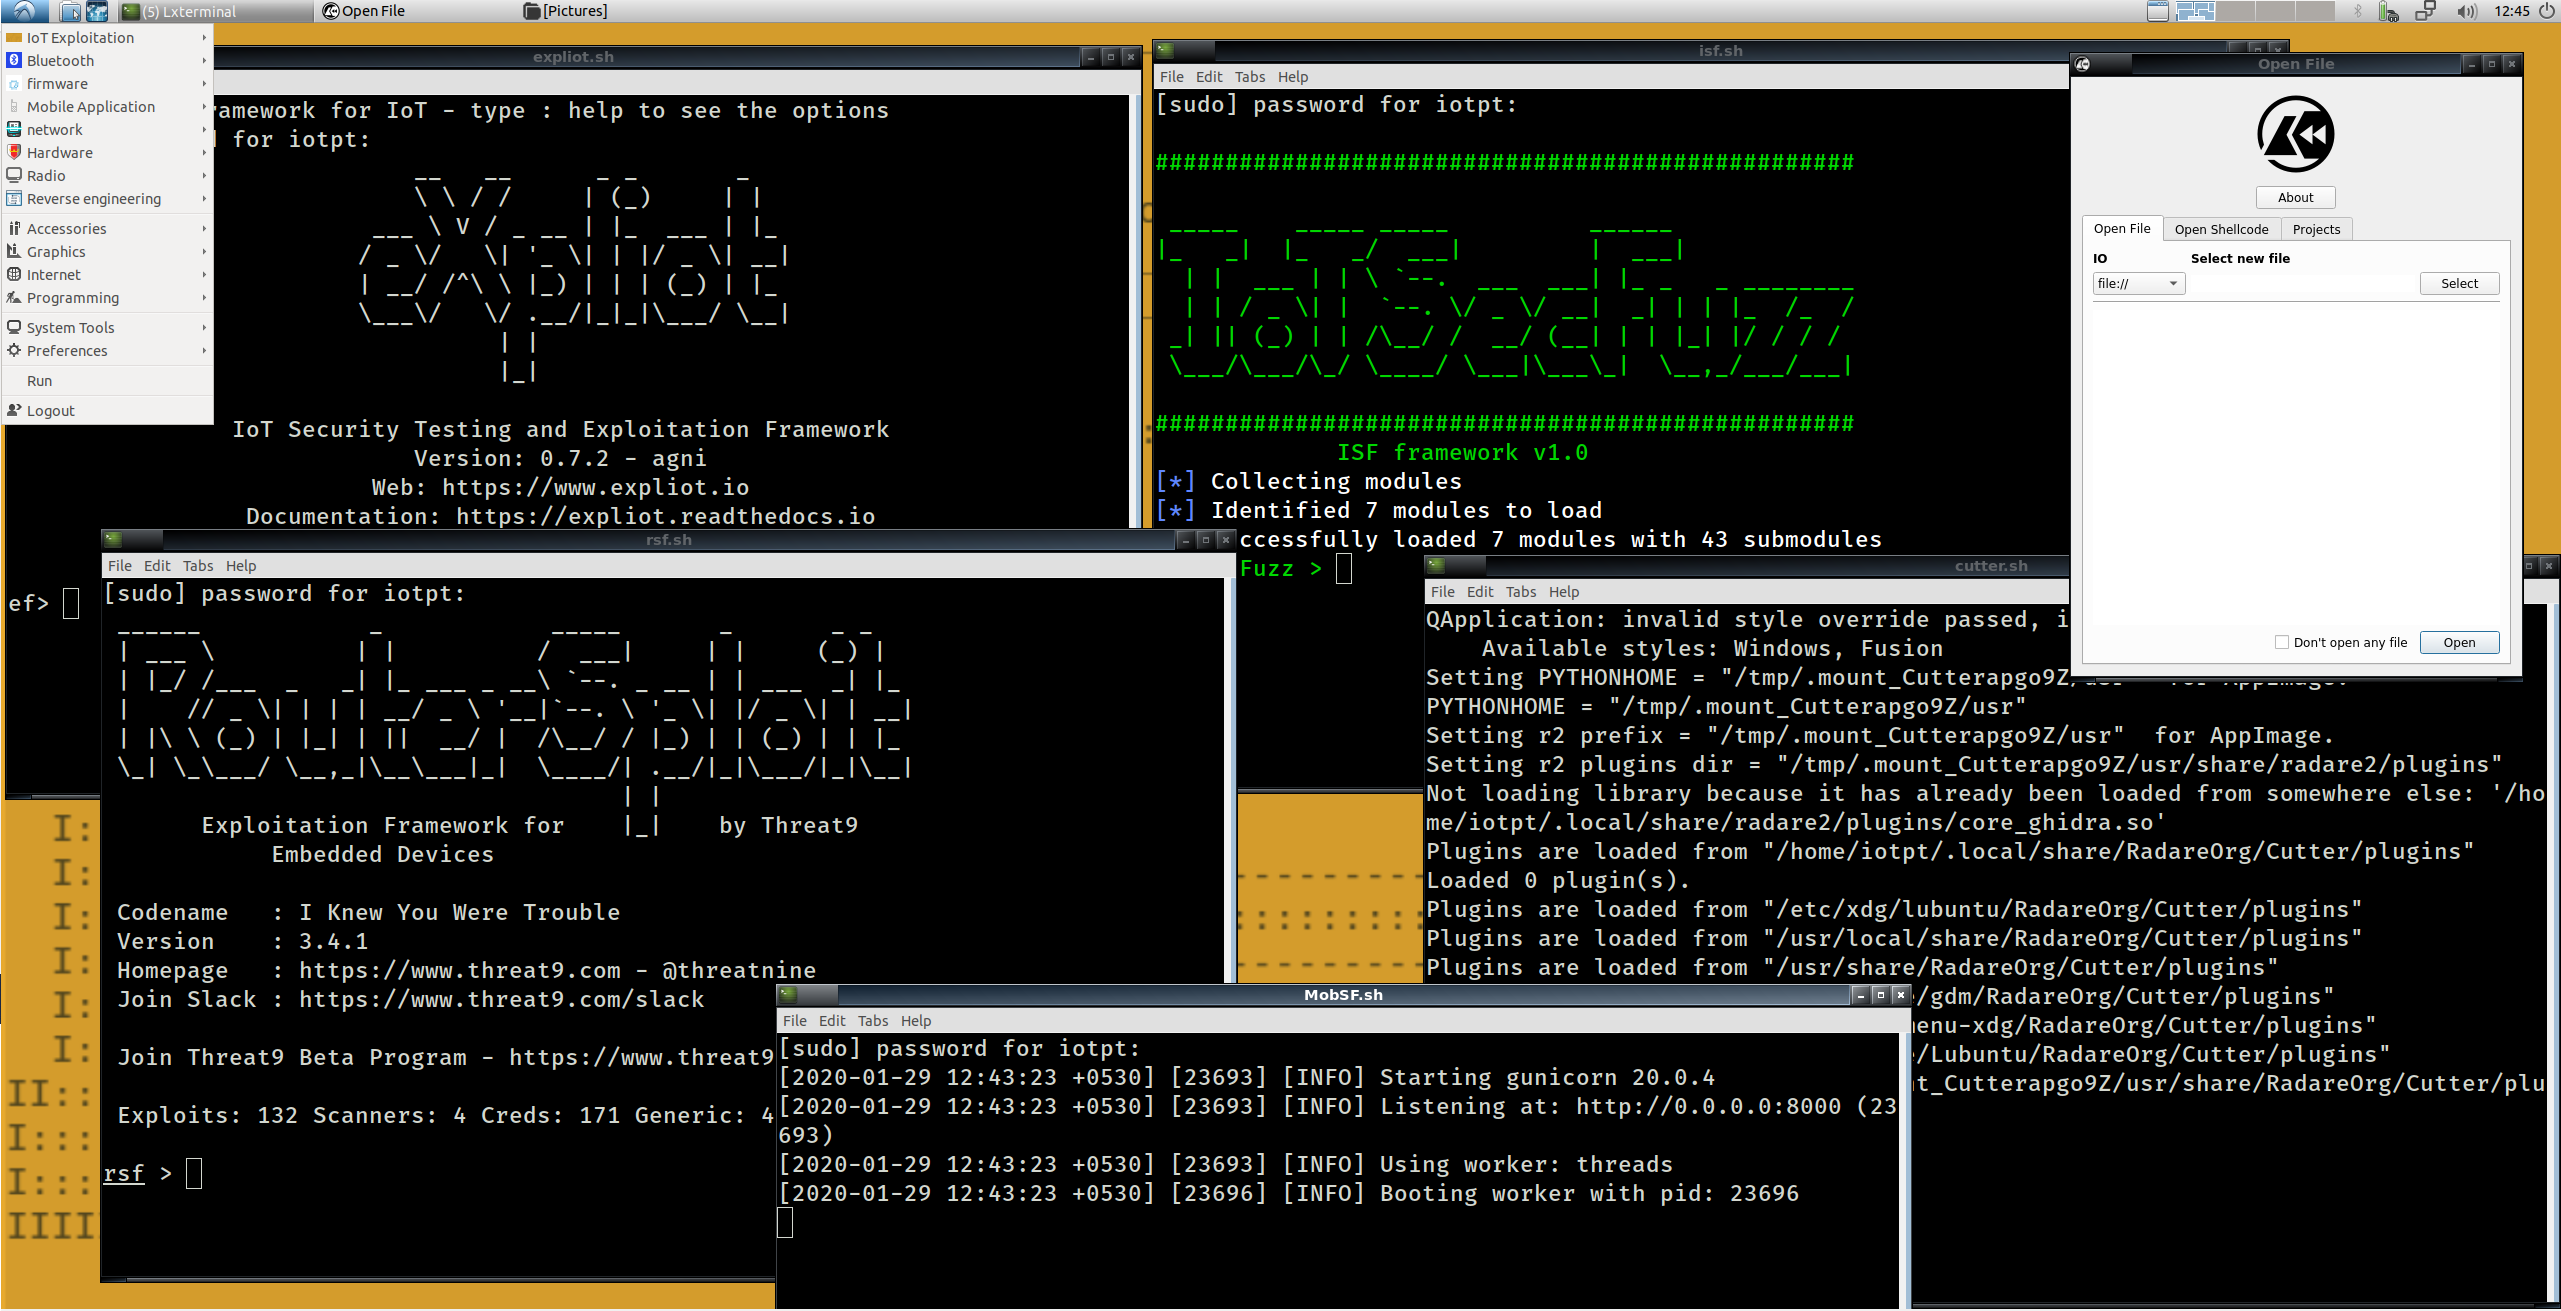 iot-ptv/iot-pt-v1
Um ambiente virtual para testes de penetração em dispositivos IoT
 revng/revng-c
Biblioteca central de elevação binária que traduz código executável para LLVM IR e reconstrói código-fonte semelhante a C para engenharia reversa e…
 yeggor/uefi_retool
Uma ferramenta para engenharia reversa de firmware UEFI.
 20urc3/sekiryu
Kit de ferramentas abrangente para Ghidra headless.
 memn0ps/matrix-rs
Rusty Hypervisor - Hipervisor Tipo 2 Blue Pill de kernel do Windows em Rust (Codinome: Matrix)
 coldzer0/cmulator
Cmulator é ( x86 - x64 ) um Emulador de Sandbox de Engenharia Reversa com Script para shellcode e binários PE . Baseado em Unicorn & Zydis Engine &…
 0vercl0k/cve-2022-21971
PoC para CVE-2022-21971 "Vulnerabilidade de Execução Remota de Código no Windows Runtime"