
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 beardypig/ghidra-emotionengine
Processador Ghidra para a CPU baseada em MIPS do Emotion Engine do Play Station 2
 sentinel-one/peafl64
Ferramenta de instrumentação estática de binários para executáveis Windows x64
 ospg/binwalk
Ferramenta de Análise de Firmware
 mandiant/flare-qdb
Depurador de linha de comando e Python para instrumentar e modificar o comportamento de software nativo no Windows e Linux.
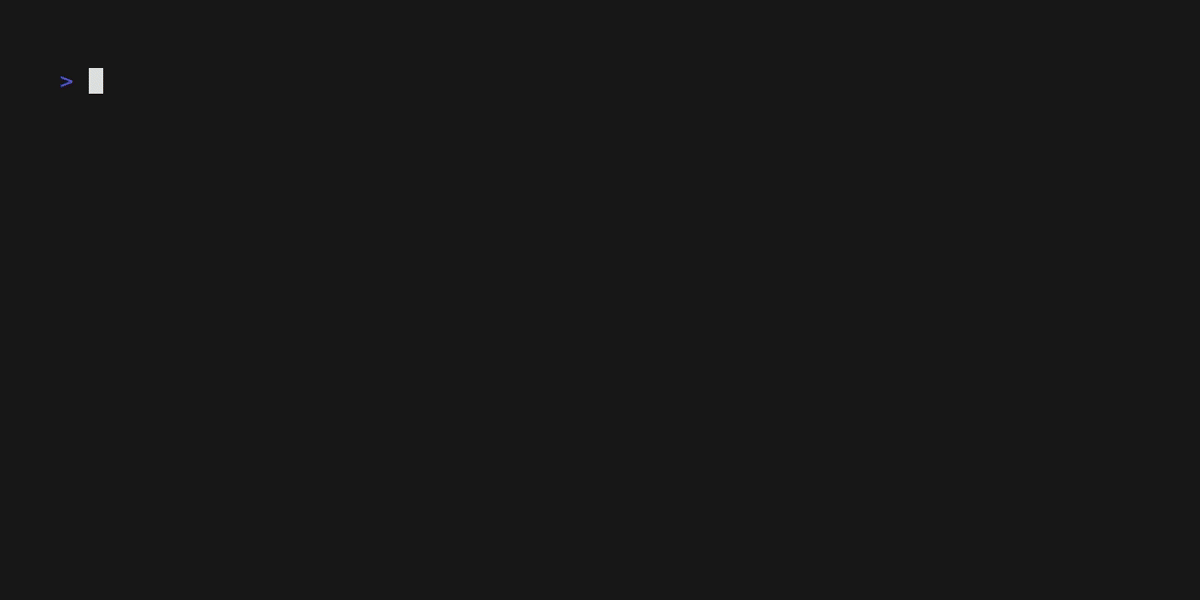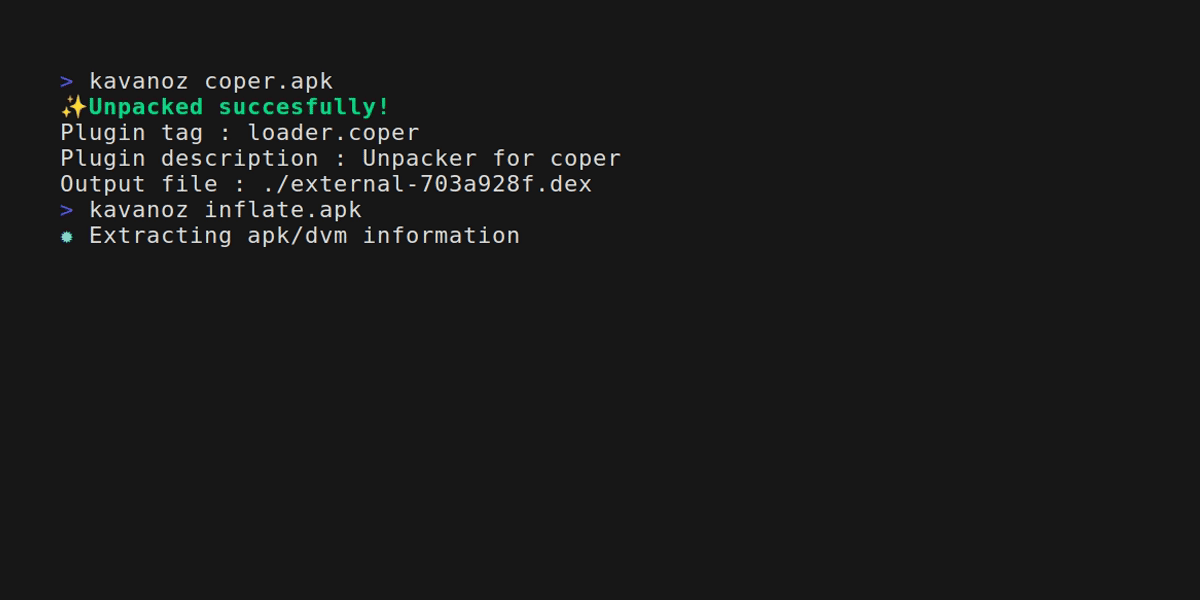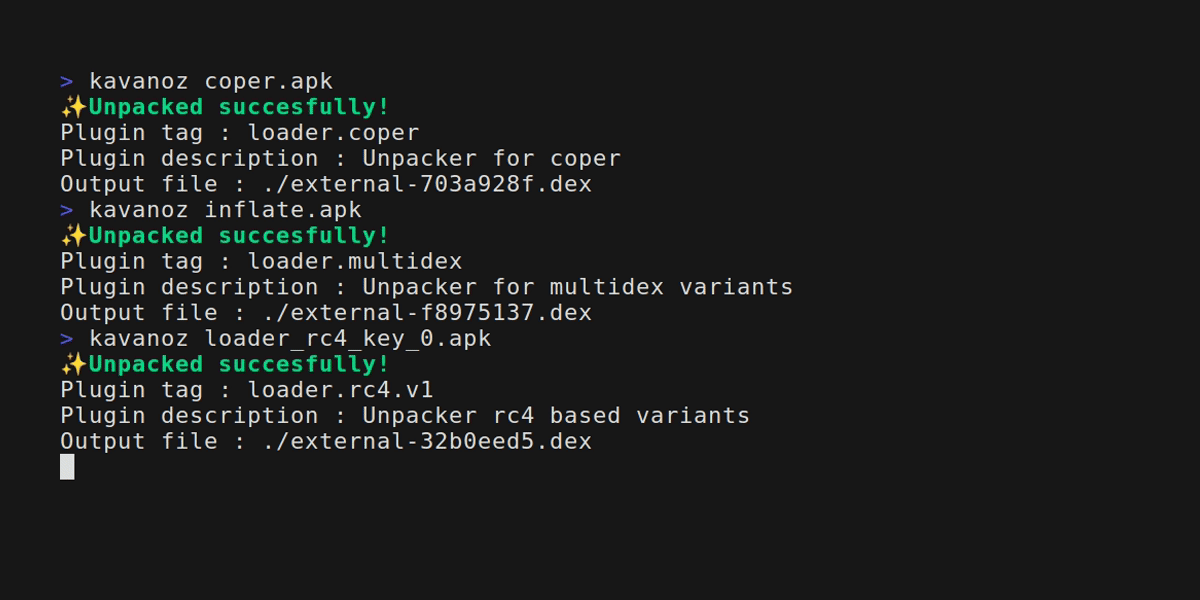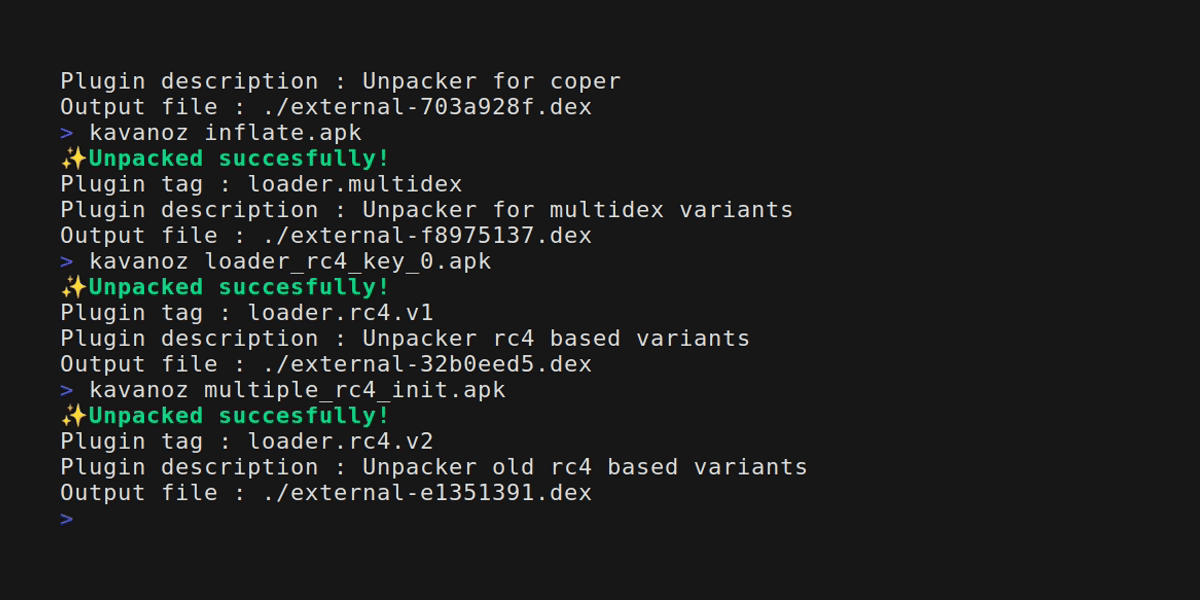 eybisi/kavanoz
Descompactando estaticamente malware bancário Android comum.
 xchwarze/ar150-wifipineapple
Convertendo seu AR150 em um Wifi Pineapple NANO
 mandiant/flashmingo
Análise automática de arquivos SWF baseada em algumas heurísticas. Extensível via plugins.
 openl2d/moc3ingbird
MOC3ingbird Exploit para Live2D (CVE-2023-27566)
 mrakovic-org/nashavm
Nasha é uma Máquina Virtual para arquivos .NET e seu runtime foi feito em C++/CLI
 hugsy/recon_2024_windbg_workshop
Materiais de workshop para dominar a depuração com WinDbg em modo kernel e modo usuário, com configuração do KdNet, demonstrações e um desafio de…
 cmatthewbrooks/r2kit
Um conjunto de scripts para um fluxo de análise de código malicioso baseado em radare
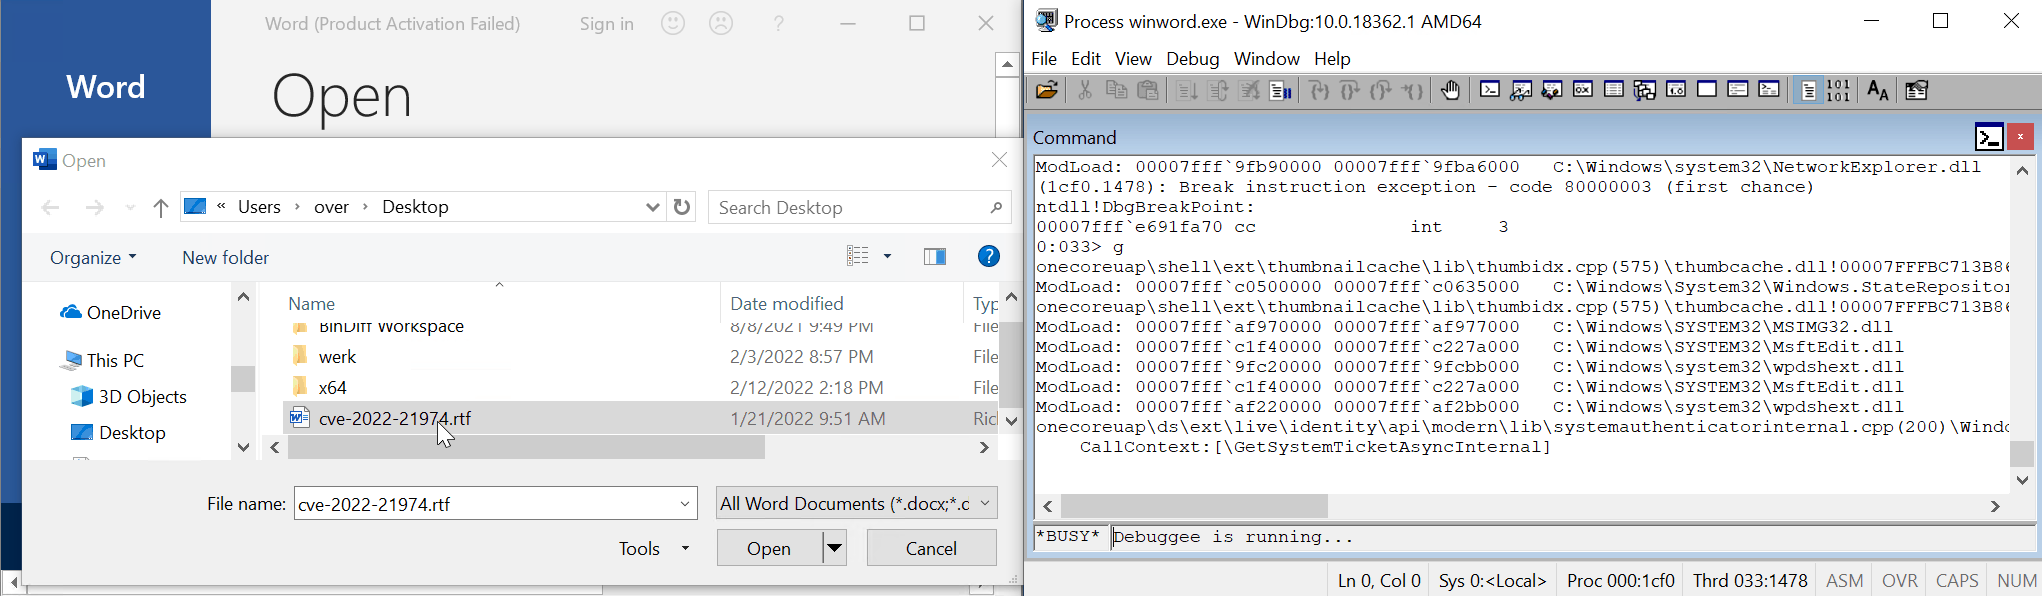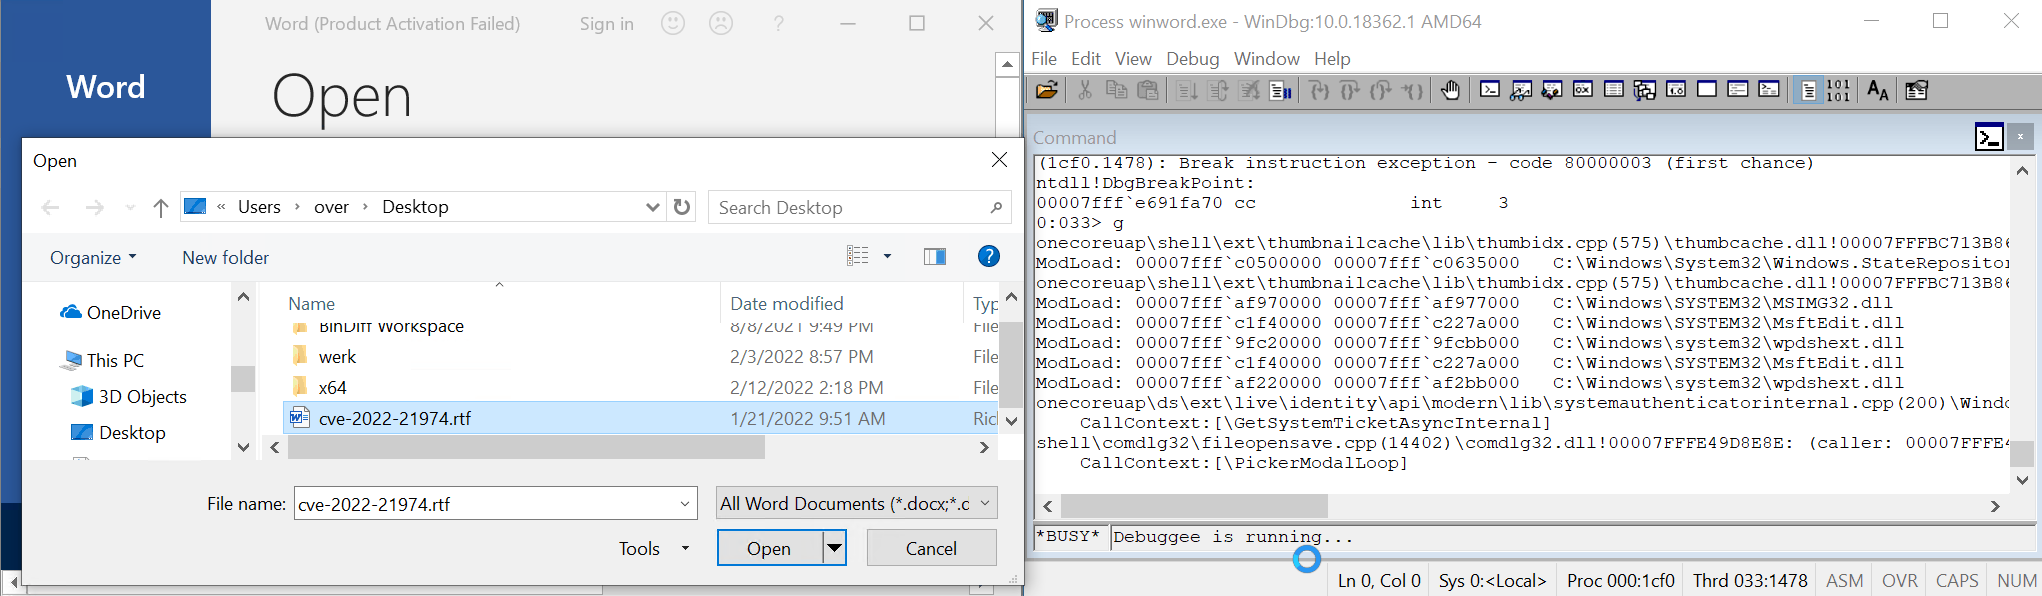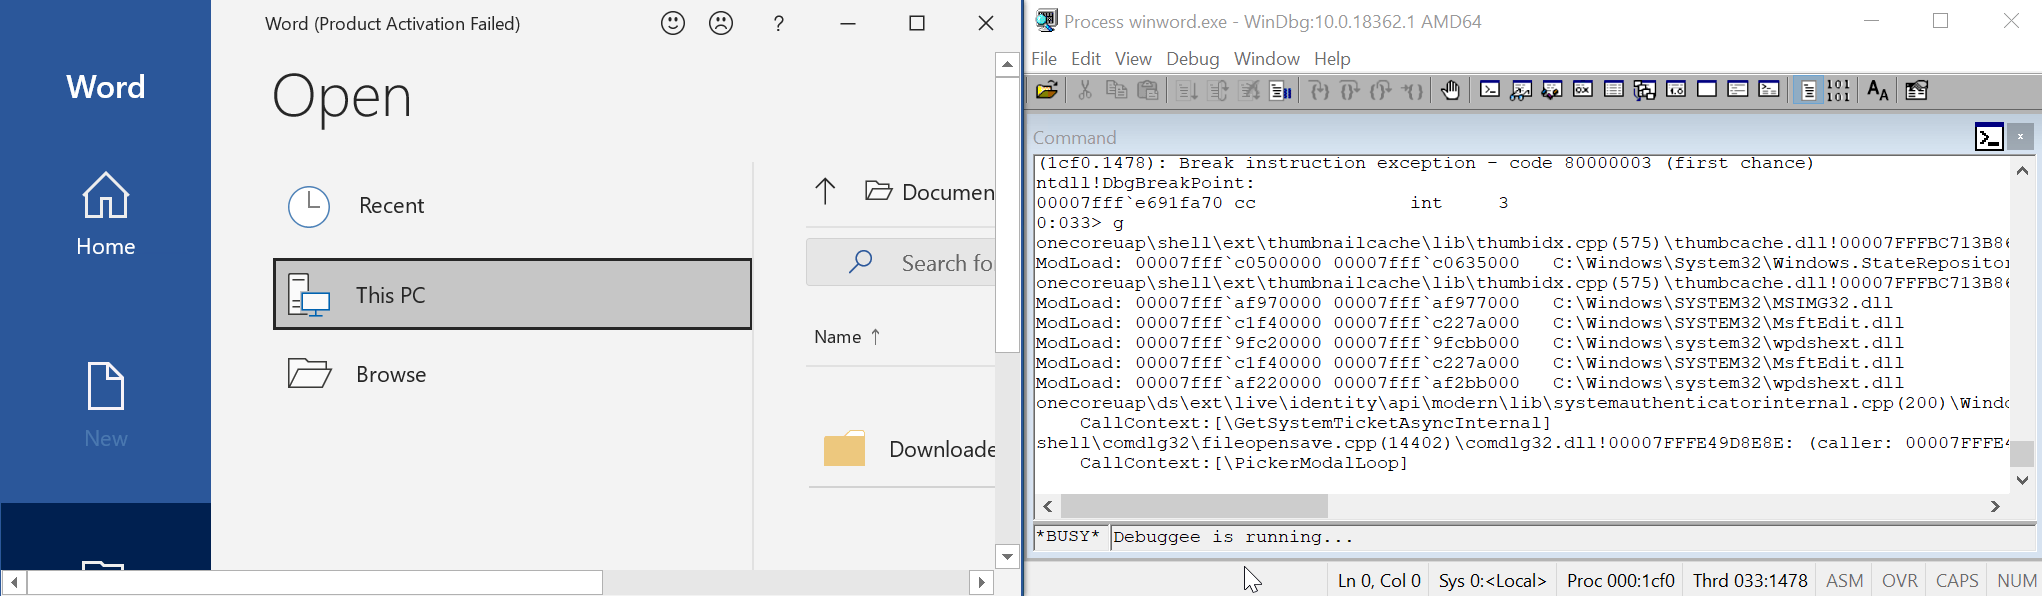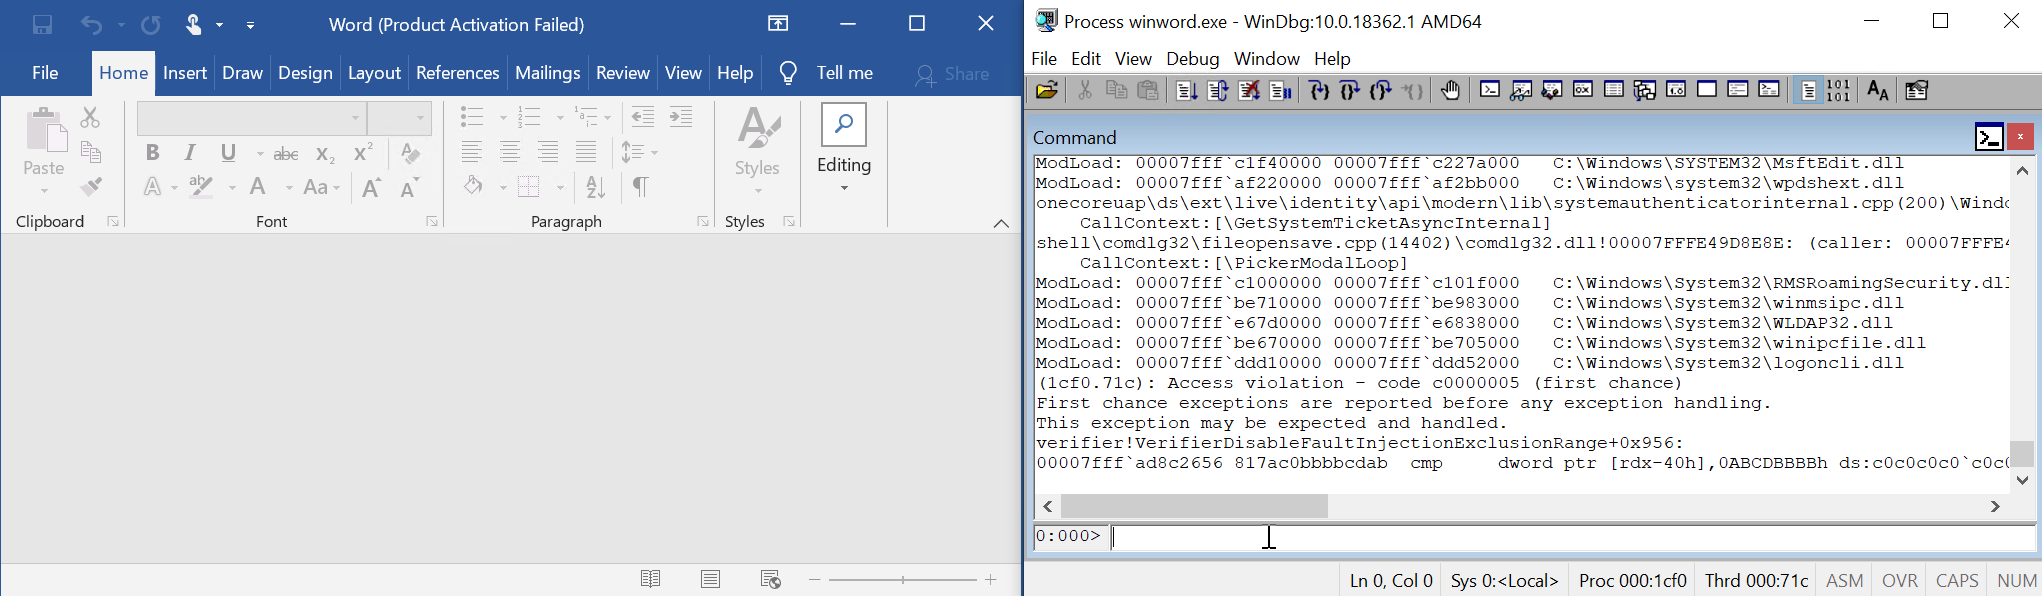 0vercl0k/cve-2022-21974
PoC para CVE-2022-21974 "Vulnerabilidade de Execução Remota de Código nos Serviços de Gerenciamento de Direitos de Segurança de Roaming"
 robertguetzkow/ets5-password-recovery
ETS5 Password Recovery Tool é uma PoC para CVE-2021-36799
 cisco-talos/remcos-decoder
POC do Talos Decryptor para Remcos RAT versão 2.0.5 e anteriores.
 ipuig/cve-2023-50564
Prova de conceito de exploit para CVE-2023-50564 direcionado ao Pluck CMS, entregando um reverse shell por meio da instalação de módulo malicioso.
 damariion/cve-2015-8522.rce
Exploit para CVE-2015-8522 visando o Tivoli FastBack Server com estouro de buffer baseado em pilha, bypass de ASLR/DEP e estabelecimento automatizado…








