
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 gmh5225/frida-vmprotect-bypass
Script Frida que contorna as proteções de runtime do VMProtect em plataformas móveis, permitindo instrumentação dinâmica e análise de binários…
 kkirsche/slae
Exame SecurityTube Linux Assembly Expert x86
 victorique-123/cve-2023-38829-netis-wf2409e_report
Para uma análise abrangente da segurança física de hardware do roteador NETIS WF2409E, estarei documentando todo o processo de análise de hardware,…
 gmh5225/ida-claude-code-plugins
Plugins que integram o Claude Code ao IDA Pro para auxiliar fluxos de trabalho de engenharia reversa e análise de binários por meio de desmontagem e…
 petergabaldon/cve-2024-1346
Senha fraca do root do banco de dados MySQL no LaborOfficeFree afeta a versão 19.10. Esta vulnerabilidade permite que um atacante calcule a senha do…
 vulnerability-playground/cve-2019-1068
Análise de causa raiz e PoC para uma vulnerabilidade de Stack Overflow no Microsoft SQL Server ao reverter svl.dll.
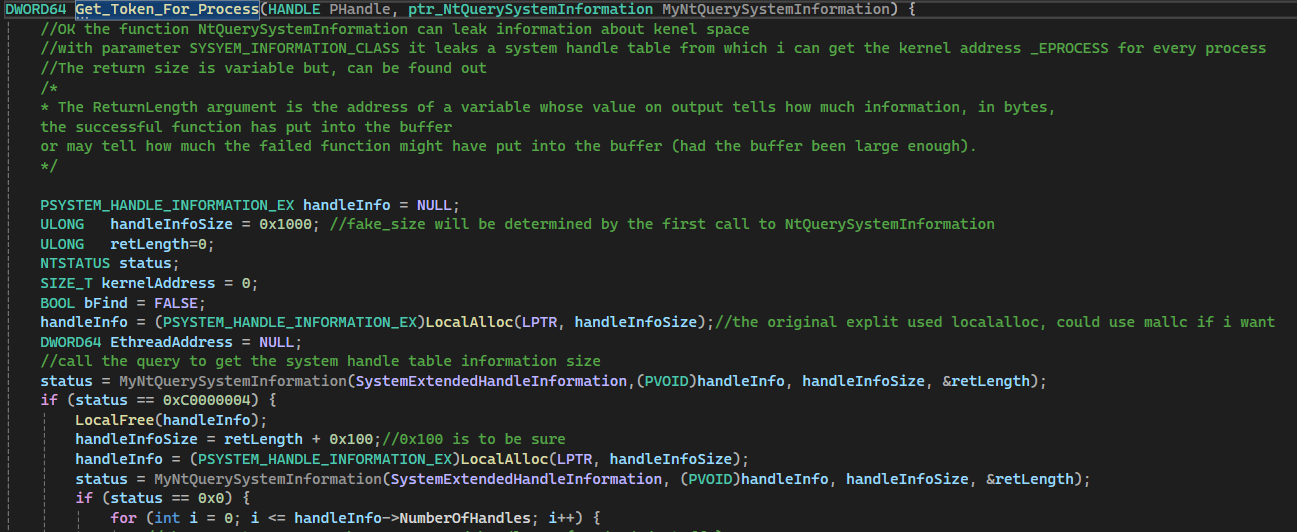 emilc3978/cve-2022-37969poc
Tutorial do CVE-2022-37969 com foco na metodologia de exploração do Kernel, não nas causas internas da CVE
 ercihan/cve-2026-34621_pdf_sample
Análise técnica de uma amostra de JavaScript em PDF do Adobe Acrobat em múltiplos estágios, detalhando a triagem do ambiente, o abuso da API do…
 wechicken456/cve-2021-4034-ctf-writeup
Writeup de desafio CTF pwn explorando CVE-2021-4034 (pkexec) através de manipulação de heap, com engenharia reversa baseada em Ghidra e um binário…
 ercihan/cve-2026-34621
Análise técnica da falha de limite de confiança do JavaScript do Adobe Acrobat, documentando mapeamentos de manipuladores nativos e lógica de…
 dynamicx64/cve-2024-44083
Prova de conceito para CVE-2024-44083: travamento do IDA Pro ≤8.4 por meio de cadeias de saltos excessivas que causam estouro de pilha. Inclui…
 magicbytes/magicarch
MagicArch é um script abrangente de pós-instalação construído com Ansible, projetado para transformar uma instalação básica do Arch Linux em uma…
 stationedk-06/darksword_analysis
Análise estática da cadeia de exploração WebKit do iOS DarkSword — entrega, preparação e detalhamento de CVEs (CVE-2025-31277, CVE-2025-43529)
 themalwareguardian/cve-2025-70330
Bug de parsing de arquivos do Easy Grade Pro 4.1 usado como exemplo educacional para mostrar como iniciantes podem começar a pesquisa de…
 gmh5225/driver-keattachprocess-kedetachprocess-rebuild
Reconstrução das funções do driver do kernel do Windows KeAttachProcess e KeDetachProcess, usadas para anexação de processos e pesquisa de bypass de…
 citizen13x/cve-2021-43229
# CVE-2021-43229 Passo a passo
 gmh5225/memory-relocalloc
Prova de conceito em C que localiza code caves na seção .reloc de DLLs mapeadas para alocar e executar pequenos shellcodes, substituindo chamadas…
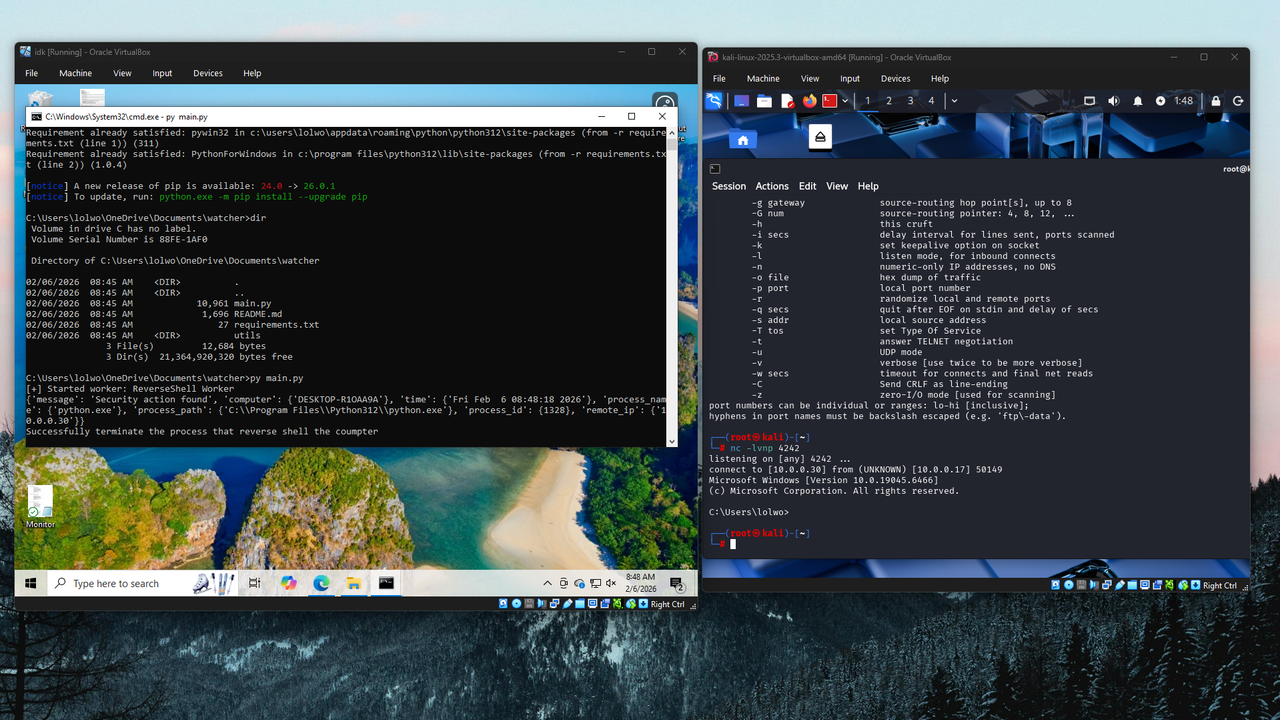 themoonsir/watcher
Detecção de shell reverso e mate-o antes de tentar o shell.








