
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 xcracker000/cve-2024-56426
CVE-2024-56426 Exploit do Bootrom Exynos9830 - SM-G985F
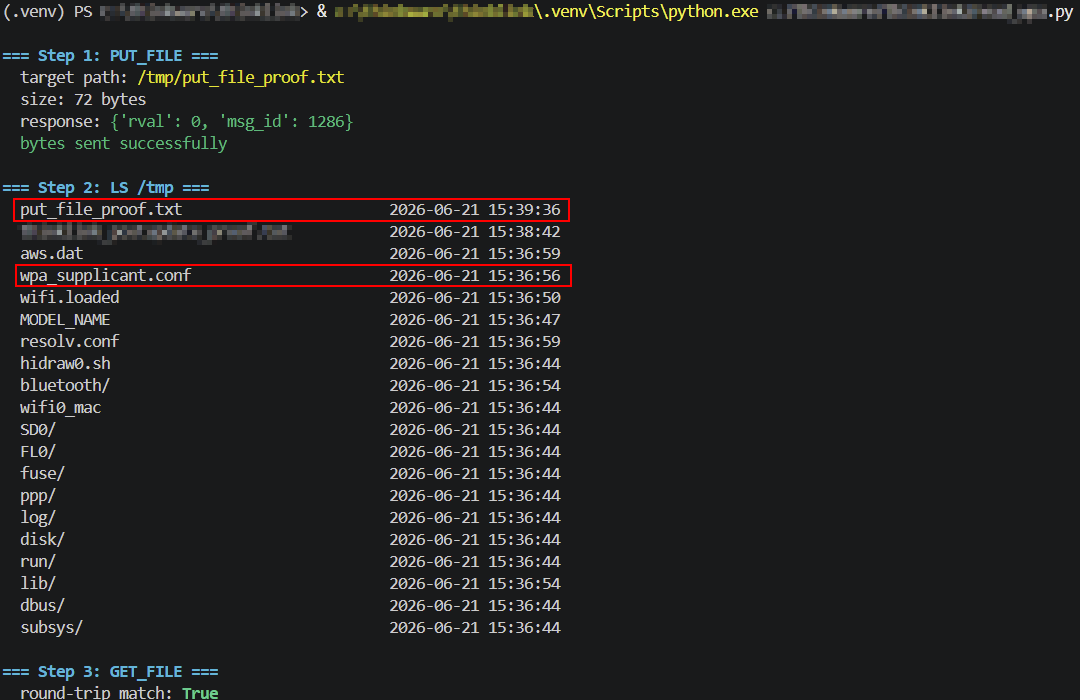 turretsec/disclosure-thinkware-u3000
Três vulnerabilidades não autenticadas no protocolo de controle WiFi local da dashcam Thinkware U3000: gravação arbitrária de arquivos, leitura…
 jas502n/decompiler_tools
Ferramentas
 nccgroup/android_demystification_toolbox
ADT é um conjunto de ferramentas projetado para ajudar a modelar o comportamento de aplicações, pesquisar e testar vulnerabilidades de segurança e…
 crussella0129/tricorne
uma remix do Fedora focada em pentesting e ferramentas purple hat
 yasharote/dll-injector
Uma ferramenta de desktop que permite injetar DLLs, fazer hook de funções da WinAPI como CreateFileW e modificar o comportamento de processos em…
 prophetcraft/jarhunter
Ferramenta de análise de JAR para explorar, pesquisar e extrair classes específicas de arquivos JAR grandes com busca de bytecode, extração de…
 xernary/cve-2026-82539
Aviso de segurança para a vulnerabilidade de estouro de buffer no TOTOLINK a720r
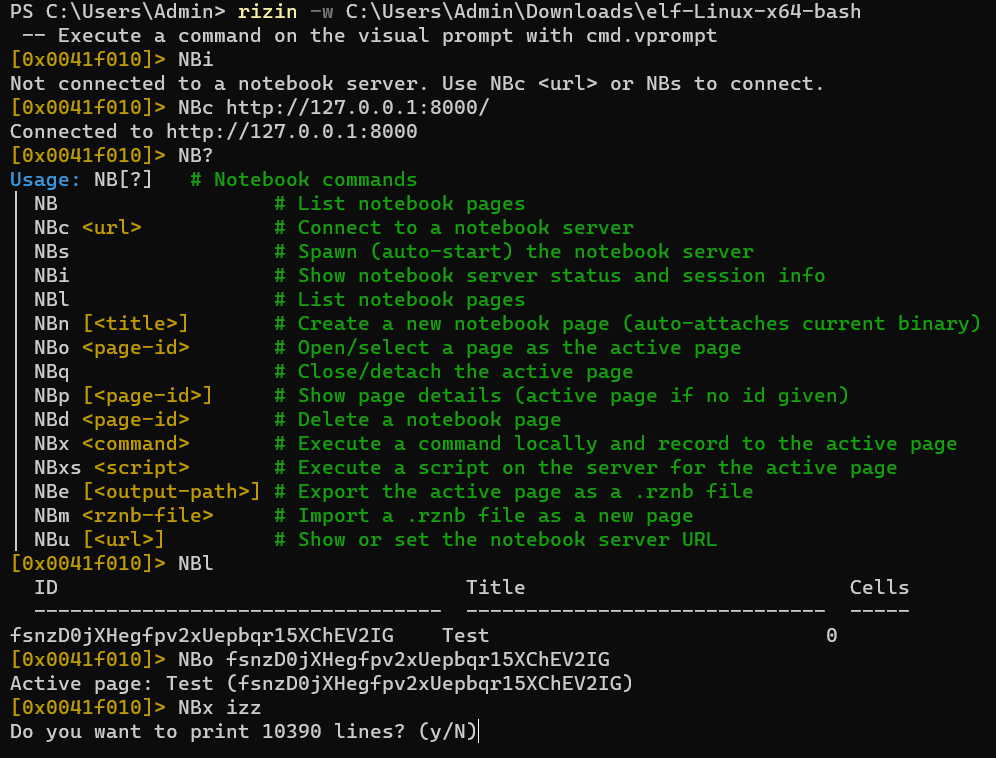 rizinorg/rizin-notebook
Um bloco de notas para escrever anotações enquanto usa rizin!
 cyber-defence-campus/netgear_r6700v3_circled
Demonstra algumas funcionalidades do Morion gerando um exploit para CVE-2022-27646 (estouro de buffer de pilha em roteadores Netgear R6700v3).
 novaek/cve-2026-0073-research
CVE-2026-0073 é uma RCE com pontuação de severidade CVSS de 8,3, e aqui explicaremos como ela funciona.
 boredpentester/abl_rop
Experimentando com CVE-2022-20120 (Pixel Bootloader / ABL) usando Unicorn, derivado do emulador do eShard em…
 tekkenbugattii/linusware-source-code-internal
Motor de runtime com engenharia reversa para Roblox/Luau com hooking de VM, remapeamento de opcodes, escalonamento de capacidades e ambiente de…
 mutur4/unisocbootroms
Esta é uma coleção de BootROMs Unisoc extraídas de vários chipsets Unisoc via CVE-2022-38694
 spiralbl0ck/cve-2022-3653
CVE-2022-3653 apenas o componente c++ em Vulkan para estudo posterior
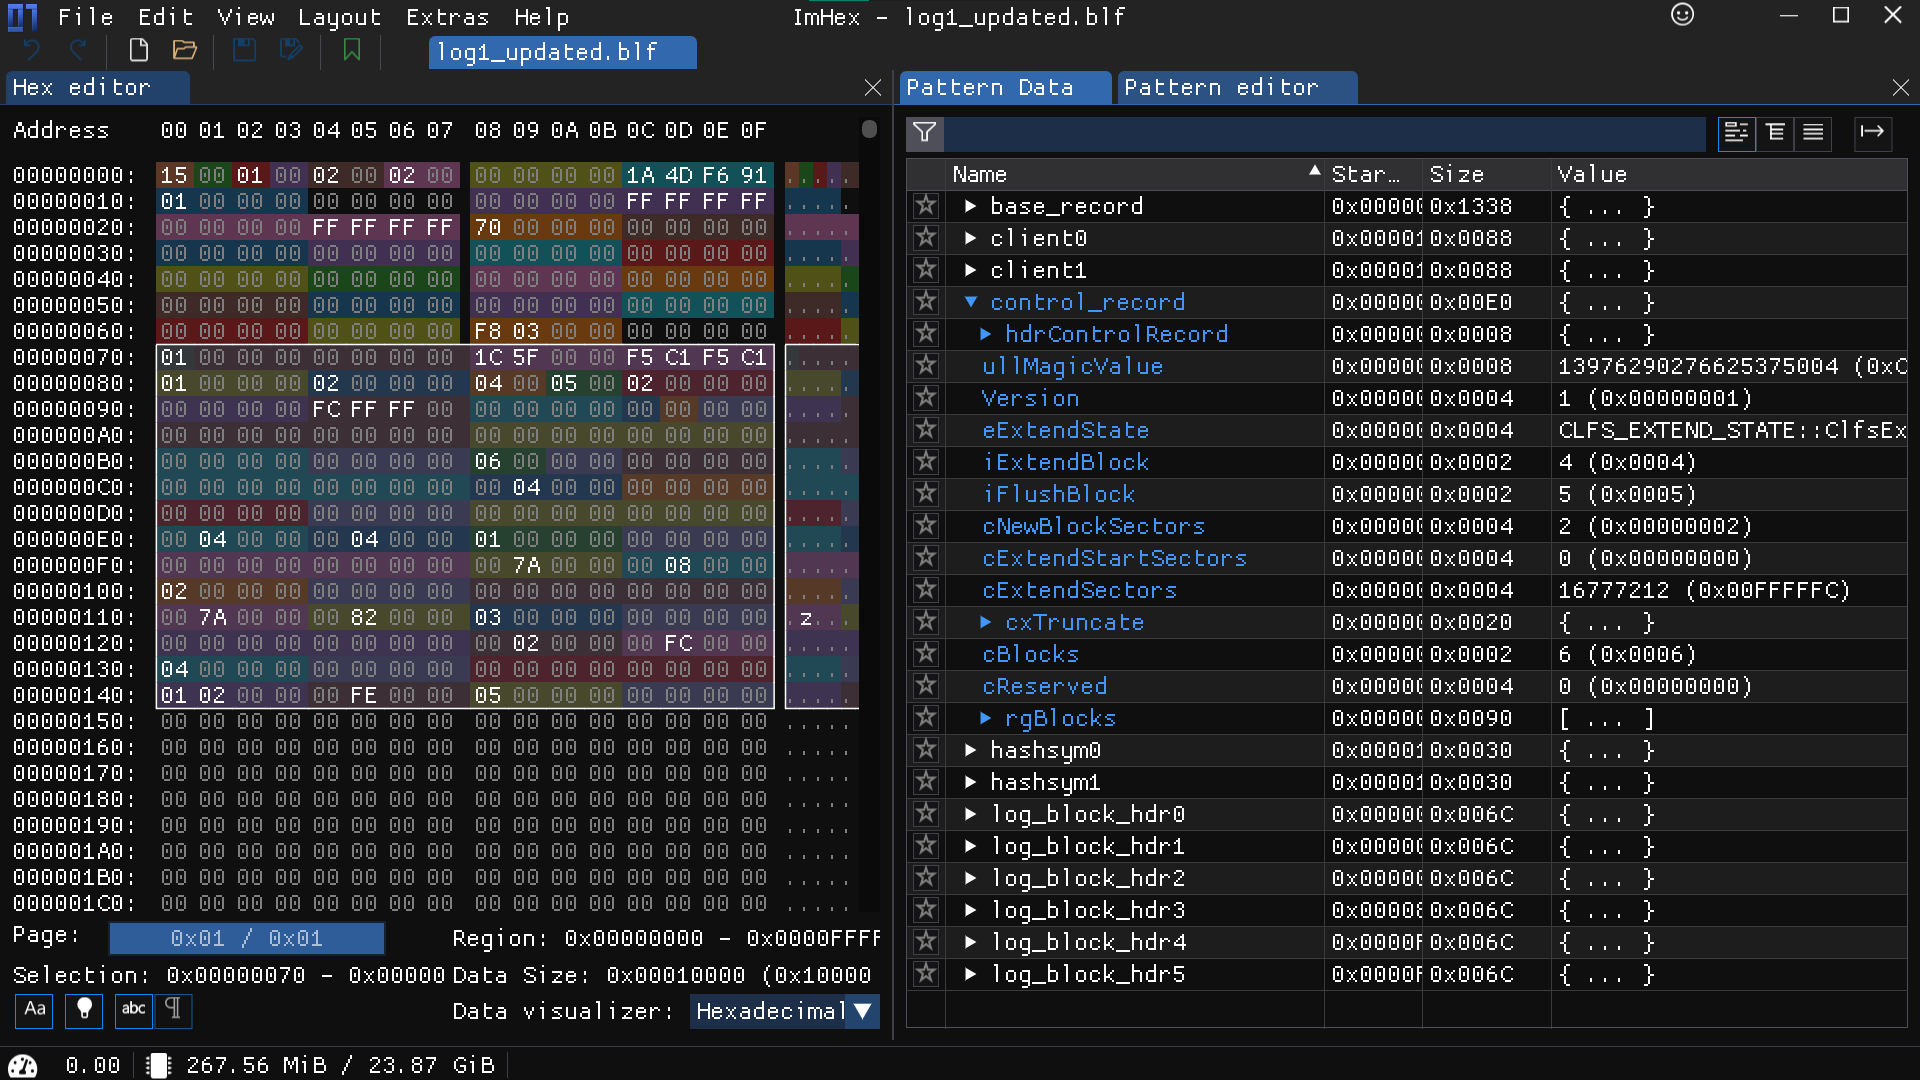 romanrybachek/cve-2023-36900
Prova de Conceito de Negação de Serviço | Writeup | Cabeçalho com estruturas CLFS | Padrão Imhex para extensão .blf
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
Pesquisa abrangente desobfusada do kit de exploração Coruna iOS direcionado ao CVE-2024-23222. Análise de confusão de tipo no WebKit, bypass de PAC e…
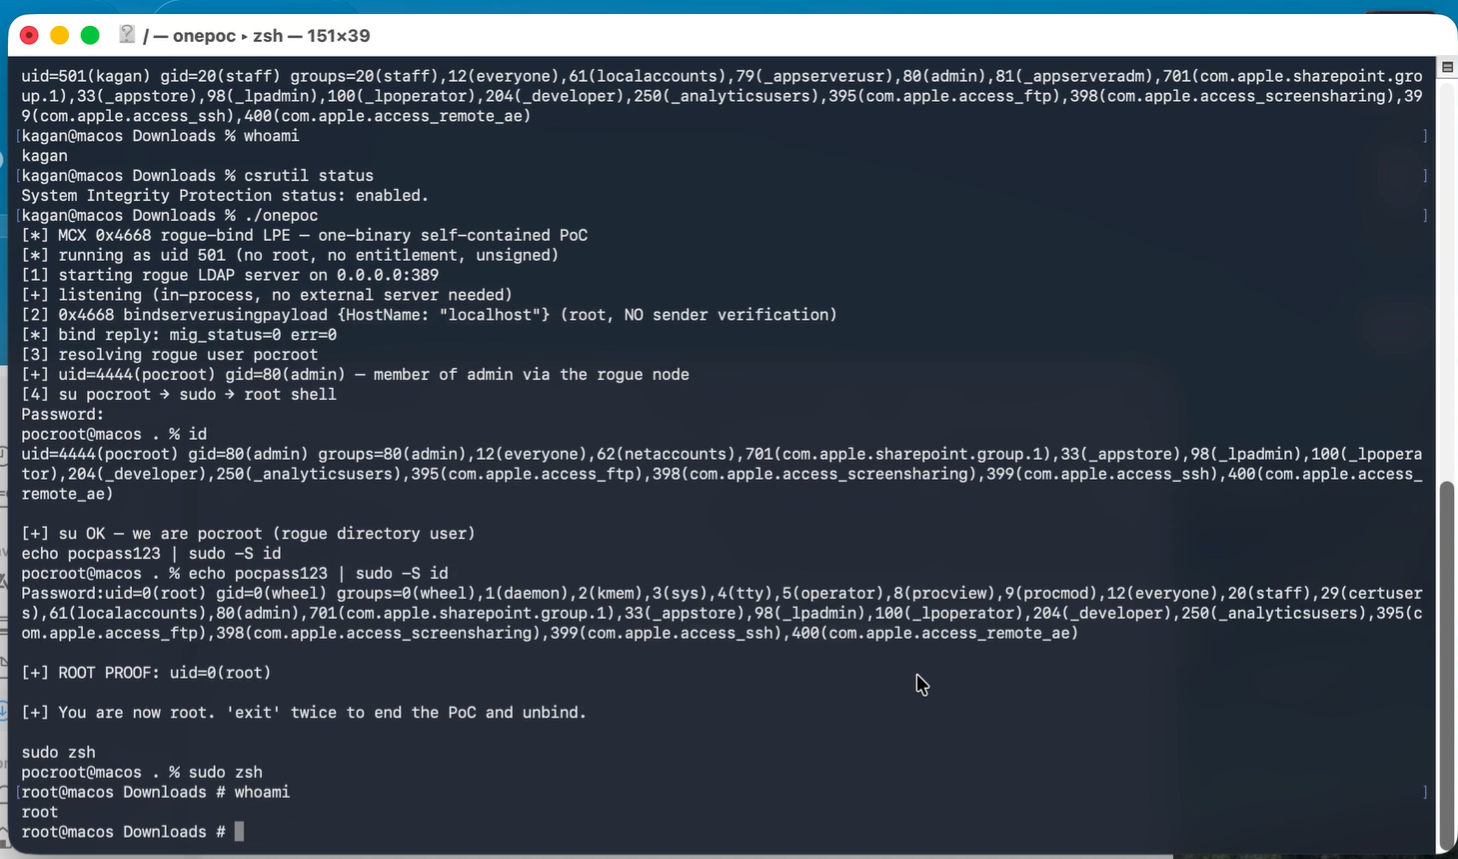 0xblackash/cve-2026-43786
Documentação e notas de pesquisa para o CVE-2026-43786, uma falha de escalonamento local de privilégios no macOS causada por validação inadequada de…








