
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 vaginessa/cve-2020-0041-pixel-3a
Exploit de escalonamento de privilégio local para o bug do Android Binder CVE-2020-0041 (Pixel 3a)
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Análise de engenharia reversa do Salat Stealer, um info-stealer baseado em Go que usa uma isca de proxy do Telegram, comunicação C2 e blocos de…
 virus-or-not/cve-2026-32202
Gera arquivos LNK com estruturas _IDCONTROLW elaboradas para pesquisar vulnerabilidades de spoofing do Windows Shell CVE-2026-21510 e CVE-2026-32202,…
 jvidhan/cve-2026-28912
Notas de engenharia reversa e um PoC funcional para o bug de seguimento de symlink do PackageKit do macOS (CVE-2026-28912), com diff de desmontagem…
 nccgroup/ghidra-mtk-loader
Carregador do Ghidra para o formato de imagem de firmware do modem MediaTek md1img
 jacobpimental/nanocore_extractor
Extrai amostra nanocore de script AutoIT compilado
 wuyou6956-glitch/cve-2026-1668-poc
Prova de conceito de exploit para CVE-2026-1668 no firmware de switch TP-Link, entregando um payload MIPS que fornece um shell root em dispositivos…
 se1ims/pixelsmash
Prova de conceito e ambiente de laboratório para CVE-2026-8461, uma escrita fora dos limites no decodificador MagicYUV do FFmpeg, com gerador de…
 jvidhan/cve-2026-43687
Notas de engenharia reversa e um PoC autocontido para a race do cache de acesso do cliente NFS do macOS (CVE-2026-43687), com diff de desmontagem do…
 yv1ing/secbox
Conduzindo testes de segurança cibernética usando o agente pi em um ambiente sandbox pré-construído.
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Cadeia de exploração proof-of-concept para Windows da CVE-2019-11707, uma confusão de tipos no IonMonkey do Firefox, combinando RCE no navegador com…
 r3n3r0/cve-2026-0006-step-2
Pacote de pesquisa que demonstra uma cadeia ROP assistida por vazamento no media.swcodec do Android por meio do heap overflow do decodificador APV da…
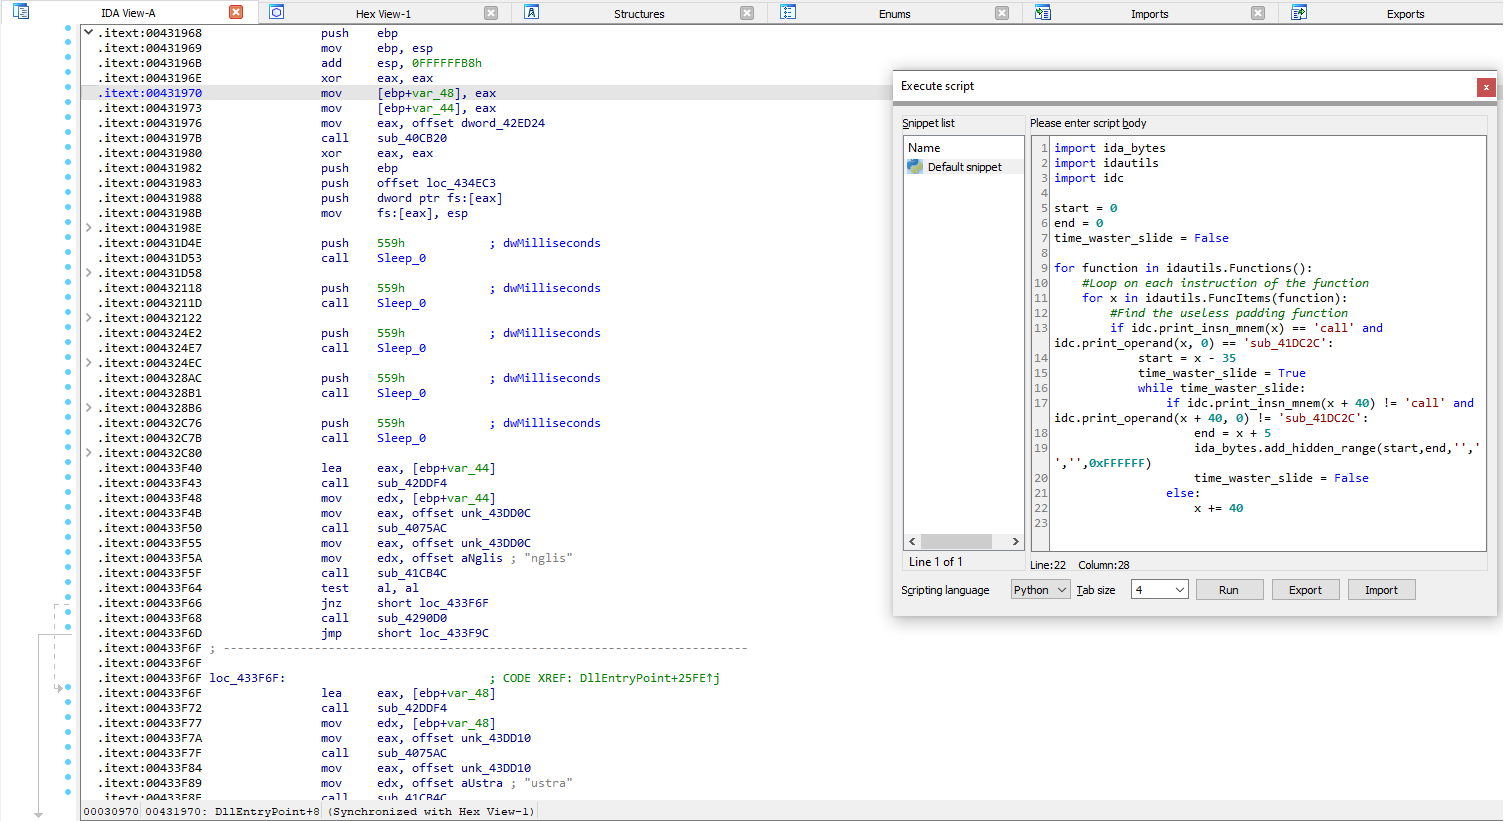 dodo-sec/astaroth-deobfuscator
Script Python do IDA para desofuscar a DLL injetora Astaroth/Guildma
 christophe.duvernois/usb-spy
Intercepta e analisa o tráfego de dispositivos de armazenamento em massa USB nos níveis de bloco e arquivo, emula dispositivos USB e suporta stubs…
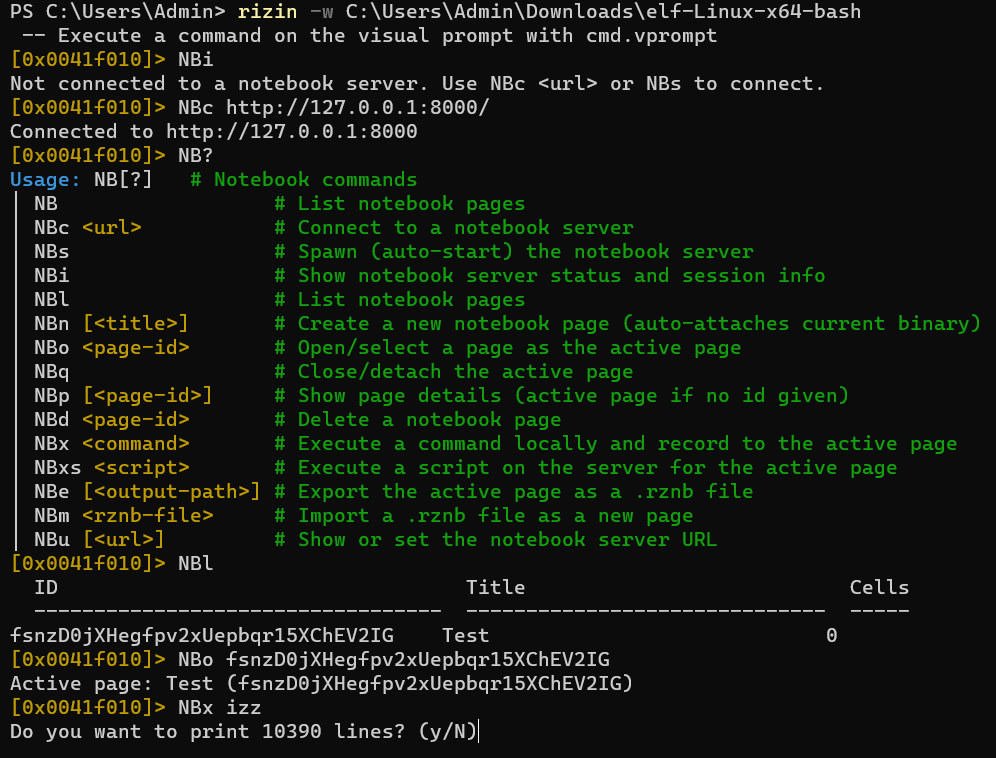 indalok/rizin-notebook
Um bloco de notas para escrever notas enquanto usa Rizin & Cutter!
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Análise de engenharia reversa do Agent Tesla, um info-stealer baseado em .NET que usa injeção de APC, manipulação de tokens e persistência no…
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - Critical - Local - Type confusion / arb R/W - SAS1068 CONFIG SCSI-SPI overlay
 deancyl/s9180-rootmygalaxy
RootMyGalaxy para Galaxy S23 Ultra SM-S9180 (FZG1) - root temporário via CVE-2026-43499, KernelSU late-load, sem flash de partição, sem Knox








