
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 ericpardee/fire-hd-ownership
Dominando um tablet que a Amazon insistia em desligar — análise da CVE-2022-38181, quatro modelos de IA e um blog
 mouseos/aquos-r6-ghostlock
Exploração temporária de root para Sharp AQUOS R6 A101SH S0029 usando GhostLock CVE-2026-43499
 ramenfast/zenfone9-root
Root temporário (uid 0) em um ASUS Zenfone 9 com bootloader bloqueado via CVE-2025-21479 + um vazamento de endereço físico baseado em perf. GPLv3.
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…
 20enderdude20/ghidra_v810_v830
Módulo de descrição de processador Ghidra para as famílias NEC/Renesas v810 e v830
 jwalker/frida-ios-dump-modern
Uma ferramenta de dump iOS Frida atualizada que suporta as APIs mais recentes do Frida 17.5.2
 sensepost/dotnethookertoolkit
Kit de injeção no .NET Framework e hooking de métodos gerenciados baseado em Frida para rastreamento em tempo de execução, resolução de pontos de…
 ic3-512/linux-root-kit
Simulação completa de um ataque de confusão de dependência em Python, escalação de privilégios sudo (CVE-2025-32463) e persistência baseada em…
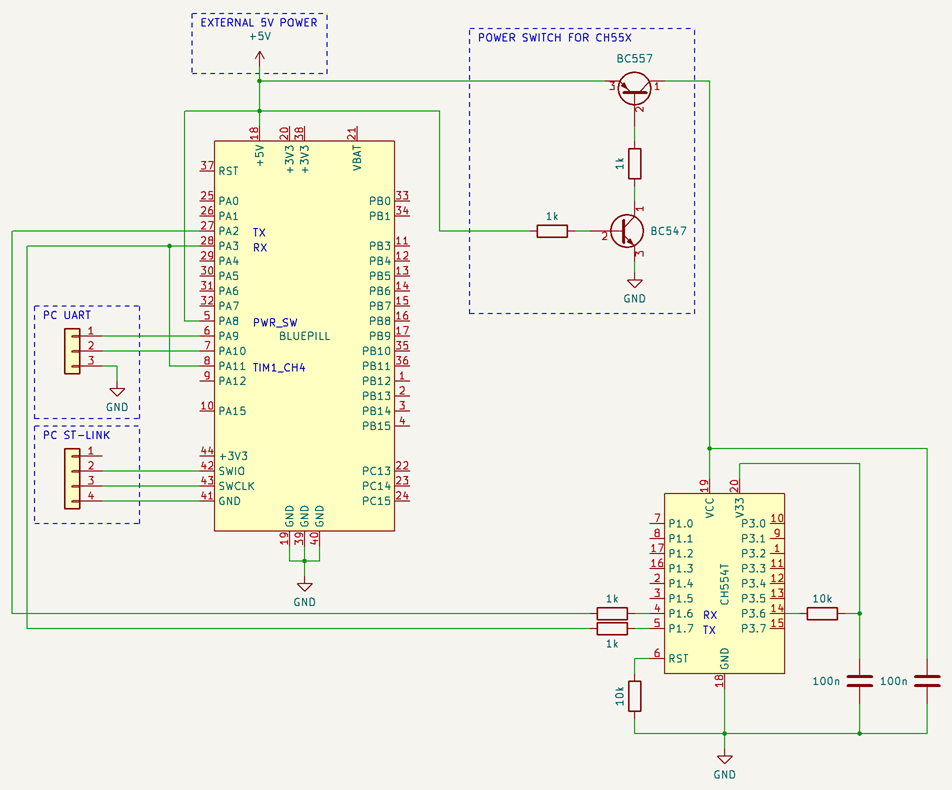 finngineering/ch55x_firmware_extractor
Extrator de firmware para microprocessadores CH55x
 cplusplus17/deco-filepush-disclosure
Divulgação e PoC de uma falha de leitura/escrita de arquivo como root no canal de depuração do TP-Link Deco XE75 Pro V3 (opcodes tmpsvr 0xC456/0xF0),…
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) port do exploit de kernel para o firmware taiwanês do REDMI K90 Pro Max (myron, WPMTWXM) — offsets, guia de compilação,…
 knight0x07/bibi-windows-wiper-analysis
Análise Técnica do Wiper Bibi-Windows Direcionado a Organizações Israelenses
 rin449/bhpai
Plataforma de análise de malware multi-formato que combina um sandbox Windows Ring-3 furtivo, analisadores estáticos de PE/PDF, recuperação de chaves…
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
罗技云掌机 · GhostLock CVE-2026-43499 root 尝试
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Análise de engenharia reversa de shellcode em Python que realiza injeção APC no AnyDesk, exfiltra para um C2 via HTTPS com AES/RSA e persiste por…
 diyiqiuye/cve-2025-21479-fx5p
Root temporário para OPPO Find X5 Pro (PFEM00) via CVE-2025-21479 + KernelSU LKM late-load (compilável na nuvem)
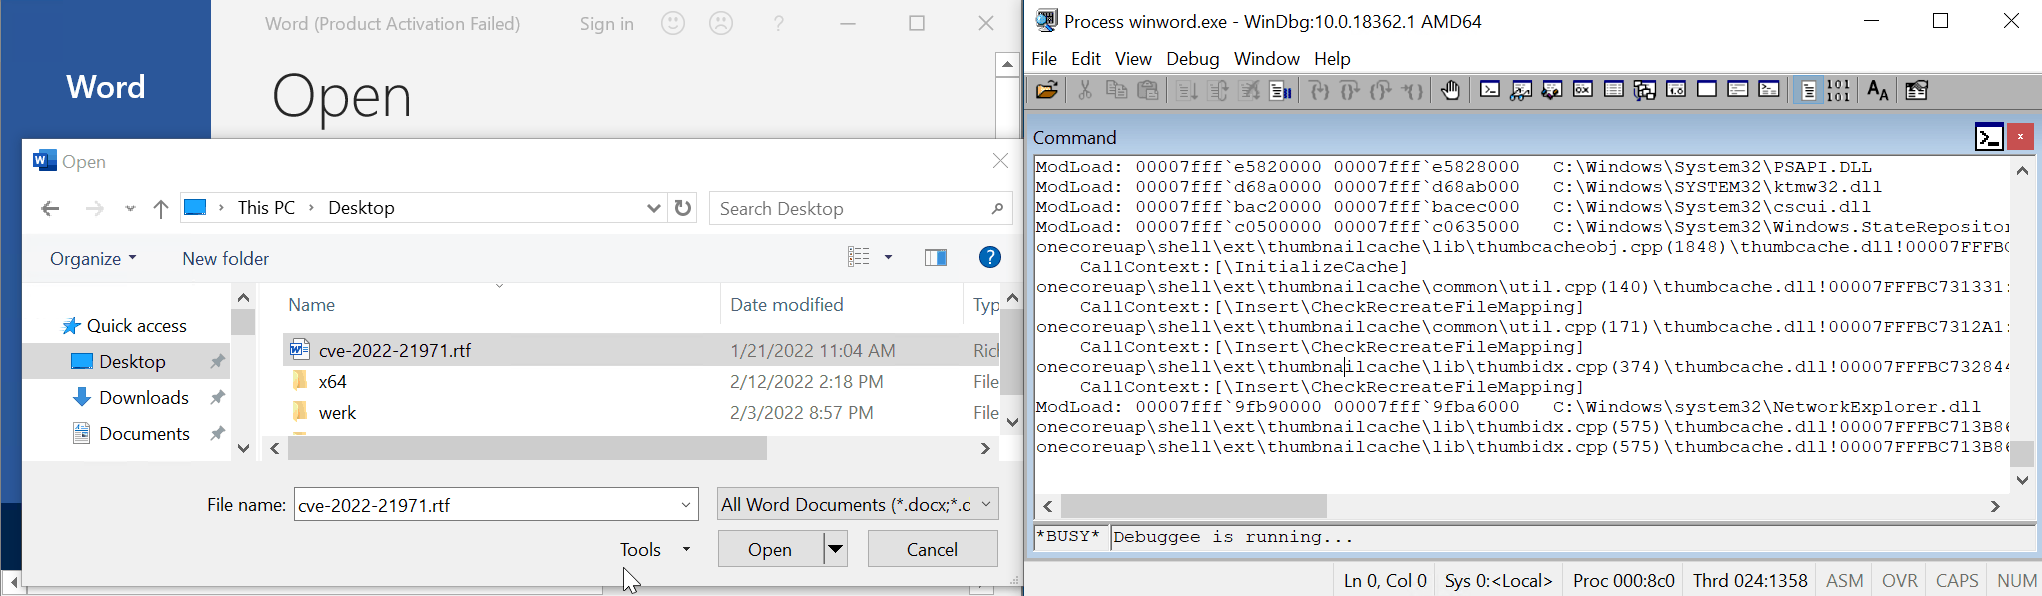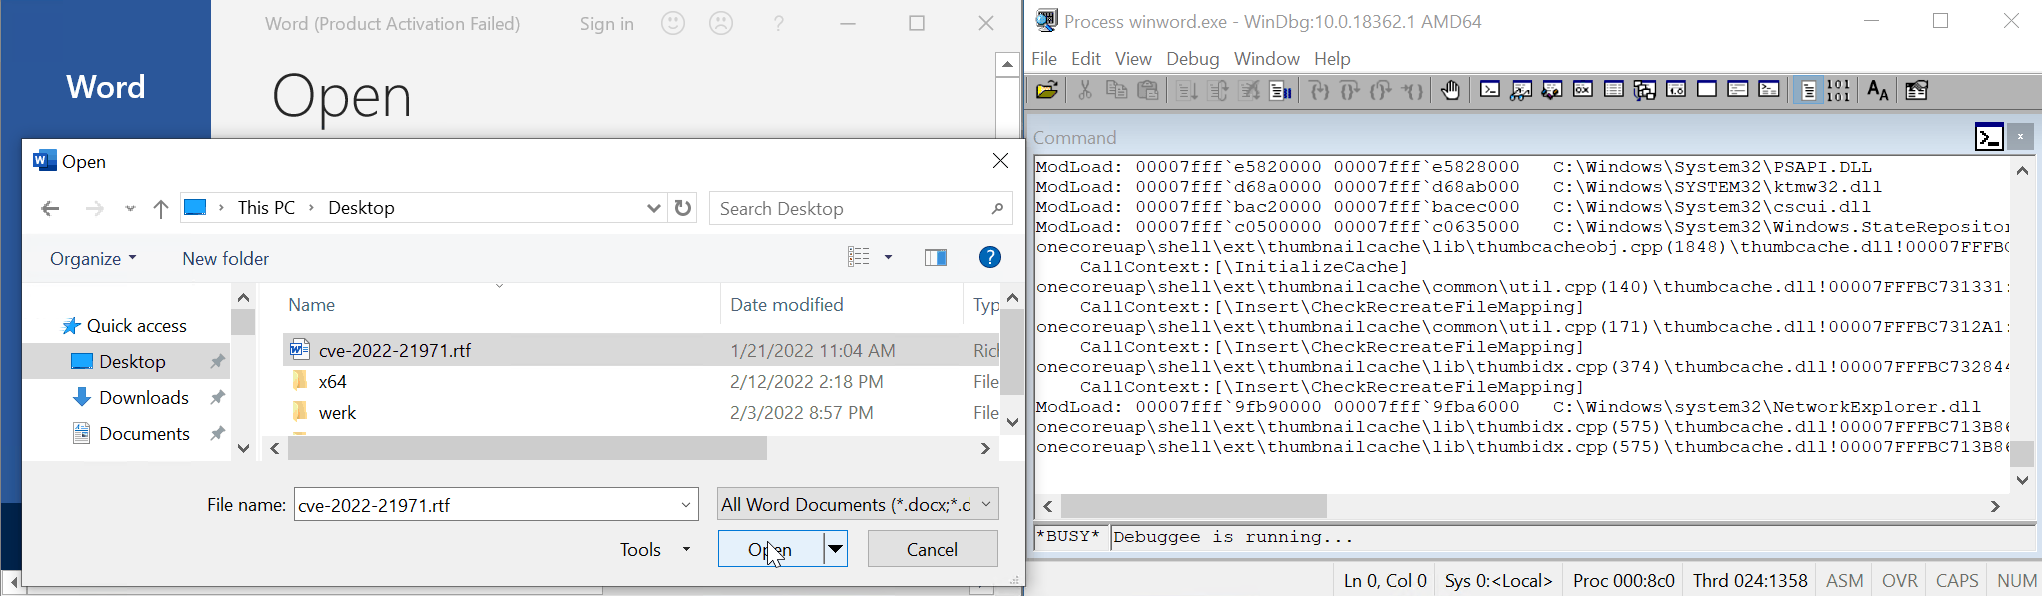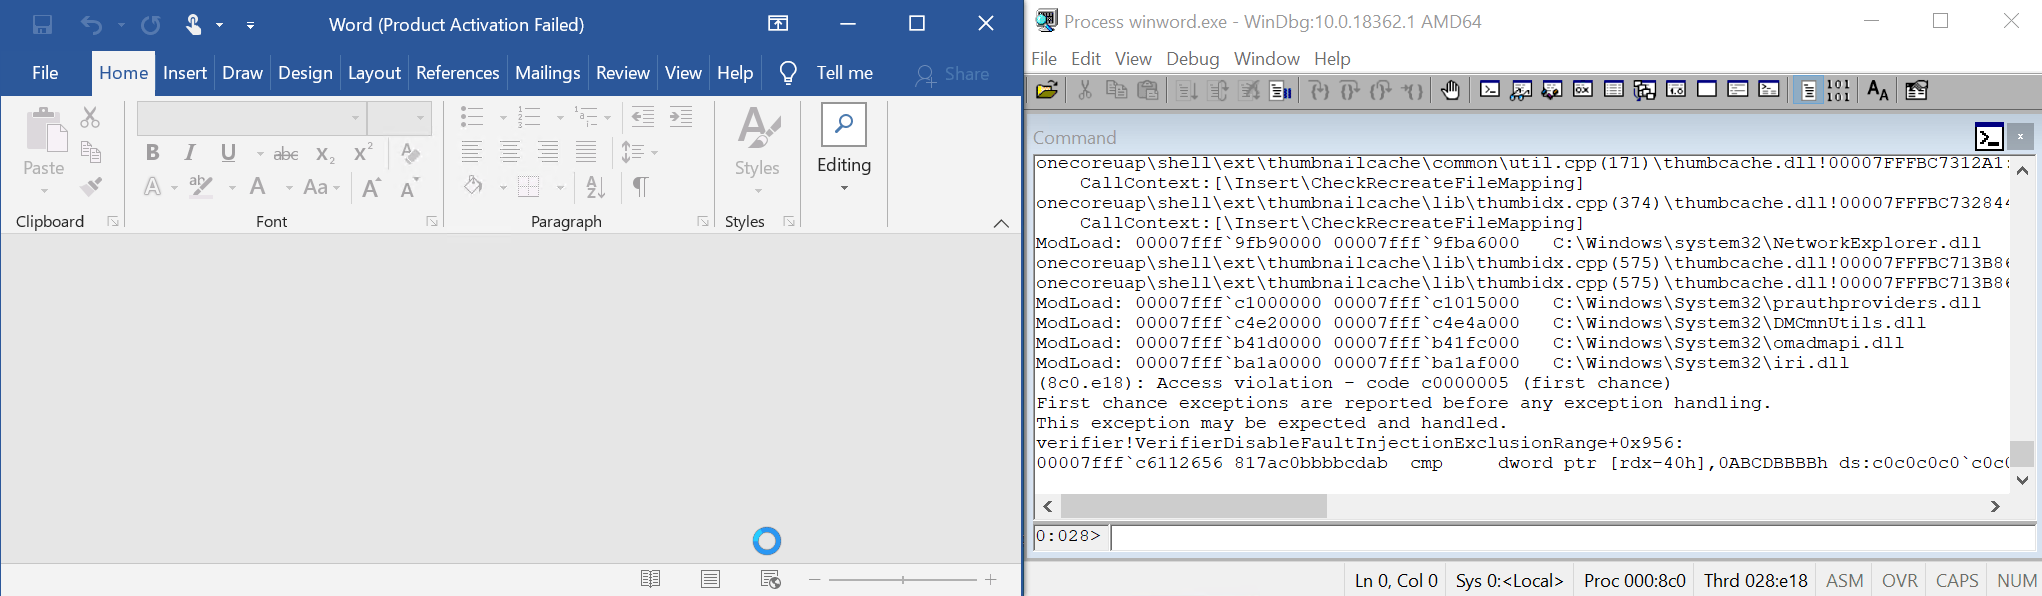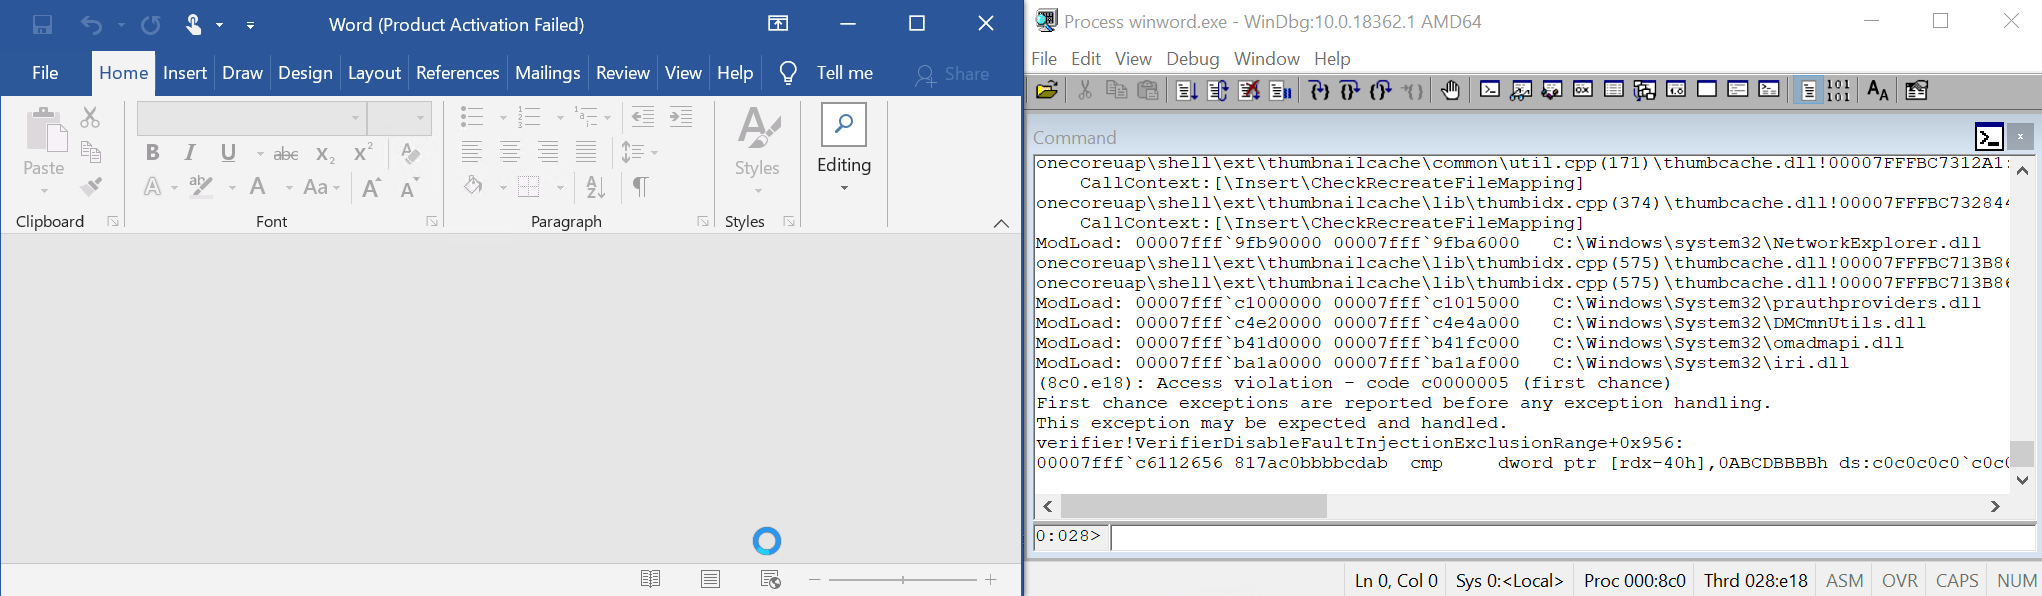 malwareman007/cve-2022-21971
POC de CVE-2022-21971








