
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 humoud/apksneeze
Uma ferramenta que automatiza as tarefas mundanas de pentesting em aplicativos Android. Ela utiliza APKTool e Dex2Jar.
 caveeroo/gv_decryptor
Ferramenta de recuperação de dump do Gallery Vault com descoberta automatizada, derivação de chave e restauração automática de mídia.
 jprx/cve-2024-54507
Exploração de prova de conceito para CVE-2024-54507, uma vulnerabilidade de confusão de tipo inteiro no kernel XNU, com relatório técnico e detalhes…
 bytev0rtex/cve-2026-64788
Prova de conceito para CVE-2026-64788, um use-after-free na extensão de kernel IOGPUFamily no iOS 26.6, demonstrando exploração via criação de…
 keowu/sjcam
Pesquisa de engenharia reversa e firmware personalizado para câmeras IoT baseadas em Allwinner V3, incluindo analisadores de firmware, um cliente…
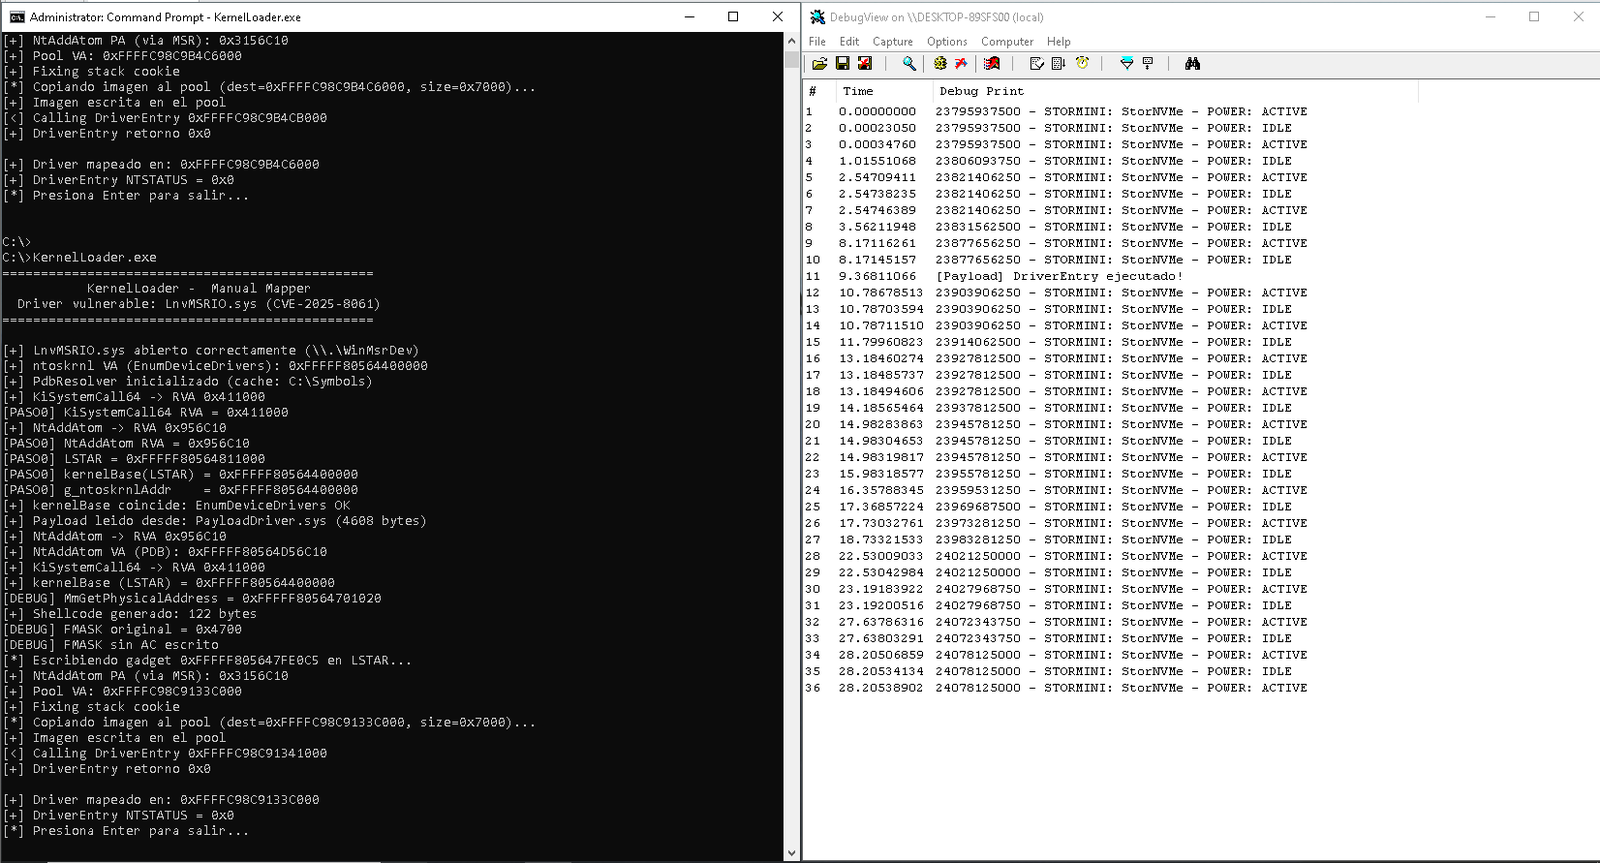 ull0a/msrmapper
Mapeador manual de driver de kernel para Windows x64 que explora a CVE-2025-8061 no LnvMSRIO.sys da Lenovo para realizar um ataque BYOVD, mapeando…
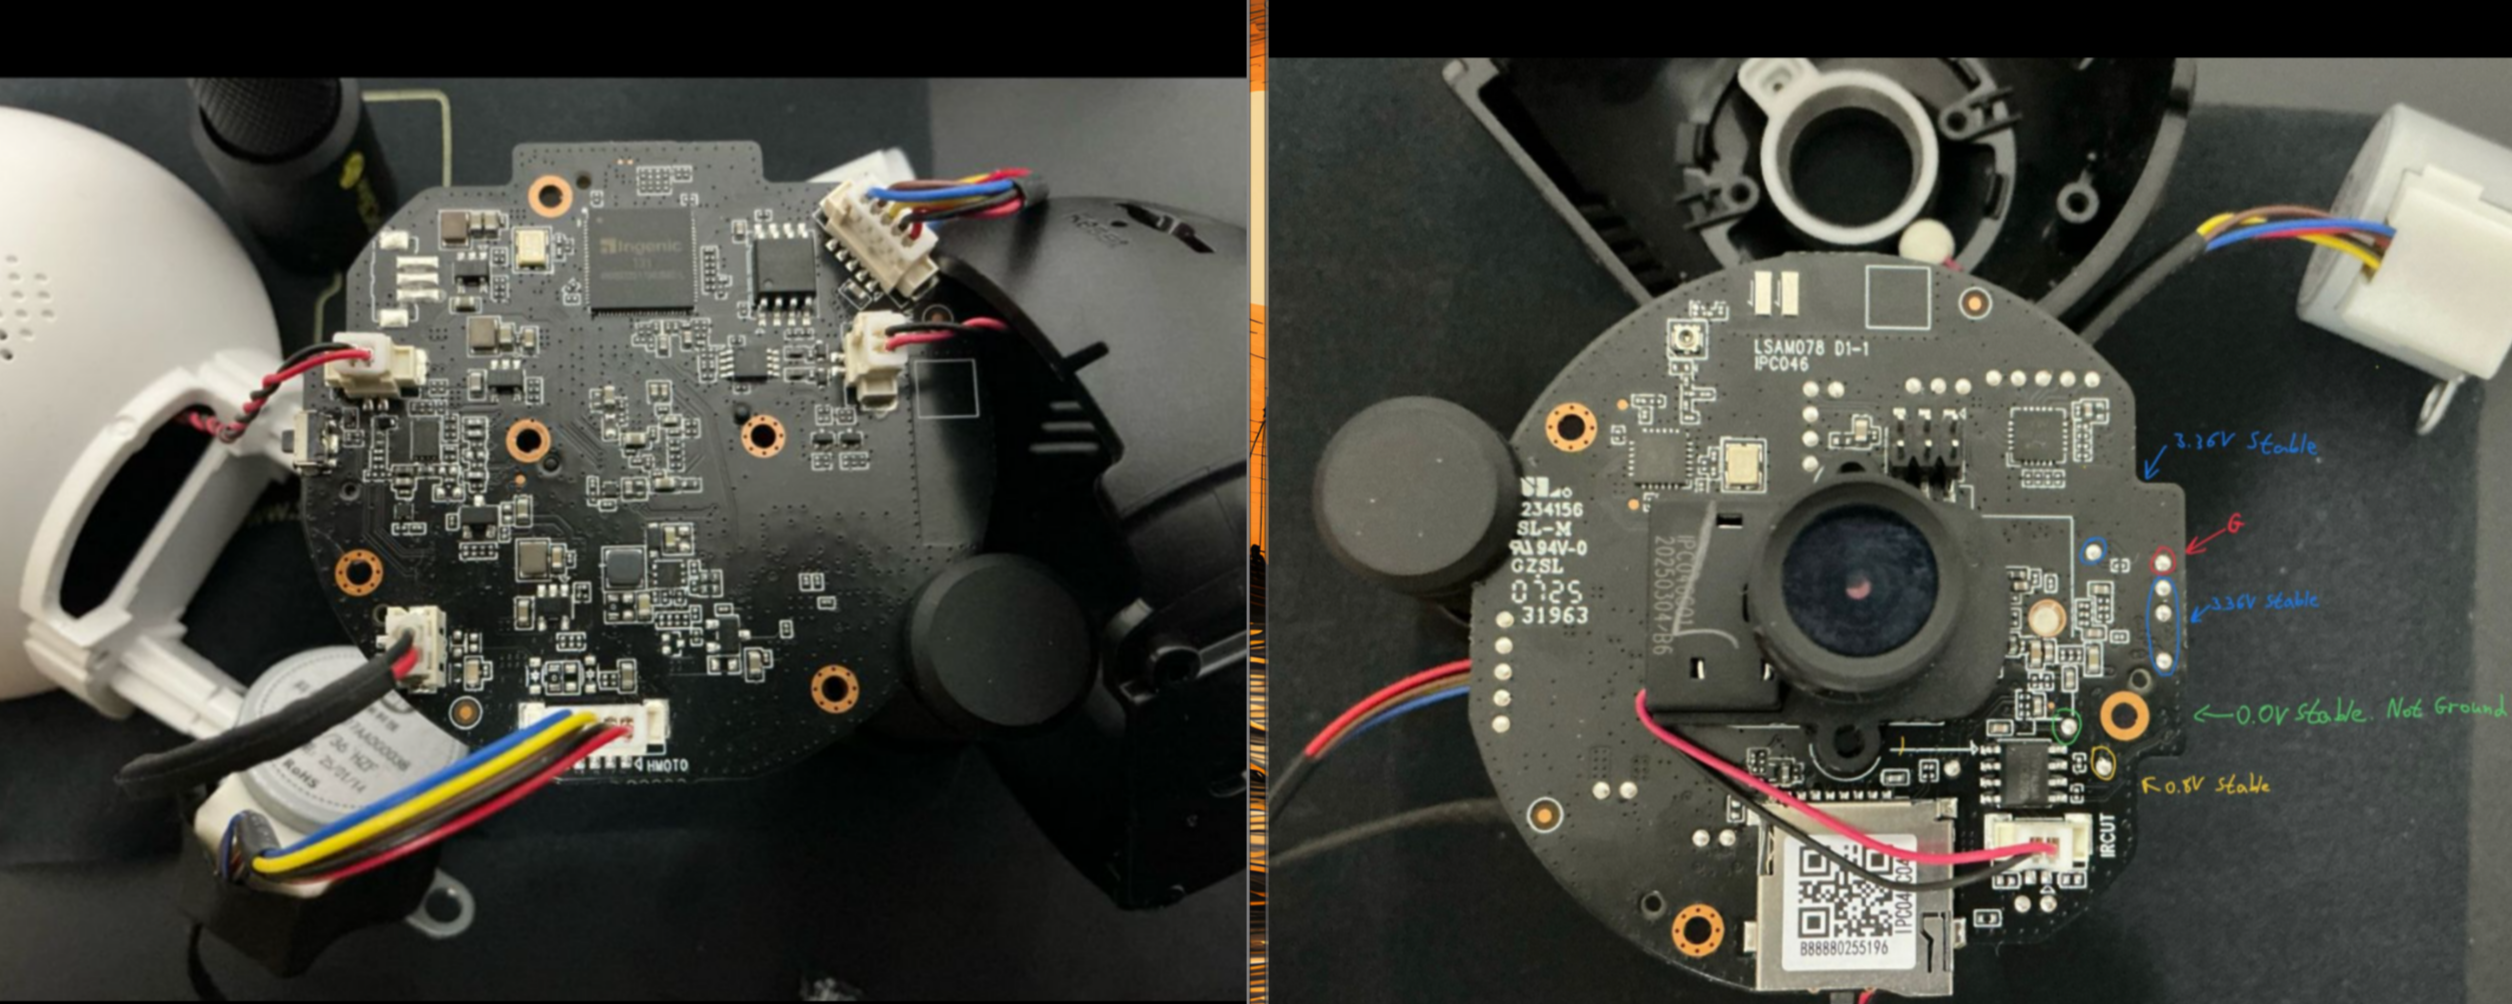 h3xdum/xiaomi-c200-firmware-analysis
Do UART ao Root: Invadindo o Xiaomi C200 via U-Boot
 xf1les/fsop-finder
Plugin do Binary Ninja que escaneia o libio da glibc em busca de caminhos de código FSOP capazes de sequestrar o fluxo de controle e o ponteiro de…
 malwaretech/phasedump
Ferramenta Python para descriptografar módulos W32/Phase
 hackyangwen-lgtm/rmg-s9180-fzg1
Raiz do Meu Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 payload port - CVE-2026-43499 + KernelSU LKM
 dump-guy/sc2elf
Aplicativo dotnet Native AOT simples que usa LibObjectFile para converter shellcode em ELF
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Adaptação de Cassowary CVE-2024-23222 para Linux x86_64
 cplusplus17/deco-filepush-disclosure
Divulgação e PoC de uma falha de leitura/escrita de arquivo como root no canal de depuração do TP-Link Deco XE75 Pro V3 (opcodes tmpsvr 0xC456/0xF0),…
 x3r0day/fud-c2-framework
Um shell reverso sem arquivo e framework C2 que utiliza syscalls diretas, tunelamento por proxy e criptografia ChaCha20 para evasão de AV.
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP Stack Buffer Overflow Remote Code Execution Vulnerability
 nccgroup/zipdefrag
Apresentado na Recon Montreal 2018
 baba01hacker666/cve-2026-23111
Use-After-Free no nf_tables do Kernel Linux (CVE-2026-23111) — PoC LPE
 xrzcc/s26-m1q-ghostlock-selinux
Pesquisa do GhostLock sobre CVE-2026-43499 para Galaxy S26 (SM-S942U1/m1q): SELinux Permissive alcançado, port de KASLR + tracefs, limite de uid=0…








