
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Engenharia Reversa — Página 72 | Kitploit
Categorias

Engenharia Reversa

Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 5h 26m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 14h 44m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 2 dias
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 7h 8m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 7 dias
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4khá 28 dias
angr preview#7

angr

GitHubangr/angr
9.0khá 6h 50m
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2khá 8 meses
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9khá 1 dia
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7khá 3 meses
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1868 resultados
POCO-M7-Plus-Jailbreak preview

POCO-M7-Plus-Jailbreak

GitHubaniketlab/poco-m7-plus-jailbreak

Pesquisa de Root Temporário no Poco M7 Plus (SM6375) via Exploit GBL da Qualcomm (CVE-2026-24088) + Análise do Kernel GhostLock (CVE-2026-43499)

android-securityprivilege-escalationvulnerability-analysis+7
4há 27 dias
N0xis preview

N0xis

GitHubstructio-labs/n0xis

Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
5há 11 dias
spidump preview

spidump

GitHubwrongbaud/spidump

Ferramenta para reconstruir imagens de flash SPI por meio de capturas de analisador lógico
embedded-systems-securityiot-securityreverse-engineering+7
10há 1 mês
vivo_iqoo_neo_9_root_research_on_CVE-2025-21479 preview

vivo_iqoo_neo_9_root_research_on_CVE-2025-21479

GitHubreaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479

Ferramenta Caps-Root sem desbloqueio para iQOO Neo9 (PD2338C)** — esquema de escalonamento de privilégios por escrita física arbitrária baseado no…

android-securityprivilege-escalationvulnerability-analysis+4
4há 2 meses
CVE-2024-20696 preview

CVE-2024-20696

GitHubclearbluejar/cve-2024-20696

Test harness para a vulnerabilidade CVE-2024-20696 de RCE no Windows libarchive, permitindo análise binária e testes de exploração do archiveint.dll…
vulnerability-analysisexploitationreverse-engineering+3
8há 2 anos
MOEW preview

MOEW

GitHubharryeetsource/moew

Whitepaper

defensive-toolsexploitationreverse-engineering+4
16há 11 meses
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

Driver em Modo Kernel Não Assinado que realiza modificações de memória

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
11há 4 anos
MalConfig preview

MalConfig

GitHubjacobsoo/malconfig

Isto é parte de um módulo para o framework que estou constantemente a desenvolver. Atualmente, apenas informações do C2 são divulgadas aqui.
android-securityreverse-engineeringinformation-gathering+3
7há 7 anos
pe-signgen preview

pe-signgen

GitHubforentfraps/pe-signgen

Geração universal de assinaturas para qualquer função do sistema de todas as compilações do Windows usando o Winbindex
static-analysisvulnerability-analysisreverse-engineering+3
20há 10 meses
MSRMapper preview

MSRMapper

GitHubull0a/msrmapper

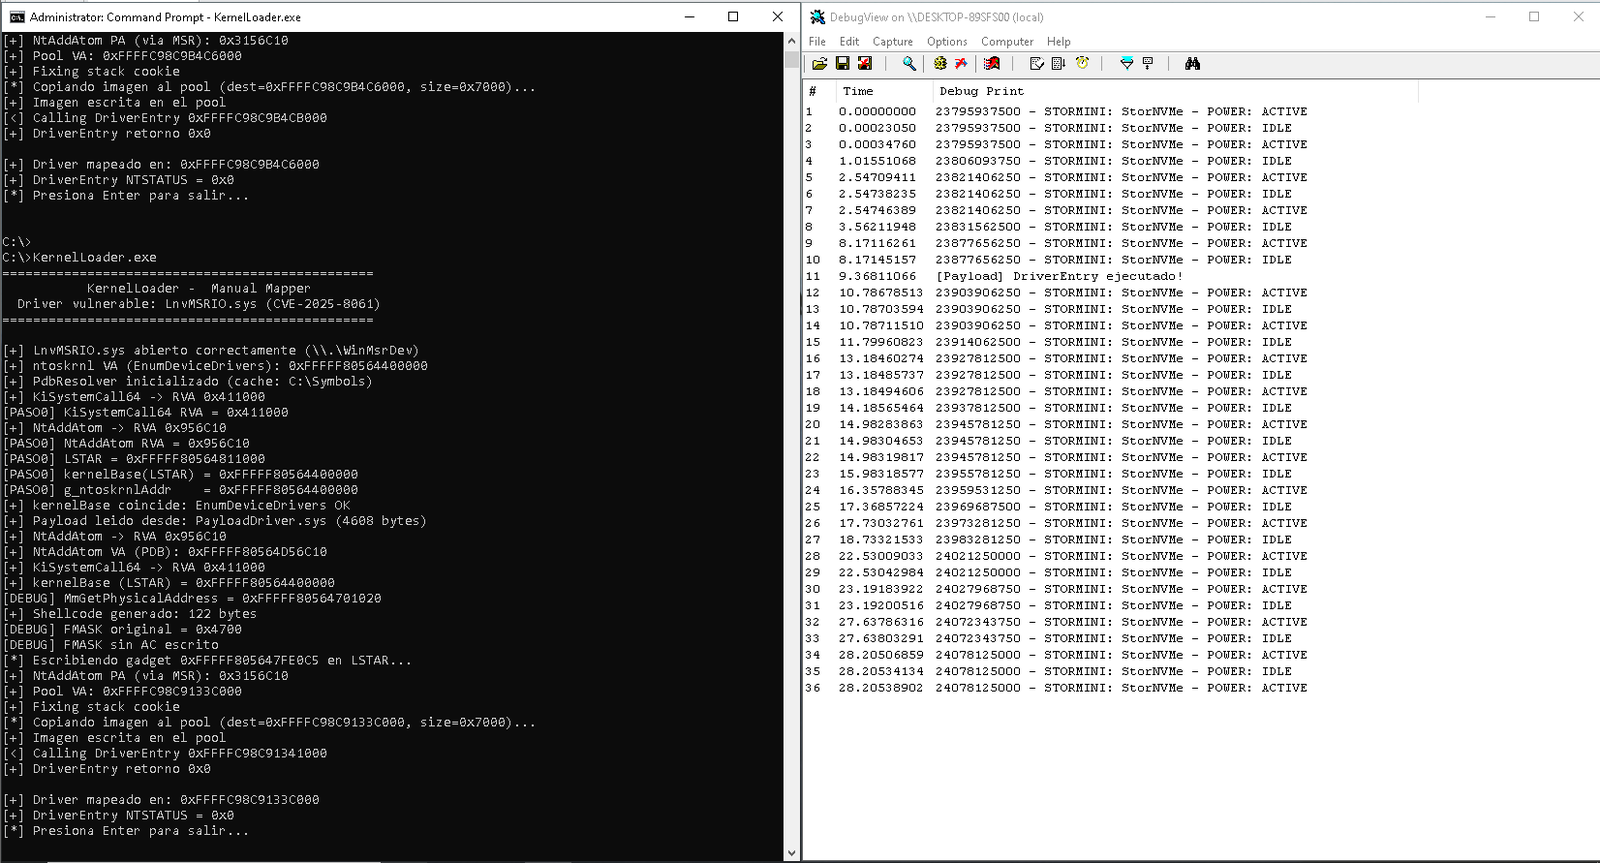
Mapeador manual de driver de kernel para Windows x64 que explora a CVE-2025-8061 no LnvMSRIO.sys da Lenovo para realizar um ataque BYOVD, mapeando…
privilege-escalationmemory-forensicsexploitation+6
8há 1 mês
Google-Tensor-Chips preview

Google-Tensor-Chips

GitHubqbnasasn/google-tensor-chips

Google Tensor Cracks
android-securityembedded-systems-securityreverse-engineering+5
6há 4 meses
DsArk64 preview

DsArk64

GitHubgmh5225/dsark64

Prova de conceito BYOVD que abusa do driver DsArk64.sys assinado pela WHQL para encerramento de processos em ring-0 e leitura/escrita no kernel via…

defensive-toolsprivilege-escalationvulnerability-analysis+6
13há 6 meses
Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis preview

Vidar-Stealer-Chrome-Injection-Malicious-JS-Targeting-Google-Reddit-Sessions-Analysis

GitHubkaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis

Engenharia reversa do Vidar Stealer: de strings de memória ofuscadas à injeção no processo do Chrome, execução de JS malicioso e sequestro de sessões…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+6
5há 12 dias
Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis preview

Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis

GitHubkaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis

Análise de engenharia reversa do Formbook, um info-stealer que utiliza manipulação de assembly .NET e descriptografia XOR. Payload completo extraído…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
7há 1 mês
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

Engenharia reversa do Amadey Loader com x64dbg: resolução dinâmica de API, escalonamento de privilégios de token, hooks de keylogger, captura de área…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
5há 19 dias
win-def-clickfix preview

win-def-clickfix

GitHubbackdoorskid/win-def-clickfix

Um scanner que estima se o Microsoft Defender provavelmente sinalizará um comando como ClickFix.
defensive-toolsstatic-analysisvulnerability-analysis+3
5há 13 dias
Humax-CLI preview

Humax-CLI

GitHubd4vinci/humax-cli

Um cliente de terminal não oficial para Humax IR4000HD com recursos aprimorados.
reverse-engineeringscripting-automationnetwork-security+2
10há 7 anos
Prineo_RE preview

Prineo_RE

GitHubexifdev/prineo_re

Engenharia reversa do motor que alimenta os jogos PriPara em arcade.

embedded-systems-securityreverse-engineeringcryptography+3
5há 1 mês
Anterior1…717273…100Próximo








