
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit
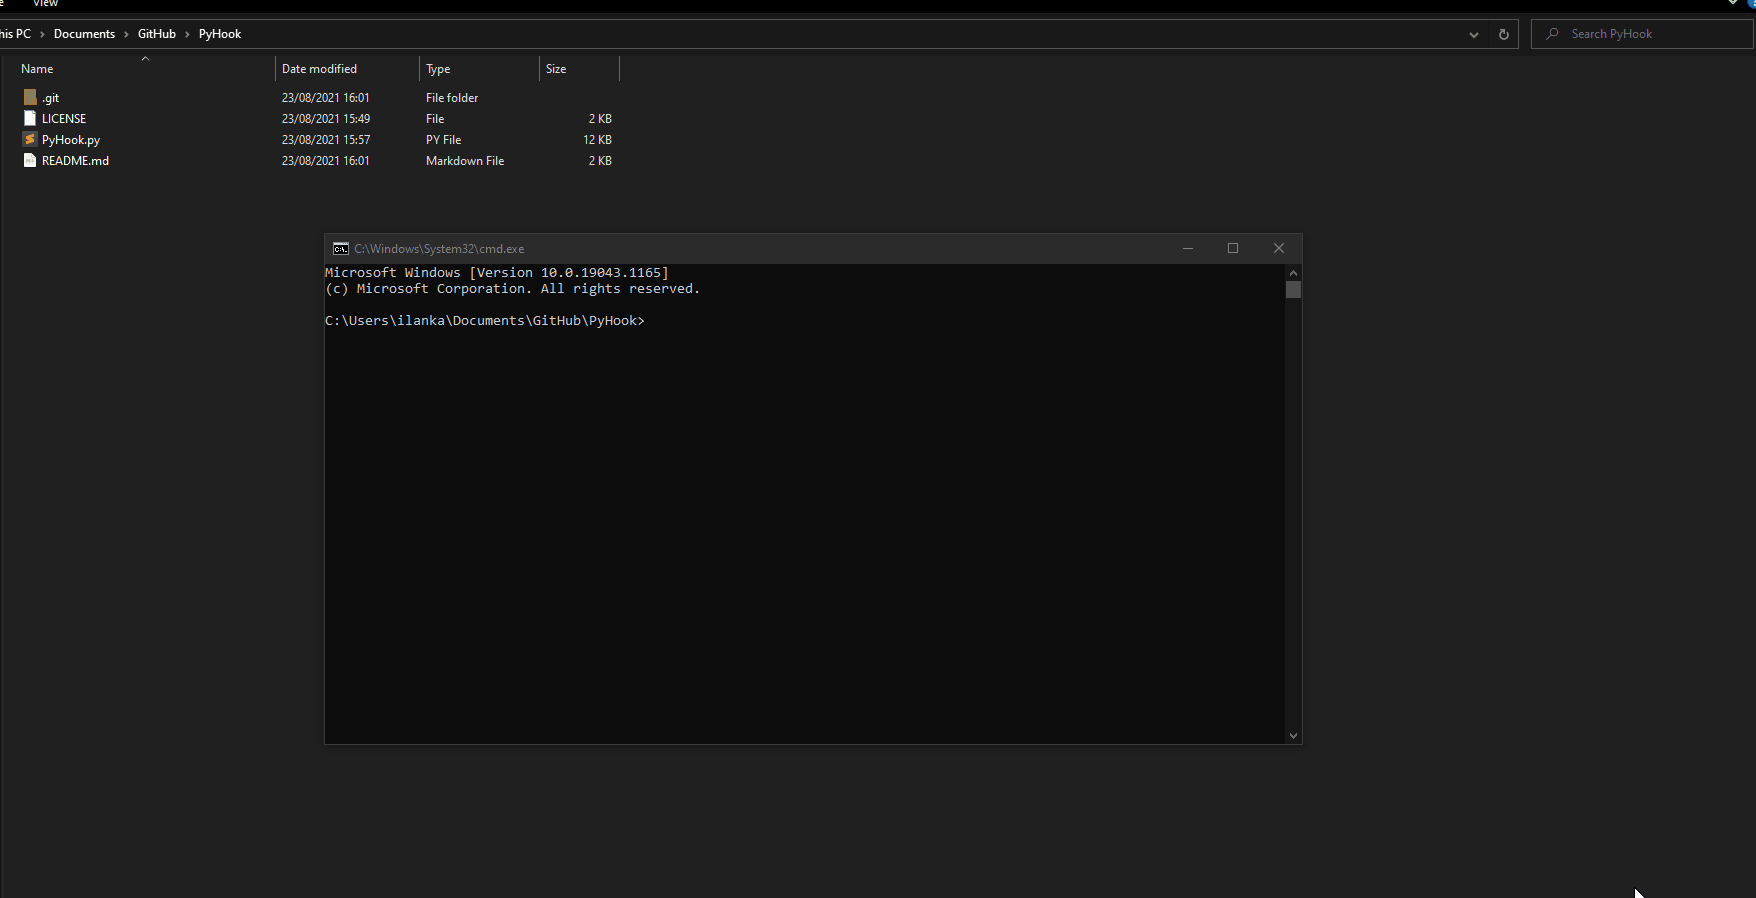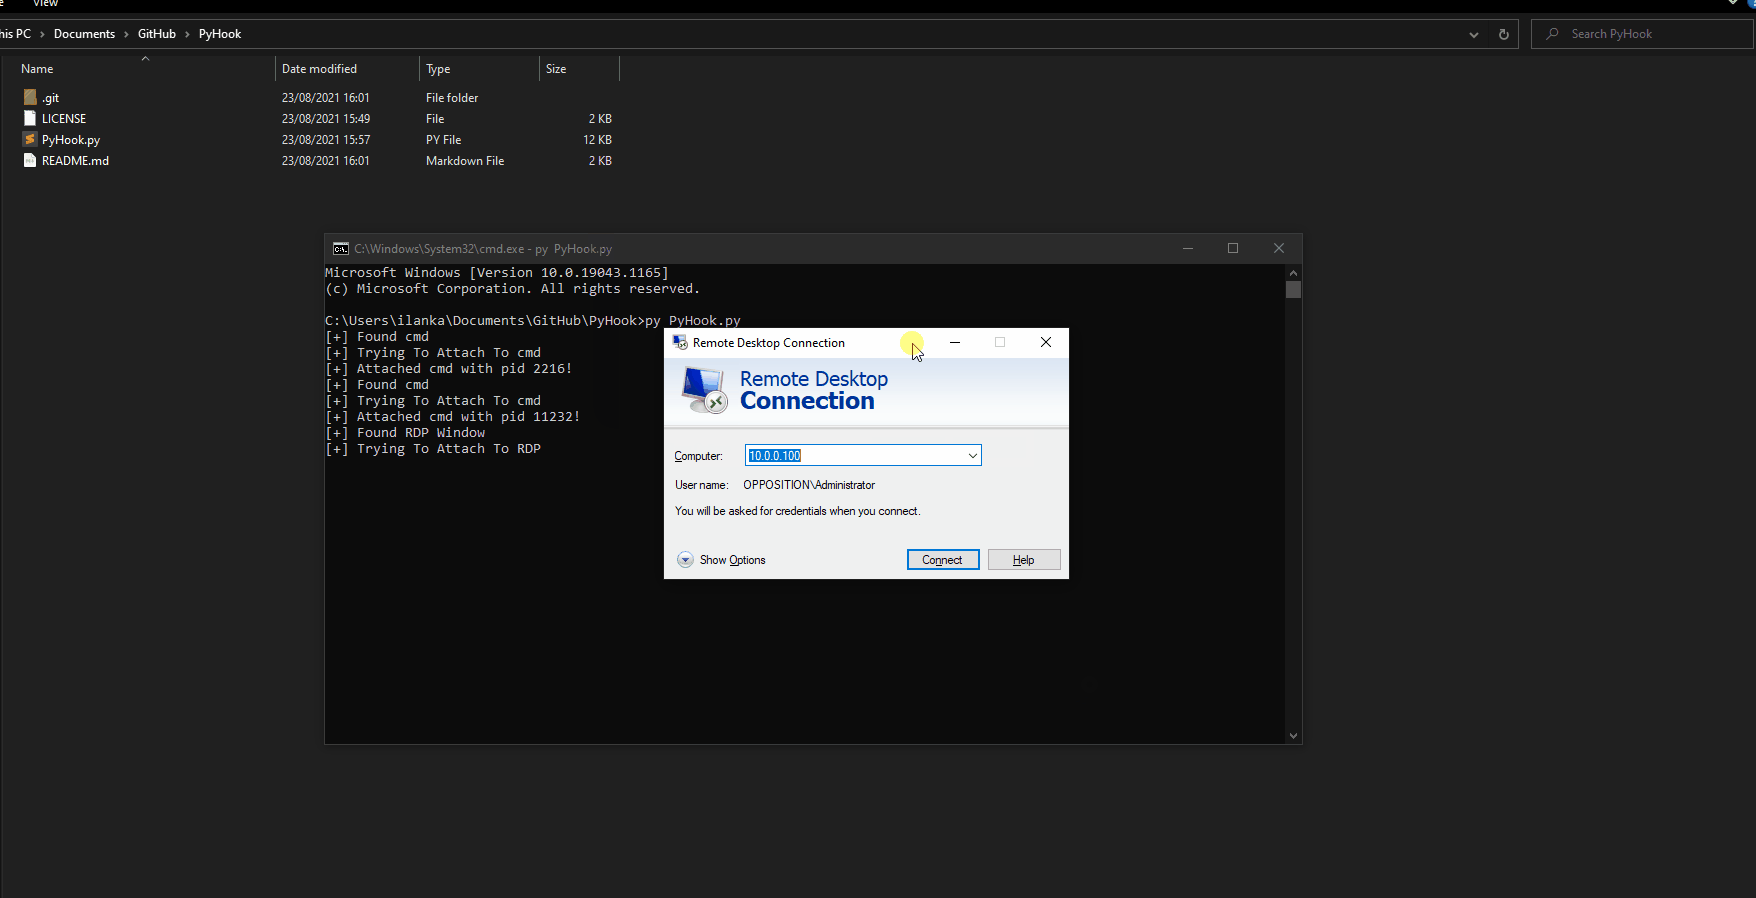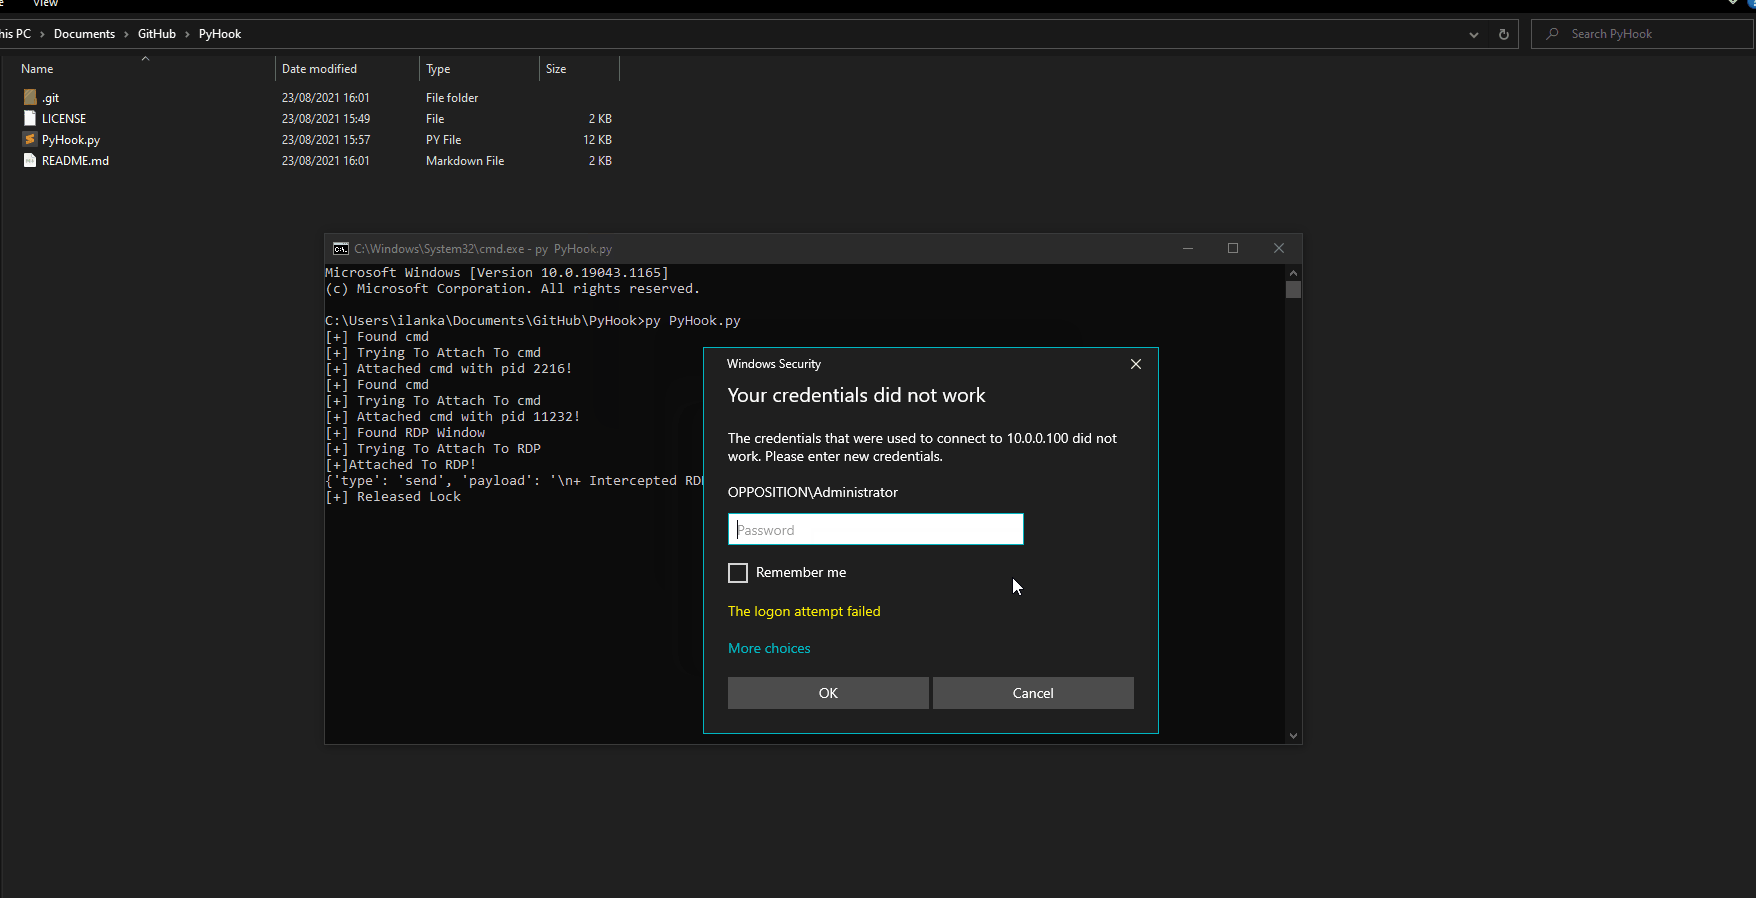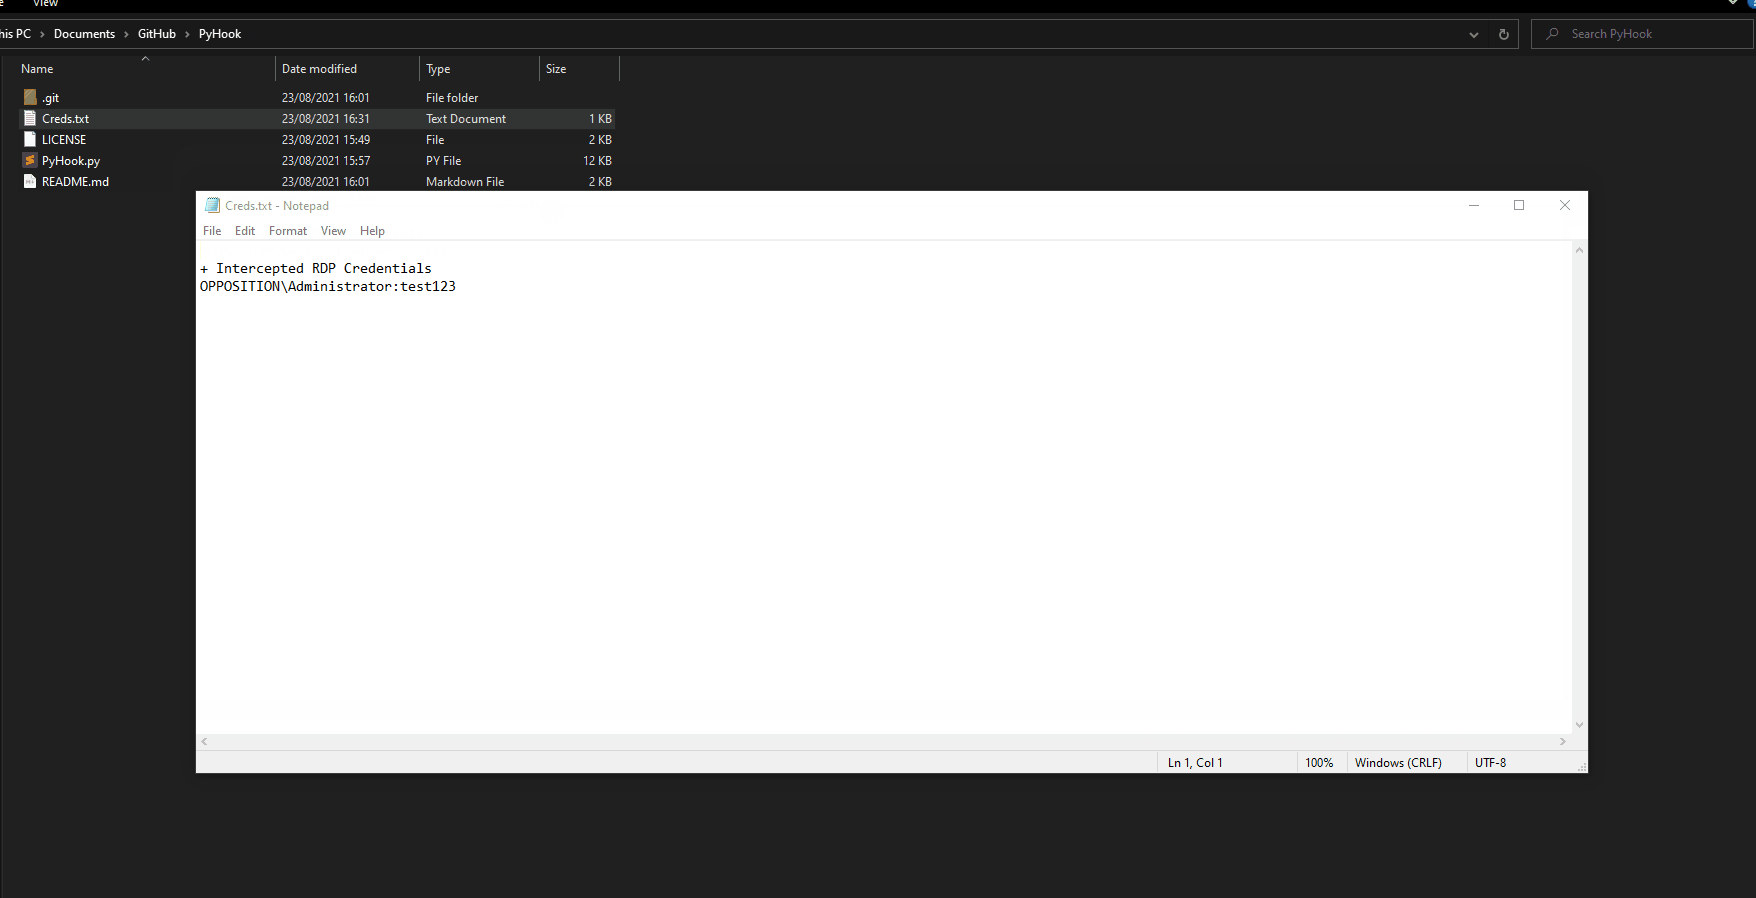
 ilankalendarov/pyhook
Ferramenta ofensiva de hooking de API usando Frida para interceptar chamadas de API do Windows e capturar credenciais de processos como mstsc, runas,…
 r3ggi/electroniz3r
Assuma o controle das permissões TCC de aplicativos Electron no macOS
 noptrix/sshprank
Uma ferramenta rápida de varredura em massa SSH, quebra de login, captura de banner e verificador de autenticação de senha usando os módulos…
 smokeme/airstrike
Framework C2 Stage0 personalizável com templates de agentes em C e Rust, um backend Flask e um dashboard React para construir e operar seus próprios…
 nuguardai/nuguard
repositório de código aberto para validar aplicações de IA agêntica: redteam, comportamento, cadeia de suprimentos, análise estática
 leo4j/invoke-sessionhunter
Recupere e exiba informações sobre sessões de usuário ativas em computadores remotos. Nenhum privilégio de administrador é necessário.
 rad9800/wtsrm2
Biblioteca header-only em C++17 para desenvolvimento evasivo no Windows: hashing de API em tempo de compilação, unhooking de DLL, limpeza de…
 yolop0wn/echodrv
Exploração de echo_driver.sys
 tklab-tud/bsf
Framework de Simulação de Botnet
 logisek/evilmist
EvilMist é uma coleção de scripts e utilitários projetados para apoiar testes de penetração em nuvem e red teaming. O kit de ferramentas ajuda a…
 blacknbunny/mcreator
Gerador de Reverse Shell Codificado com Técnicas para Contornar AVs
 safelineman/agentic-soc-simulation
Plataforma de simulação de SOC baseada em IA
 zerodaylab/powersploit
PowerSploit - Um Framework de Pós-Exploração em PowerShell
 ibnaleem/rules
Coleção selecionada de regras de quebra de senhas do Hashcat com dados de benchmark, projetada para ajudar red teams e testadores de penetração a…
 sadreck/codecepticon
Obfuscador de Segurança Ofensiva .NET/PowerShell/VBA
 developerkunal/converto
Instalando Kali Linux no servidor VPS
 s0lst1c3/dropengine
DropEngine fornece uma estrutura maleável para criar runners de shellcode, permitindo que operadores escolham entre uma seleção de componentes e os…
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) para exploração de kernel usando o driver Ryzen Master da AMD (versão 17).








