
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit

 ivancabrera02/whfb-pincapture
Captura PINs do Windows Hello na entrada injetando uma DLL no LogonUI.exe que define um breakpoint de hardware da CPU em…
 baguette168/nmg
Gera payloads de memory-shell em .NET parametrizados (VPP, rota MVC, HttpListener) compatíveis com os clientes Godzilla, Behinder e AntSword para…
 tonixtoolkitofficial-afk/esp32-blue-ducky
Firmware ESP32 que emula um teclado HID Bluetooth para emparelhar automaticamente com telefones Android e injetar pressionamentos de teclas…
 eballoon/common-registry
Código C de prova de conceito que demonstra comunicação baseada em registro, limpeza de PFN e técnicas personalizadas de anexação de processos para…
 ricardojoserf/emqx-rce
EMQX Dashboard Plugin Malicioso que leva a RCE
 foxcornlab/thc-bloodmiami
Ferramenta de pentesting para chat-box de IA em C: dispara payloads de linguagem (SQLi/NoSQL/XSS/SSTI) e de injeção de prompt contra interfaces de…
 whispergate/signet
Wrapper de payload do Mythic C2 que aplica assinaturas Authenticode a binários de agentes usando osslsigncode, com geração de CA autoassinada, upload…
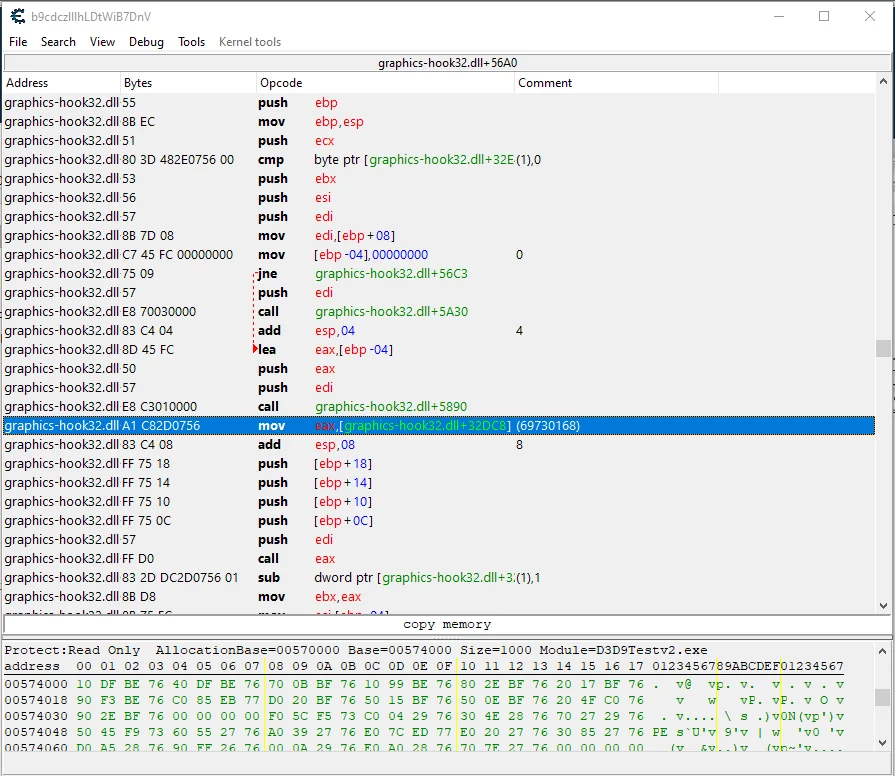 gmh5225/obs-graphics-hook32-hook
Demonstra como interceptar o ponteiro D3D9 Present do graphics-hook32.dll do OBS para obter renderização à prova de stream que evade a detecção de…
 gmh5225/offensivedriver
Protótipo de driver de kernel do Windows que alterna a proteção de processos, ajusta privilégios de processos, aplica patches na política DSE e…
 rianhanft/marauderbox
Um fork do firmware marauder com capacidades de Nyan box
 a-d-team/sharpmemshell
Payloads de webshell em memória (memshell) em .NET implementados via HttpListener e VirtualPath, compatíveis com o framework de pós-exploração…
 jakehildreth/locksmith2
Um kit de ferramentas AD CS para administradores de AD, profissionais de segurança defensiva e Red Teamers imundos
 dagowda/confluencec2
Este é um projeto que tem como objetivo transformar qualquer outro produto SaaS em um C2; o Confluence é apenas o começo.
 tencent-hunyuan/diagsafe
Benchmark de segurança para LLMs de diagnóstico com 3.489 prompts bilíngues, uma taxonomia de 84 rótulos e avaliação por rubrica em nível de prompt…
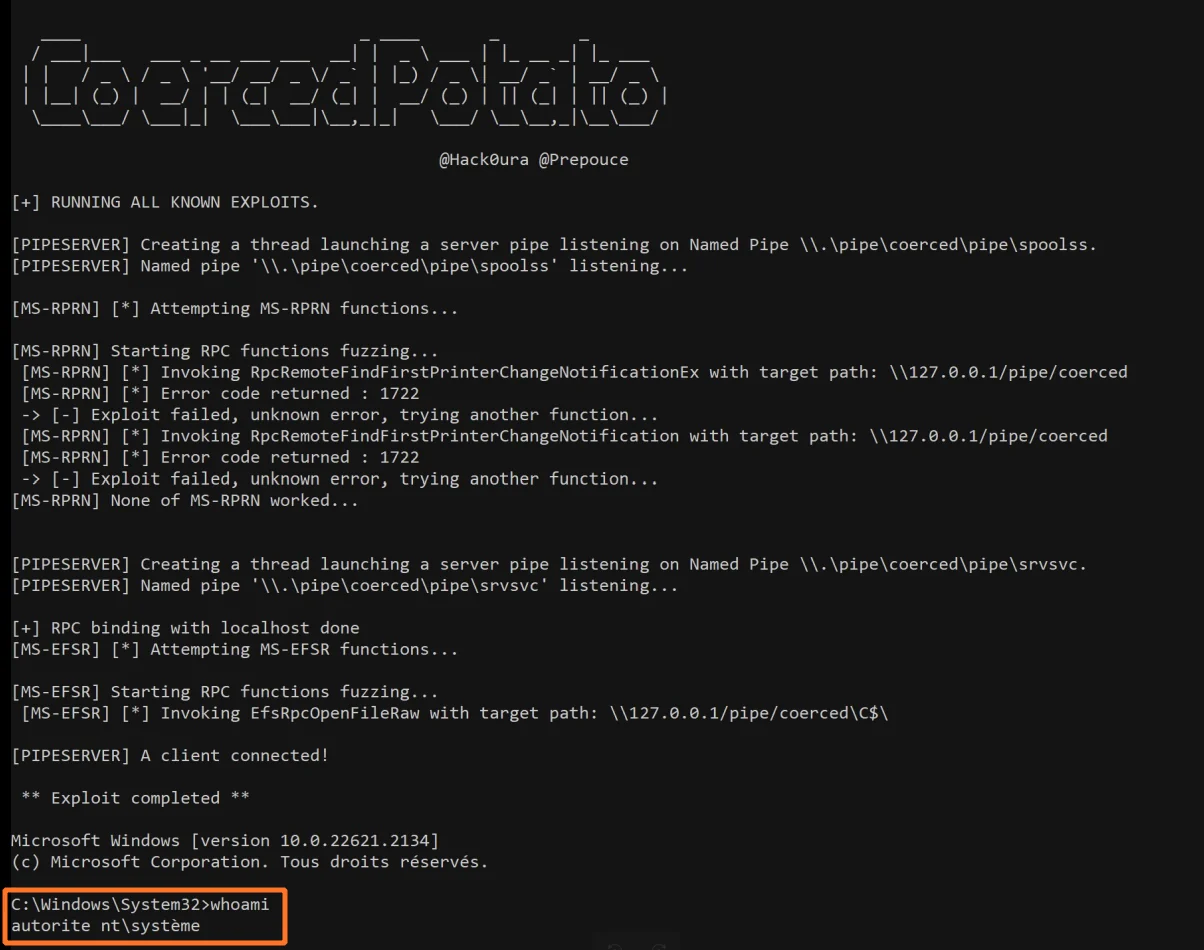 prepouce/coercedpotato
Ferramenta de escalada de privilégios locais no Windows que abusa do SeImpersonatePrivilege por meio da coerção RPC MS-RPRN e MS-EFSR para executar…
 trhhubsd/artex
Sistema LLM multiagente para testes de penetração autónomos em laboratórios isolados: os agentes planeador/executor partilham grafos de ativos e de…
 peach-research-lab/authorizationbench
[🎖️ Honorable Mention in HAIPS @COLM'26] The first benchmark to evaluate how well do LLM agents act in alignment with their assigned authorization…
 horizon3ai/cve-2026-106173
Prova de conceito em Python para o CVE-2026-106173, uma gravação de arquivo por path traversal não autenticado via gRPC no Fortinet FortiSIEM que…








