Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Esp32-Blue-Ducky — Firmware ESP32 que emula um teclado HID Bluetooth para emparelhar automaticamente com telefones Android e injetar pressionamentos de teclas programados para testes de segurança autorizados. | Kitploit
Ferramentas/GitHubGitHub/tonixtoolkitofficial-afk/esp32-blue-ducky
Segurança de Sistemas EmbarcadosSegurança BluetoothGeração de PayloadsSegurança Sem FioHacking de HardwareTestes de PenetraçãoSegurança de Hardware e IoTRed Teaming
Compartilhar
GitHubtonixtoolkitofficial-afk/esp32-blue-ducky

Esp32-Blue-Ducky

Firmware ESP32 que emula um teclado HID Bluetooth para emparelhar automaticamente com telefones Android e injetar pressionamentos de teclas programados para testes de segurança autorizados.

Ver RepositórioSite
21105há 9 diasAinda não revisado

"ESP32 BLUEDECKY" 🦆

⚠️ AVISO LEGAL ⚠️ APENAS PARA FINS EDUCACIONAIS E TESTES DE CIBERSEGURANÇA. Este projeto foi criado exclusivamente para fins educacionais, pesquisa de segurança e testes. O uso não autorizado em dispositivos sem permissão explícita é estritamente proibido e ilegal. O desenvolvedor não assume qualquer responsabilidade por qualquer uso indevido ou dano causado por este software.
image


🌟 NOVIDADES NESTA ATUALIZAÇÃO (v2.0.0)

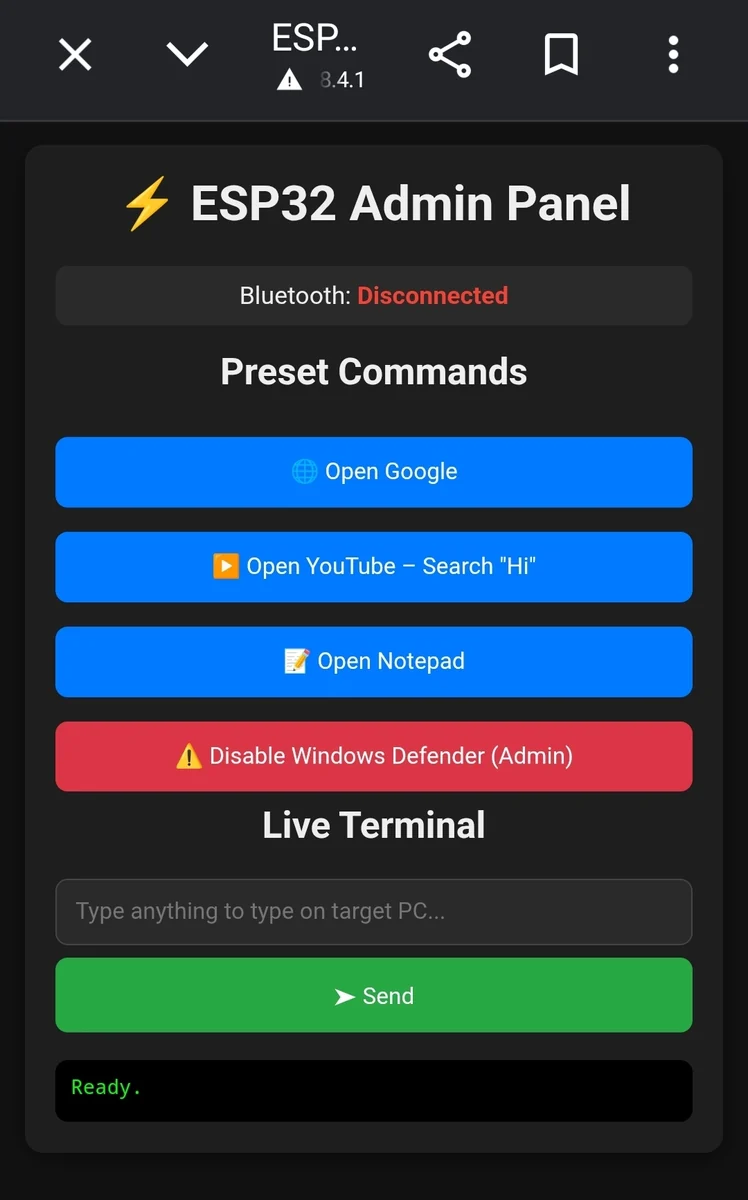
  • Painel de Administração Wi-Fi (http://192.168.4.1): Conecte-se ao Ponto de Acesso Wi-Fi do dispositivo e acesse o painel de administração pelo navegador em 192.168.4.1.
  • Keylogger Automático: O firmware executa um keylogger automático em segundo plano.
  • Controle de Payload Personalizado: Personalize facilmente scripts predefinidos e envie comandos ao vivo diretamente pelo painel de administração.

image

Como Funciona e Instalação

🌏 Gravar o Firmware: 📥 Grave/Instale os arquivos .bin na sua placa ESP32 usando a ferramenta de gravação ESP de sua preferência.

⚡ Ligar: Grave o código .bin agora usando este gravador web: https://esptool.spacehuhn.com/


INSTRUÇÕES DE GRAVAÇÃO

Nome do ArquivoOffset
bootloader.bin0x1000
partitions.bin0x8000
firmware.bin0x10000

Recursos e Uso

⚙️ 1. Alimentação e Conexão Bluetooth: 📱🔗

  • Forneça alimentação à placa ESP32 via USB ou uma fonte de bateria externa.
  • Ative o Bluetooth no seu dispositivo móvel e conecte-se ao dispositivo chamado "Bluedecky".

⚙️ 2. Execução Automatizada e Keylogger: 🤖

  • Emparelhe seu smartphone Android com o ESP32 BlueDecky (nome do dispositivo Bluetooth: "Bluedecky").
  • O dispositivo executa automaticamente tarefas automatizadas pré-configuradas no seu dispositivo conectado.
  • Simultaneamente, executa a lógica de registro de teclas em segundo plano (Keylogger).

🌐 3. Acesso ao Painel de Administração Wi-Fi: 💻

  • Ative o Wi-Fi no seu telefone ou PC e conecte-se à rede Hotspot Wi-Fi do ESP32.
  • Abra qualquer navegador web e acesse: http://192.168.4.1
  • No Painel de Administração, você pode:
    • Visualizar as teclas registradas.
    • Gerenciar os scripts de configuração predefinidos.
    • Enviar códigos rubber ducky personalizados diretamente para o dispositivo.

Requisitos

⚙️ Placa de Desenvolvimento ESP32
⚙️ Cabo de Alimentação / Fonte de Bateria 🔋
⚙️ Smartphone (Android) 📱
⚙️ Navegador Web (Chrome/Firefox para acessar 192.168.4.1)
⚙️ IDE (Ambiente de Trabalho Windows)


DESENVOLVEDOR

@TONIX

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    266

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →