
 #1
Ferramentas para coletar informações sobre alvos e identificar superfícies de ataque.
Recomendado pelo Kitploit

 redhuntlabs/bucketloot
BucketLoot é um inspetor automatizado de buckets compatíveis com S3 que pode ajudar os usuários a extrair ativos, identificar exposições de segredos…
 atomiczsec/adrenaline
Coleção de BOFs agnóstica de C2, categorizada por fase da cadeia de ataque. Projetada para ser pequena e modular, permitindo execução rápida e…
 josehelps/git-wild-hunt
Uma ferramenta para caçar credenciais no mundo do GitHub, também conhecida como git*hunt
 fnk0c/cangibrina
Um localizador de painel (admin) rápido e poderoso
 zeronetworks/bloodhound-tools
Coleção de ferramentas que refletem a dimensão da rede nos dados do Bloodhound
 assetnote/ghostbuster
Elimine IPs elásticos órfãos realizando análises em seus recursos em todas as suas contas AWS.
 owasp/d4n155
OWASP D4N155 - Lista de palavras inteligente e dinâmica usando OSINT
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge e Opera - vulnerabilidade reportada por Maciej Pulikowski - Vazamento de variáveis de ambiente do…
 dark-warlord14/jsscanner
Você pode ler o artigo sobre este script aqui
 capture0x/lfi-space
Scanner automatizado de vulnerabilidade de Inclusão de Arquivo Local (LFI) com modos de busca por Google Dork e varredura de URL direcionada para…
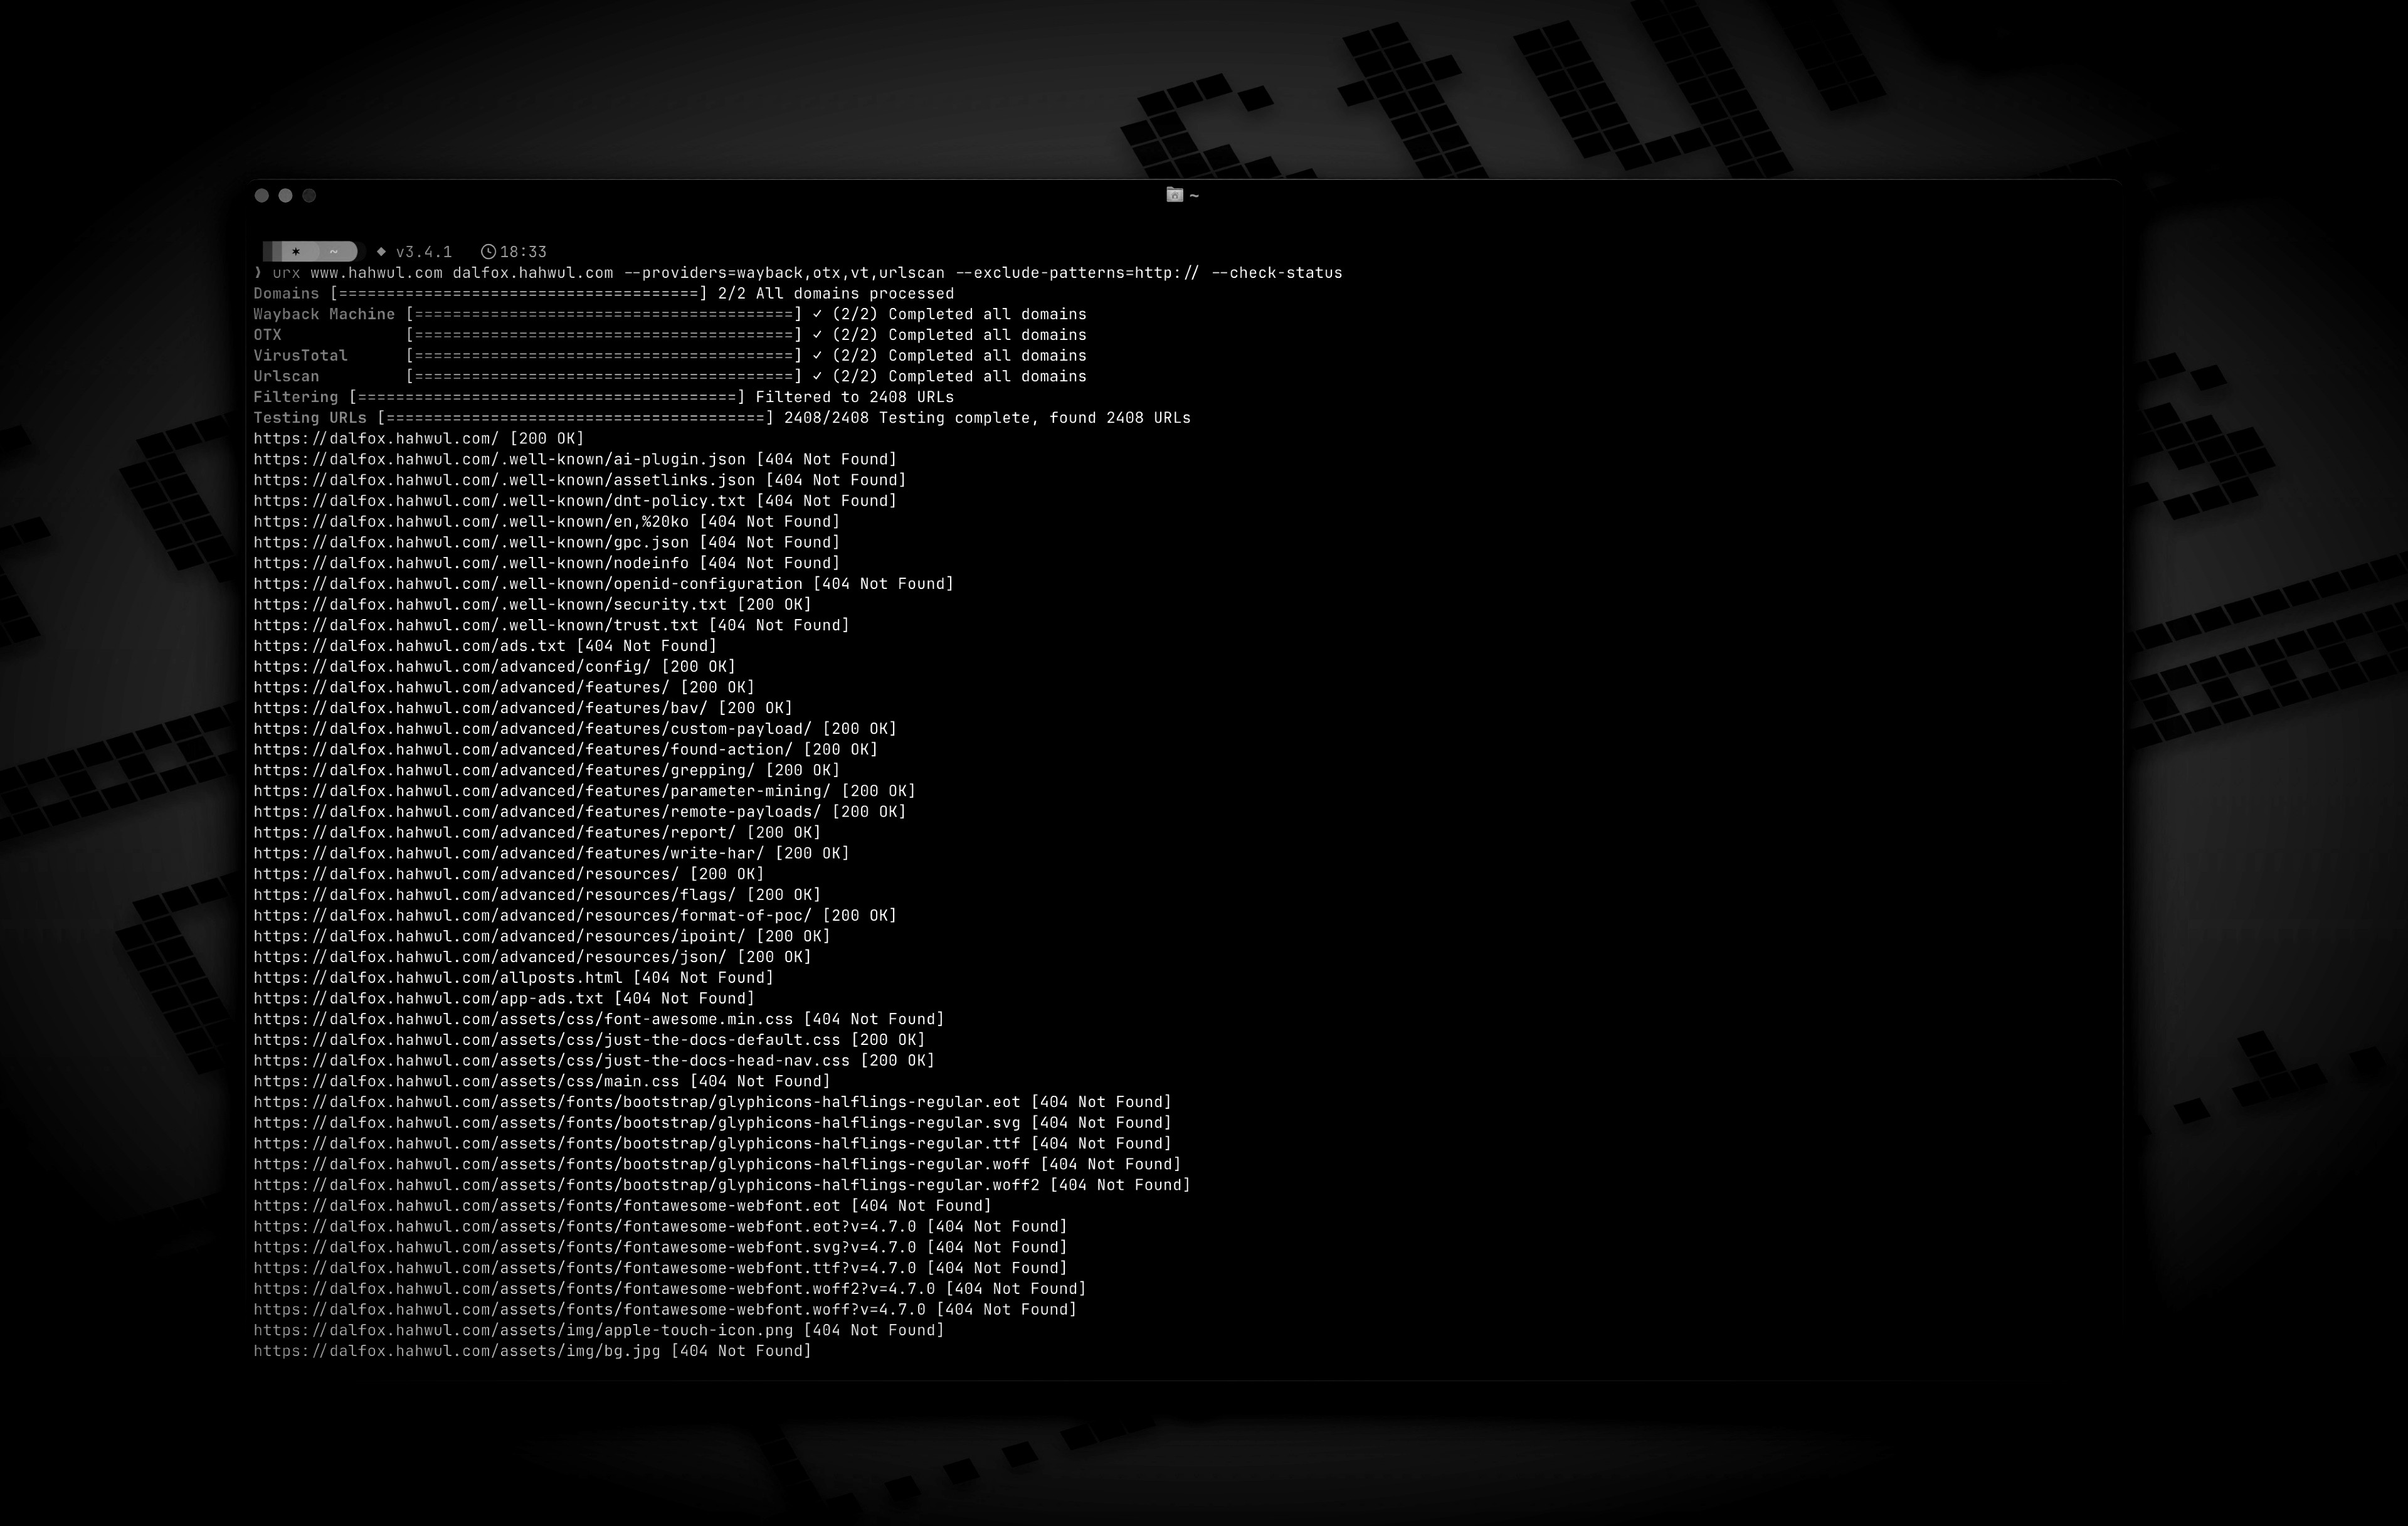 hahwul/urx
Extrai URLs de Arquivos de OSINT para Insights de Segurança

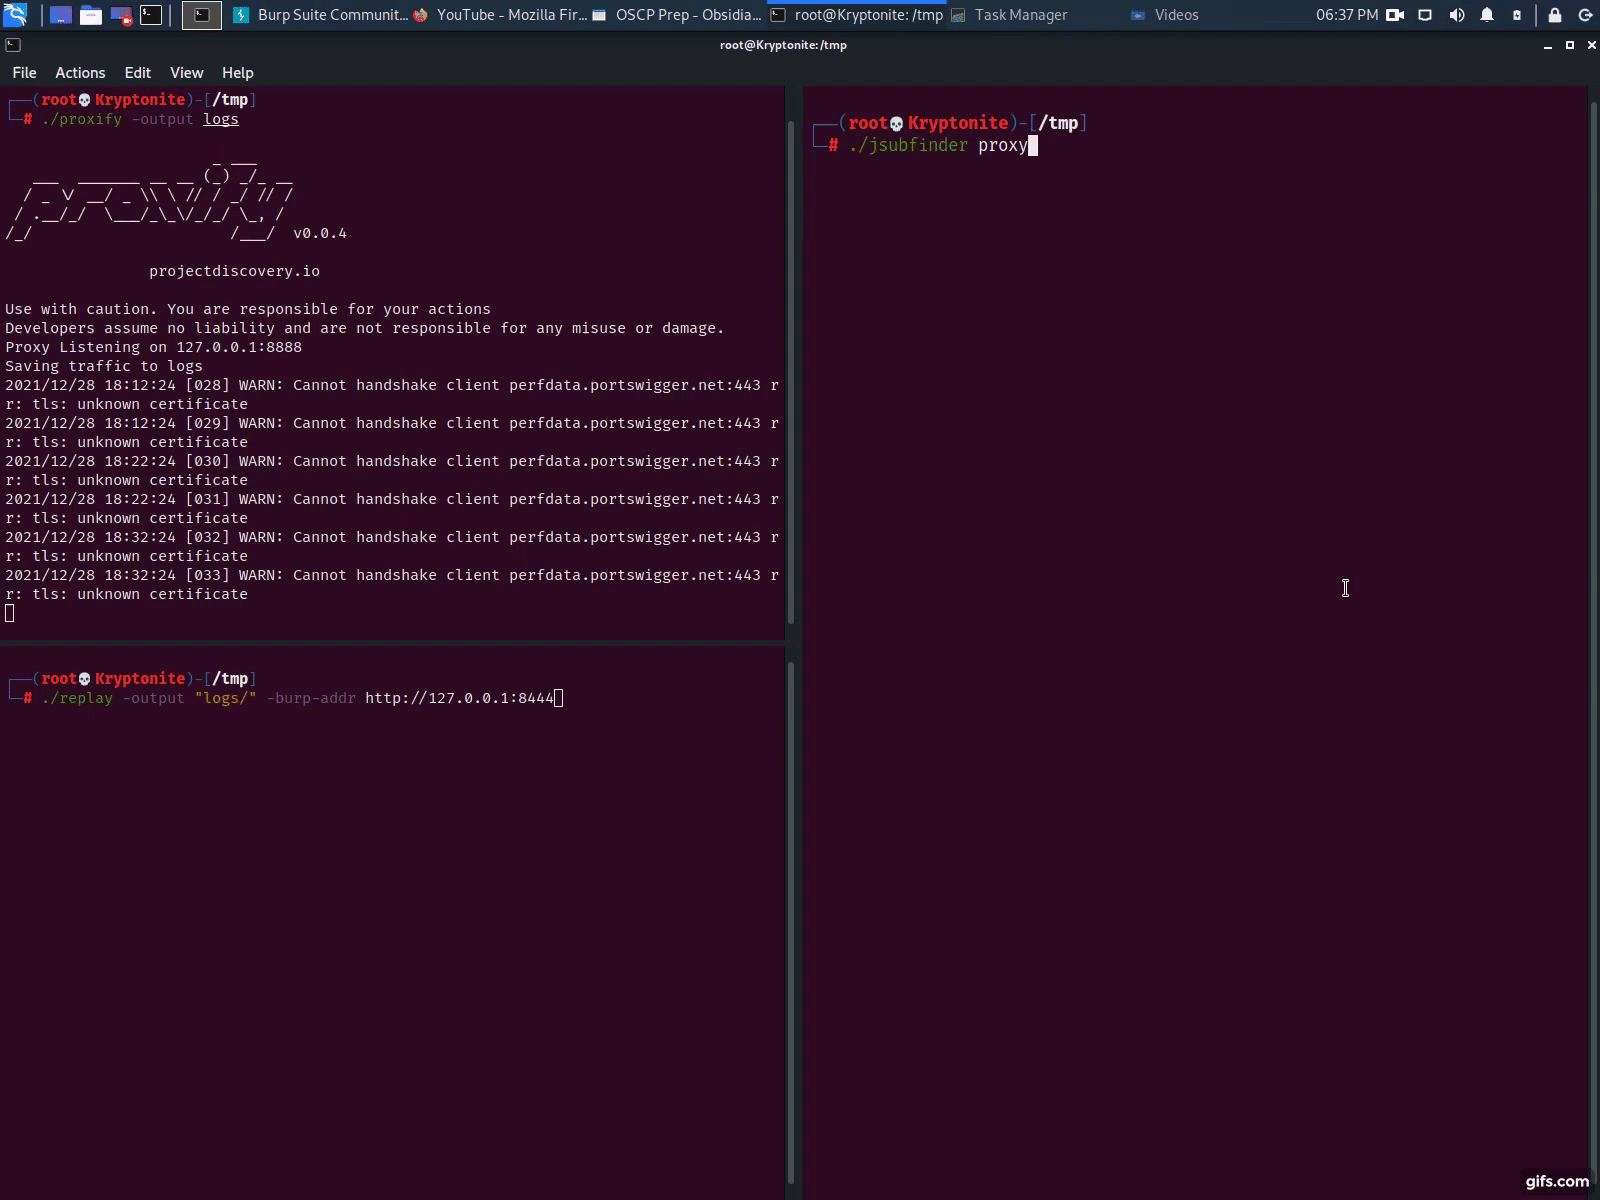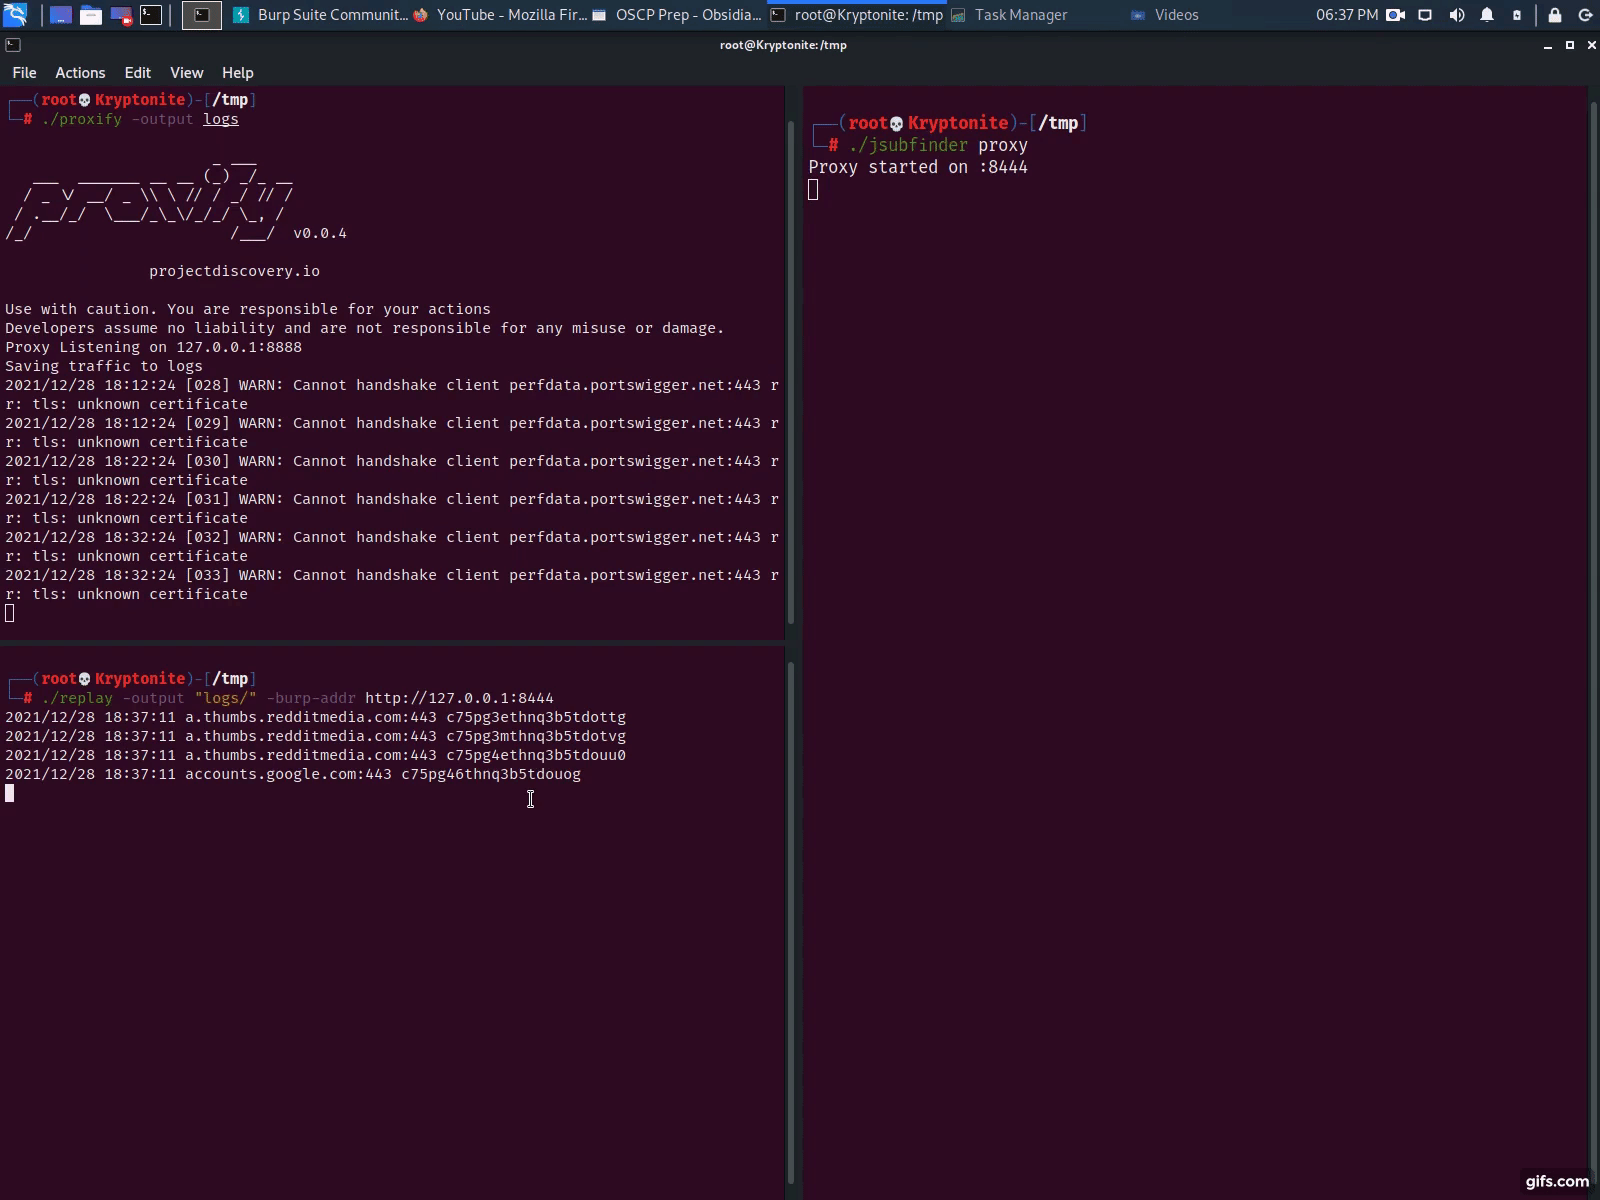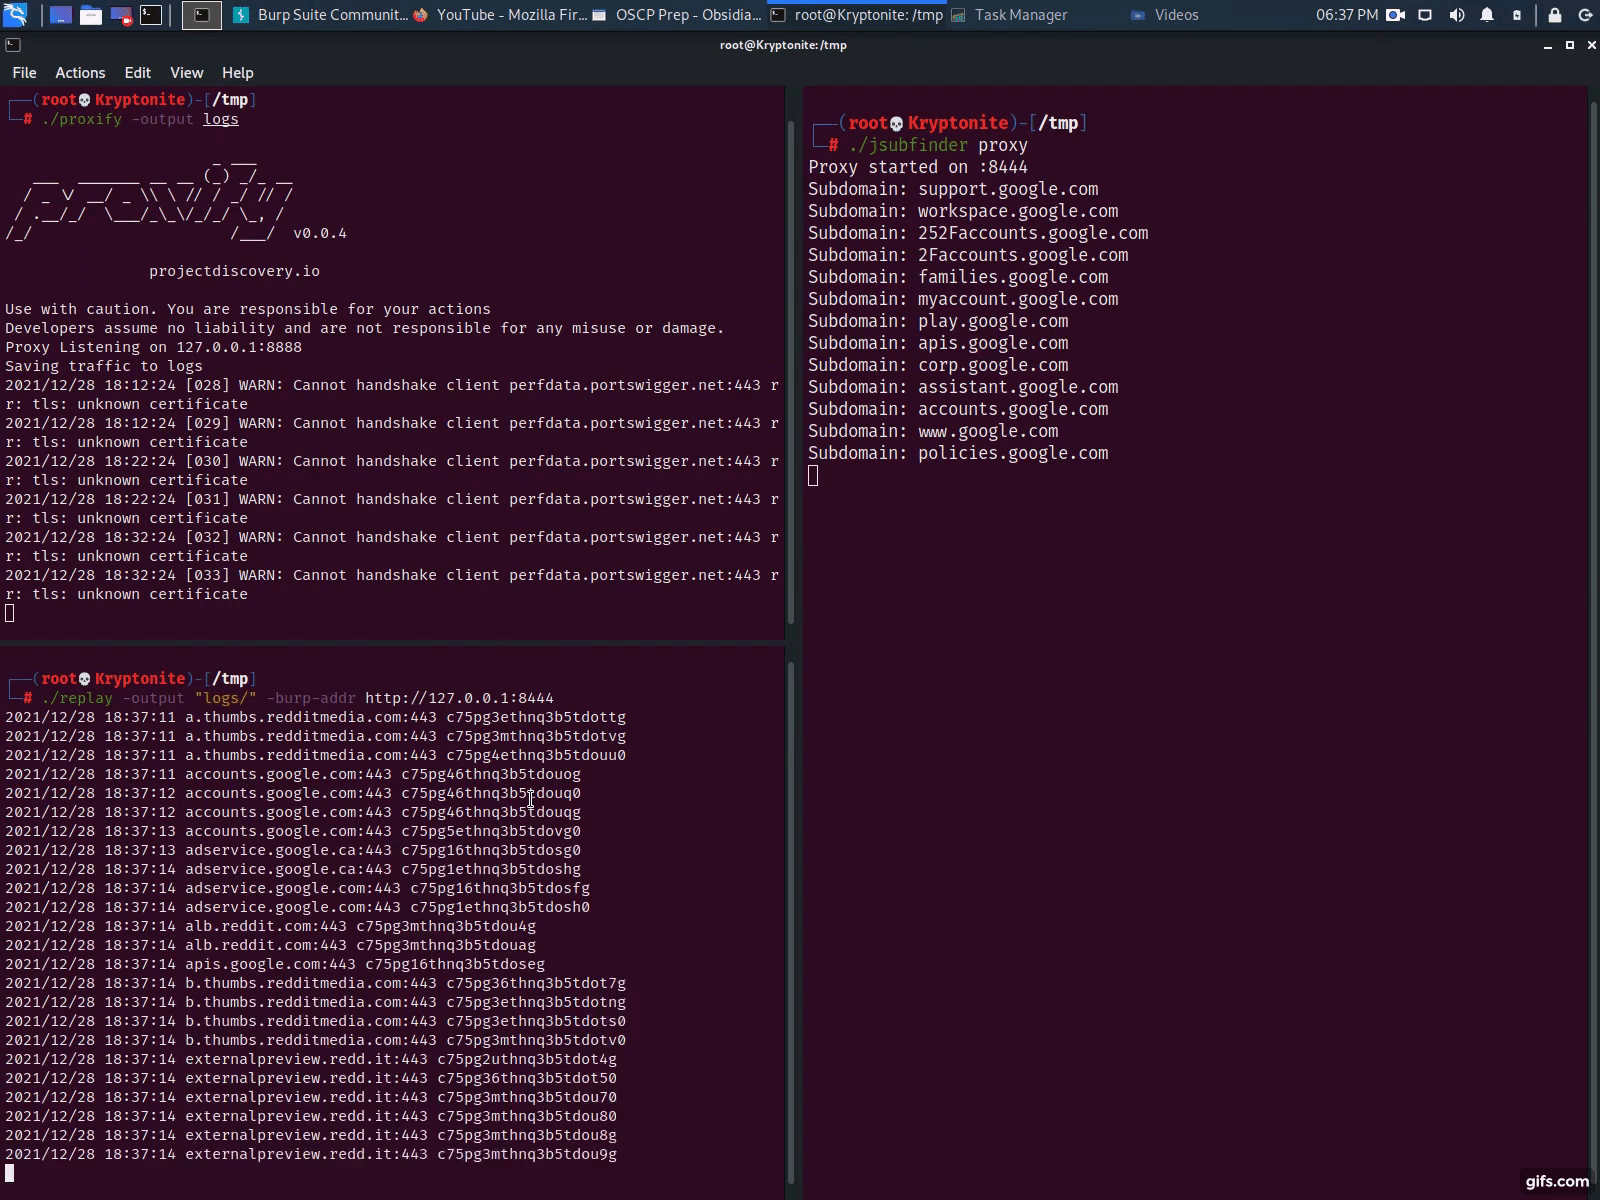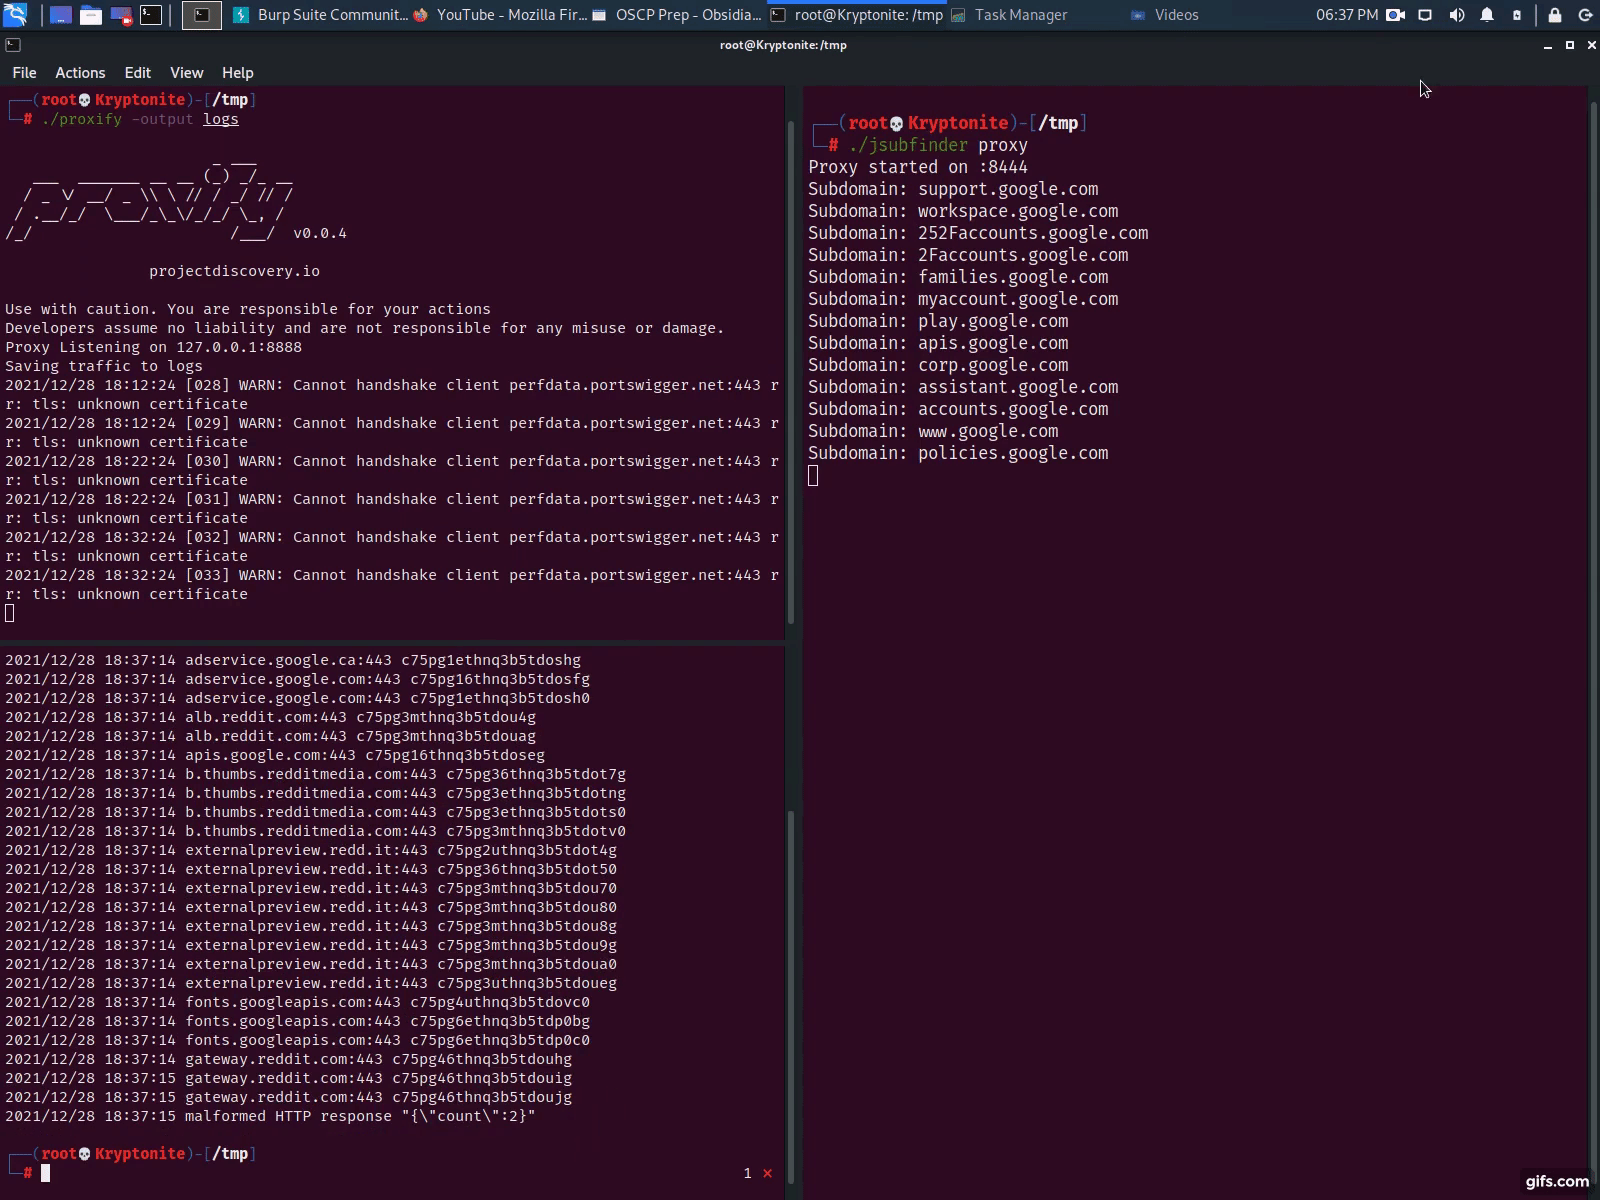 threatunknown/jsubfinder
Ferramenta baseada em Go que escaneia páginas web e arquivos JavaScript para descobrir subdomínios ocultos e segredos, com varredura opcional e…
 aydinnyunus/exiflooter
Extrai geolocalização e metadados EXIF de URLs de imagens e diretórios, com integração OpenStreetMap para mapear coordenadas GPS.
 researchanddestroy/dorxng
DorX de Próxima Geração. Construído por Dorks, para Dorks. 🤓
 hakluke/haklistgen
Transforma qualquer texto inútil em uma wordlist utilizável para força bruta.
 hatbashbr/shodanhat
pesquisar informações de hosts com shodan
 0xdsm/pinkerton
🕵️ Projeto Python para rastrear arquivos JavaScript e procurar por segredos como chaves de API, tokens de autorização, credenciais hardcoded, etc.








