
 #1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019 é uma vulnerabilidade de escalada de privilégio local de alta gravidade no Netdata (versões >= 1.44.0-60 < 1.45.3), causada pelo uso…
 assalielmehdi/cve-2017-12635
Estudo de caso e POC de CVE-2017-12635: Apache CouchDB 1.7.0 / 2.x < 2.1.1 - Escalação de Privilégio Remota
 ollapapito/gameoverlay
CVE-2023-2640 CVE-2023-32629
 redyopsresearchlabs/cve-2020-7283-mcafee-total-protection-mtp-16.0.r26-eop
Exploração para CVE-2020-7283, uma vulnerabilidade de escalonamento de privilégios no McAfee Total Protection 16.0.R26, aproveitando ataques de link…
 sv3nbeast/cve-2020-1472
Arquivos py organizados e empacotados usados na reprodução do CVE-2020-1472
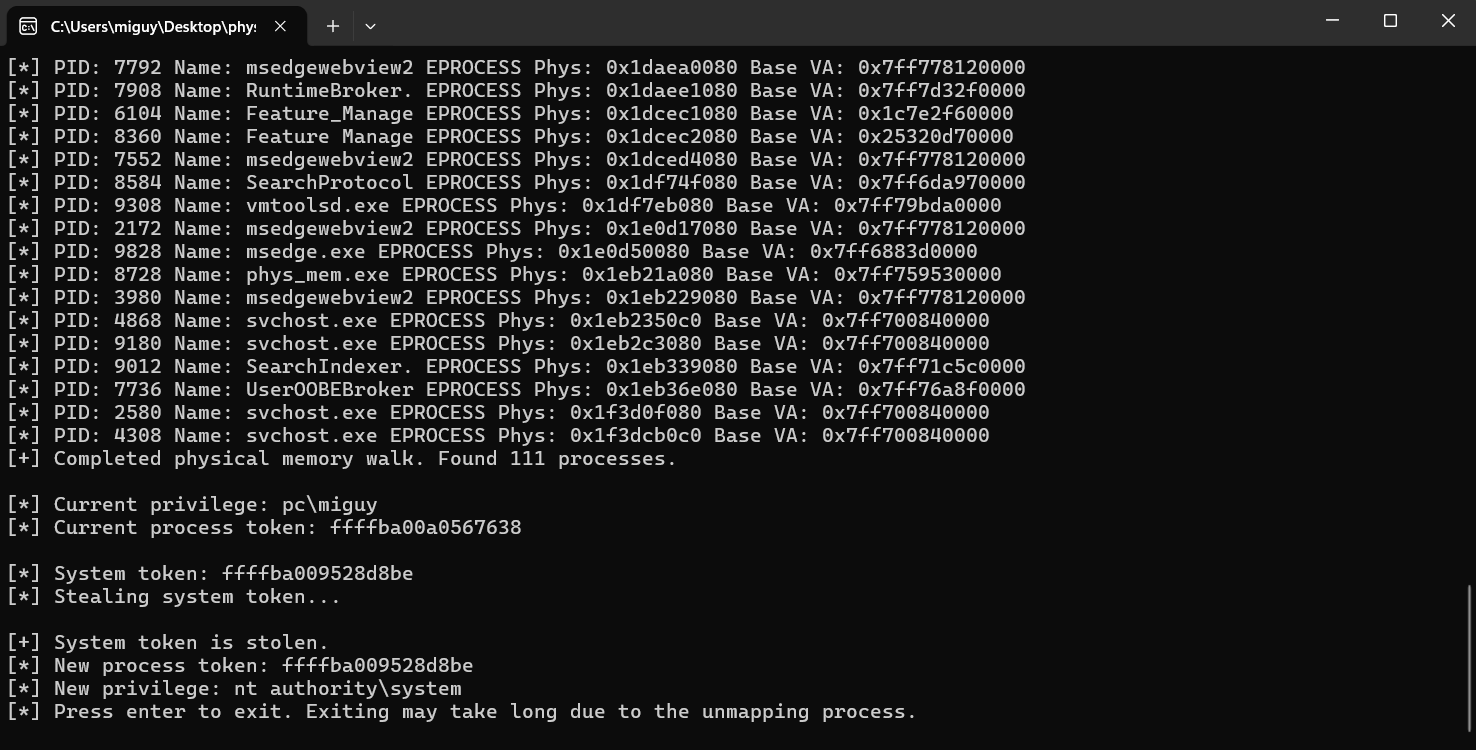 readmsr/msi_featuremanager_cve
CVE-2026-57851
 patois/winmagic_sd
Write-Up Técnico e Exploit PoC para CVE-2020-11519 e CVE-2020-11520
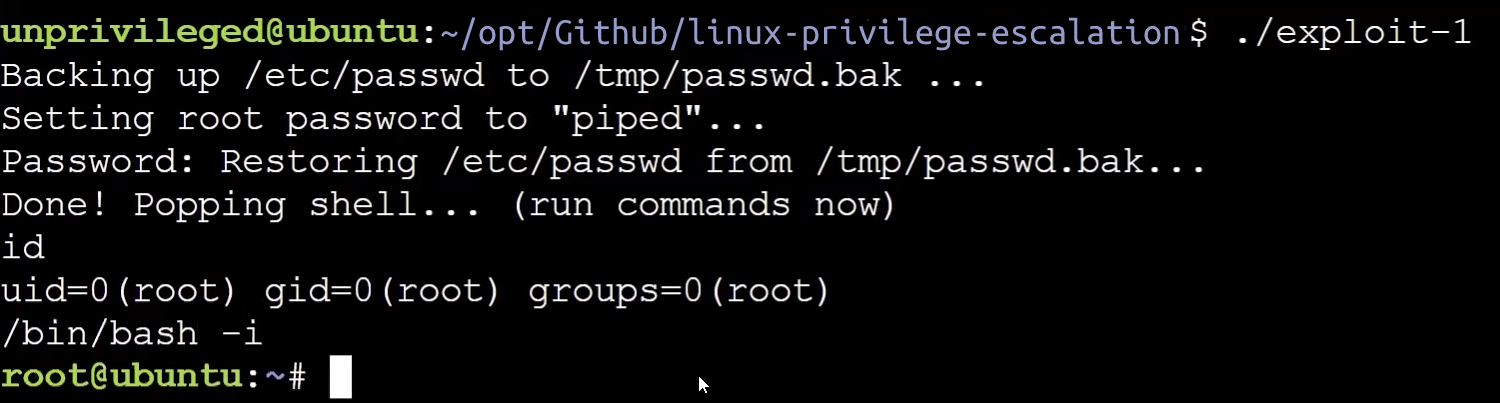 rexpository/linux-privilege-escalation
Escalonamento de privilégio Linux com script para a vulnerabilidade CVE-2022-0847 "Dirty Pipe"
 qingizi7/cve-2025-21479_iqooneo8
Exploit local de root para CVE-2025-21479 (Adreno KGSL) no iQOO Neo8 (SM8475) - leitura/escrita de memória física, desativa o SELinux, abre um shell…
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Ferramentas de detecção segura para CVE-2026-31431 "Copy Fail" e CVE-2026-43284 "Dirty Frag" — uma escalada de privilégio local no módulo algif_aead…
 acceleratortroll/acceleratortroll
Abusando do CVE-2023-28206 para fazer algo útil
 its-arun/cve-2020-35682
Prova de conceito de exploração para CVE-2020-35682: bypass de autenticação SAML no ManageEngine ServiceDesk Plus, permitindo escalonamento de…
 wh04m1001/vsscopy
PoC pequeno e sujo para CVE-2021-36934
 shibaaa204/pack2theroot
Prova de conceito de exploit para CVE-2026-41651, uma vulnerabilidade local de escalonamento de privilégios no Linux no software Pack2, demonstrando…
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 yuvatia/page-table-exploitation
Uma demonstração de como as tabelas de páginas podem ser usadas para executar código arbitrário no ring-0 e levar a um privesc. Usa a CVE-2016-7255…
 bytev0rtex/cve-2026-65330
Prova de conceito para uma bypass do diversificador PAC corrigida no manipulador setxattr do tmpfs no iOS 26.6, demonstrando a acessibilidade do…
 diabl0w/cve-2022-22057_sm-f926u
Qualcomm kgsl driver exploit (CVE-2022-22057) para dispositivos Samsung Galaxy que alcança leitura/escrita arbitrária de memória do kernel, bypass do…








