
 #1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit
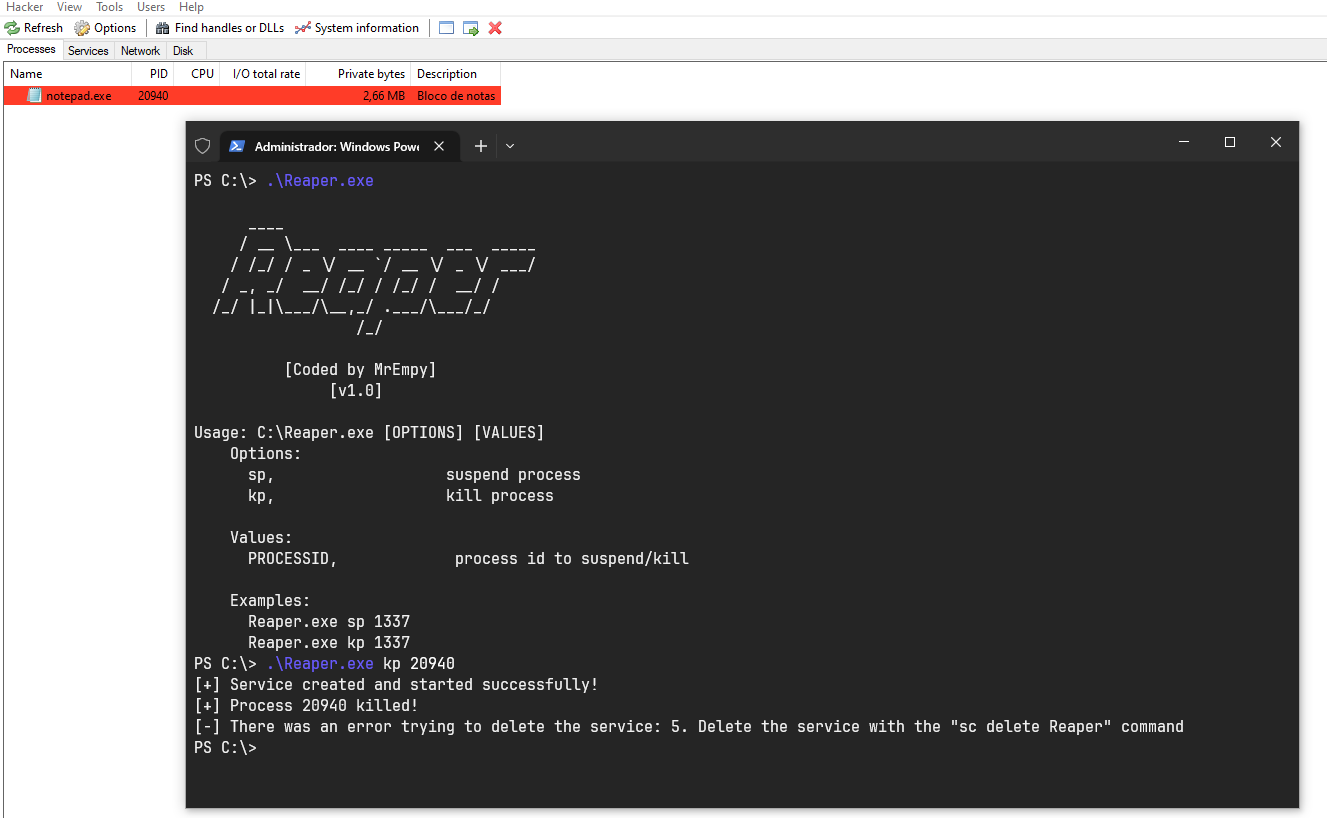
 brosck/reaper
Exploit de prova de conceito BYOVD visando o driver kprocesshacker.sys para matar ou suspender processos com privilégios de nível de kernel em…
 rwfpl/rewolf-msi-exploit
MSI NTIOLib/WinIO exploit de escalada de privilégios local
 kyxiaxiang/360wfp_exploit
BYOVD: Use 360 WFP driver para bloquear a conexão de rede EDR/XDR.
 t0thkr1s/gtfobins-cli
Procure por binários Unix que podem ser explorados para contornar restrições de segurança do sistema.
 mhaskar/fsquirtcplpoc
PoC para gerar o módulo bthprops.cpl projetado para ser carregado pelo Fsquirt.exe LOLBin
 vozec/cve-2026-41651
Explora uma condição de corrida TOCTOU no manipulador de transações do PackageKit para instalar pacotes arbitrários como root, alcançando escalada…
 dor00tkit/cve-2024-30090
CVE-2024-30090 - PoC de LPE
 gdbinit/mach_race
Exploração de escalonamento de privilégios local para macOS (CVE-2016-1757) usando condição de corrida em Mach IPC para contornar as proteções de SIP…
 fortalice/modifycerttemplate
Modificação de modelo de certificado ADCS e enumeração de ACL
 exodusintel/cve-2019-0808
Exploit Win32k por Grant Willcox
 sndav/cve-2026-31431-advanced-exploit
Exploit para CVE-2026-31431, uma vulnerabilidade de escrita no page-cache do AF_ALG AEAD do kernel Linux que permite escritas arbitrárias de 4 bytes…
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF que explora um bypass do Windows Protected Process Light para despejar processos protegidos, permitindo acesso a credenciais do…
 tamirzb/cve-2021-1961
Código de exploit para CVE-2021-1961
 lithium876/controll_remote_access_trojan
Criado um Trojan de acesso remoto MUITO SIMPLES que estabelecerá controle administrativo sobre qualquer máquina Windows que comprometer.
 supersonic/tlpe
CVE-2026-49881, usando criação de contexto insegura no serviço Telecom do Android 17 para executar código arbitrário como UID 1000 system_server a…
 sec-consult/msiscan
Ferramenta de varredura para identificar problemas de escalonamento de privilégios locais em instaladores MSI vulneráveis.
 tyranid/exploitdotnetdcom
Uma ferramenta para explorar .NET DCOM para EoP e RCE. Está corrigido nas versões mais recentes do .NET.
 itaymigdal/lolspoof
Um shell interativo para falsificar algumas linhas de comando de LOLBins








