
 #1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit
 abraxas/nextcloud-webhook-tokenneeded
Nextcloud 35.0.0 — administrador de Webhooks delegado pode gerar uma senha de aplicativo de administrador de 1h via atualização de webhook tokenNeeded
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - Alta - SET ROLE ALL EXCEPT resíduo FILE - gravação mysqld UID
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - Alta - Local - Privilégio remanescente - FULL JOIN USING ignora sqlite3AuthRead
 abraxas/grafana-signup-invite-join
Grafana OSS 13.2.3 - Alta - Remoto - Entrada por convite - SignUpStep2 entra em convites de organização pendentes sem o código
 abraxas/joomla-media-override
Joomla 6.1.3 - Alto - Remoto - Sobrescrita - gerenciador de mídia sobrescreve resíduos
 abraxas/phpmyadmin-issuperuser
phpMyAdmin 5.2.3 - Alta - Remoto - leftover - verificação isSuperUser ignorada
 abraxas/proftpd-site-copy-dest-follow
ProFTPD 1.3.9d - Alta - Remoto - Resíduo de privilégio / Escrita de arquivo - SITE COPY dest segue symlink
 lcfr-hax/cve-2024-14027_slop
Exploits para CVE-2024-14027 criados usando IA/Claude como teste.
 itm4n/pentest-windows
Coleção de pesquisas sobre internals do Windows e técnicas de exploração abrangendo escalonamento de privilégios, abuso de tokens e truques de…
 karmanya03/overthrone
Framework de exploração de Active Directory totalmente em Rust: enumeração LDAP/SMB/Kerberos, pathfinding de grafo de ataque, Kerberoasting, relay…
 kypvas/ad_attack_architecture
Mapa Abrangente de Referência de Pentest da Arquitetura de Ataque do Active Directory — Do Reconhecimento ao Domínio Total
 kypvas/red-team-map
Mapa de Arquitetura de Operações de Red Team Referência Abrangente para Operadores — Da Infraestrutura ao Impacto
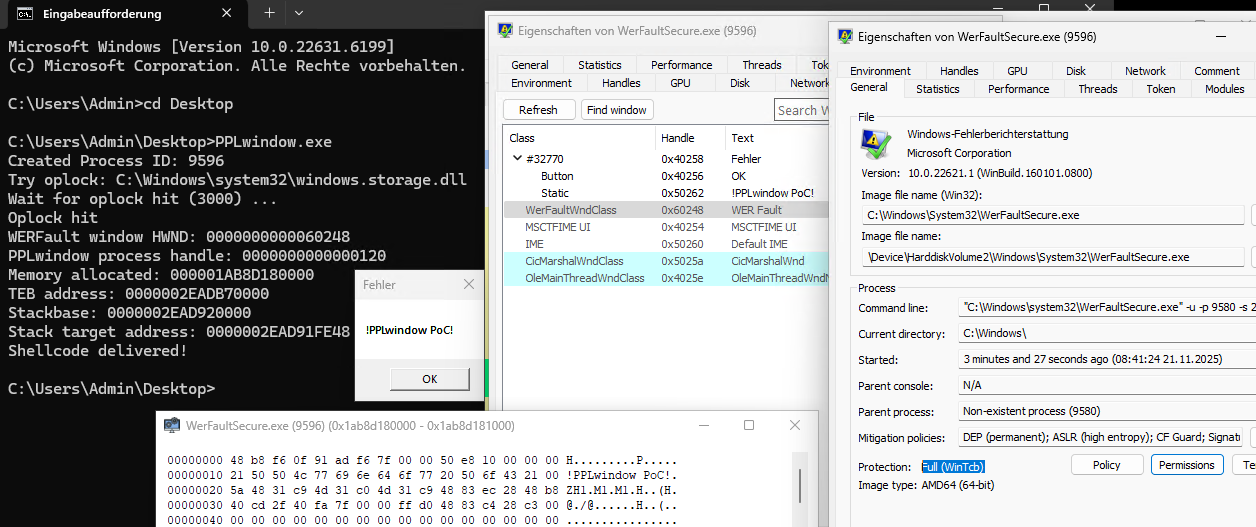 r41n3rzuf477/pplwindow
Prova de conceito de bypass de PPL abusando da syscall NtUserGetWindowProcessHandle para obter um handle para processos protegidos do Windows sem…
 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC abusando do binário UIAccess QuickAssist para carregar uma DLL controlada pelo atacante via WebView2 BrowserExecutableFolder, e…
 saqibnet/blackbox-pentesting-infsecos
Teste de intrusão full black-box contra SecOS:1 (VulnHub) — exploração de CSRF, escalonamento de privilégios via CVE-2015-1328 (OverlayFS),…
 thesecretclub/sandboxbootkit
Bootkit para Windows Sandbox para desativar DSE/PatchGuard.
 mhdnihan/cve-2026-43284-dirty-frag-
Análise técnica da CVE-2026-43284 (Dirty Frag), uma escalada de privilégios local no xfrm ESP do kernel Linux que permite gravações no page-cache em…
 linnemanlabs/advisories
Avisos de segurança Linux selecionados com análises de CVE e exploits de prova de conceito reproduzíveis, abrangendo falhas de escalonamento local de…








