
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit

 safebuffer/pe-linux
Ferramenta de auditoria de escalonamento de privilégios no Linux que automatiza a enumeração do sistema, verificação de vulnerabilidades do kernel,…
 tyranid/ie11sandboxescapes
Alguns exemplos de código-fonte para escapes de sandbox corrigidos do IE11.
 nopernik/mpdns
Servidor DNS Multifuncional
 3lp4tr0n/remotemonologue
Armando DCOM para Coerções de Autenticação NTLM
 retme7/cve-2014-7911_poc
Exploit local de root para Nexus5 Android 4.4.4(KTU84P)
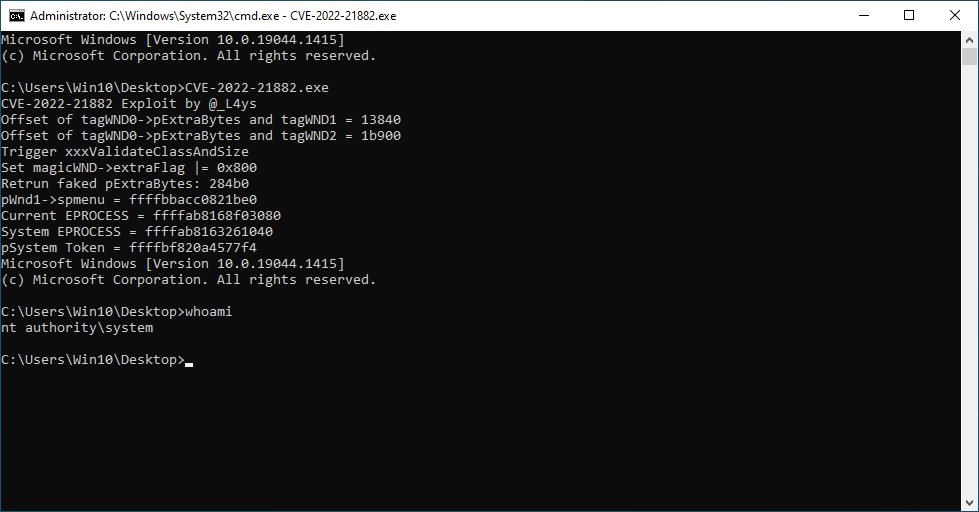 l4ys/cve-2022-21882
Prova de conceito de exploração para CVE-2022-21882, uma vulnerabilidade de elevação de privilégio no Win32k que afeta o Windows 10 21H2,…
 icyguider/moreimpacketexamples
Mais exemplos usando a biblioteca Impacket, projetados para fins de aprendizado.
 hackerhouse-opensource/offensivelua
Lua ofensivo.
 cobbr/elite
Elite é o componente do lado do cliente do projeto Covenant. Covenant é uma estrutura de comando e controle .NET que visa destacar a superfície de…
 ziconius/fudgec2
FudgeC2 - um framework de comando e controle projetado para colaboração em equipe e atividades de pós-exploração.
 h4wkst3r/adokit
Kit de ataque modular que explora a API REST do Azure DevOps para reconhecimento, escalonamento de privilégios e persistência usando cookies ou PATs…
 cryst4linqq/turkorat
Grabber totalmente indetectado (captura carteiras, senhas, cookies, modifica o cliente do Discord etc.)
 dirkjanm/askwam
Solicite tokens do Entra ID ao Web Account Manager (WAM)
 rasta-mouse/ost-c2-spec
Fonte Aberta Especificação C&C
 kudaes/dumpy
Reutilize handles abertos para fazer dump dinâmico do LSASS.
 janoglezcampos/rust_syscalls
Stub único de chamadas de sistema (syscall) diretas e indiretas com resolução de SSN em tempo de execução para Windows.
 blacksnufkin/nyxinvoke
NyxInvoke é uma ferramenta de CLI em Rust para executar assemblies .NET, PowerShell e BOFs com recursos de bypass de AMSI e ETW sem patch. com…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…








