
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit

 itm4n/privesccheck
Script de Enumeração de Escalada de Privilégios para Windows
 azeemidrisi/phonesploit-pro
Uma ferramenta completa de hacking para assumir o controle remoto de dispositivos Android.
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
PoC de LPE do kernel Android para CVE-2026-43499, um use-after-free de rtmutex em kernels Qualcomm 4.19, adaptado para o Redmi K40 com payload de…
 bishopfox/sliver
Framework de Emulação de Adversários
 oopnv70-lab/ghostlock-aak-apk
# Lançador GhostLock AAK - CVE-2026-43499 acionador de escalonamento local de privilégios por UAF na pilha rtmutex do kernel Linux (GPLv3)
 ivancabrera02/r2socks
Proxy SOCKS5 tunelado através do armazenamento de objetos Cloudflare R2, com agentes em Python e C++ sem dependências retransmitindo tráfego TCP via…
 kypvas/ad_attack_architecture
Mapa Abrangente de Referência de Pentest da Arquitetura de Ataque do Active Directory — Do Reconhecimento ao Domínio Total
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 thakur2309/pagasus-pro
Kit de ferramentas Python para gerenciamento de dispositivos Android e auditoria de segurança baseado em ADB, com um menu interativo para detecção de…
 a2333c/dfroot
Ferramenta de root para Android para Samsung Galaxy S25 Ultra (SM-S938B) que encadeia DirtyFrag CVE-2026-43284 e CVE-2026-43499 para obter root…
 capture0x/adstrike
Estrutura modular de red-team para Active Directory com IA, destinada a testes de penetração autorizados, enumeração de AD, análise de caminhos de…
 jpillora/chisel
Túnel rápido TCP/UDP sobre HTTP com criptografia SSH, suportando encaminhamento de porta reverso, proxy SOCKS5 e autenticação de cliente para…
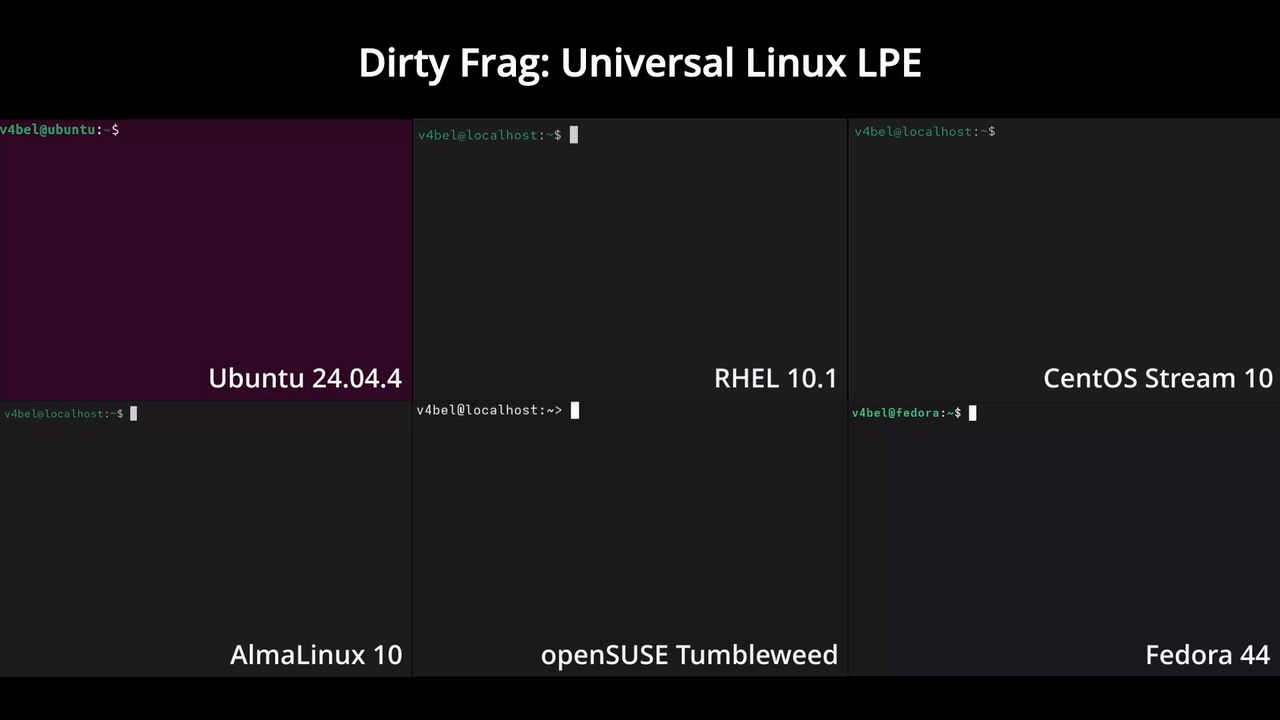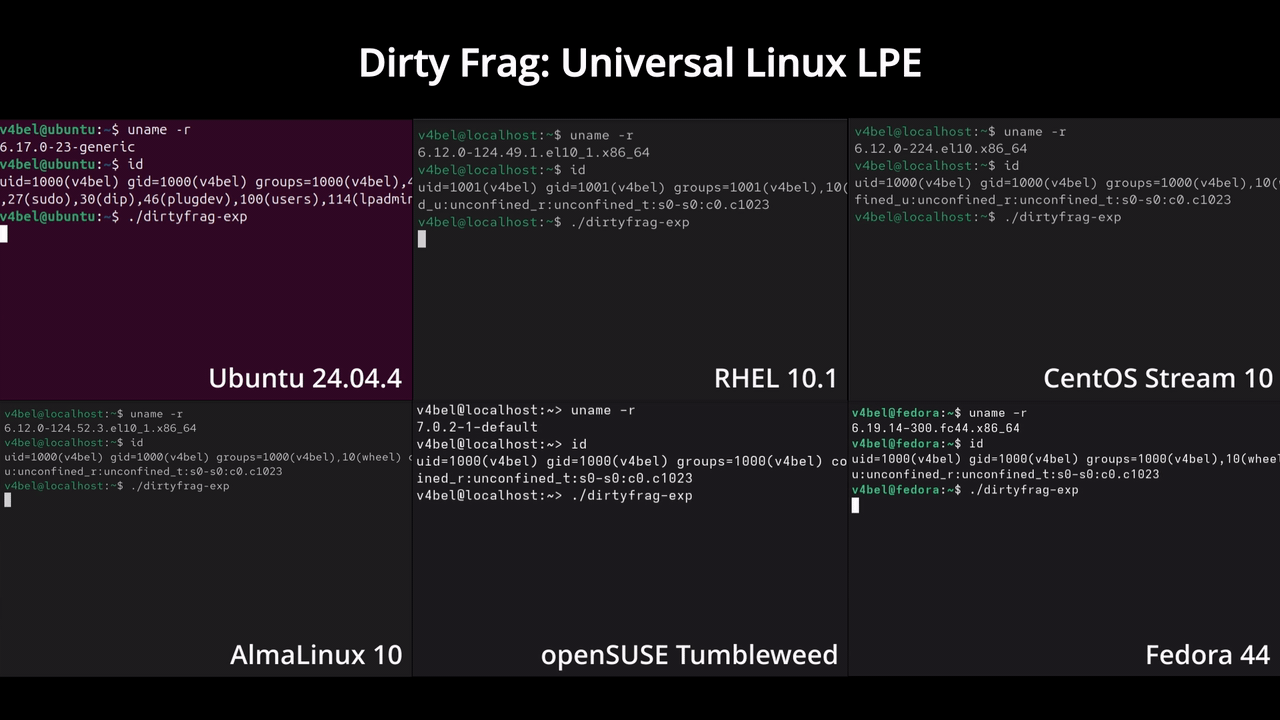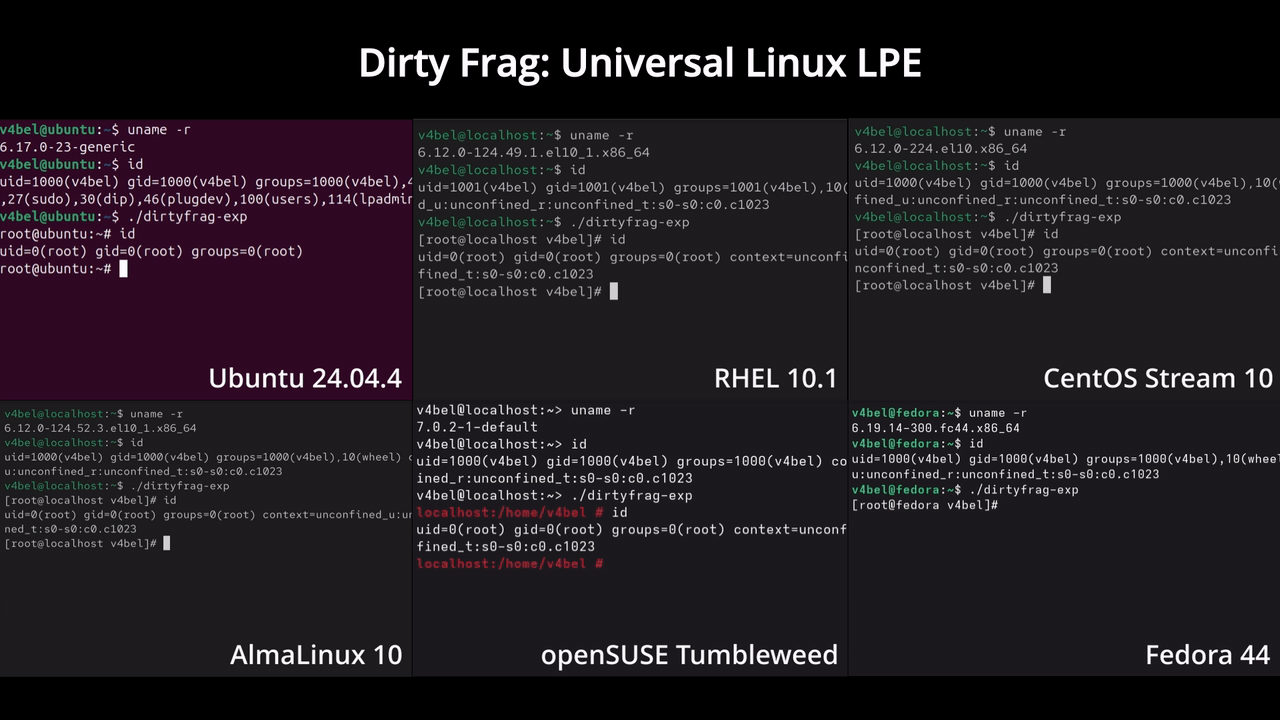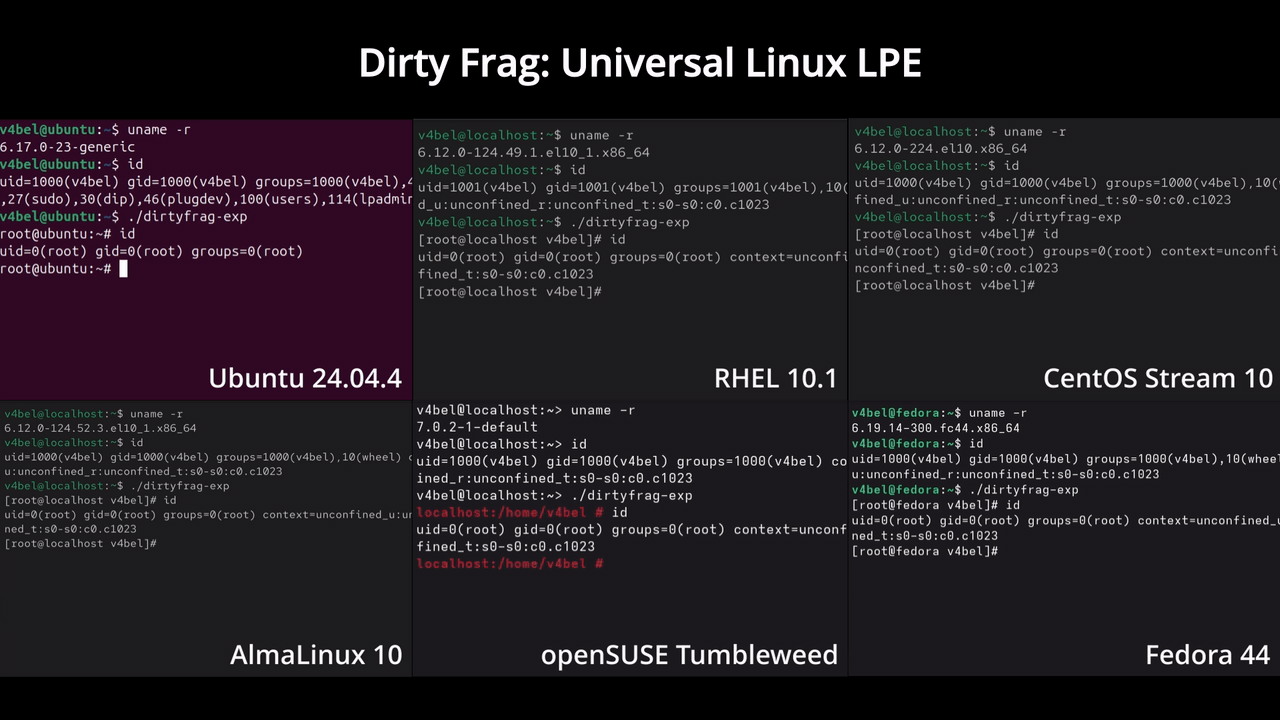 v4bel/dirtyfrag
Exploit de escalonamento de privilégios no kernel Linux que encadeia duas vulnerabilidades de escrita no page-cache (CVE-2026-43284, CVE-2026-43500)…
 mandiant/gopacket
Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…
 satheesh575555/linux-4.19.72_cve-2023-0386
Exploração de kernel para CVE-2023-0386, uma vulnerabilidade de escalonamento de privilégios no kernel Linux, fornecendo uma prova de conceito para…
 haidang-infosec/phantom-grid
Um sistema de Defesa Ativa alimentado por eBPF que transforma seu servidor Linux em um honeypot enganoso. Recursos incluem redirecionamento…
 r0rt1z2/ghostlock
Exploit de root no kernel (CVE-2026-43499) para alguns dispositivos Amazon







