
 #1
Ferramentas de simulação de phishing, detecção, análise e treinamento de conscientização de segurança.
Recomendado pelo Kitploit

 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 svdwi/bluebox
Plataforma de inteligência de ameaças de código aberto para análise de malware e observáveis. Enriquece IPs, domínios, URLs e hashes com fontes…
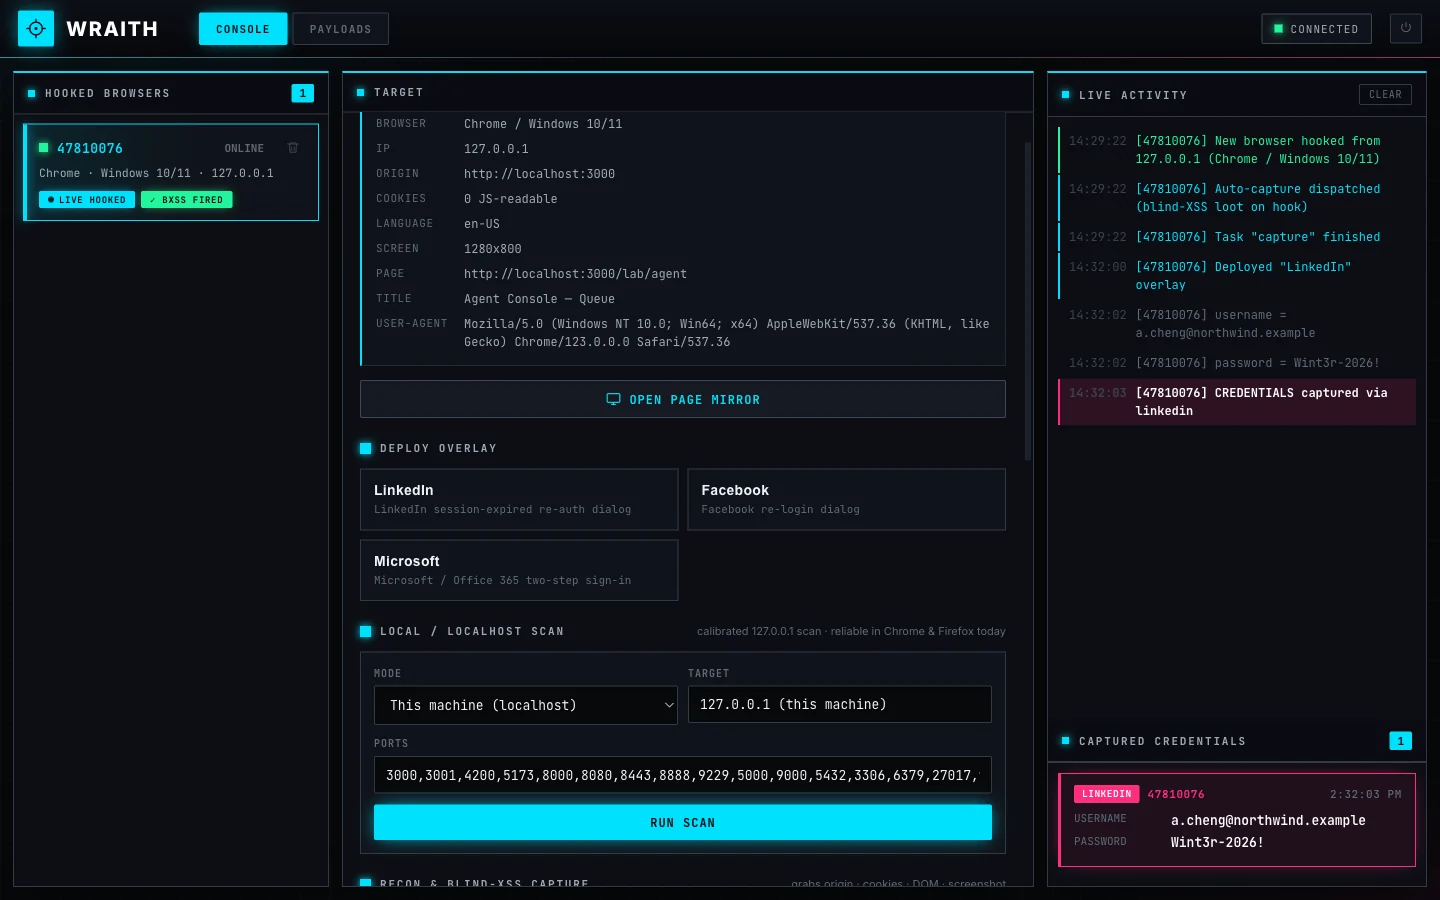 arcanum-sec/wraith
Framework de hooking de navegadores para equipes vermelhas autorizadas e educadores. Faz hook em navegadores via XSS, oferece controle interativo…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - Sistema de Automação de Biblioteca Yordam - Injeção de HTML refletida em três pontos distintos, sequestro de ação de formulário e…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
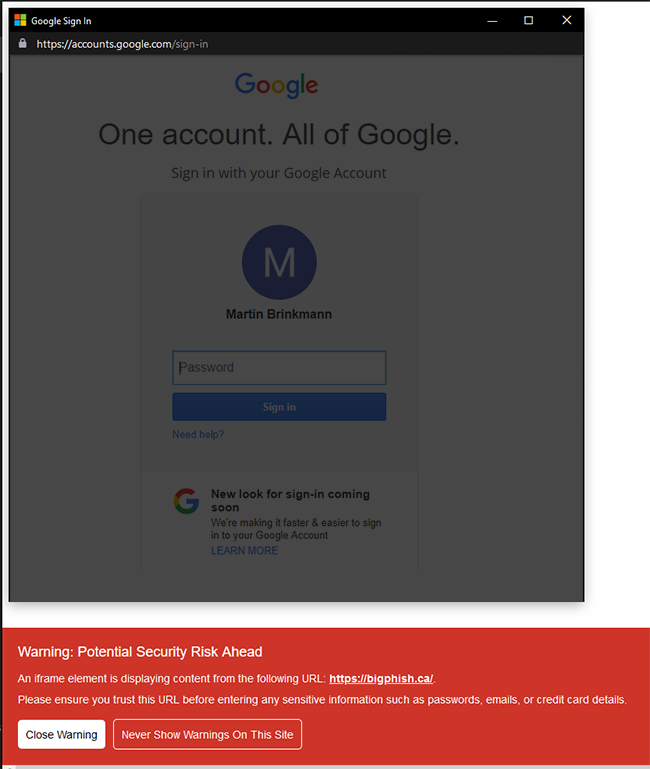 malwarecube/enhanced-iframe-protection
Uma extensão leve para detectar automaticamente e fornecer avisos detalhados sobre elementos iframe incorporados, a fim de proteger contra ataques…
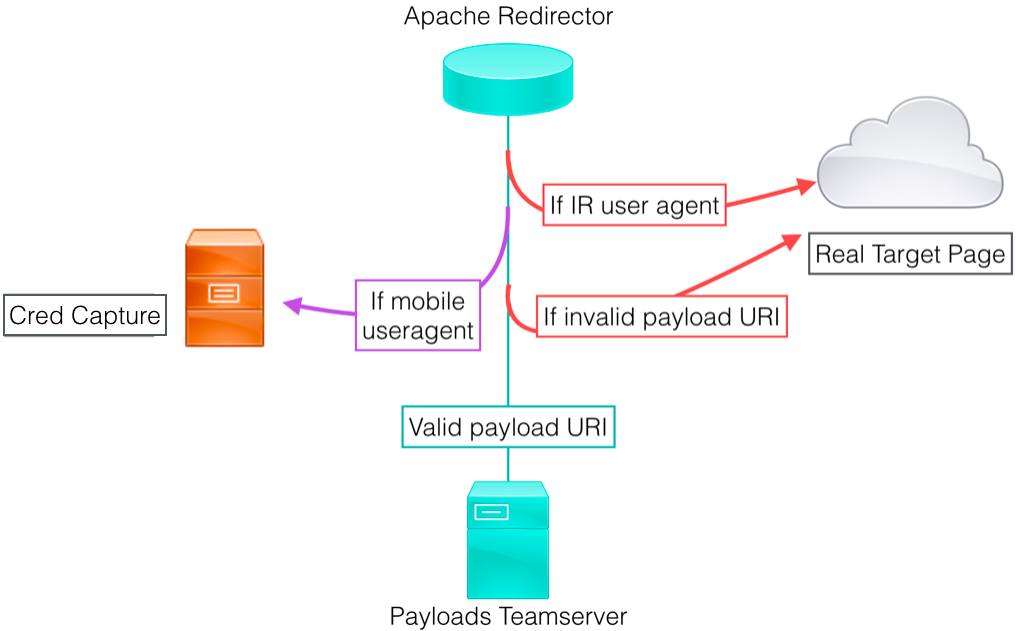 bluscreenofjeff/red-team-infrastructure-wiki
Wiki para reunir recursos de endurecimento de infraestrutura de Red Team
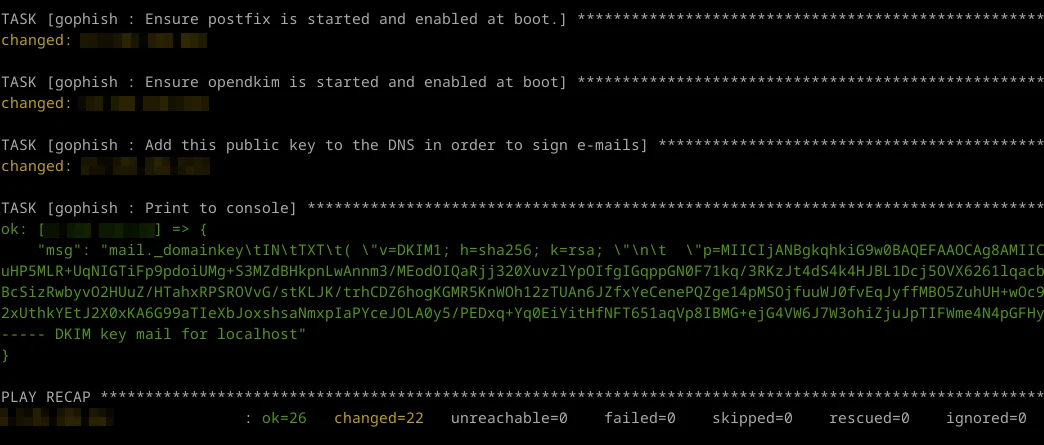 virtualsamuraii/flyphish
Implemente uma infraestrutura de phishing em tempo real.
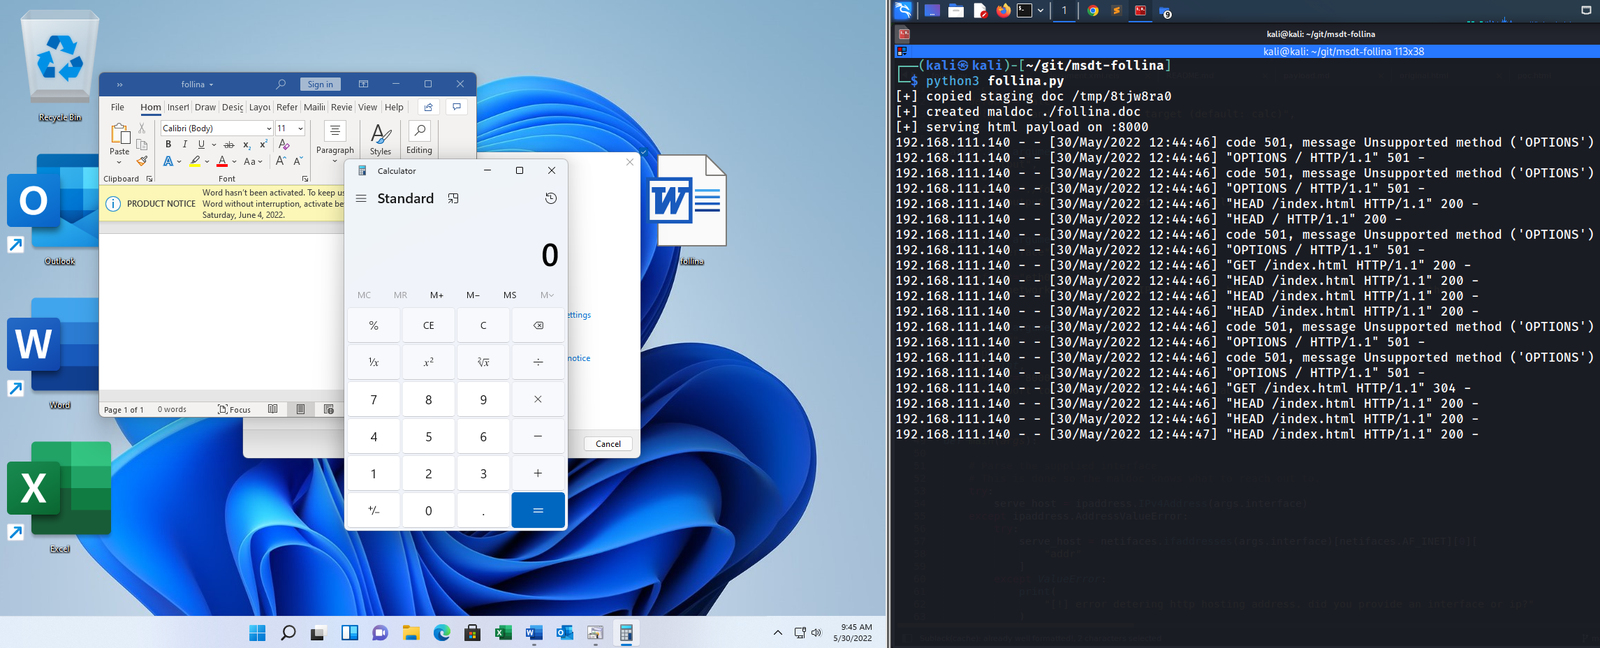 johnhammond/msdt-follina
Gera um documento malicioso do Microsoft Word que explora a vulnerabilidade MS-MSDT 'Follina' para executar comandos arbitrários ou preparar payloads…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Projeto de equipe roxa explorando o vazamento NTLM do Outlook CVE-2023-23397 com entrega por phishing, além de detecções Sigma/Wazuh mapeadas para o…
 saykino/cve-2025-56218
Advisory detalhando CVE-2025-56218, uma vulnerabilidade de upload de arquivo sem restrições no Ascertia SigningHub que permite que arquivos Excel…
 romain-deperne/cve-2026-33715
Prova de conceito de exploit para SSRF não autenticado e relay de e-mail aberto no Chamilo LMS através do install.ajax.php, permitindo sondagem da…
 nehkark/cve-2025-40778
Prova de conceito demonstrando envenenamento de cache DNS via injeção de registros adicionais no BIND 9, com ferramentas para validar e explorar o…
 kimstars/ashwesker-cve-2026-21509
Prova de conceito de exploração para bypass do recurso de segurança do Microsoft Office (CVE-2026-21509). Gera arquivos DOCX maliciosos com objetos…
 ajansha/cve-2025-60378
Prova de conceito para injeção de HTML armazenada no RISE CRM, demonstrando como usuários autenticados podem injetar HTML malicioso em faturas e…
 ajansha/cve-2025-55903
Prova de conceito para CVE-2025-55903, uma injeção de HTML armazenada no PerfexCRM que permite que usuários autenticados injetem HTML malicioso em…
 filipegaudard/cve-2026-33149-poc
Prova de conceito de exploit para CVE-2026-33149, uma injeção de cabeçalho Host no Tandoor Recipes que permite envenenamento de link de convite e…
 elenichristopoulou/poc-cve-2026-20841
Prova de conceito de exploit para CVE-2026-20841, uma vulnerabilidade de execução remota de código no Bloco de Notas do Windows, usando um arquivo…








