
 #1
Ferramentas de simulação de phishing, detecção, análise e treinamento de conscientização de segurança.
Recomendado pelo Kitploit
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 Prova de Conceito (PoC)
 v35hr4j/cve-2021-24563
O plugin não impede que arquivos HTML sejam enviados por meio do seu formulário, permitindo que um usuário não autenticado envie um arquivo HTML…
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Cross-Site Scripting via Anexo HTML Malicioso no Roundcube Webmail
 security-avs/cve-2020-16270
Prova de conceito para CVE-2020-16270, uma vulnerabilidade XSS em OLIMPOKS abaixo de 3.3.39, demonstrando injeção remota de JavaScript malicioso para…
 brmkit/toastnotify-bof
abusando das notificações toast do Windows para diversão e manipulação de usuários
 chrismaddalena/cooper
Uma ferramenta Python para ingerir HTML e produzir código-fonte HTML adequado para campanhas de phishing.
 jh00nbr/phishruffus
Caçador inteligente de ameaças e servidores de phishing
 sanupl/cve-2024-34568
O plugin LetterPress <= 1.2.1 é vulnerável a roubo de cookies. Um atacante pode roubar os cookies injetando código JavaScript.
 v35hr4j/cve-2021-24545
O plugin não sanitiza o HTML permitido na Bio dos usuários, permitindo que eles usem código JavaScript malicioso, que será executado quando qualquer…
 charlesgargasson/cve-2023-41425
Exploração de XSS para RCE no Wonder CMS 3.2.0–3.4.2 com entrega automatizada de payload, shell reverso e roubo de cookies via instalação de tema…
 echo-devim/cve-2022-48429_poc
Prova de conceito de exploit para CVE-2022-48429, uma vulnerabilidade de cross-site scripting armazenado em dashboards do JetBrains YouTrack que…
 yoguicr/cve-2024-21413-outlook-assessment
# Relatório detalhado de avaliação de vulnerabilidade e exploração para CVE-2024-21413 (Moniker Link) no Microsoft Outlook, incluindo caminho de…
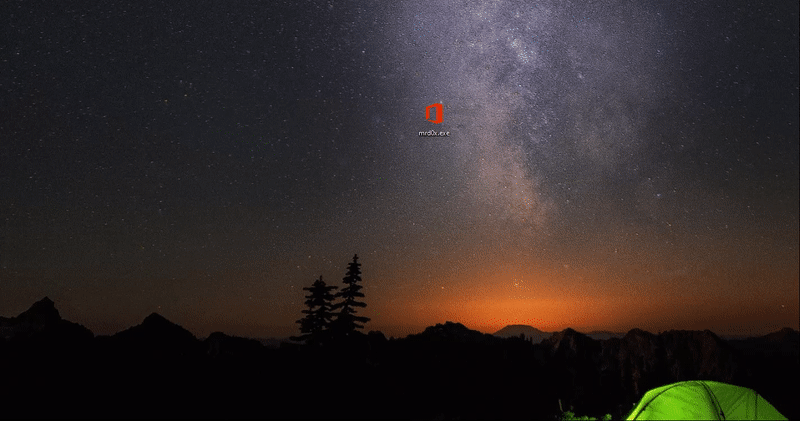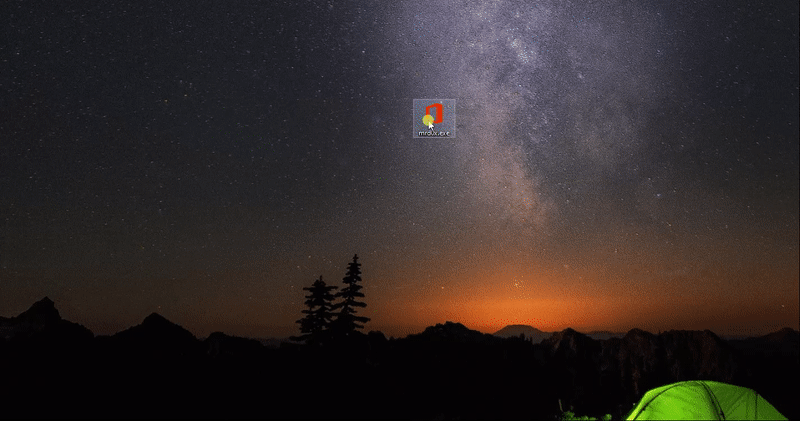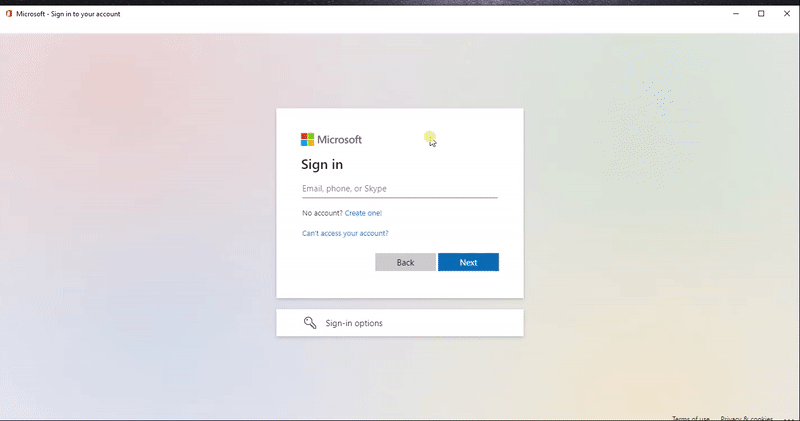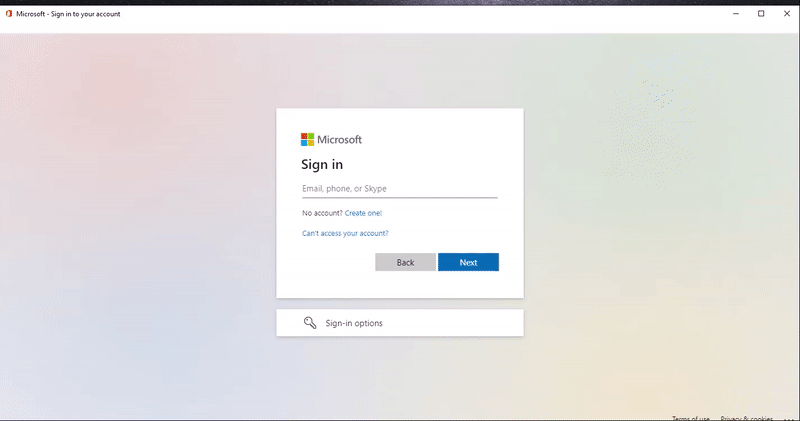 mrd0x/webview2-cookie-stealer
Injeta um keylogger JavaScript em páginas WebView2 para capturar teclas e exfiltrar cookies de sessões de autenticação da Microsoft via requisições…
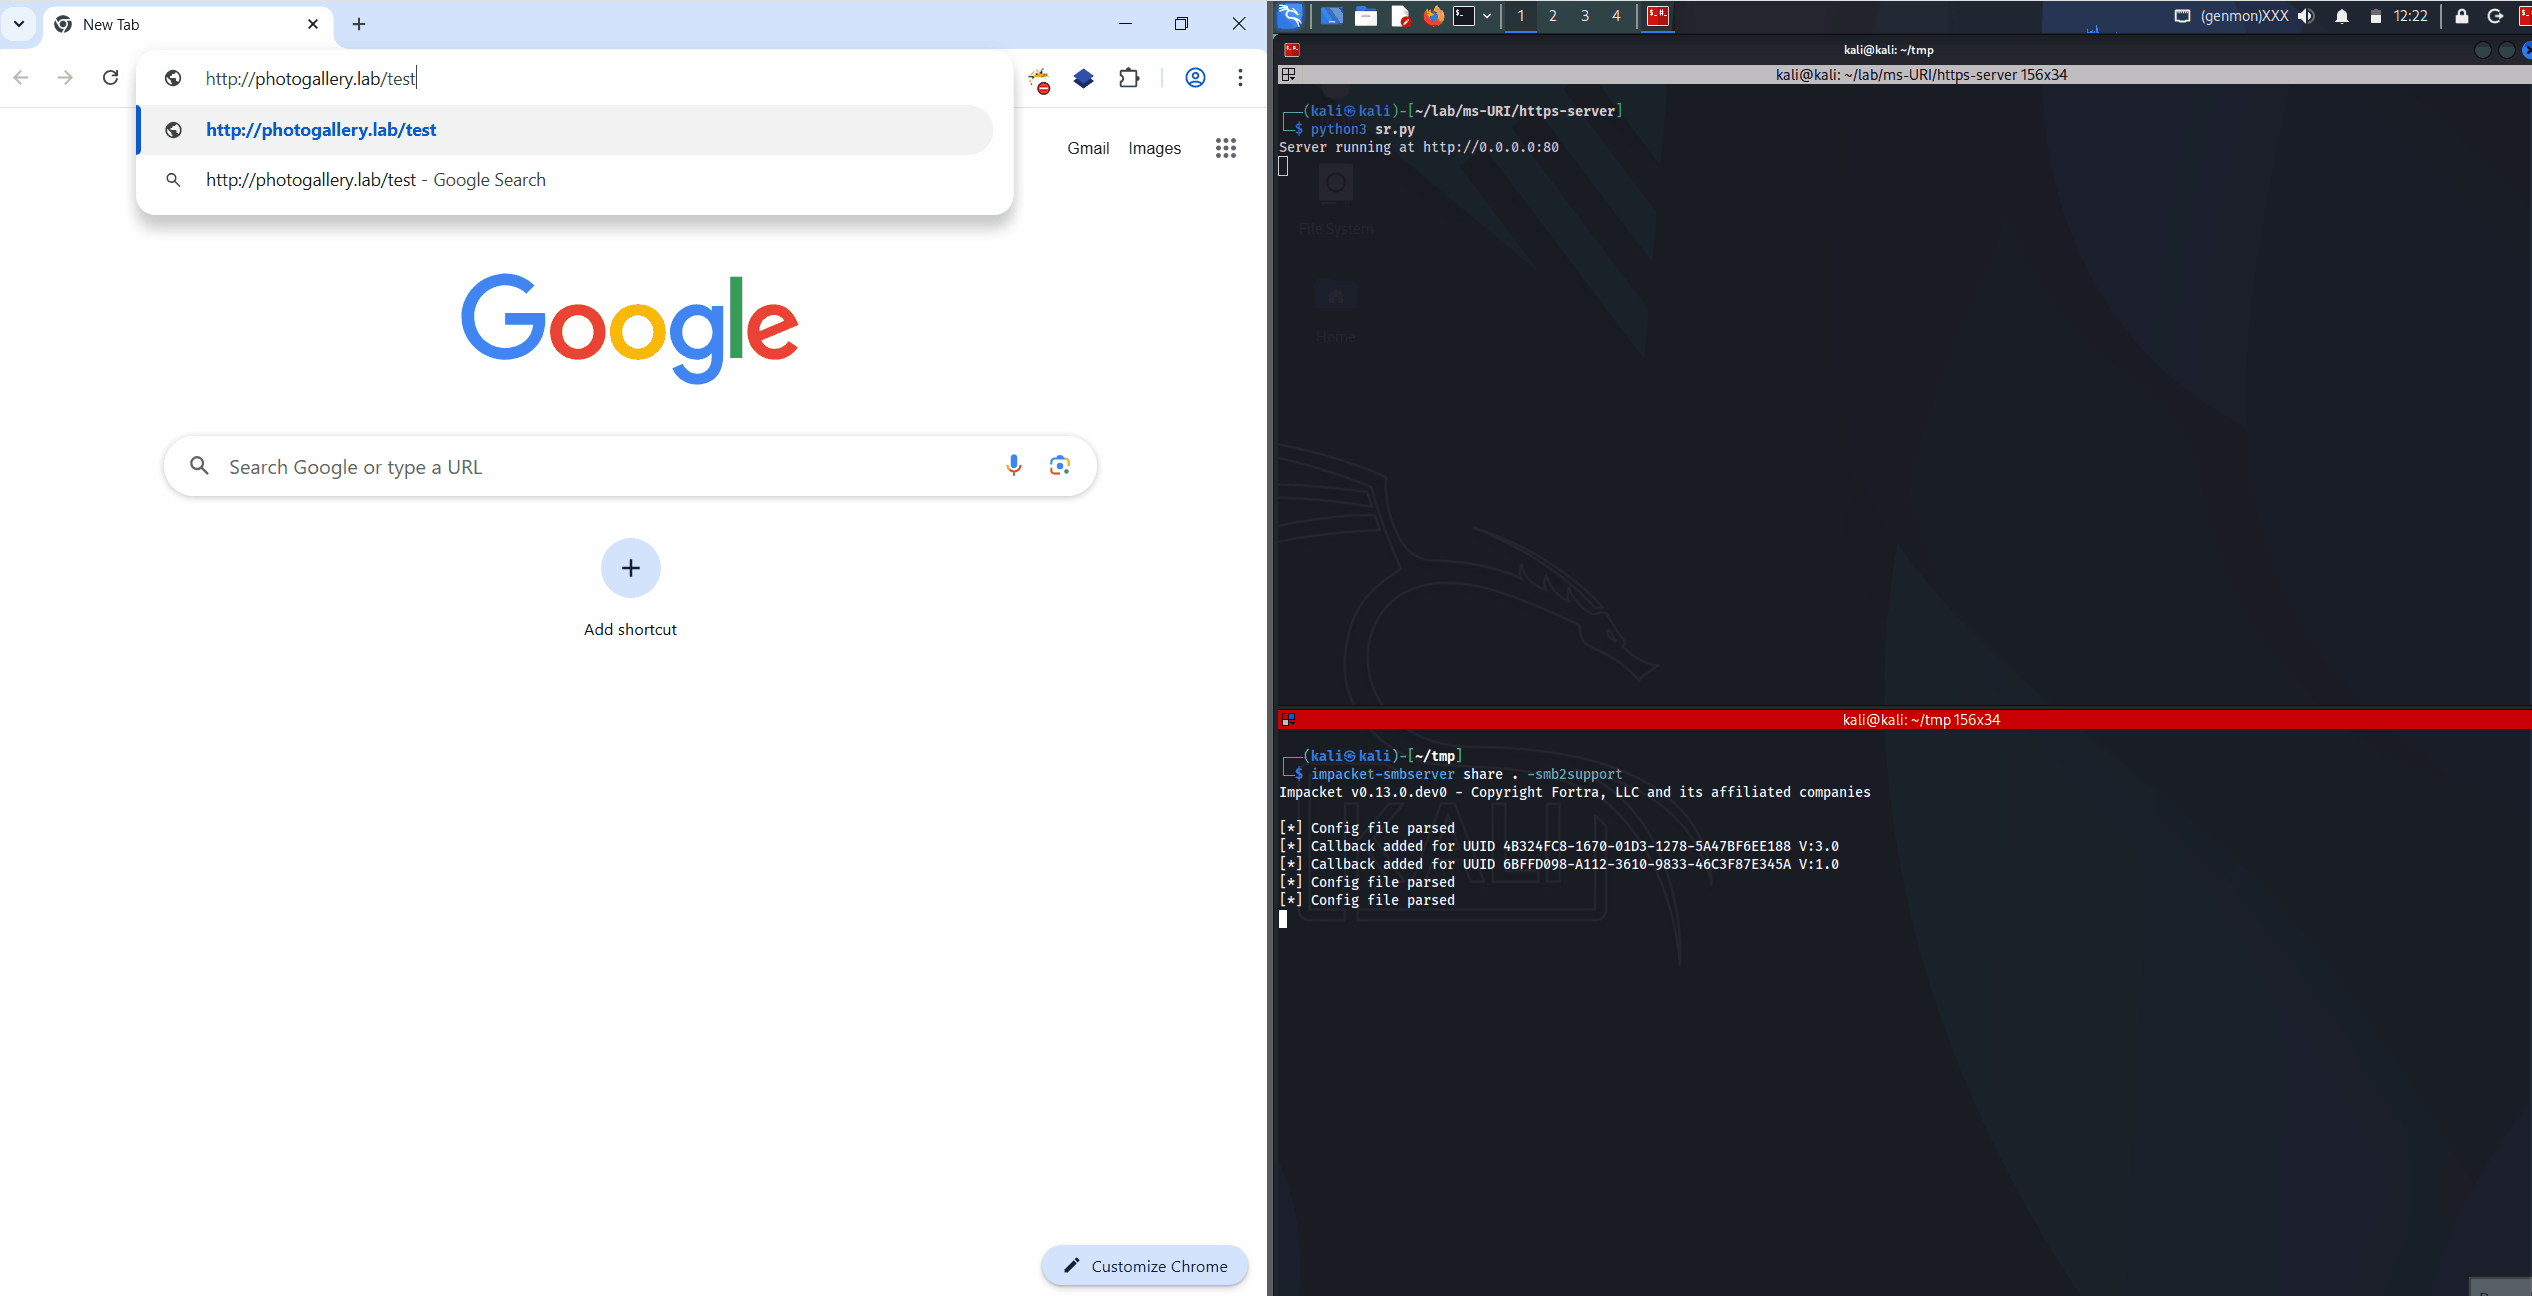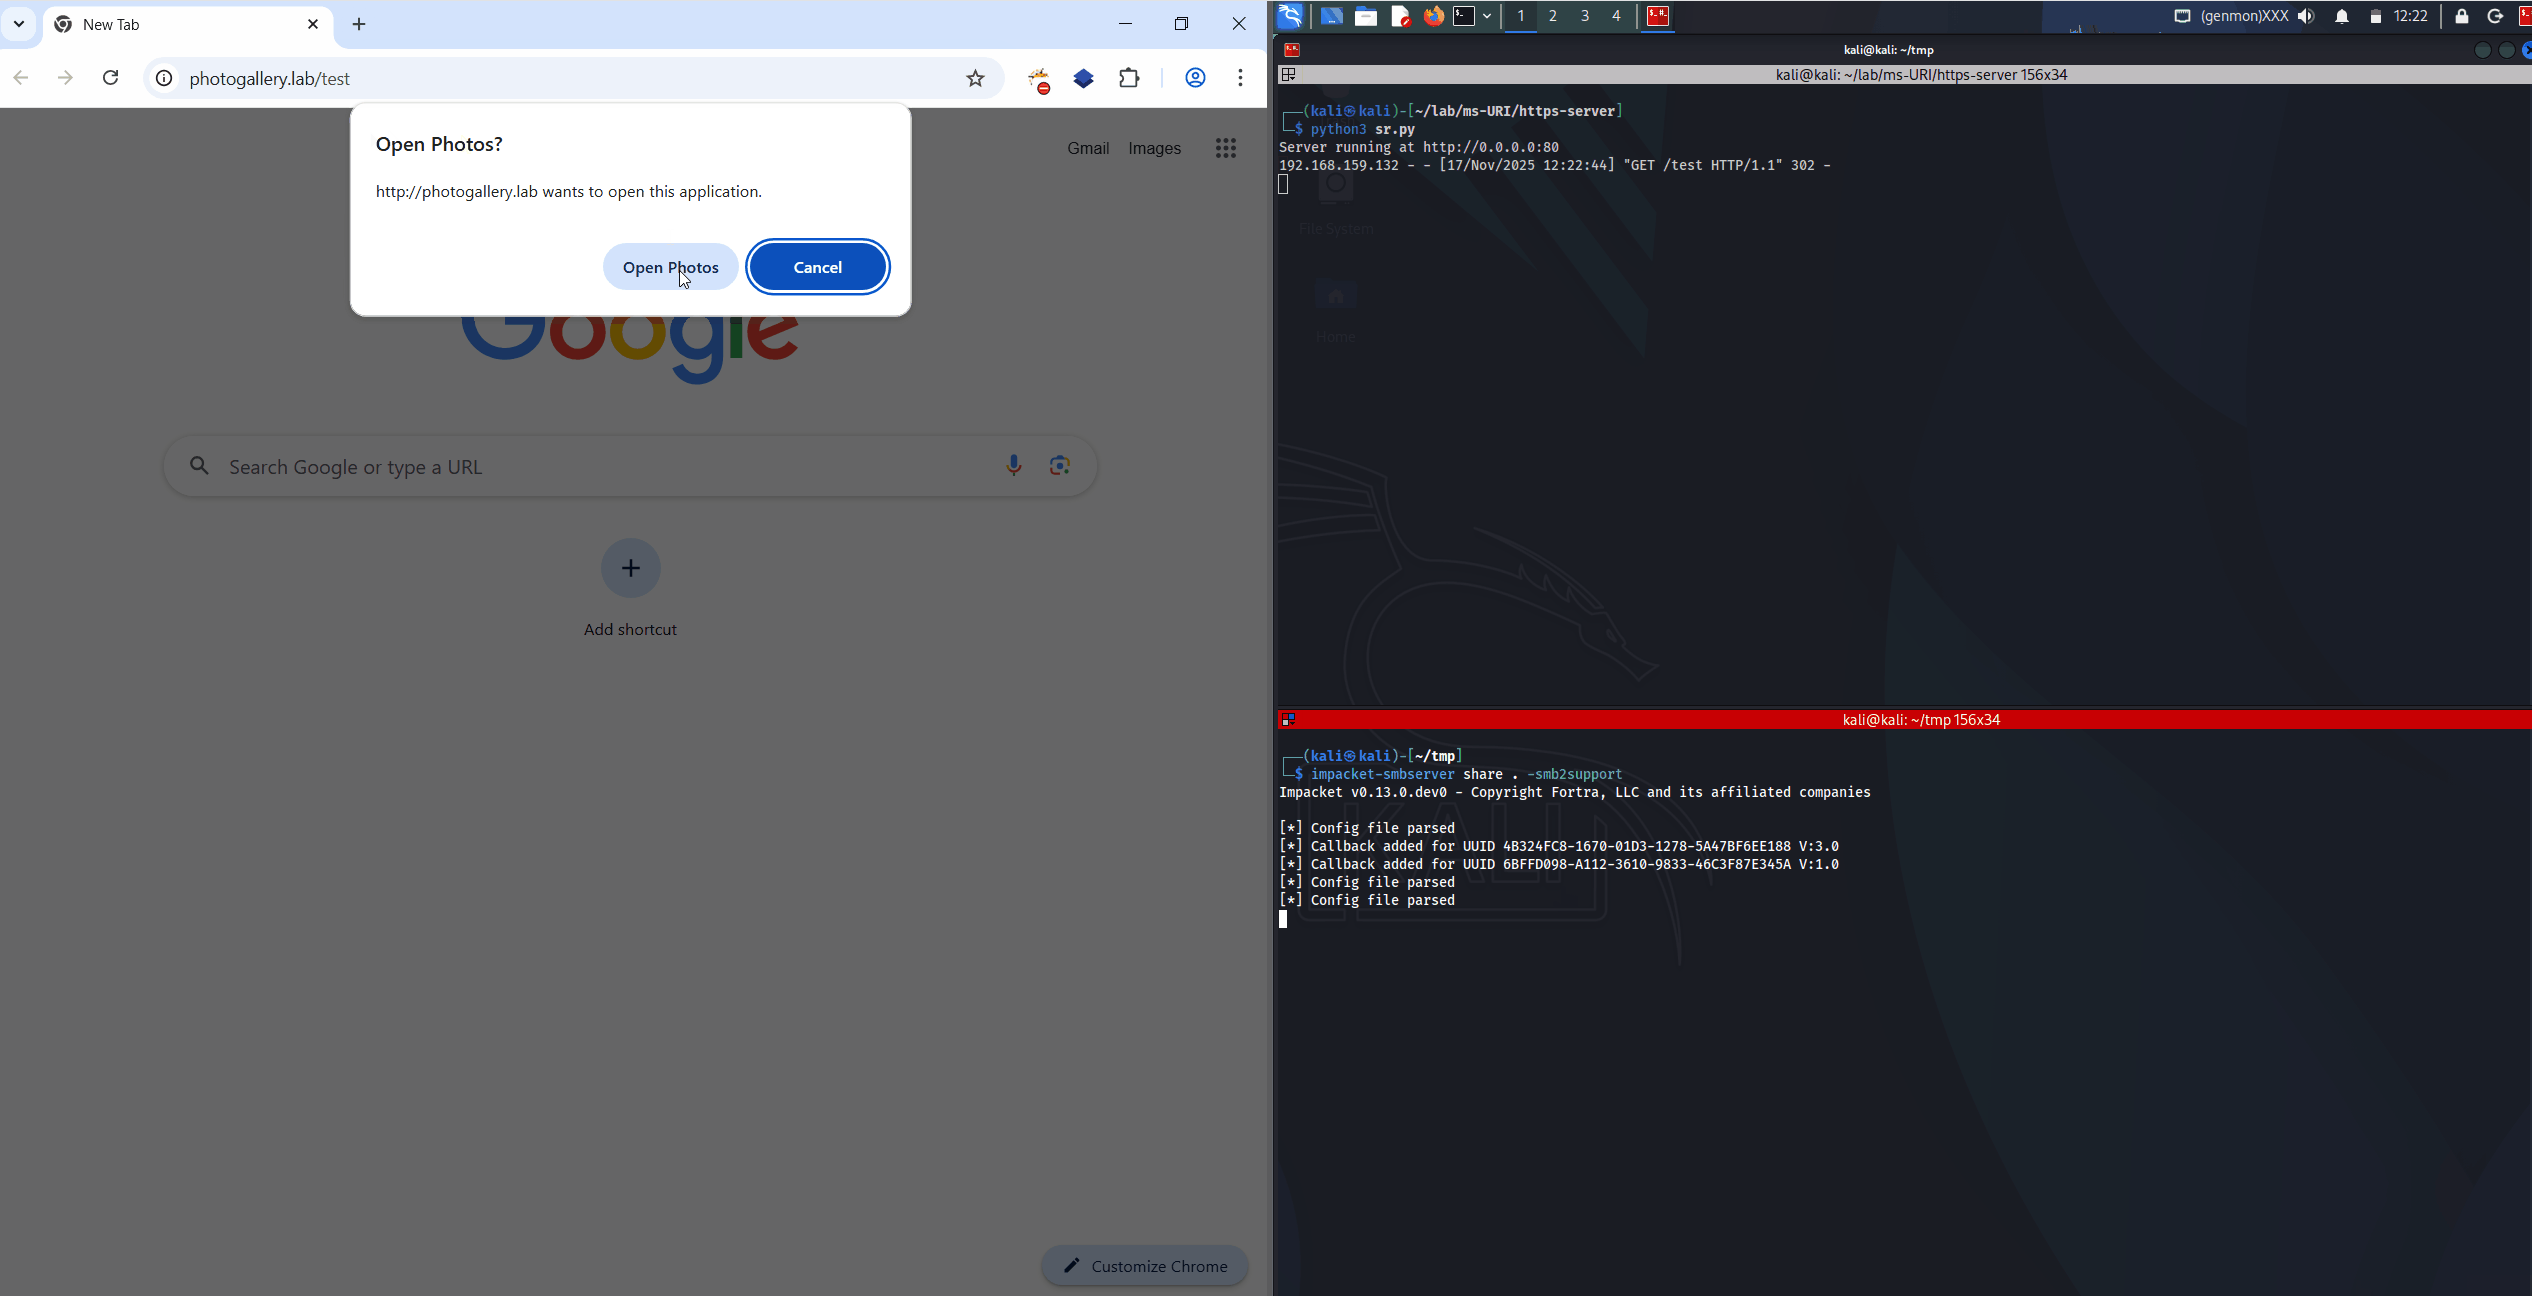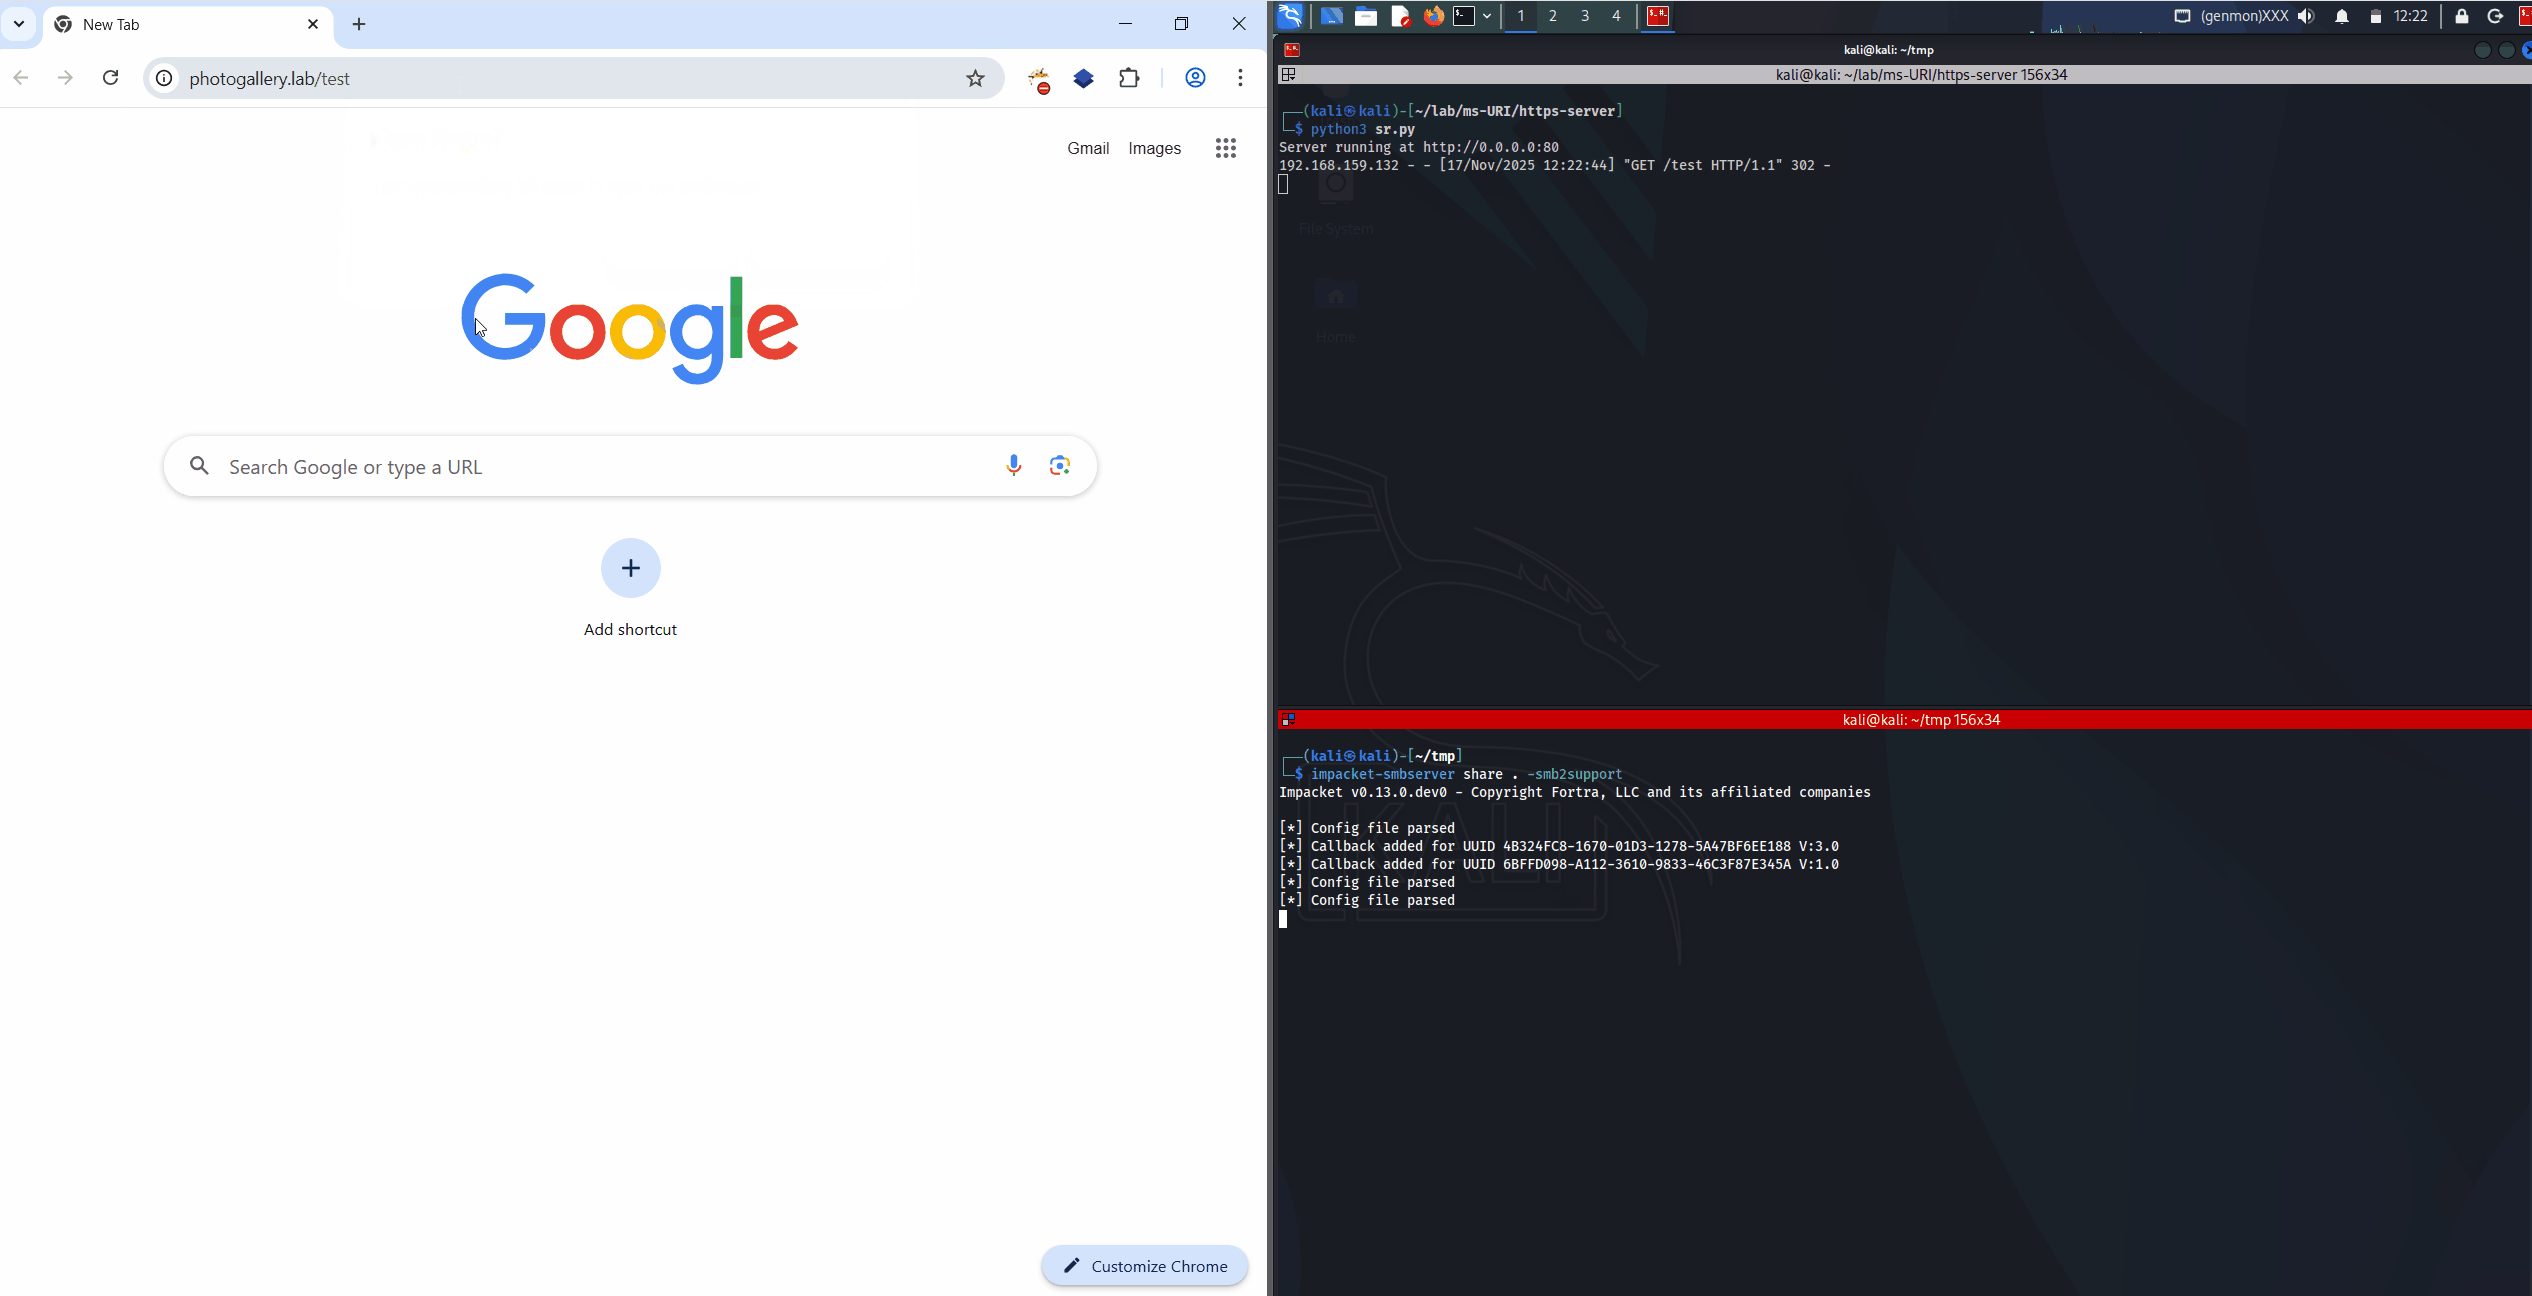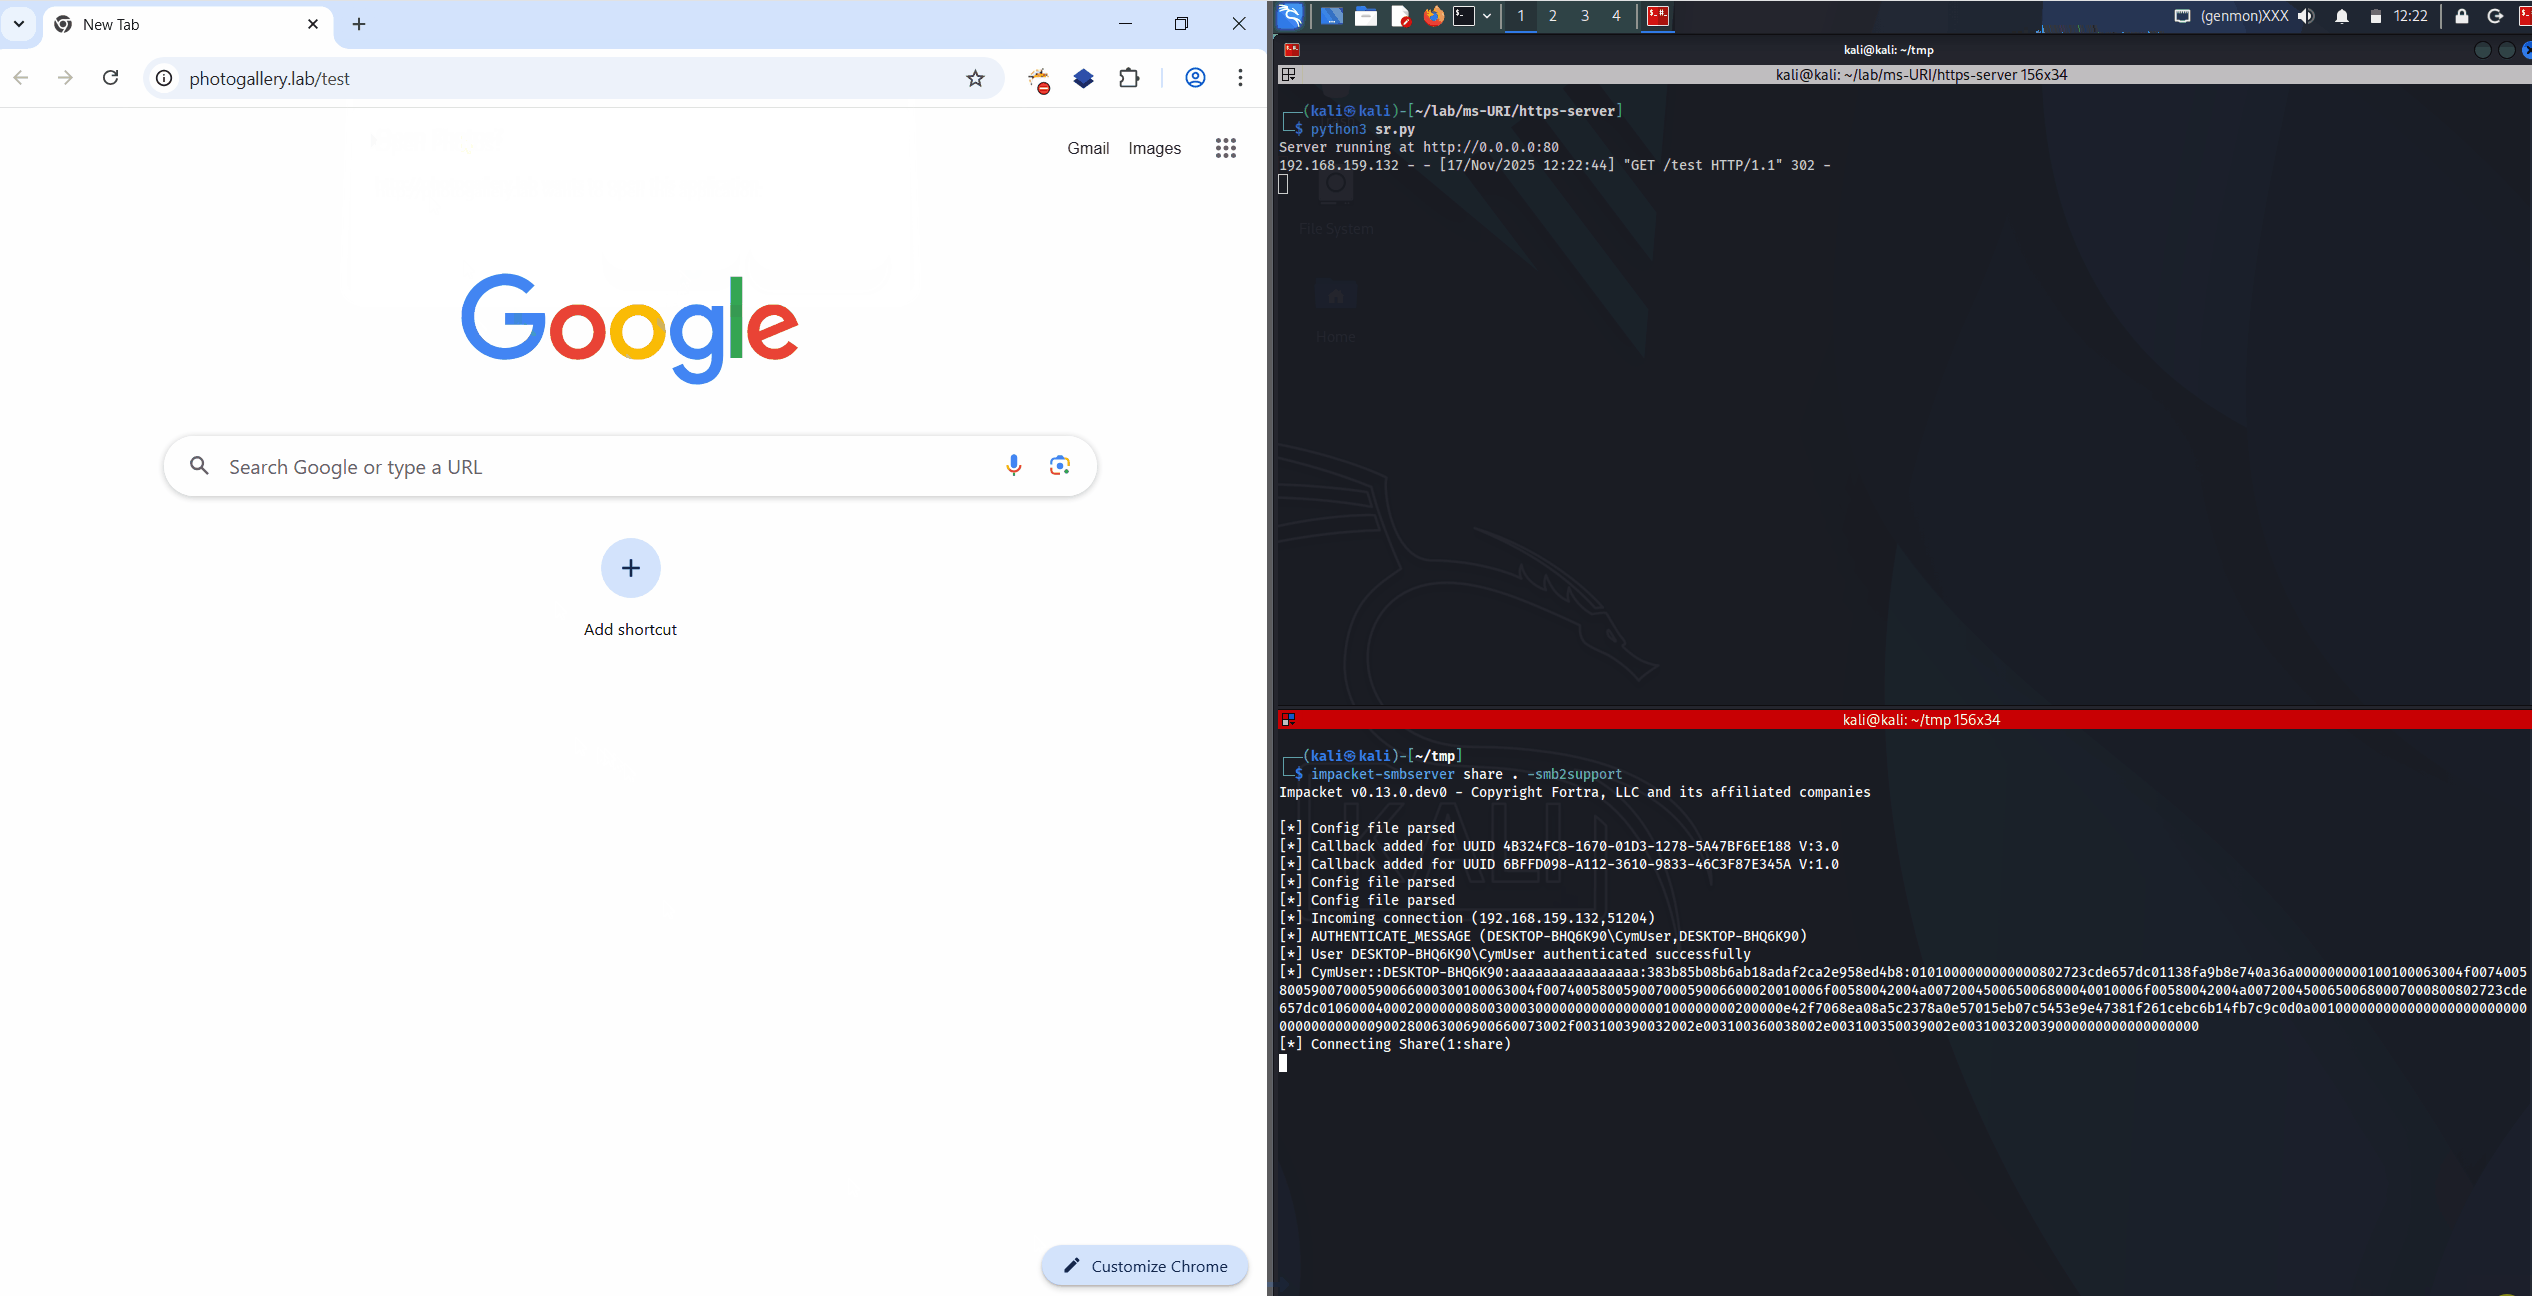 rubenformation/ms-photos_ntlm_leak
Nova vulnerabilidade 0 day que permite vazar hashes NTLM de navegadores com um clique
 bokanrb/cve-2021-27404
HostHeaderInjection-Askey
 sudosammy/cve-2017-15394
Demonstra um ataque de homografia IDN em extensões do Chromium para falsificar URLs, auxiliando em ataques de engano ao coagir vítimas a conceder…
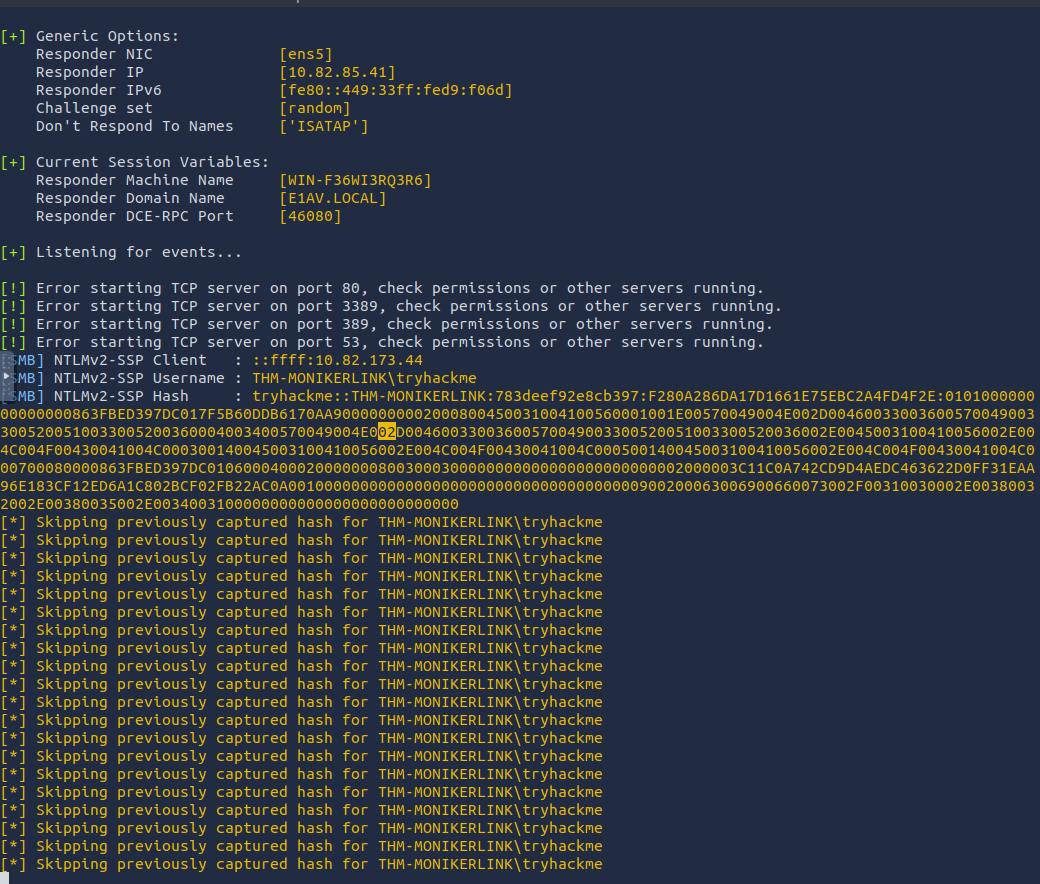 securenetexpert/cve-2024-21413-moniker-link-writeup
Artigo técnico sobre CVE-2024-21413 (vulnerabilidade Moniker Link)
 gmh5225/fullscreenbrowserphishing
PoC do phishing através da configuração do navegador no modo de tela cheia








