
 #1
Ferramentas para criar, gerenciar e analisar páginas de login falsas e campanhas de e-mail.
Recomendado pelo Kitploit
 j00sean/cve-2022-44666
Escrita técnica e prova de conceito para CVE-2022-44666, uma vulnerabilidade de escape do atributo href do controle syslink do Windows Contacts que…
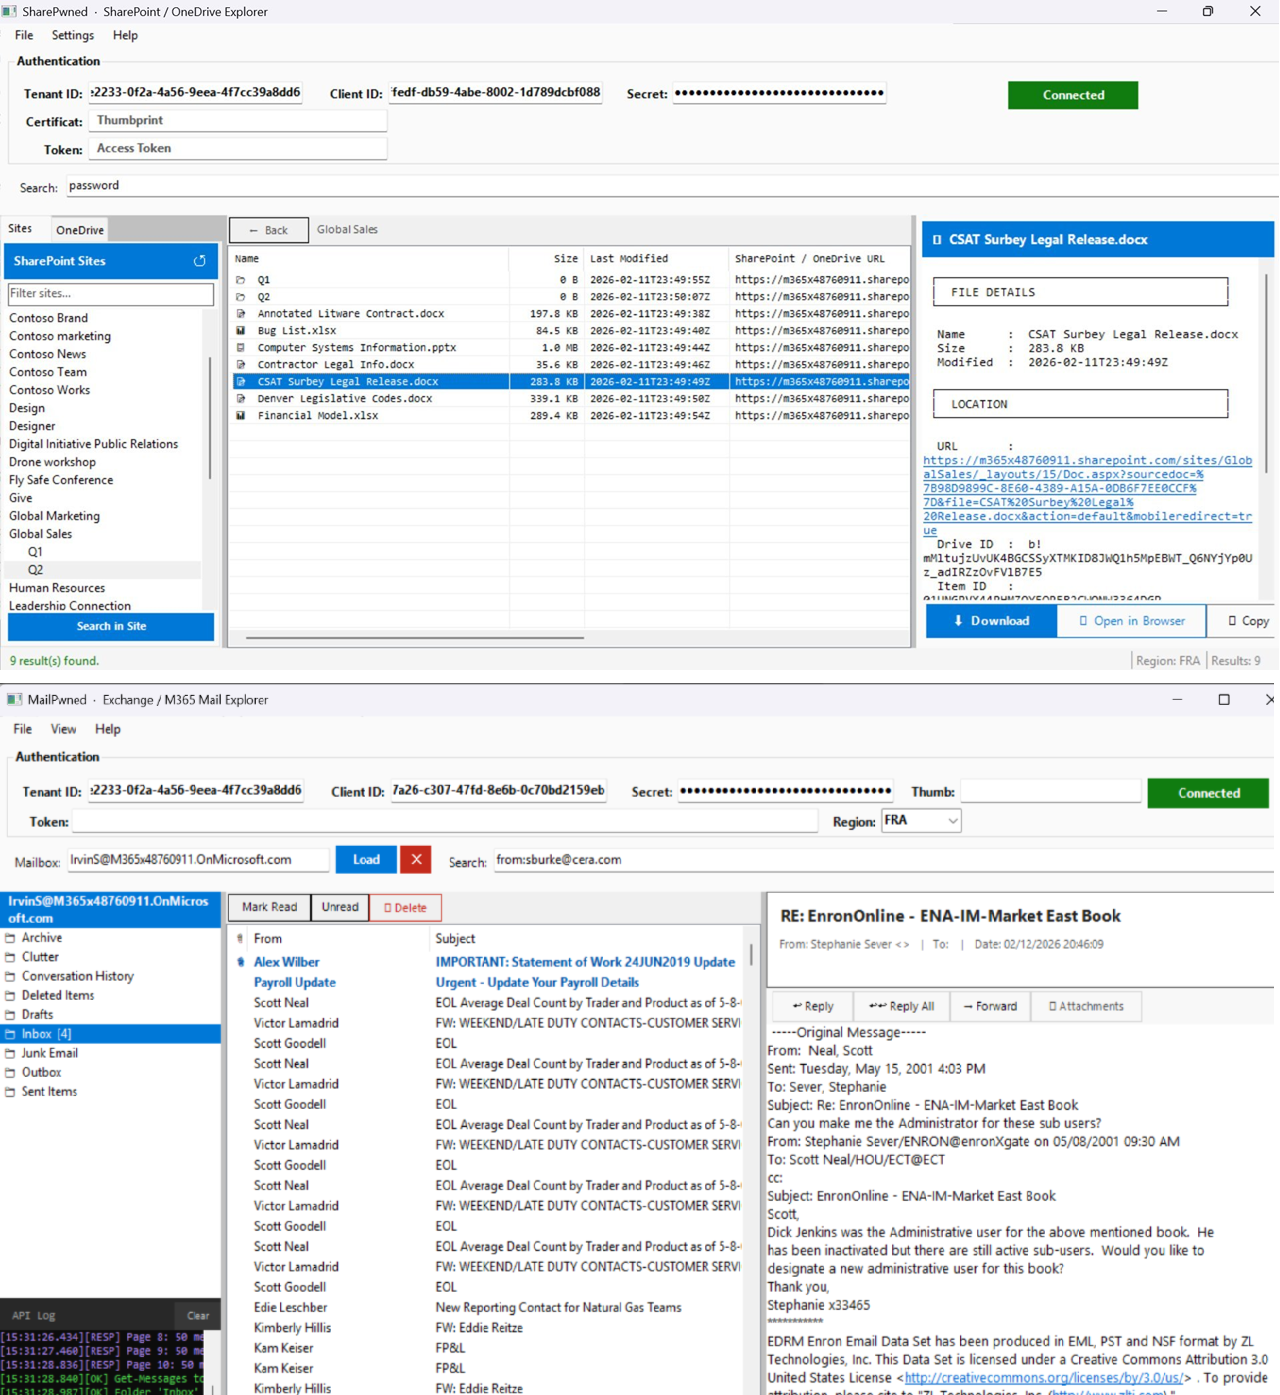 otterhacker/m365pwned
Dois utilitários GUI WinForms para enumerar, pesquisar e exfiltrar dados de ambientes M365 usando tokens OAuth em nível de aplicação.
 trackflaw/cve-2023-23397
PoC simples da vulnerabilidade CVE-2023-23397 com o payload enviado por e-mail.
 00xglitch/bella
Bella é uma ferramenta de mineração de dados pós-exploração e administração remota para macOS, escrita em Python puro. 🍎💻
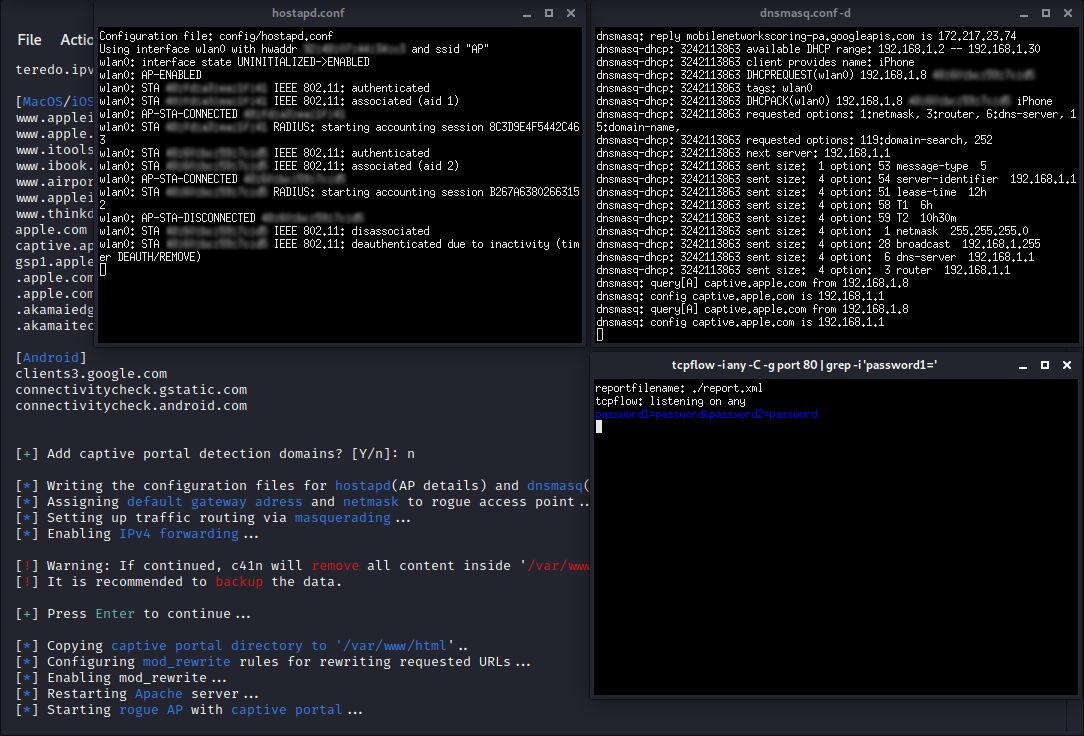 ms-web-bn/c41n
Ferramenta automatizada de configuração de ponto de acesso malicioso.
 cryst4linqq/turkorat
Grabber totalmente indetectado (captura carteiras, senhas, cookies, modifica o cliente do Discord etc.)
 xepor/xepor
Framework de roteamento semelhante ao Flask para mitmproxy, permitindo interceptar, modificar e falsificar requisições/respostas HTTP. Possibilita o…
 de3vil/stealing
O SteaLinG é um framework de teste de penetração de código aberto projetado para engenharia social.
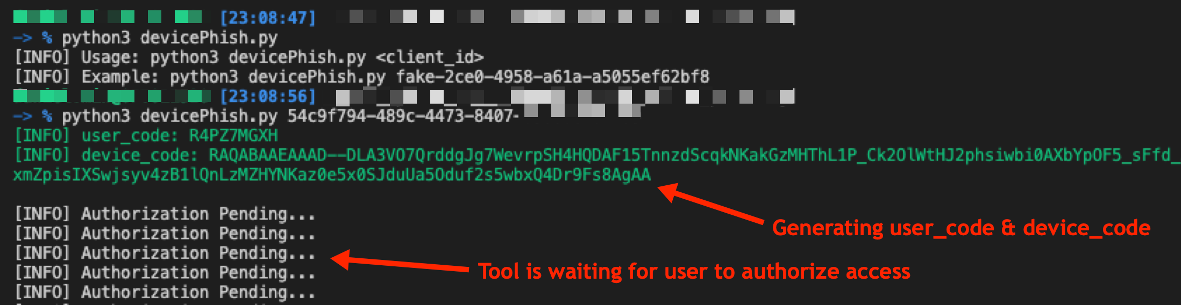 optiv/microsoft365_devicephish
Um script de prova de conceito para conduzir um ataque de phishing abusando do Fluxo de Autorização OAuth do Microsoft 365
 davenisc/thief_raccoon
Ferramenta educacional de simulação de phishing que imita telas de login de SO para capturar credenciais em treinamentos de conscientização em…
 blacklanternsecurity/offensive-azure
Coleção de ferramentas ofensivas voltadas para o Microsoft Azure
 jenyraval/phishing-simulation
Simulação de Phishing tem como principal objetivo aumentar a conscientização sobre phishing, fornecendo um tutorial intuitivo e uma avaliação…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE aka msdt follina
 jimywork/cromos
Cromos é uma ferramenta para baixar extensões legítimas da Chrome Web Store e injetar códigos no segundo plano da aplicação.
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - vulnerabilidades reportadas por Maciej Pulikowski | Recompensa total do bug bounty: US$ 5.000 |…
 dviros/rat-via-telegram
Ferramenta Remota de Pós-Comprometimento para Windows via Telegram
 duy-31/cve-2024-21413
Vulnerabilidade de Divulgação de Informações do Microsoft Outlook (vazamento de hash de senha) - Expect Script POC








