
 #1
Ferramentas para criar, gerenciar e analisar páginas de login falsas e campanhas de e-mail.
Recomendado pelo Kitploit

 anupam2808/spy-masker
É um script Python simples para esconder uma URL de phishing sob uma URL de aparência normal (google.com ou facebook.com). Pode ser integrado em…
 htr-tech/zphisher
Uma ferramenta automatizada de phishing com mais de 30 templates. Esta ferramenta foi criada apenas para fins educacionais ! O autor não se…
 sevagas/macro_pack
macro_pack é uma ferramenta do @EmericNasi usada para automatizar a ofuscação e a geração de documentos do Office, scripts VB, atalhos e outros…
 mnqazi/cve-2023-33977
Leia mais no Medium
 emalderson/thephish
ThePhish: uma ferramenta automatizada de análise de e-mails de phishing
 montysecurity/infrahunter
Caça ativamente infraestruturas de atacantes ao filtrar resultados do Shodan com dados do URLScan.
 de3vil/stealing
O SteaLinG é um framework de teste de penetração de código aberto projetado para engenharia social.
 leocottret/cve-2024-30956
(DOM-based XSS) Vulnerabilidade de injeção HTML em TOWeb v.12.05 e anteriores permite que um atacante injete código HTML/JS através do componente…
 unhackerencapital/pdfernetremotelo
PoC - Prova de Conceito do CVE-2024-4367 em conjunto com o CVE-2023-38831 em um único Script
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 waelmas/frameless-bitb
Uma nova abordagem para Browser In The Browser (BITB) sem o uso de iframes, permitindo contornar os tradicionais framebusters implementados por…
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Vulnerabilidade de Divulgação de Informações do Microsoft Edge (baseado em Chromium)
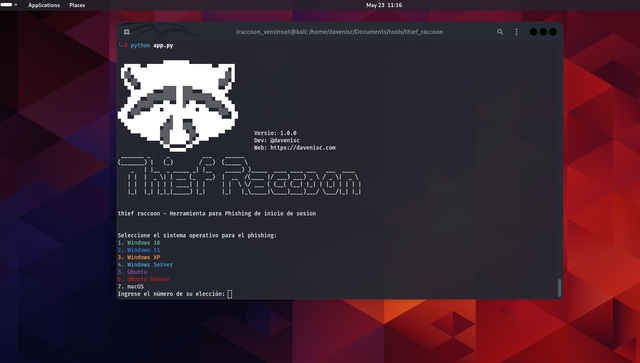 davenisc/thief_raccoon
Ferramenta educacional de simulação de phishing que imita telas de login de SO para capturar credenciais em treinamentos de conscientização em…
 geozin/poc-cve-2018-25031
Exploit de prova de conceito para CVE-2018-25031 (XSS no Swagger UI) que exfiltra códigos de autorização via parâmetros configUrl/url manipulados.
 mrprogrammer2938/black-tool
Instale as ferramentas e comece a Atacar, black-tool v5.5.5 ! ⬛
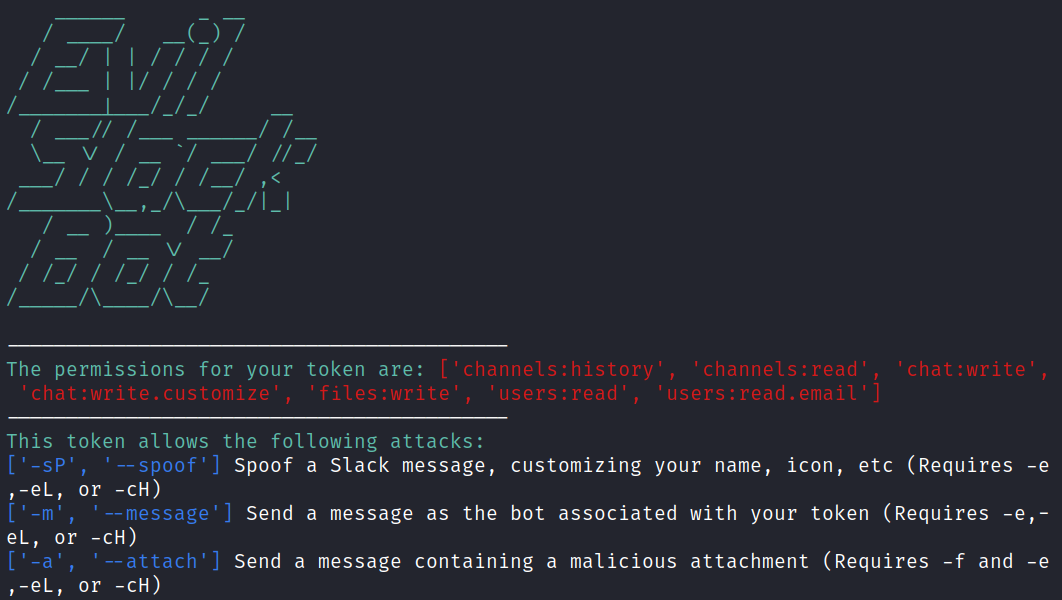 drew-sec/evilslackbot
Um framework de phishing com bot do Slack para exercícios de Red Teaming
 oscarakaelvis/cve-2018-8062
XSS persistente no roteador Comtrend AR-5387un
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Cross-Site Scripting via anexo XML malicioso no Roundcube Webmail







