
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 salaheldinfikri/kalim_backdoor
Relatório de malware Kalim backdooe
 go-lanz/persistnux
Ferramenta de detecção de persistência em Linux baseada em Bash para investigações DFIR. Escaneia mais de 15 mecanismos de persistência (systemd,…
 flags-alt/abyss-c2
Framework C2 full-stack para exploração de IoT (CVE-2020-25078) com painel web em tempo real, aquisição de alvos de múltiplas fontes, varredura de…
 rootup/git-clean-filter
Esta é uma prova de conceito para abusar do filtro clean do git contra IDEs e Sublime.
 cenobyte-vincit/xspawn
Spawna programas macOS por meio da interface XPC privada do launchd, sem executá-los via exec, fazendo o EDR registrar o launchd como pai. Suporta…
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 que instala um implante de pré-inicialização em rede via opção de inicialização NVRAM, faz chainload de um UKI, executa um payload…
 g0d150ne/wp2shell
Framework modular de exploração pré-auth do WordPress que encadeia injeção de SQL e bypass de autenticação para fornecer execução remota de código,…
 creamyg31337/ncentral-compromise-ioc-triage
Read-only N-able N-central CVE-2026-18556/CVE-2026-18577 post-exploitation IoC hunter for Windows endpoints
 gmh5225/evilkaspersky
Experimento de driver de kernel do Windows baseado no KasperskyHook que utiliza syscalls diretas para cópia de memória entre processos, com suporte…
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 Explore a CVE-2024-0670 em agentes CheckMK para escalonamento local de privilégios usando uma ferramenta robusta em C++ projetada para…
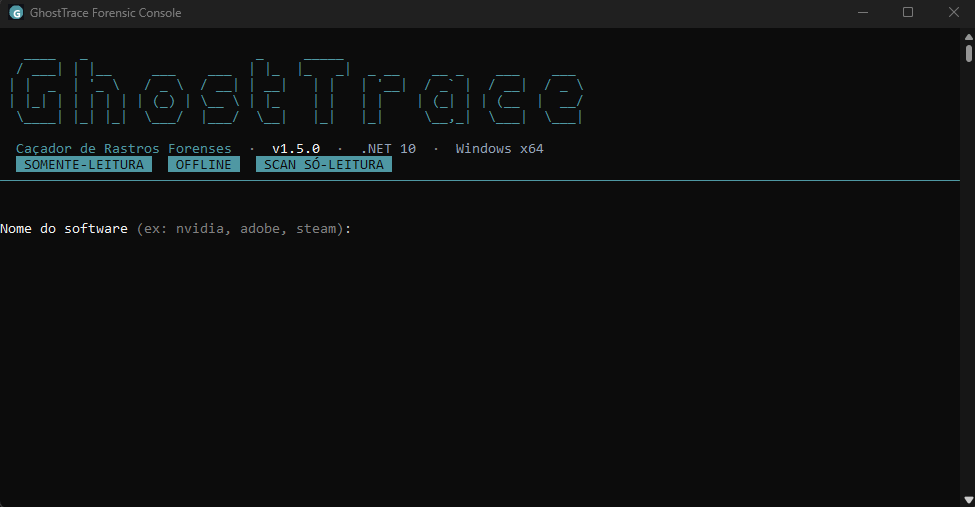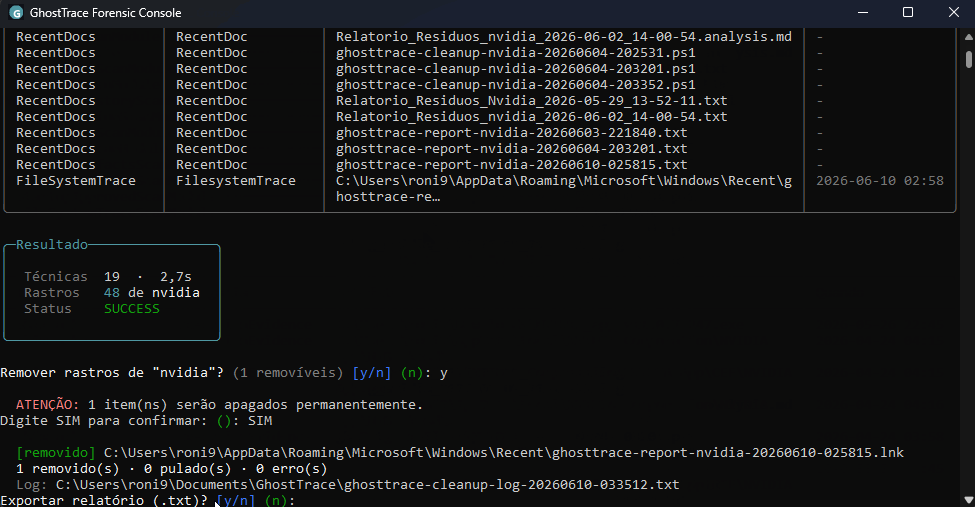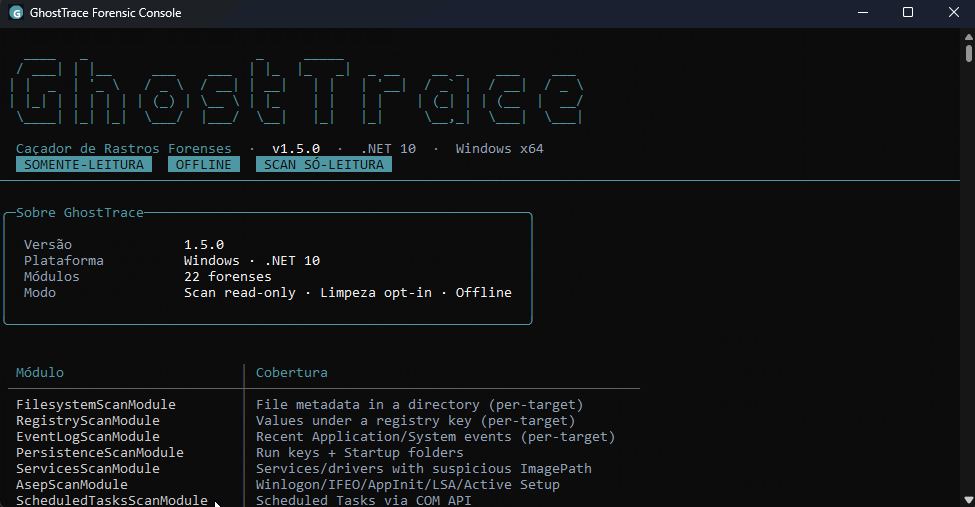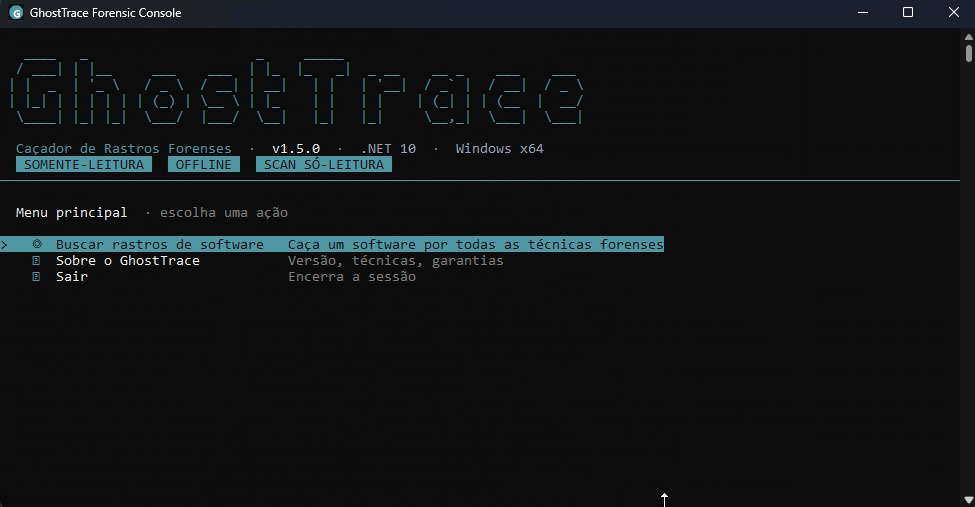 devzinh/ghosttrace
Scanner forense Windows somente leitura para rastros de software — persistência, artefatos de execução (Prefetch, Shimcache, BAM), atividade do…
 dragon56yt/revshell
Um repositório educacional abrangente demonstrando a evolução de um implante de shell reverso do Windows, desde uma simples prova de conceito (v1.0)…
 rayngnpc/cve-2024-49019-rayng
Exploração para CVE-2024-49019
 chrxstxqn/cve-2025-6218-winrar-rce-poc
Análise abrangente e prova de conceito para CVE-2025-6218 - vulnerabilidade de path traversal RCE no WinRAR afetando versões 7.11 e anteriores
 hann1bl3l3ct3r/fuxapwn
Exploit de PoC para CVE-2026-25895 FUXA Path Traversal não autenticado -> Escrita arbitrária de arquivos -> RCE
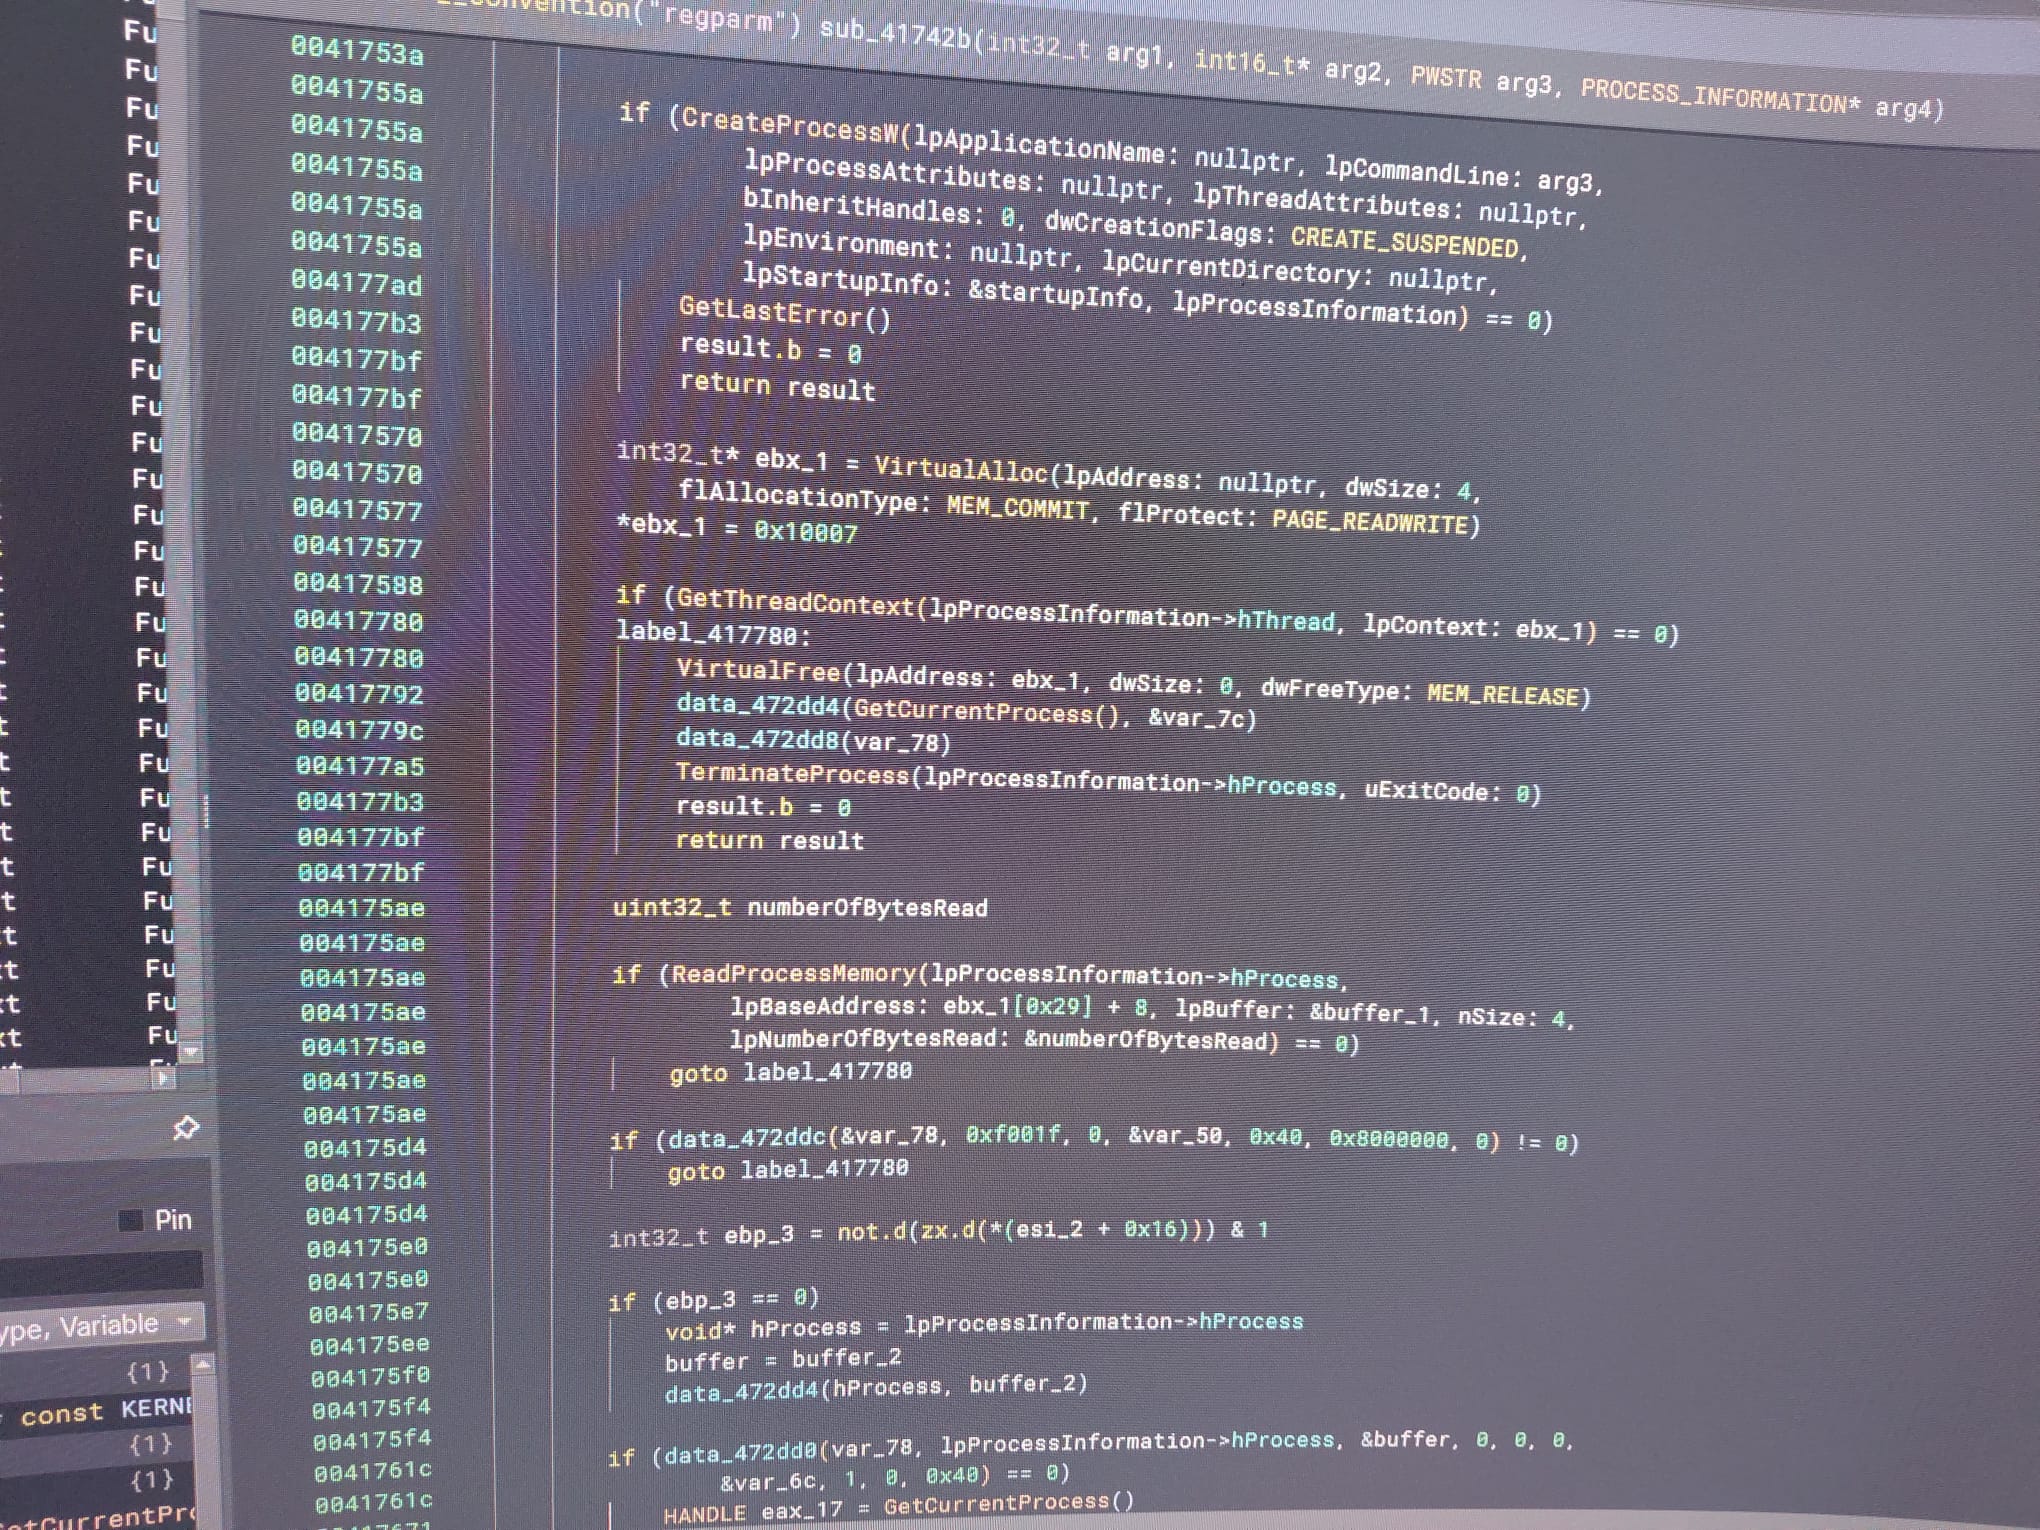 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
"Análise de engenharia reversa de uma variante do Remcos RAT sem arquivo que injeta no svchost.exe via chamadas de API nativa. Abrange extração de…
 intrudify/mini-shai-hulud-scanner
Scanner para o worm de supply chain Mini Shai-Hulud npm/PyPI (NHS CC-4781 · CVE-2026-45321). Detecta persistência gh-token-monitor, artefatos de…
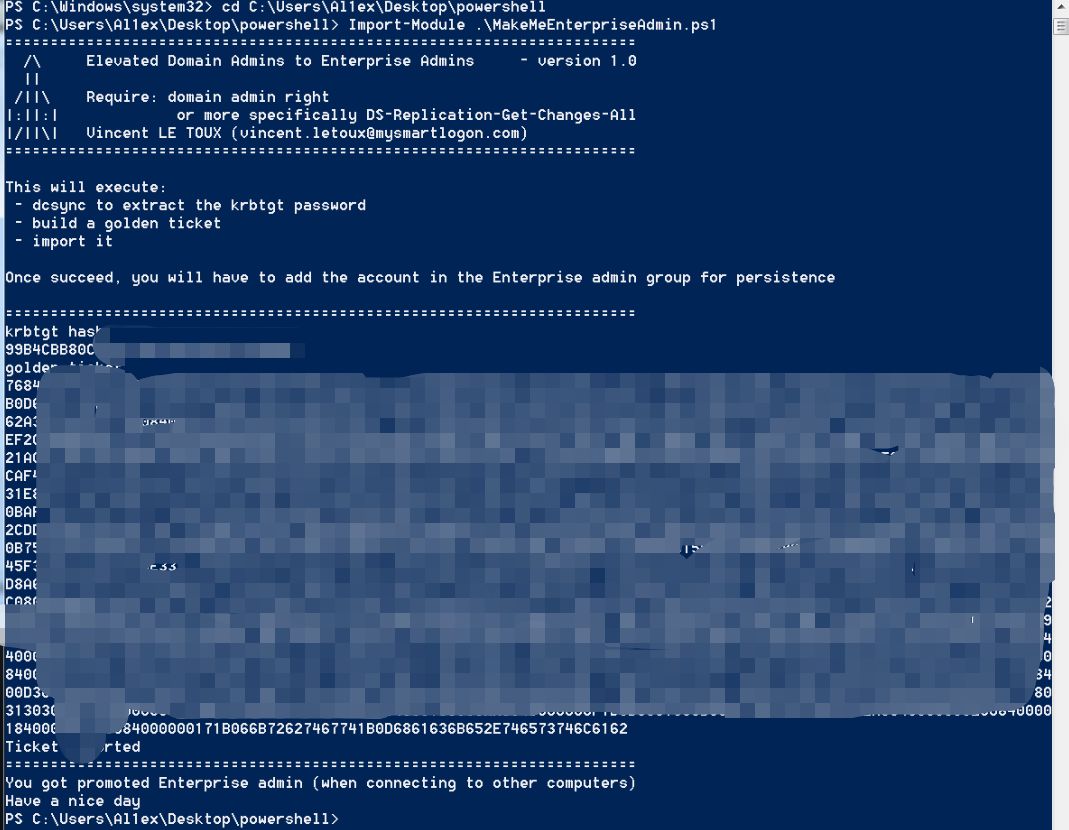 al1ex/makemeenterpriseadmin
MakeMeEnterpriseAdmin








