
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 deadexpl0it/cve-2026-78006-poc
POC para CVE-2026-78006 The Events Calendar <= 6.17.4 - Injeção de Objeto PHP Não Autenticada para Execução Remota de Código
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Escalação Local de Privilégios no Kernel Linux TC pedit + IPsec TEE Page Cache Corruption · Kernels afetados: ≤ 6.12.9
 f4r3sx0/ios-bluetooth-ethernet-exploit
Vulnerabilidade de PAN Bluetooth do iOS que abre a porta USB 62078 e exibe o ícone de Ethernet sem qualquer adaptador (€0). A Apple vende um…
 gmh5225/driver-hidekernelthread-iocancelirp
Técnica de driver de kernel do Windows que oculta threads de kernel abusando de IoCancelIrp e rotinas de cancelamento de IRP, com métodos de detecção…
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…
 x3r0day/fud-c2-framework
Um shell reverso sem arquivo e framework C2 que utiliza syscalls diretas, tunelamento por proxy e criptografia ChaCha20 para evasão de AV.
 diego-tella/codeine
Rootkit LKM Linux
 kitsuneshade/winrar-exploit-tool---rust-edition
Uma implementação de alto desempenho e com segurança de memória da ferramenta de exploit do WinRAR CVE-2025-8088, reescrita em Rust para melhor…
 ianxtianxt/apache-
Backdoor de manutenção de privilégios do Apache
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…
 ic3-512/linux-root-kit
Simulação completa de um ataque de confusão de dependência em Python, escalação de privilégios sudo (CVE-2025-32463) e persistência baseada em…
 davidkowalk/arduino-netcat-backdoor
*Prova de conceito* Ataca uma máquina Windows executando Windows 7 ou posterior, criando uma Backdoor persistente.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Análise de engenharia reversa de shellcode em Python que realiza injeção APC no AnyDesk, exfiltra para um C2 via HTTPS com AES/RSA e persiste por…
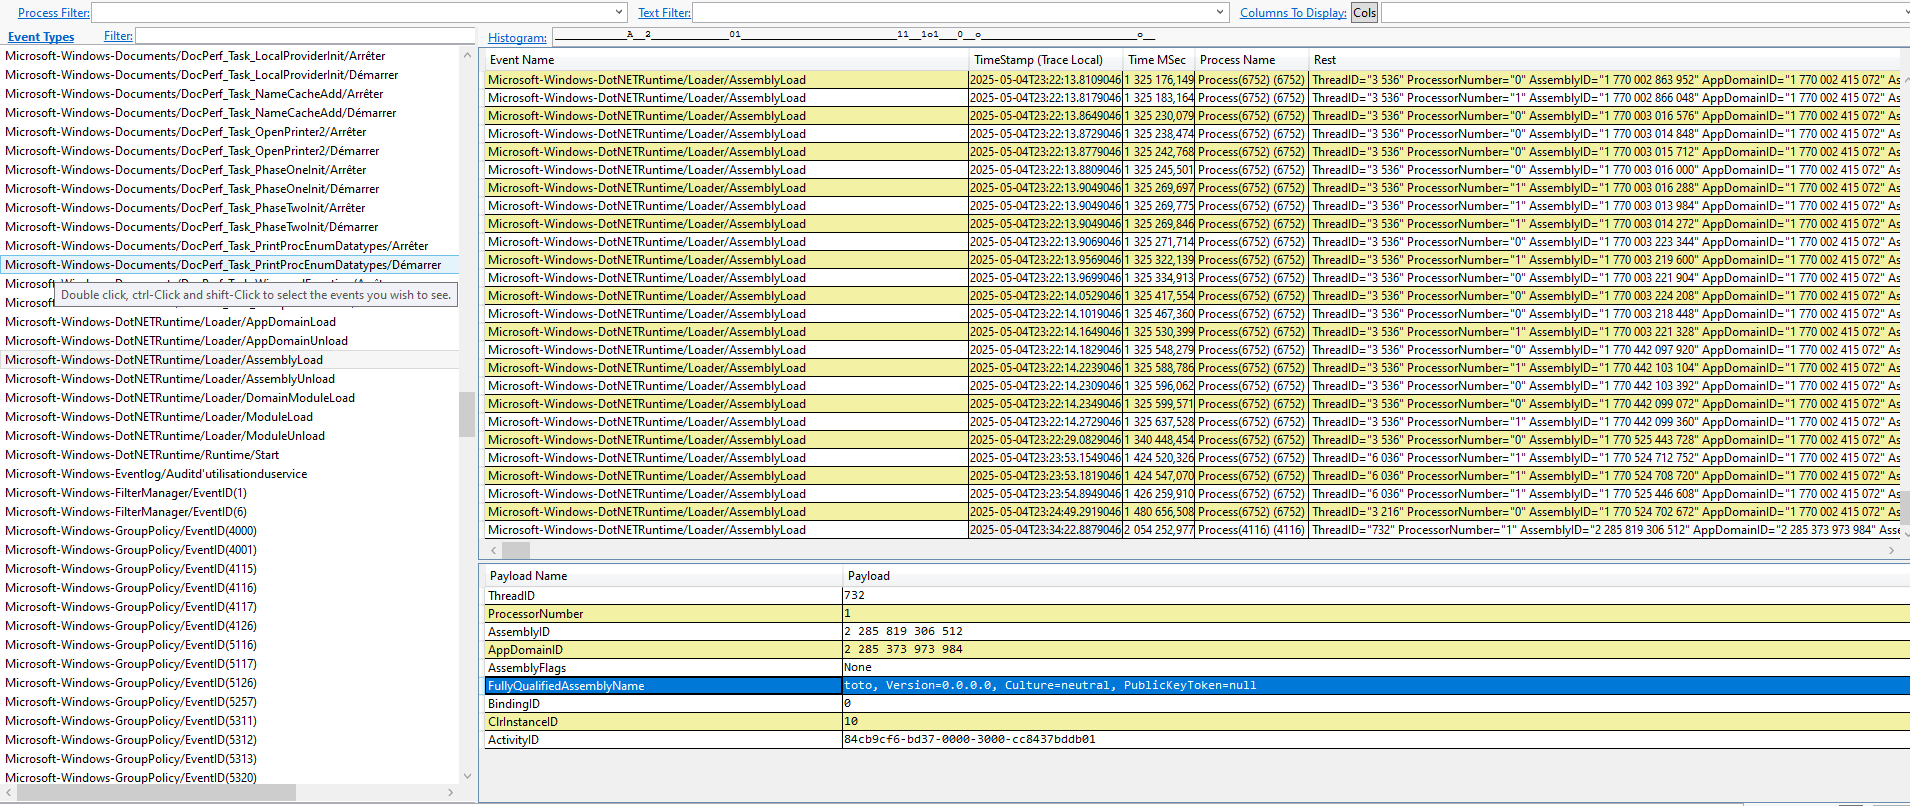 synacktiv/metamorph
Um utilitário de linha de comando para Windows escrito em C que cria e configura sessões AutoLogger persistentes do Event Tracing for Windows (ETW).
 shadowforge-cyber/cve-2026-104286-poc
Exploração de path traversal não autenticada para CVE-2026-104286 no FortiMail, gravando arquivos arbitrários por meio de requisições HTTP/HTTPS…
 atlasvector/kestra-cve-2026-53576
End-to-end reproduction and cross-layer detection of CVE-2026-53576, the unauthenticated RCE in Kestra - taken past the base PoC to show how a common…
 nicetop1027/cve-2026-discord
Relatório de vulnerabilidade crítica detalhando a exposição da porta de depuração remota zero-day no cliente Discord para macOS, levando à tomada de…
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 Framework RCE Pré-Auth do ServiceNow 🔥 Injeção de JS → Escape de Sandbox → RCE → Root. Recursos: --detect, --exec, shell…








