
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 adaptix-framework/adaptixc2
AdaptixC2 é um kit de ferramentas de red team avançado e altamente modular.
 m0nad/diamorphine
LKM rootkit para Linux Kernels 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 e ARM64)
 ghostpack/rubeus
Tentando domar o cão de três cabeças.
 ne0nd0g/merlin
Merlin é um servidor e agente multiplataforma de Comando e Controle HTTP/2 de pós-exploração escrito em golang.
 cdk-team/cdk
📦 Torne mais fácil os testes de segurança de K8s, Docker e Containerd.
 netspi/powerupsql
PowerUpSQL: Um Toolkit PowerShell para Atacar o SQL Server
 marten4n6/evilosx
Um RAT (Ferramenta de Administração Remota) malicioso para macOS / OS X.
 integration-it/active-directory-exploitation-cheat-sheet
Uma folha de dicas que contém métodos comuns de enumeração e ataque para o Active Directory do Windows.
 netbiosx/checklists
Red Teaming & Pentesting checklists para vários tipos de engajamentos
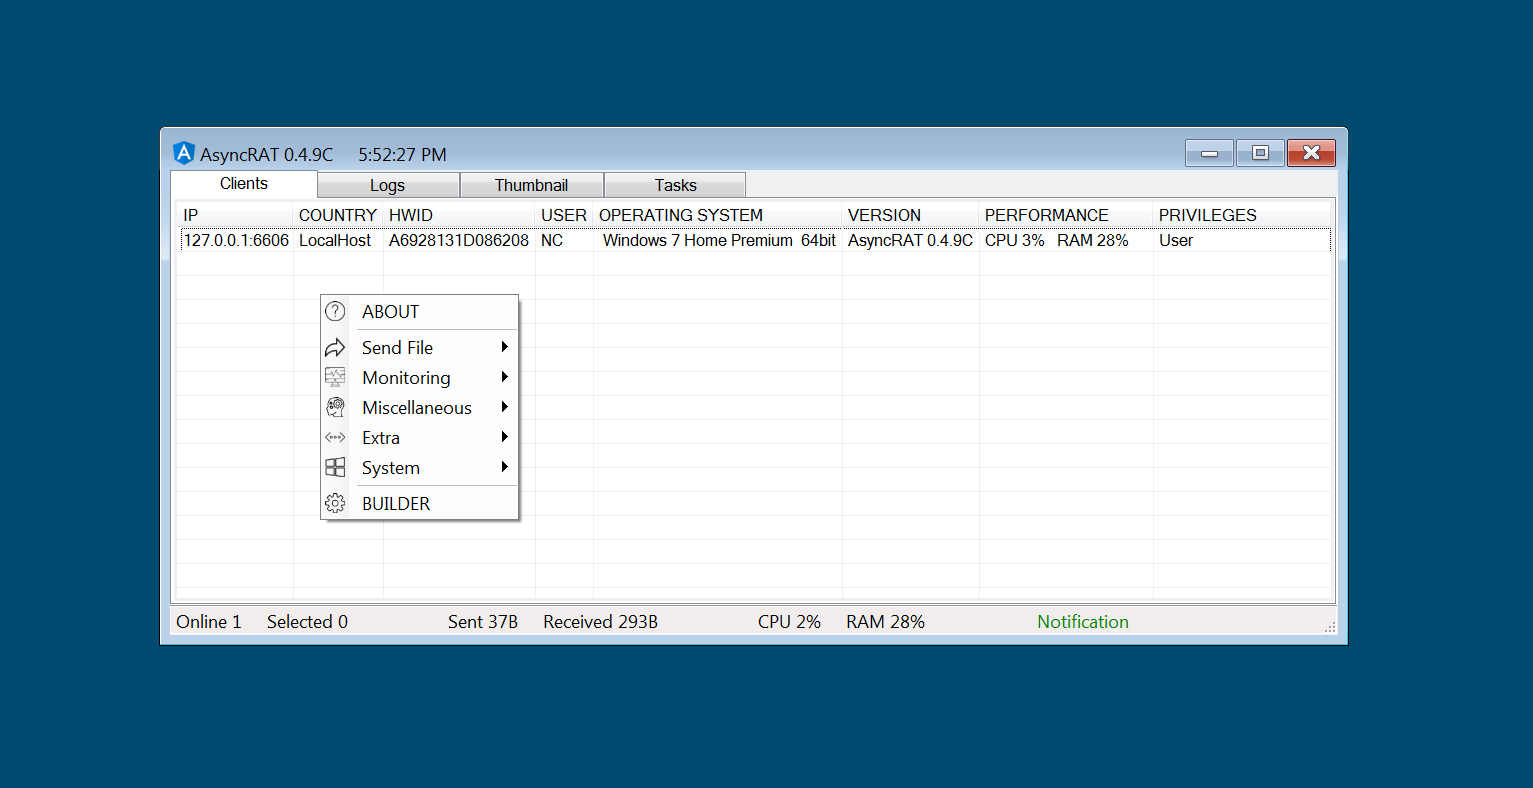 nyan-x-cat/asyncrat-c-sharp
Ferramenta de Administração Remota de Código Aberto Para Windows C# (RAT)
 s3n4t0r-0x0/apts-adversary-simulation
Este repositório contém campanhas APT detalhadas de simulação de adversários direcionadas a diversos setores críticos. Cada simulação inclui…
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 lucasjacks0n/eggshell
Ferramenta de Administração Remota para iOS/macOS/Linux
 bytecode77/r77-rootkit
Rootkit ring 3 sem arquivo com instalador e persistência que oculta processos, arquivos, conexões de rede, etc.
 jm33-m0/emp3r0r
Malha de Gossip C2 com Autocura e Descoberta Assistida de Pares, Execução BOF Multiplataforma e Agentes Programáveis.
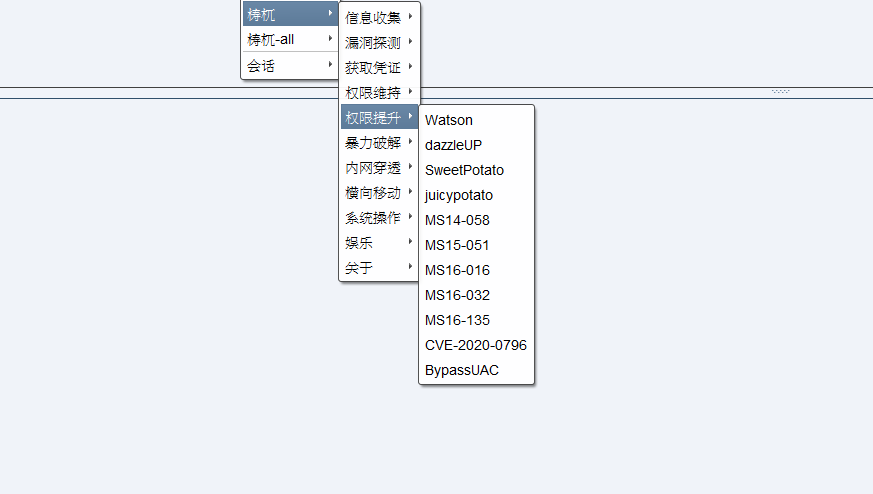 pandasec888/taowu-cobalt_strike
Estrutura de automação de equipe vermelha construída no Cobalt Strike, integrando módulos de exploração, ferramentas pós-exploração e capacidades de…
 nccgroup/winpayloads
Geração de Payloads Indetectáveis para Windows
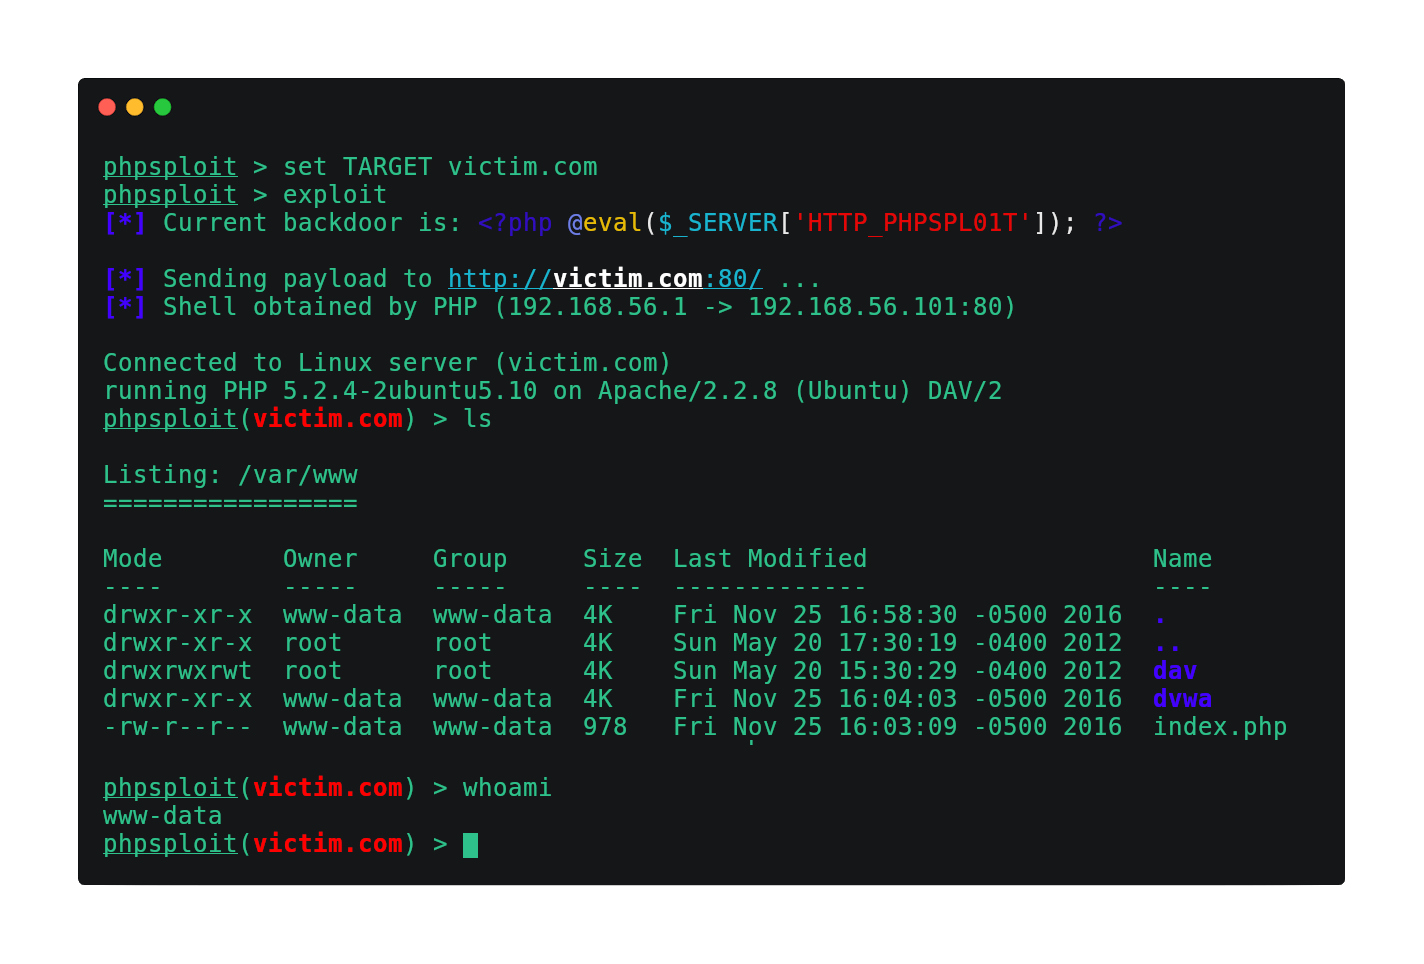 nil0x42/phpsploit
Framework C2 completo que persiste silenciosamente em servidor web com um backdoor PHP de uma única linha.






