
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Exploração de RCE Não Autenticada no Langflow
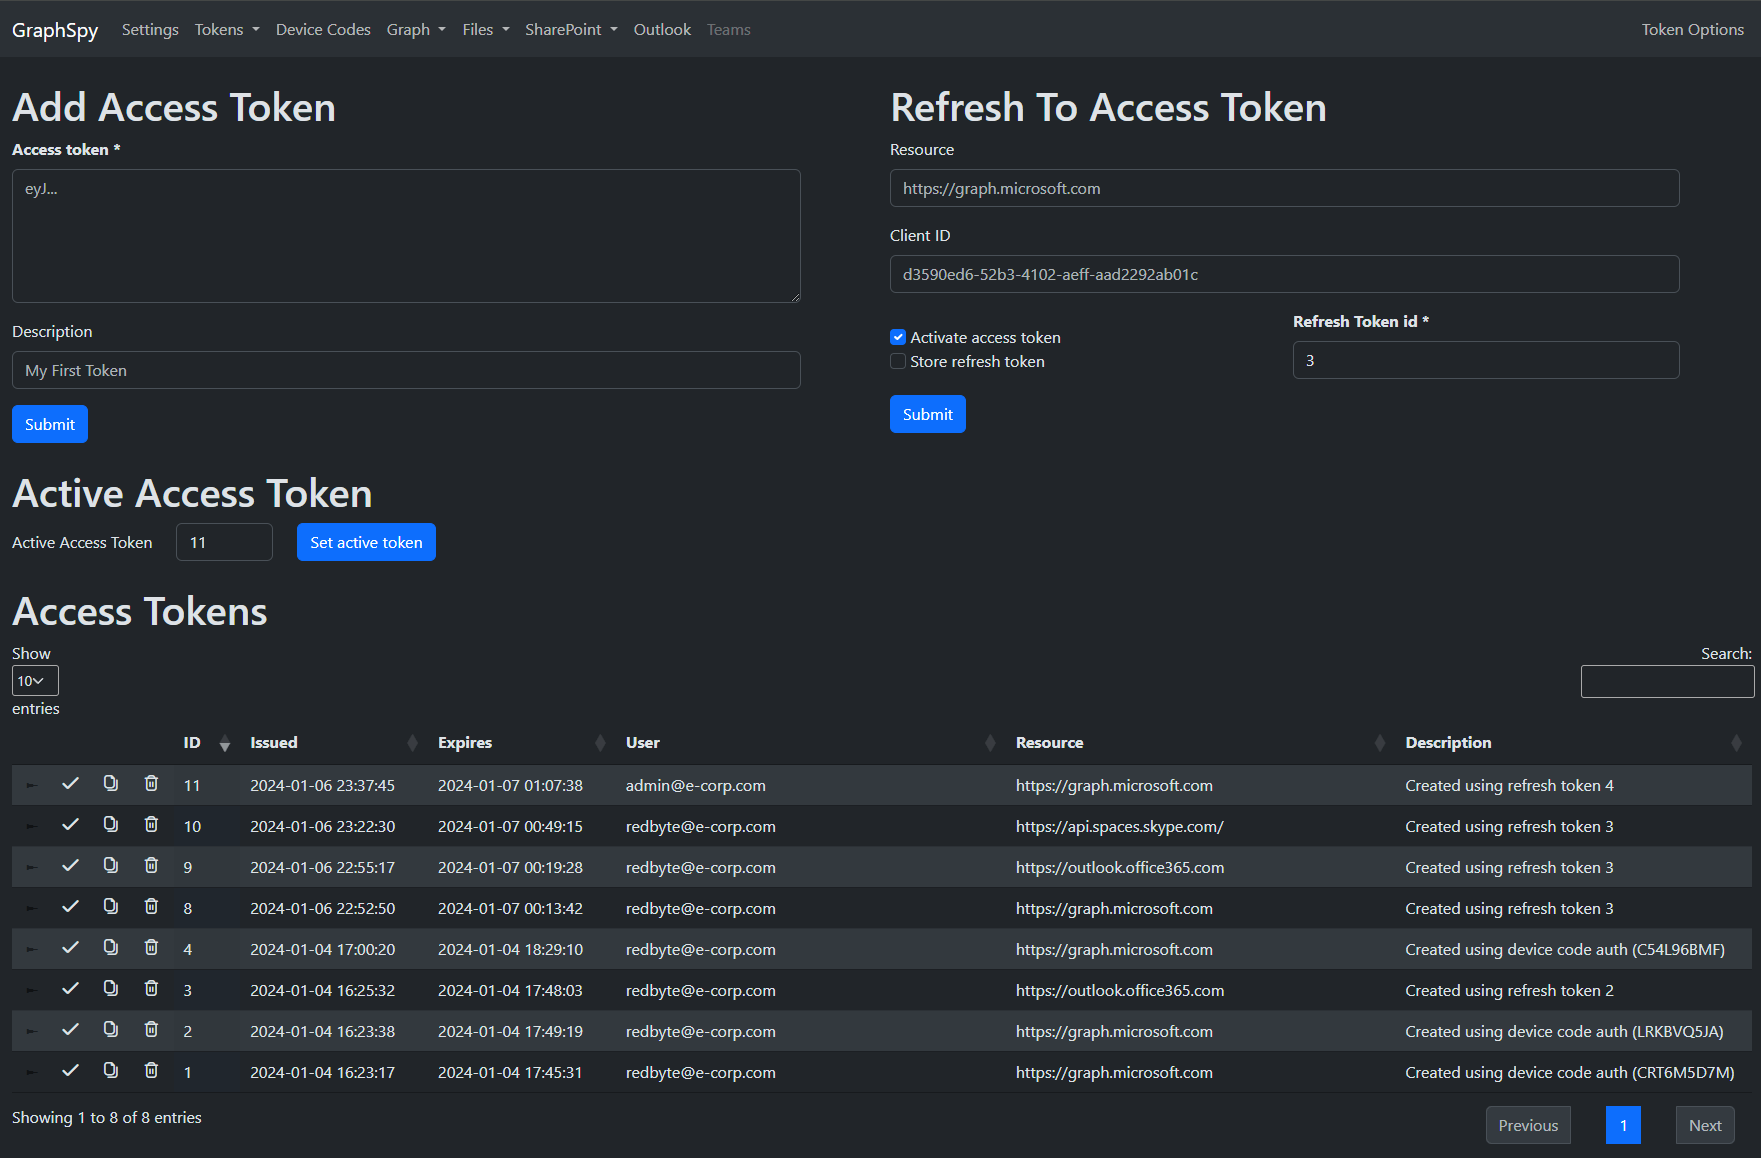 redbyte1337/graphspy
Ferramenta de Acesso Inicial e Pós-Exploração para Entra ID e M365 com GUI baseada em navegador
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing: Leitura/escrita arbitrária de arquivos -> RCE
 mobilehackinglab/ghostlock-a17
Kernel exploit for CVE-2026-43499 on Samsung Galaxy A17 achieving root via KDP bypass, KASLR recovery, and forged workqueue execution with persistent…
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
 sammyenigma/cve-2026-43499-s26
Exploit do kernel Android GKI 6.12 para CVE-2026-43499, encadeando um bug de rollback do rt_mutex com sobrescrita de pilha do pselect para obter root…
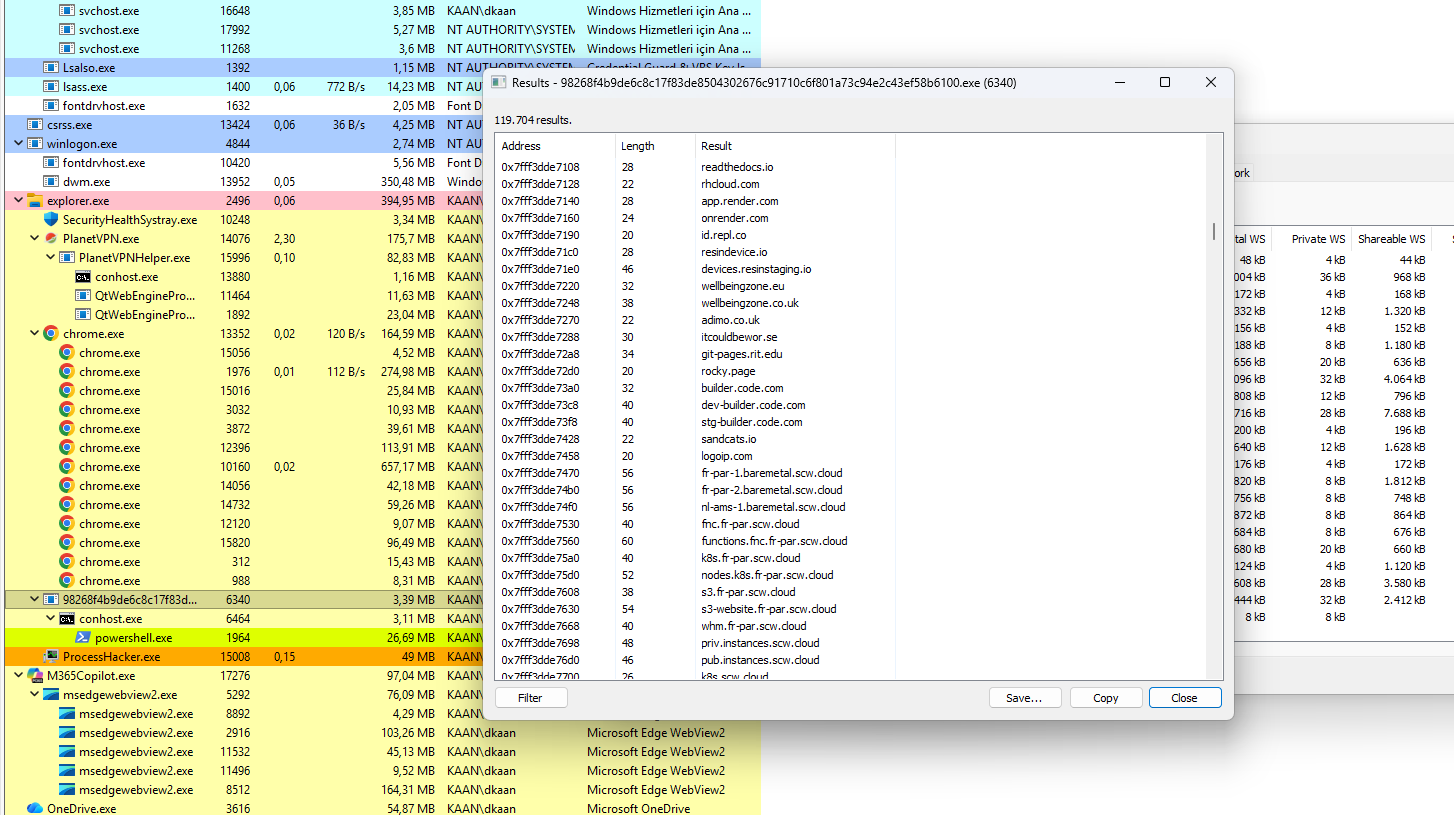 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…
 valentineus/hp-slate7-root-kit
Kit de root para HP Slate 7 2800 com Android 4.1.1 usando CVE-2015-1805.
 cenobyte-vincit/xspawn
Spawna programas macOS por meio da interface XPC privada do launchd, sem executá-los via exec, fazendo o EDR registrar o launchd como pai. Suporta…
 horkimhab/cve-2026-65400
Exploit de prova de conceito para CVE-2026-65400 que permite leitura/escrita autenticada de arquivos, shells reversas e persistência no macOS via…
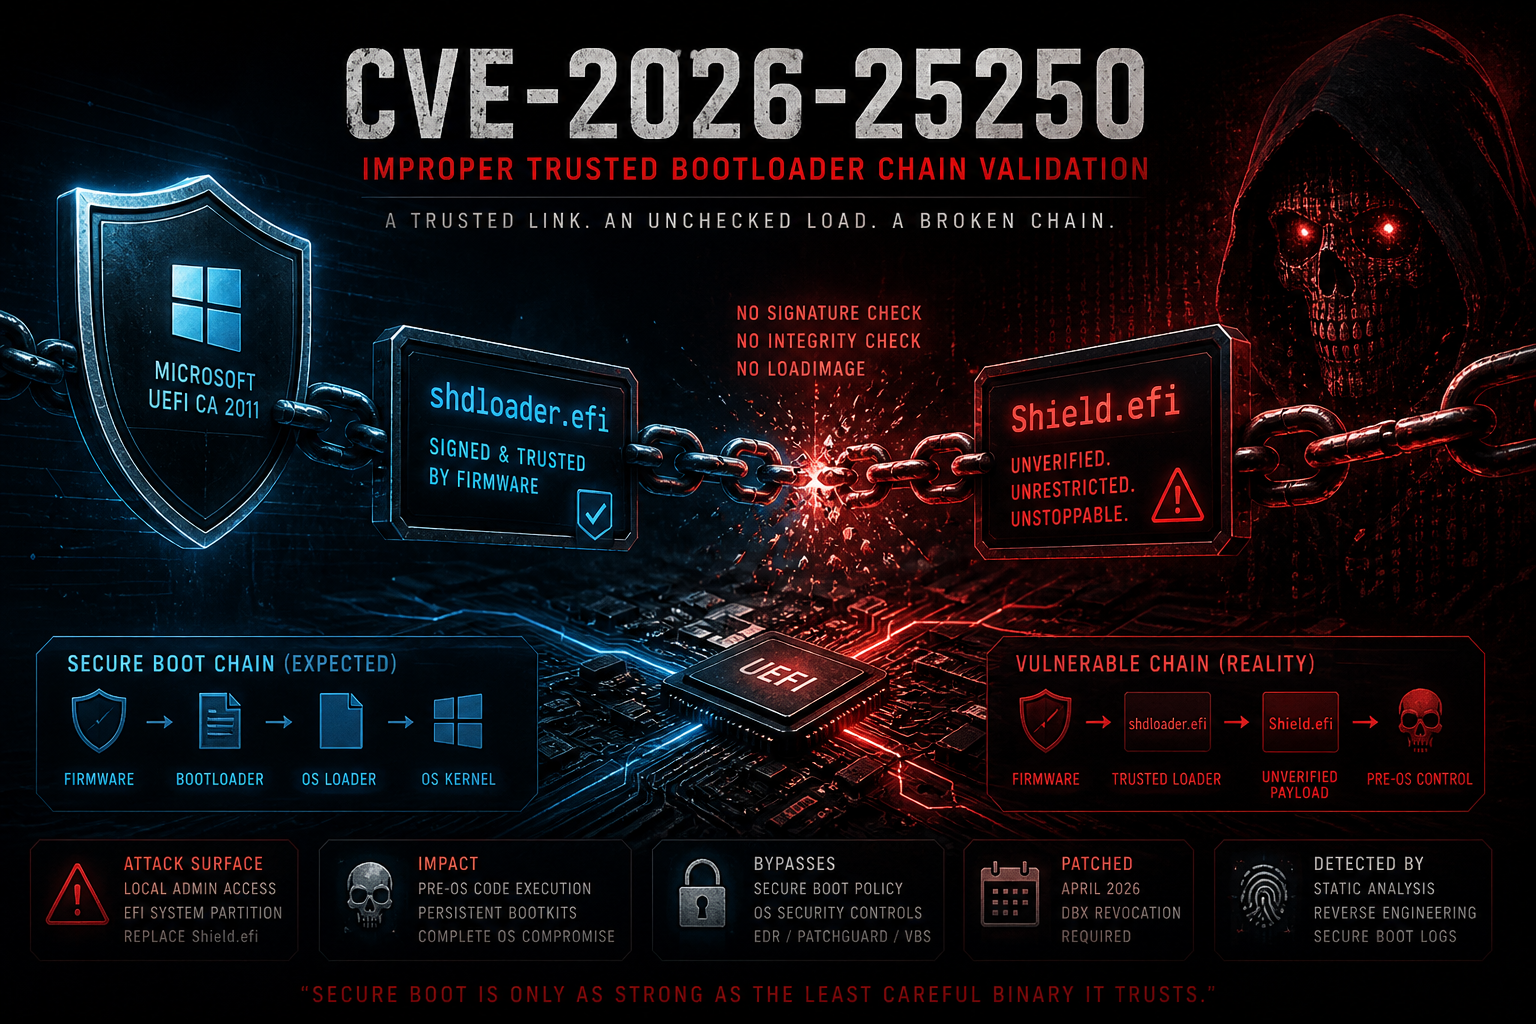 themalwareguardian/cve-2026-25250
Análise e exploit para CVE-2026-25250, uma bypass do Secure Boot no Horizon DataSys Reboot Restore, onde o shdloader.efi carrega o Shield.efi sem…
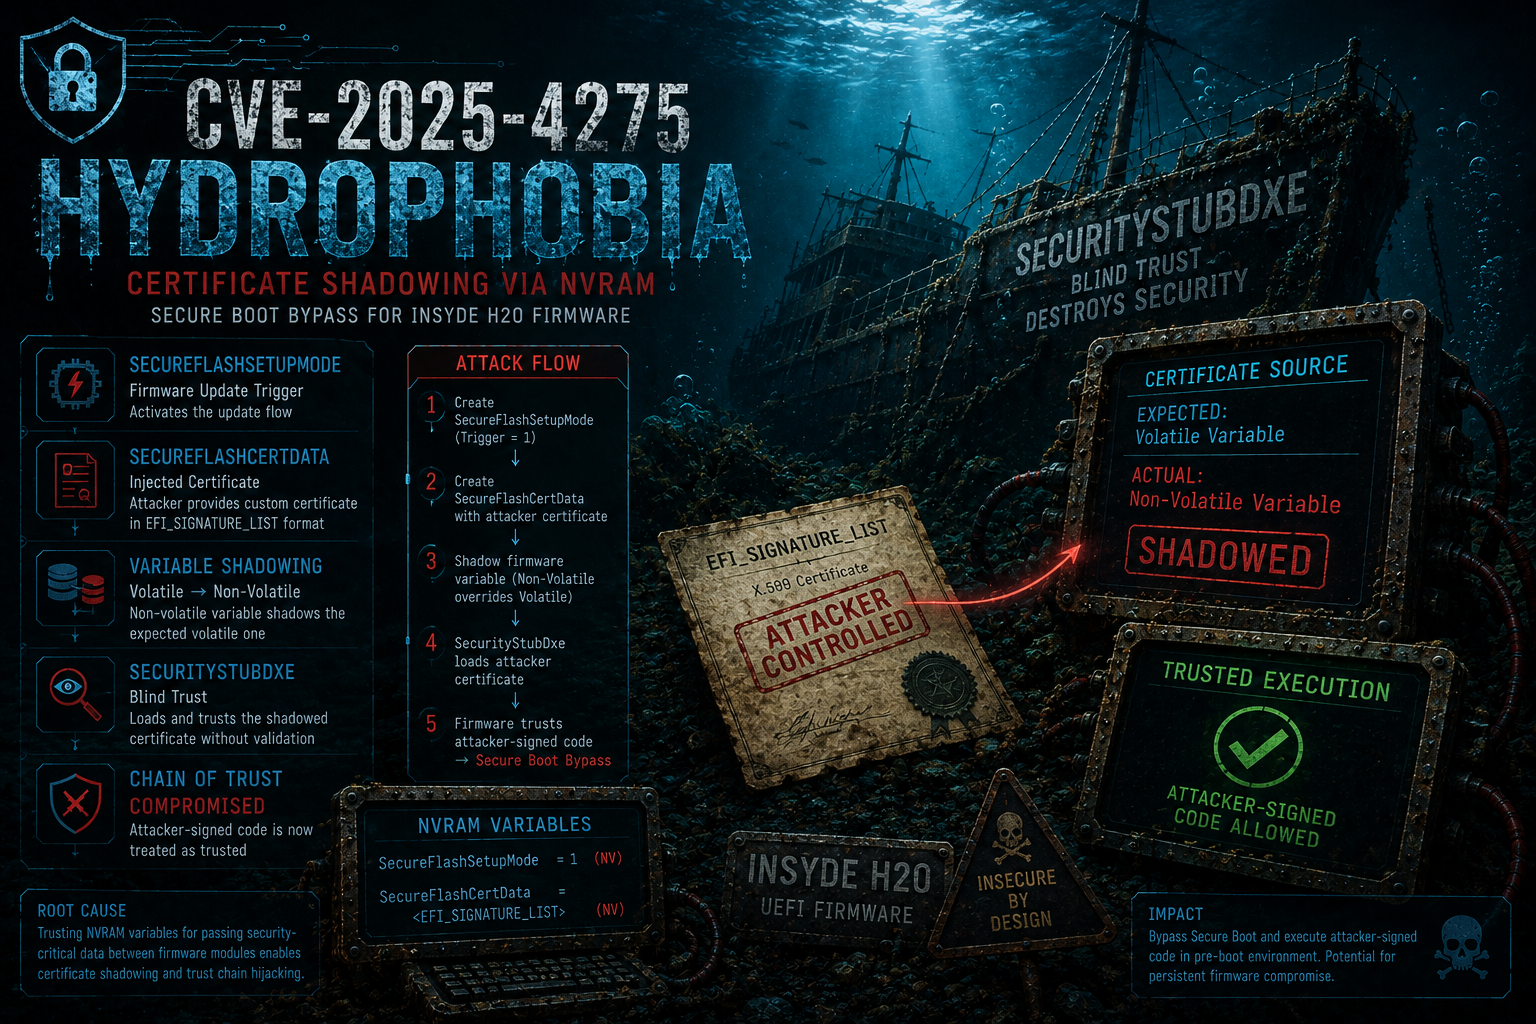 themalwareguardian/cve-2025-4275
Análise e exploração do CVE-2025-4275 (Hydr0ph0bia), uma fraqueza na cadeia de confiança do Secure Boot onde variáveis de firmware são usadas para…
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Auditor de segurança PowerShell somente leitura para endpoints e servidores Windows: verifica a configuração do Defender, status de patches,…
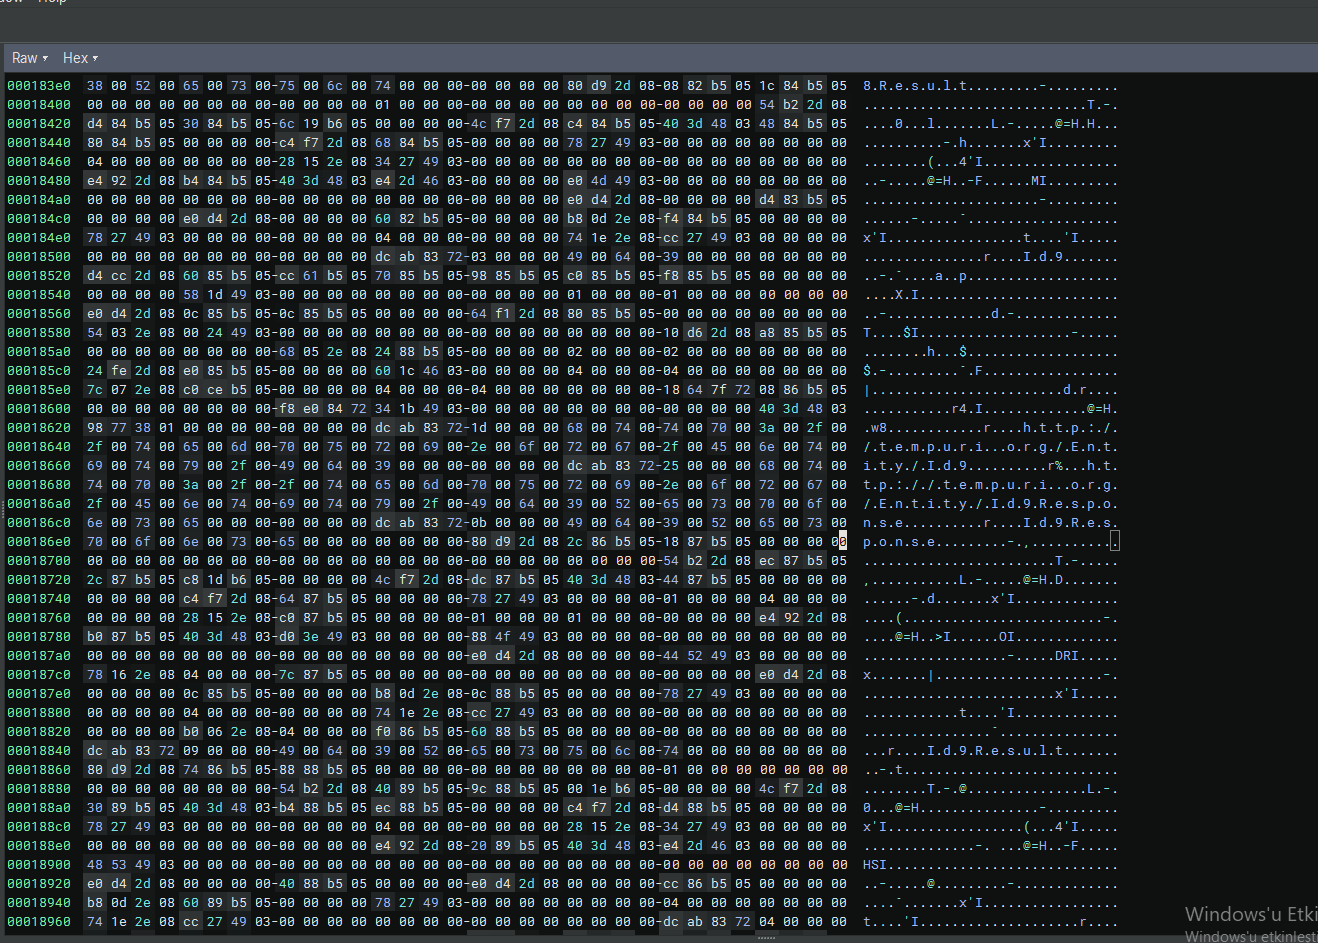 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análise de engenharia reversa do RedLine Stealer, um info-stealer baseado em .NET que utiliza domínios C2 (198.46.86.63, tempuri.org), bypass do…
 gtworek/psbits
Coisas (relativamente) simples que permitem que você vá um pouco mais fundo do que o normal.
 jasonbernier/cve-2025-5781
Exploit de prova de conceito para CVE-2025-57819 no FreePBX: injeção de SQL na API AJAX para executar PHP arbitrário, criar um webshell persistente e…
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC para OPPO PCKM00 (SM6150) / Linux 4.14.180
 g0d150ne/xss2shell
Explora XSS pré-autenticação do WordPress (CVE-2026-64638) para obter execução remota de código, instalando uma webshell backdoor criptografada com…








