
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
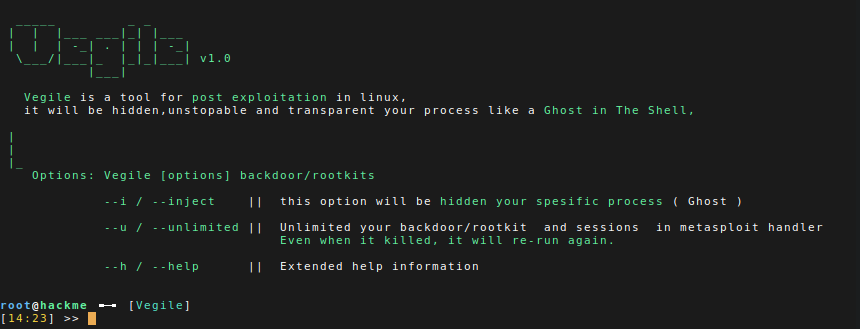
 screetsec/vegile
Esta ferramenta irá configurar seus backdoors/rootkits; quando o backdoor já estiver configurado, ele ocultará seu processo específico, tornará sua…
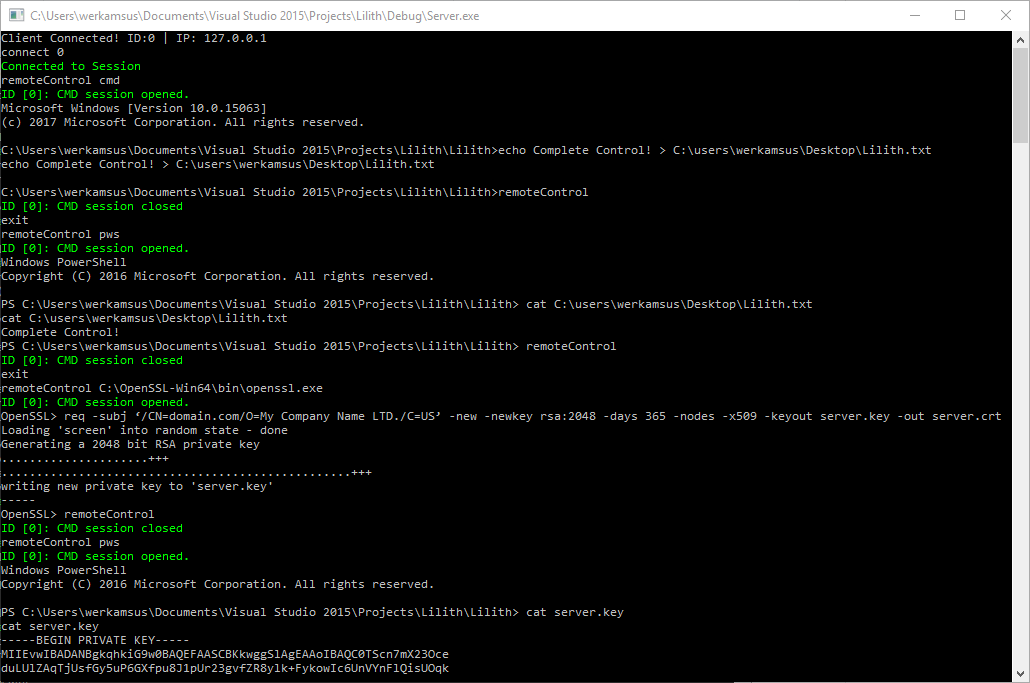 werkamsus/lilith
Lilith - Recurso fundamental de engenharia reversa para empreendedores de segurança cibernética em C++
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corrigido para PowerShell
 melardev/xeytanwin32-rat
TRABALHO EM ANDAMENTO. RAT escrito em C++ usando Win32 API
 rek7/postshell
PostShell - Shell Bind/Backconnect de Pós-exploração
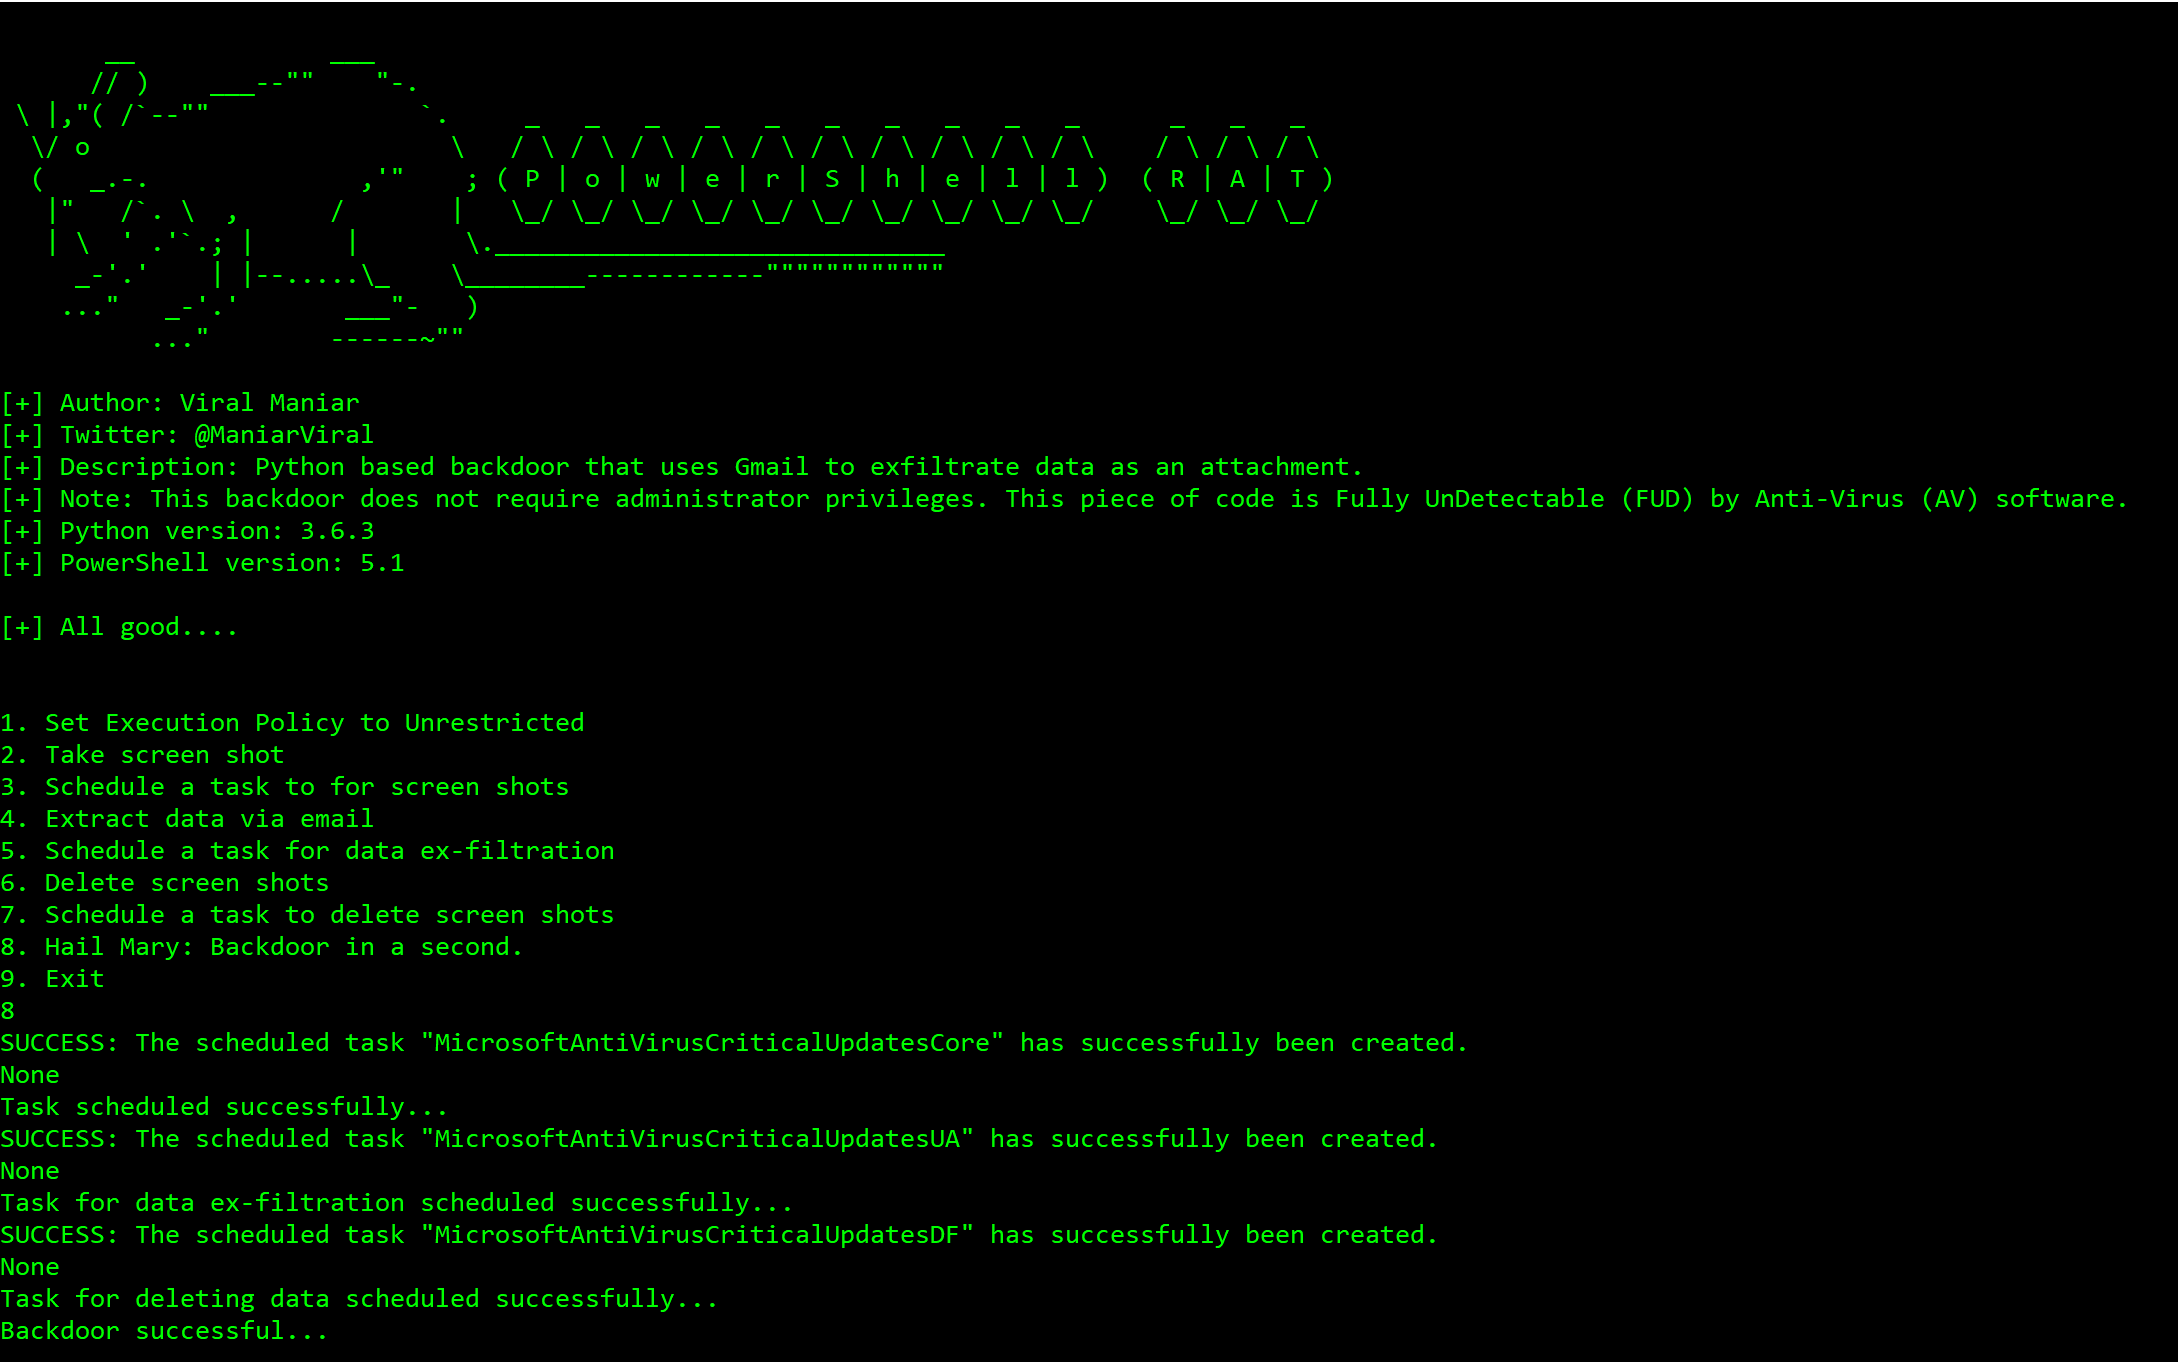 viralmaniar/powershell-rat
Ferramenta backdoor baseada em Python que usa o Gmail para exfiltrar dados através de anexos. Este RAT ajudará durante engajamentos de red team a…
 gianlucaborello/libprocesshider
Biblioteca compartilhada LD_PRELOAD que oculta um processo Linux de ferramentas como ps e lsof, interceptando readdir e chamadas ao sistema de…
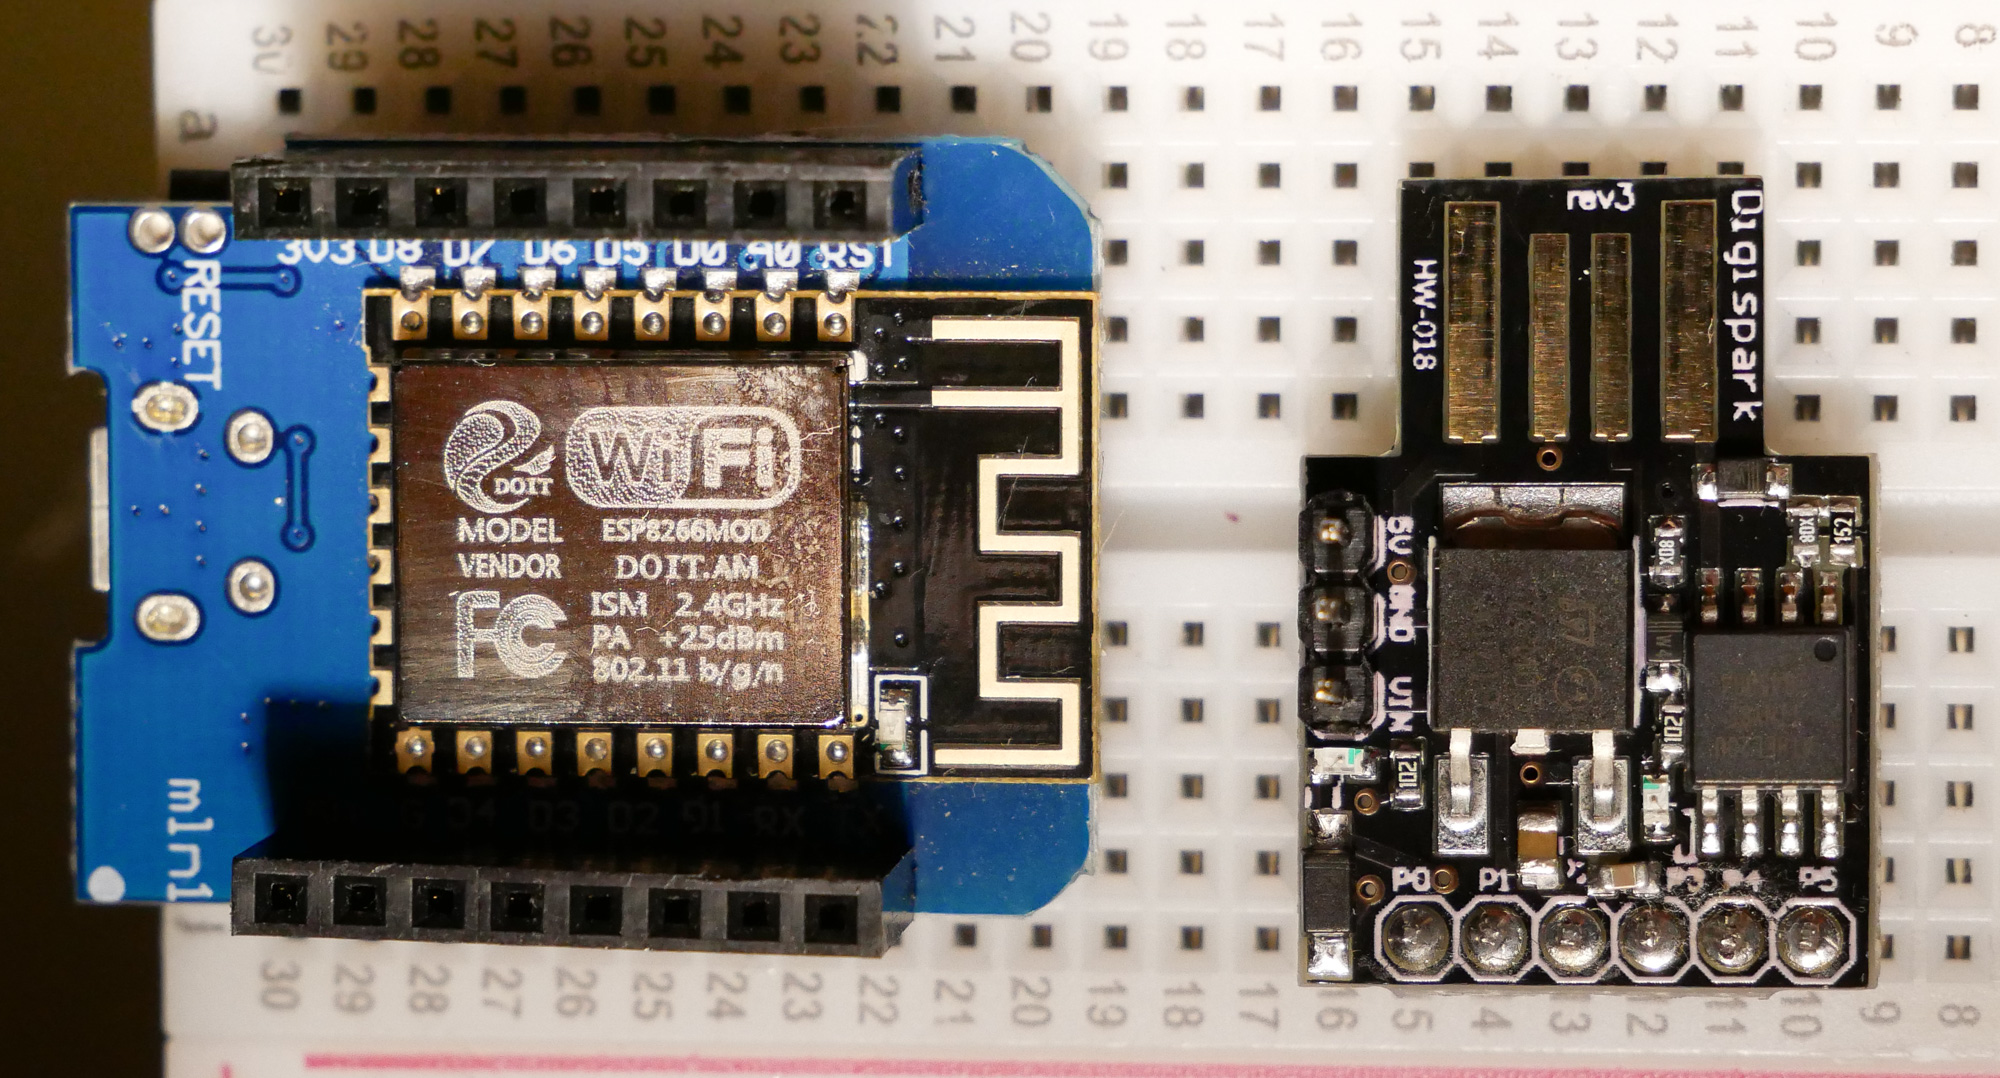 skickar/digitrack
Ataques por $5 ou menos usando Arduino
 nccgroup/winpayloads
Geração de Payloads Indetectáveis para Windows
 mvrozanti/rat-via-telegram
Ferramenta de Administração Remota do Windows via Telegram
 nyan-x-cat/lime-rat
LimeRAT | Ferramenta de administração remota simples, embora poderosa, para Windows (RAT)
 ustayready/casperstager
Prova de conceito para persistir payloads .NET em nomes de estado do Windows Notification Facility (WNF) usando chamadas de baixo nível da API do…
 asekon/rootkit
Um rootkit para ubuntu-16.04.6 (Linux 4.4). Pode ocultar um processo, dar acesso root e se ocultar
 treehacks/botnet-hackpack
Construir um botnet básico de Command & Control em C
 operatorequals/smbrat
Uma ferramenta de administração remota para Windows em Visual Basic com caminhos UNC
 0x4d31/honeybits
Uma ferramenta PoC projetada para aumentar a eficácia das suas armadilhas espalhando breadcrumbs & honeytokens pelos seus sistemas para atrair o…
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante
 ajinabraham/xenotix-python-keylogger
Xenotix Keylogger em Python para Windows.








