
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Diversas dicas e truques
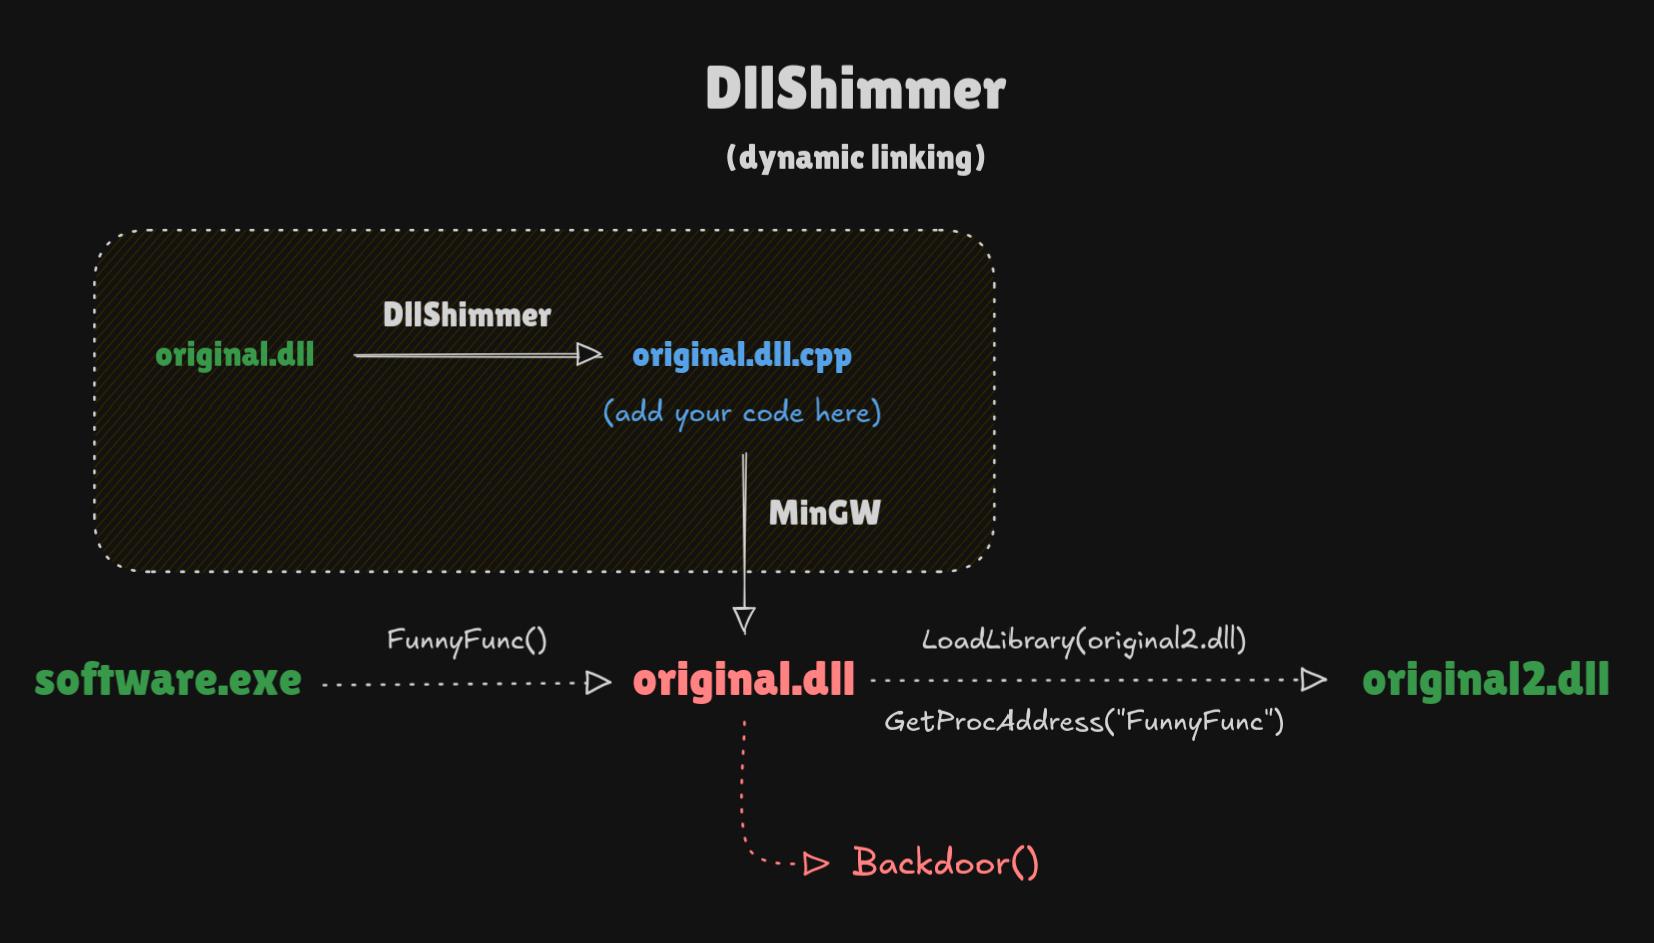 print3m/dllshimmer
Weaponize o sequestro de DLL facilmente. Coloque um backdoor em qualquer função de qualquer DLL.
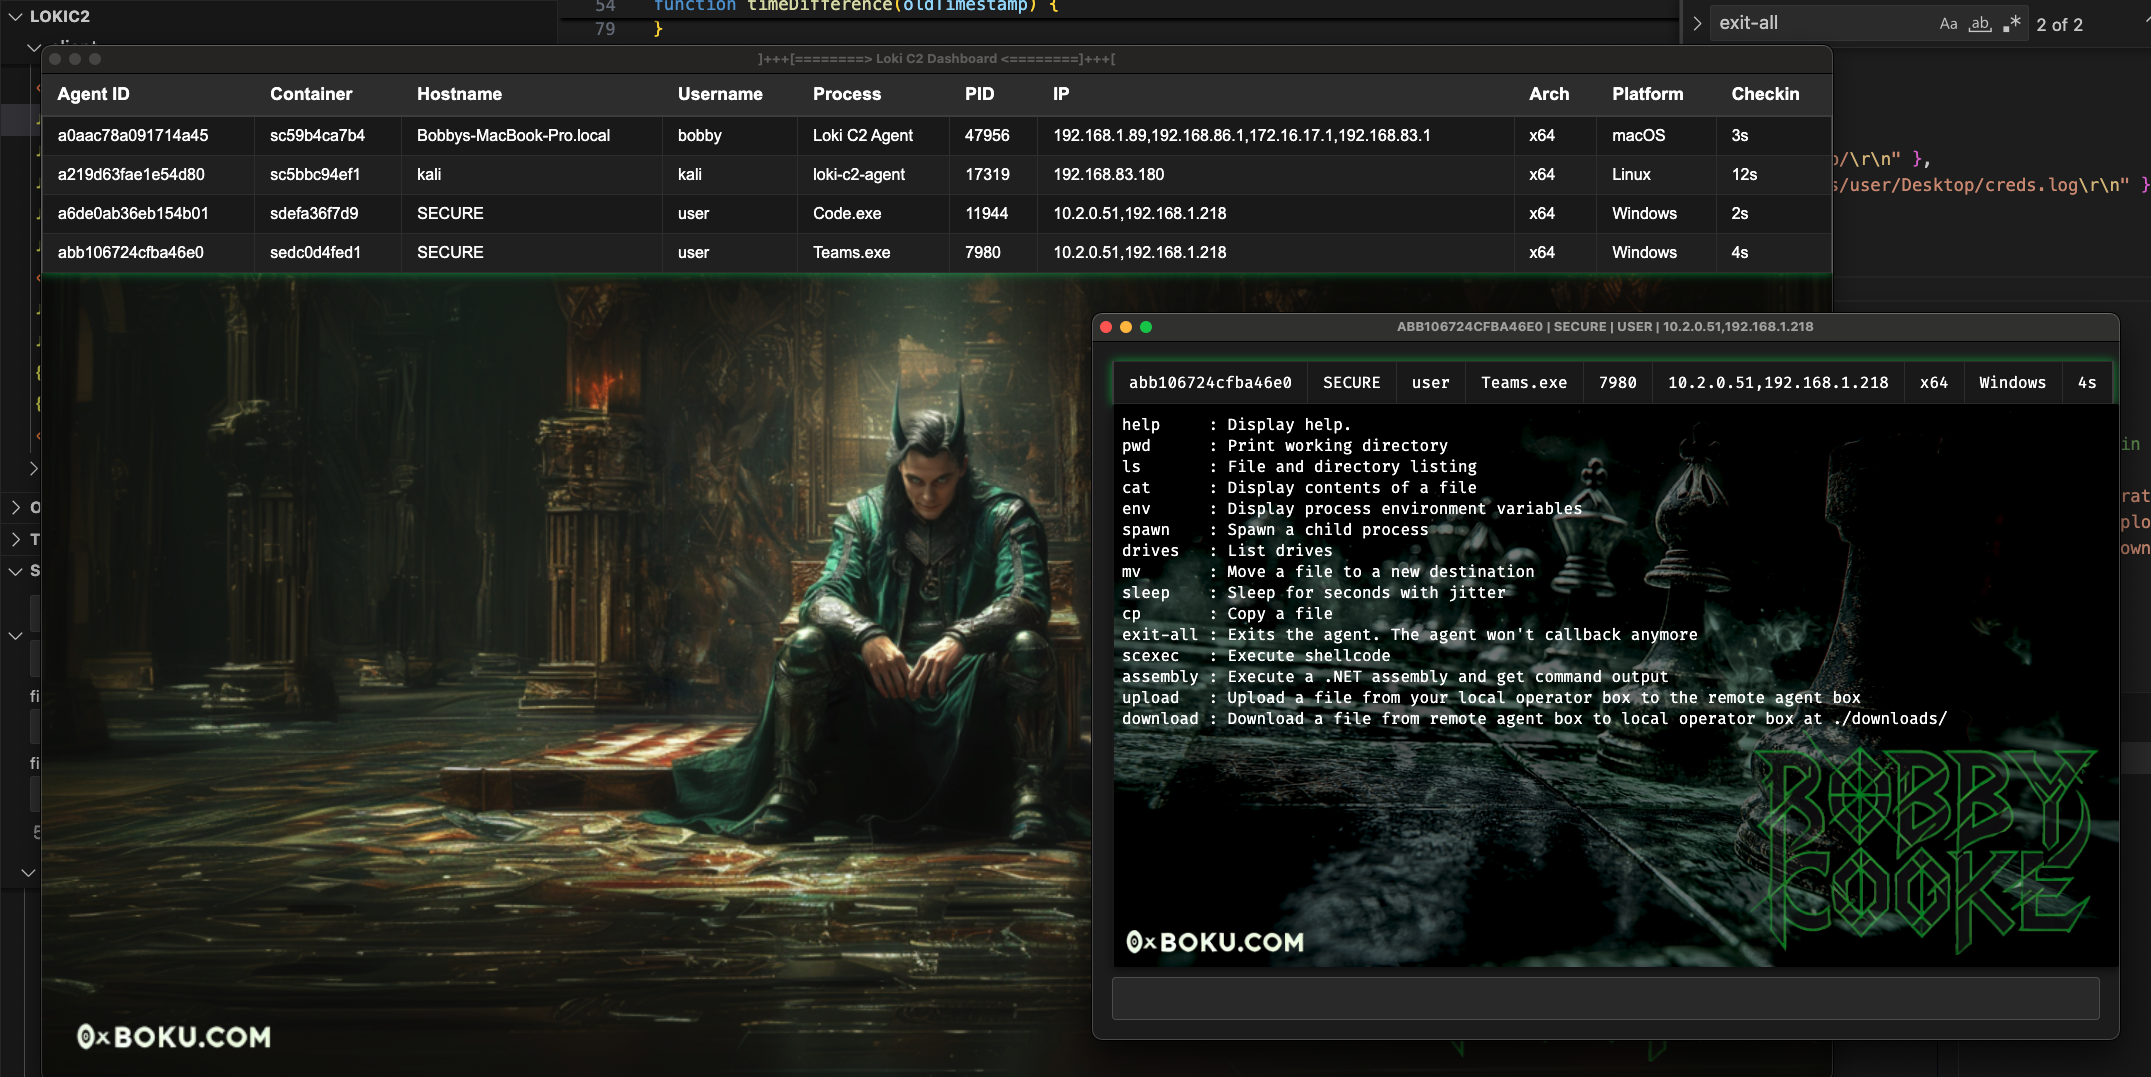 boku7/loki
🧙♂️ Comando e Controle em Node.js para Script-Jacking de Aplicações Electron Vulneráveis
 johnswiftc/rustdllproxy
Generate Proxy DLLs em Rust
 creamyg31337/ncentral-compromise-ioc-triage
Read-only N-able N-central CVE-2026-18556/CVE-2026-18577 post-exploitation IoC hunter for Windows endpoints
 0xdak/cve-2026-52680_exploit
Exploit para path traversal no Apache Kyuubi (CVE-2026-52680) que possibilita escrita arbitrária de arquivos sem autenticação e execução de código…
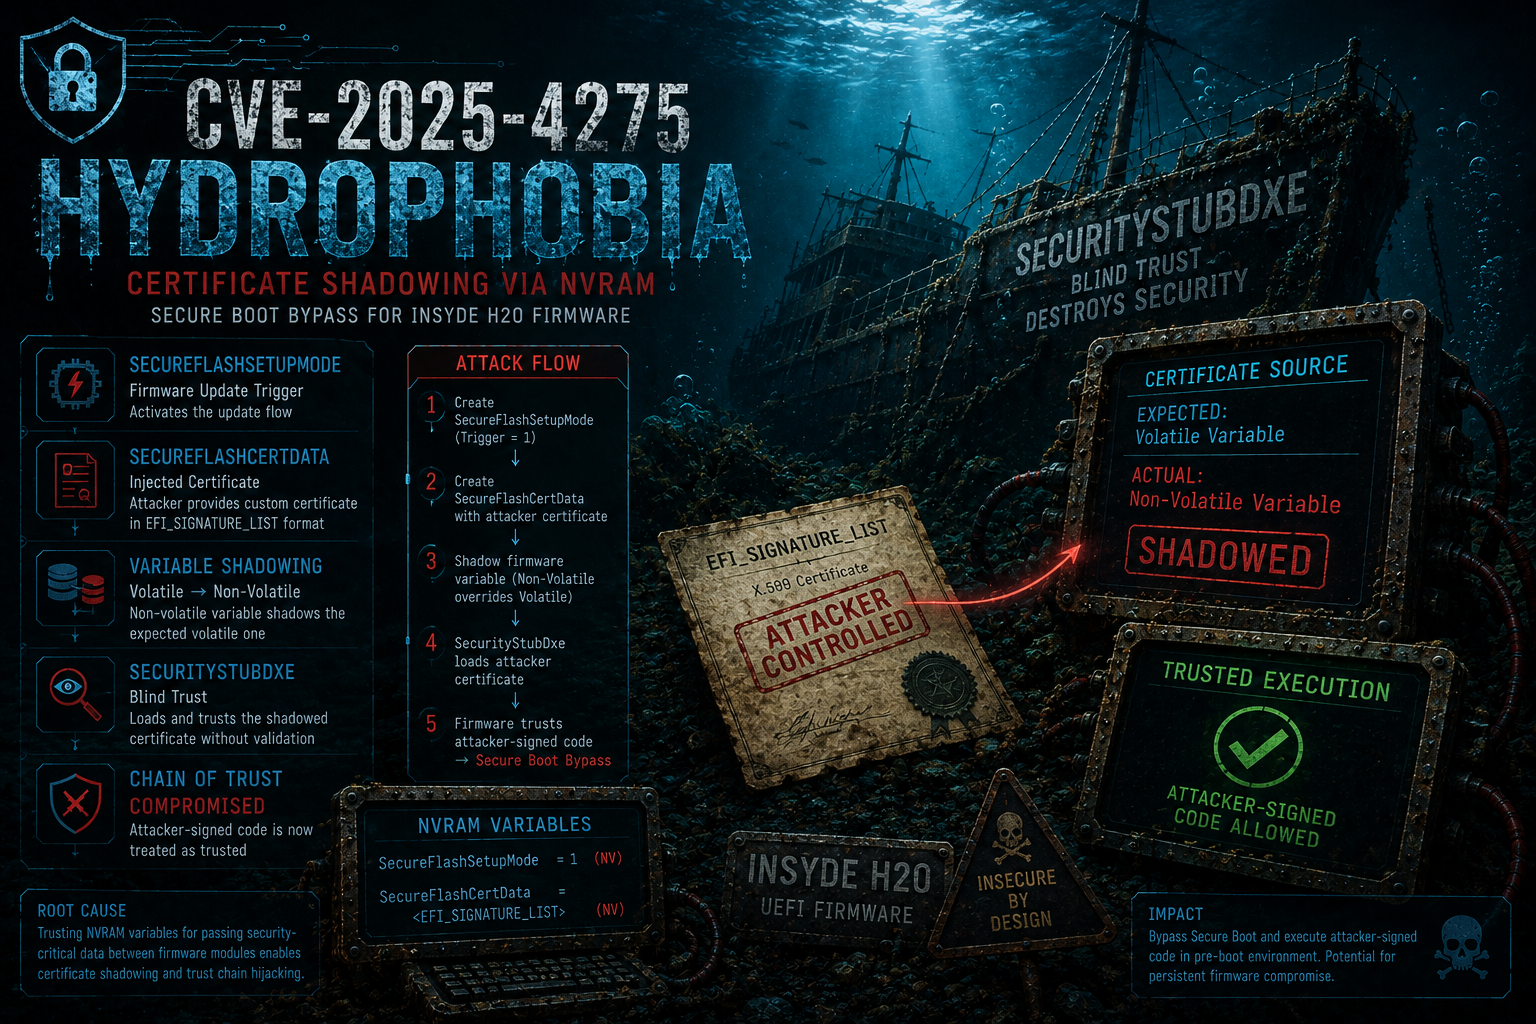 themalwareguardian/cve-2025-4275
Análise e exploração do CVE-2025-4275 (Hydr0ph0bia), uma fraqueza na cadeia de confiança do Secure Boot onde variáveis de firmware são usadas para…
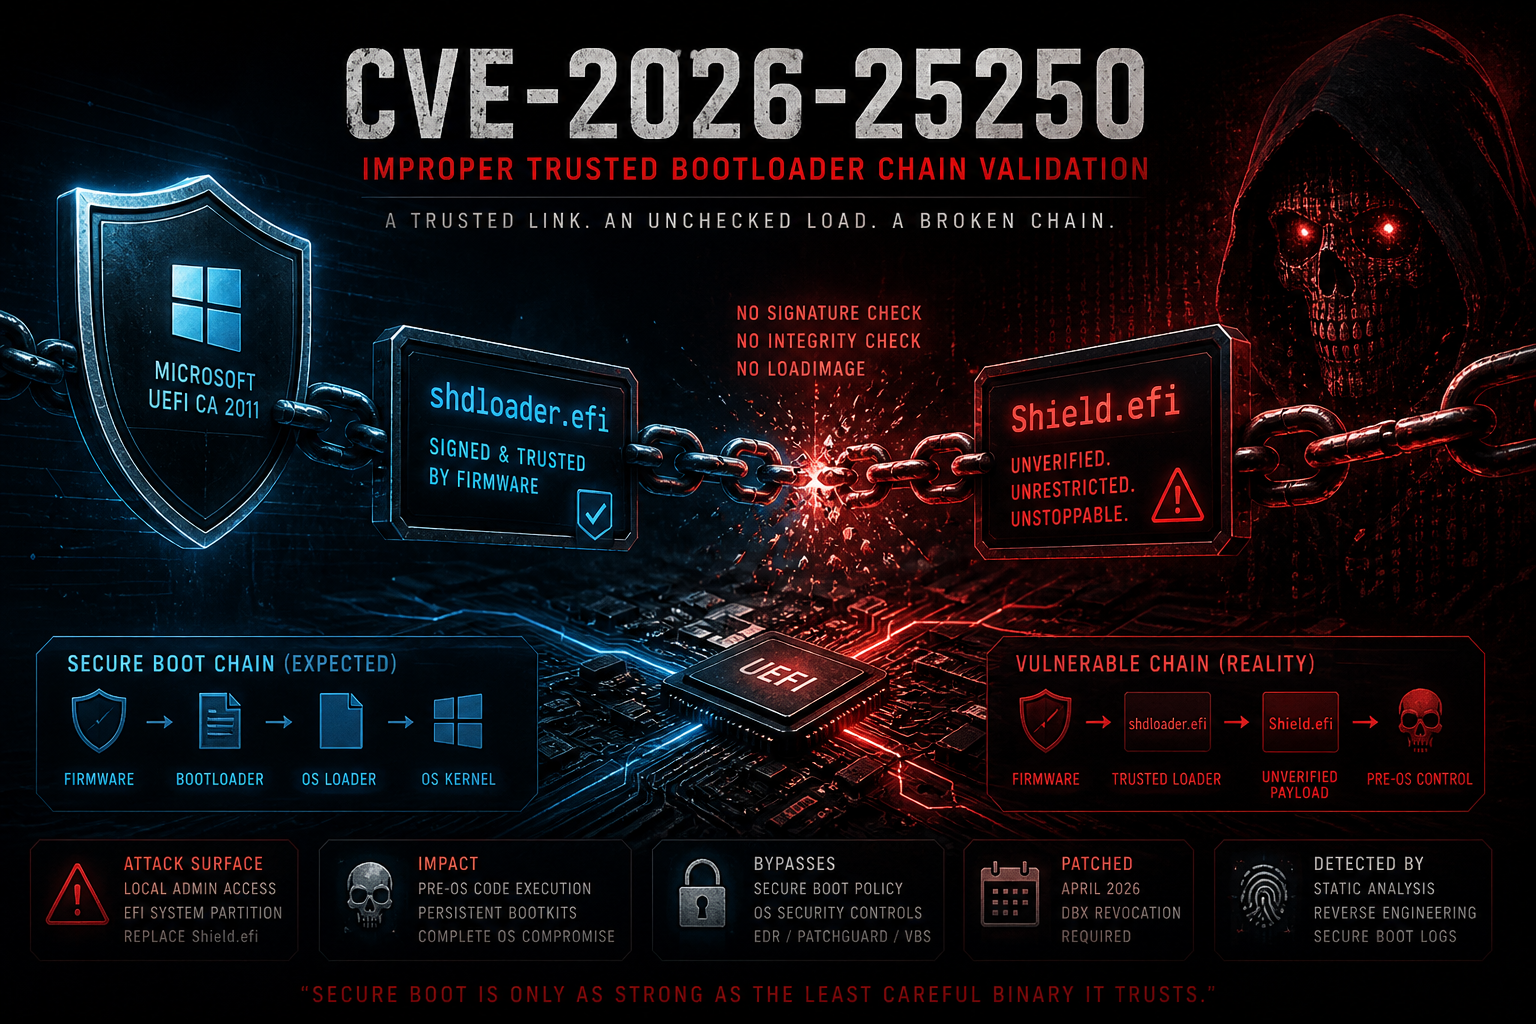 themalwareguardian/cve-2026-25250
Análise e exploit para CVE-2026-25250, uma bypass do Secure Boot no Horizon DataSys Reboot Restore, onde o shdloader.efi carrega o Shield.efi sem…
 samyk/poisontap
Explora computadores bloqueados/protegidos por senha via USB, implanta backdoor persistente baseado em WebSocket, expõe o roteador interno e rouba…
 ajinabraham/xenotix-python-keylogger
Xenotix Keylogger em Python para Windows.
 trustedsec/tap
A TrustedSec Attack Platform é um método confiável para droppers em uma infraestrutura, a fim de garantir conexões estabelecidas com uma organização.
 kill1234545/cve-2026-41940
Bypass de Autenticação cPanel/WHM (Vulnerabilidade de Dia Zero)
 cr4sh/smmbackdoor
Primeiro backdoor de System Management Mode de código aberto e publicamente disponível para plataformas baseadas em UEFI. Bom como playground de…
 catatonicprime/tospovirus
Um worm que infecta WiFi Pineapple.
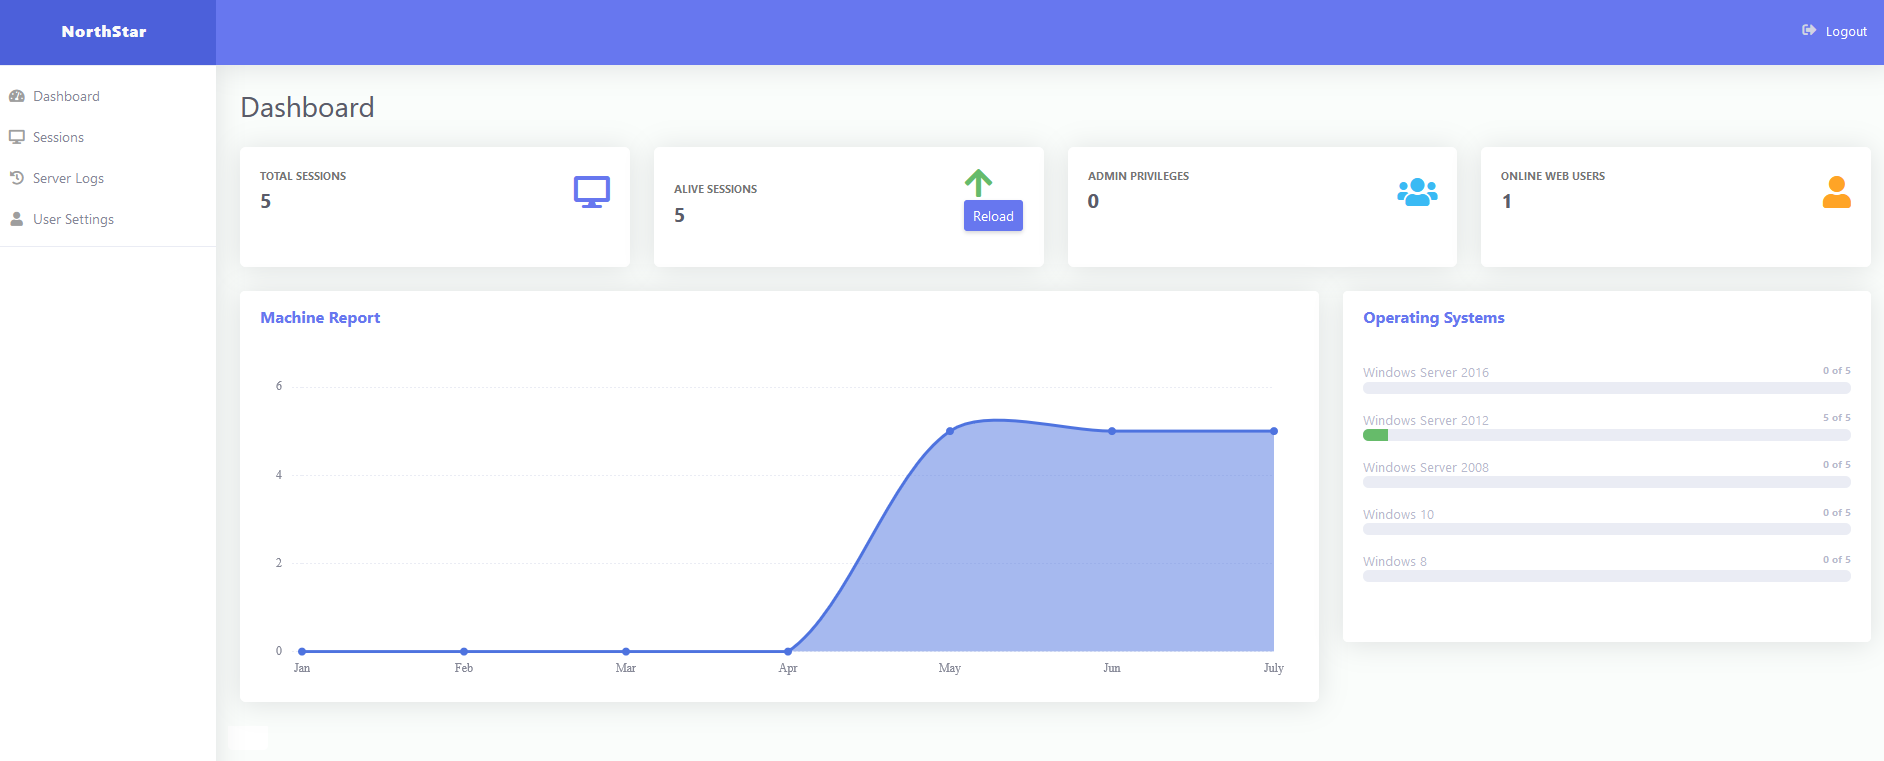 eng1ndes/northstarc2
Framework de Comando e Controle Baseado na Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 logangoins/cable
.NET toolkit de pós-exploração para reconhecimento e exploração do Active Directory
 al1ex/pentest-command
Pentest-Command
 al1ex/extensionhijack
ExtensionHijack








