
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 bc-security/empire
Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
 pr0xylife/gozi
Trojan bancário com capacidades de injeção no navegador e comando e controle, usado para roubar credenciais e dados financeiros; relevante para…
 xforcered/scmkit
Kit de Ferramentas de Ataque para Gerenciamento de Código-Fonte
 darkcodersc/subseven
SubSeven Legacy Repositório Oficial de Código-Fonte
 hackerhouse-opensource/nofaxgiven
Execução de Código & Persistência no Serviço FAX em NETWORK SERVICE
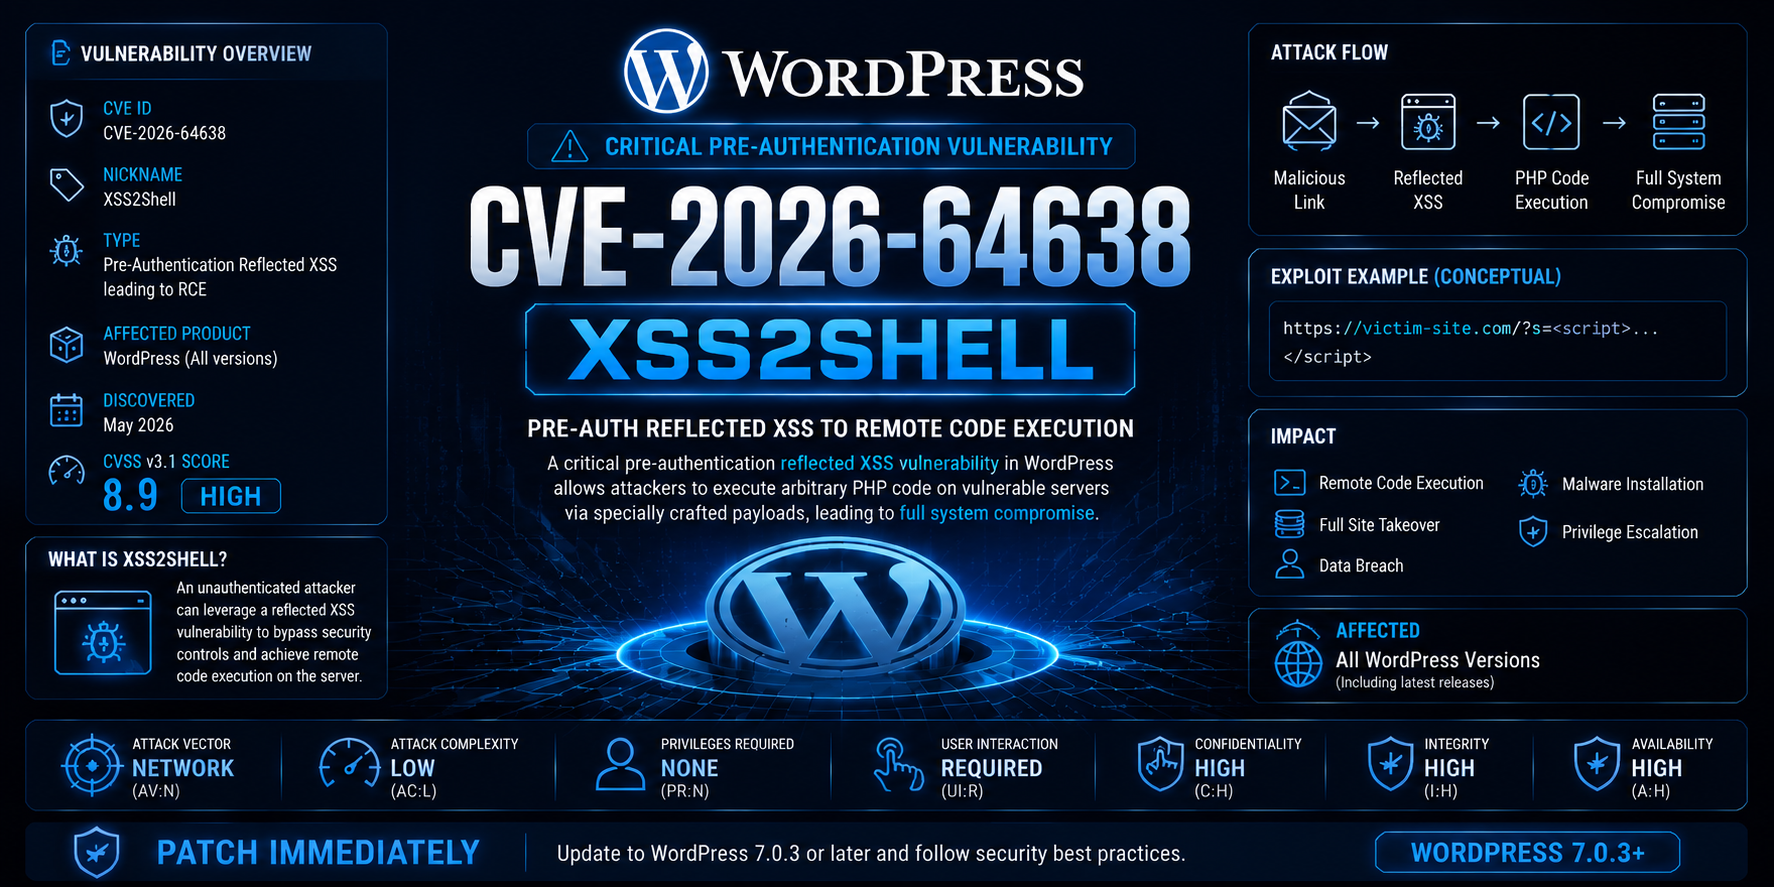 tc4dy/cve-2026-64638-poc-exploit
🛡️ CVE-2026-64638 - Suíte de Avaliação de Segurança para WordPress (CVSS 8.9) | Kit de pentest para WordPress 4.7.0-7.0.2. Inclui avaliação de…
 zerodaylab/powersploit
PowerSploit - Um Framework de Pós-Exploração em PowerShell
 slyd0g/dylibhijacktest
Descubra sequestros de DYLD_INSERT_LIBRARIES no macOS
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 persistence-info/persistence-info.github.io
Referência curada de mecanismos de persistência no Windows em registro, tarefas agendadas, serviços e muito mais, projetada para melhorar a proteção…
 rvrsh3ll/bof_collection
Vários BOFs do Cobalt Strike
 netbiosx/checklists
Red Teaming & Pentesting checklists para vários tipos de engajamentos
 nvisosecurity/cobaltwhispers
CobaltWhispers é um script de agressor que utiliza uma coleção de Beacon Object Files (BOF) para Cobalt Strike, a fim de realizar injeção de…
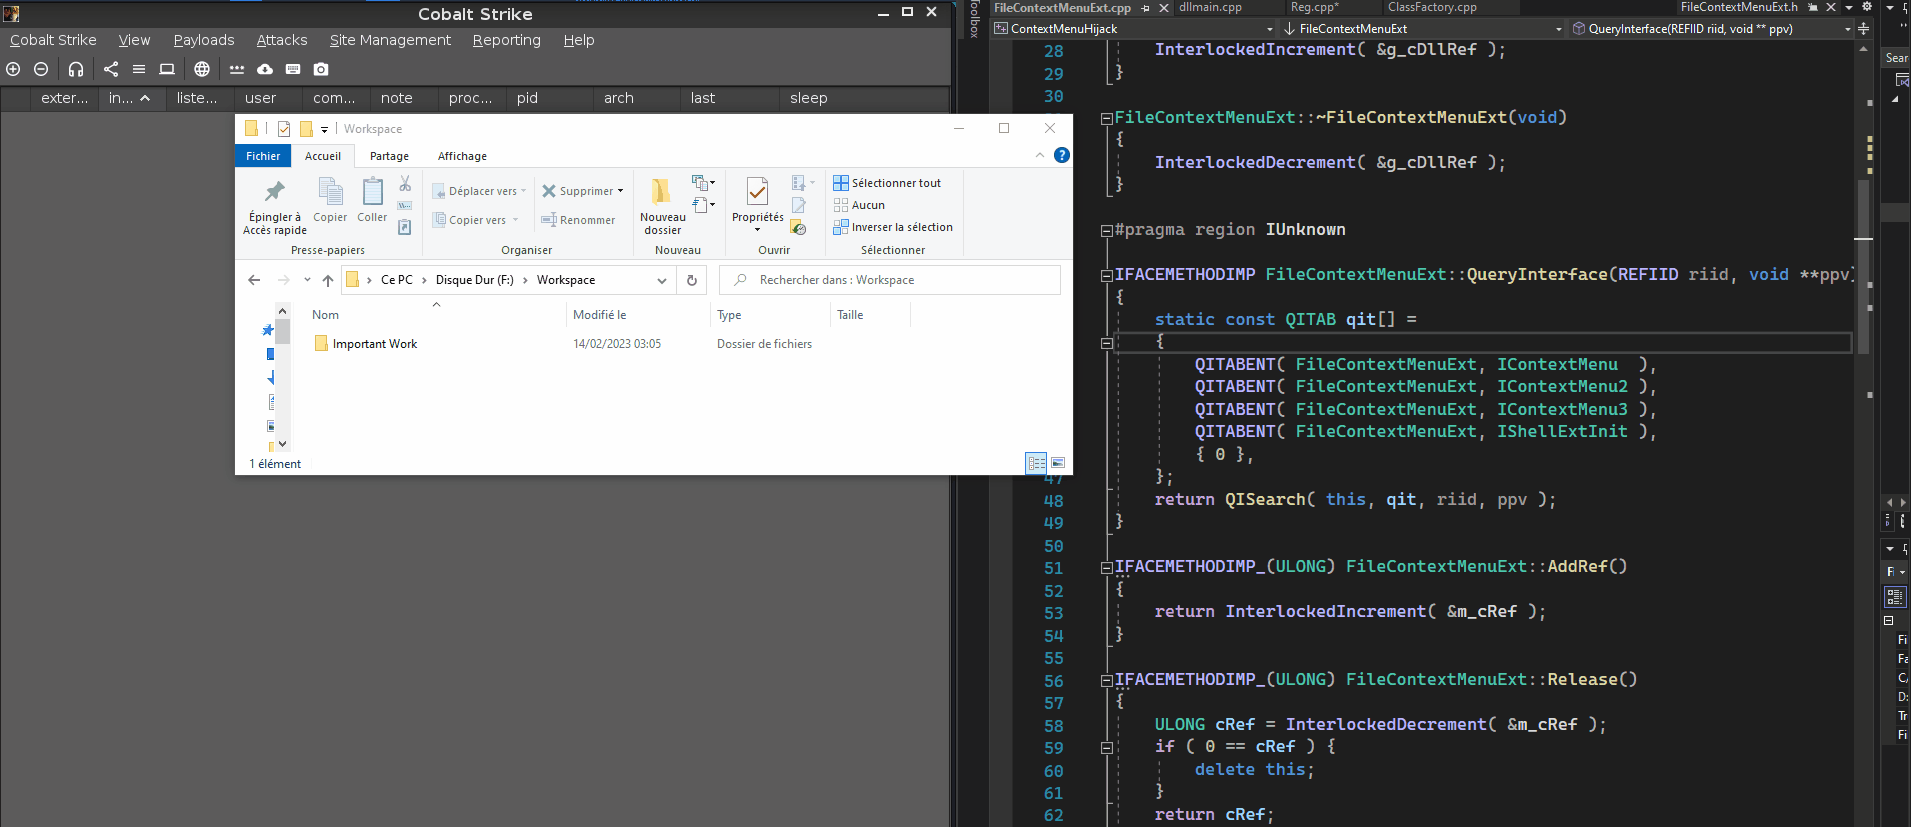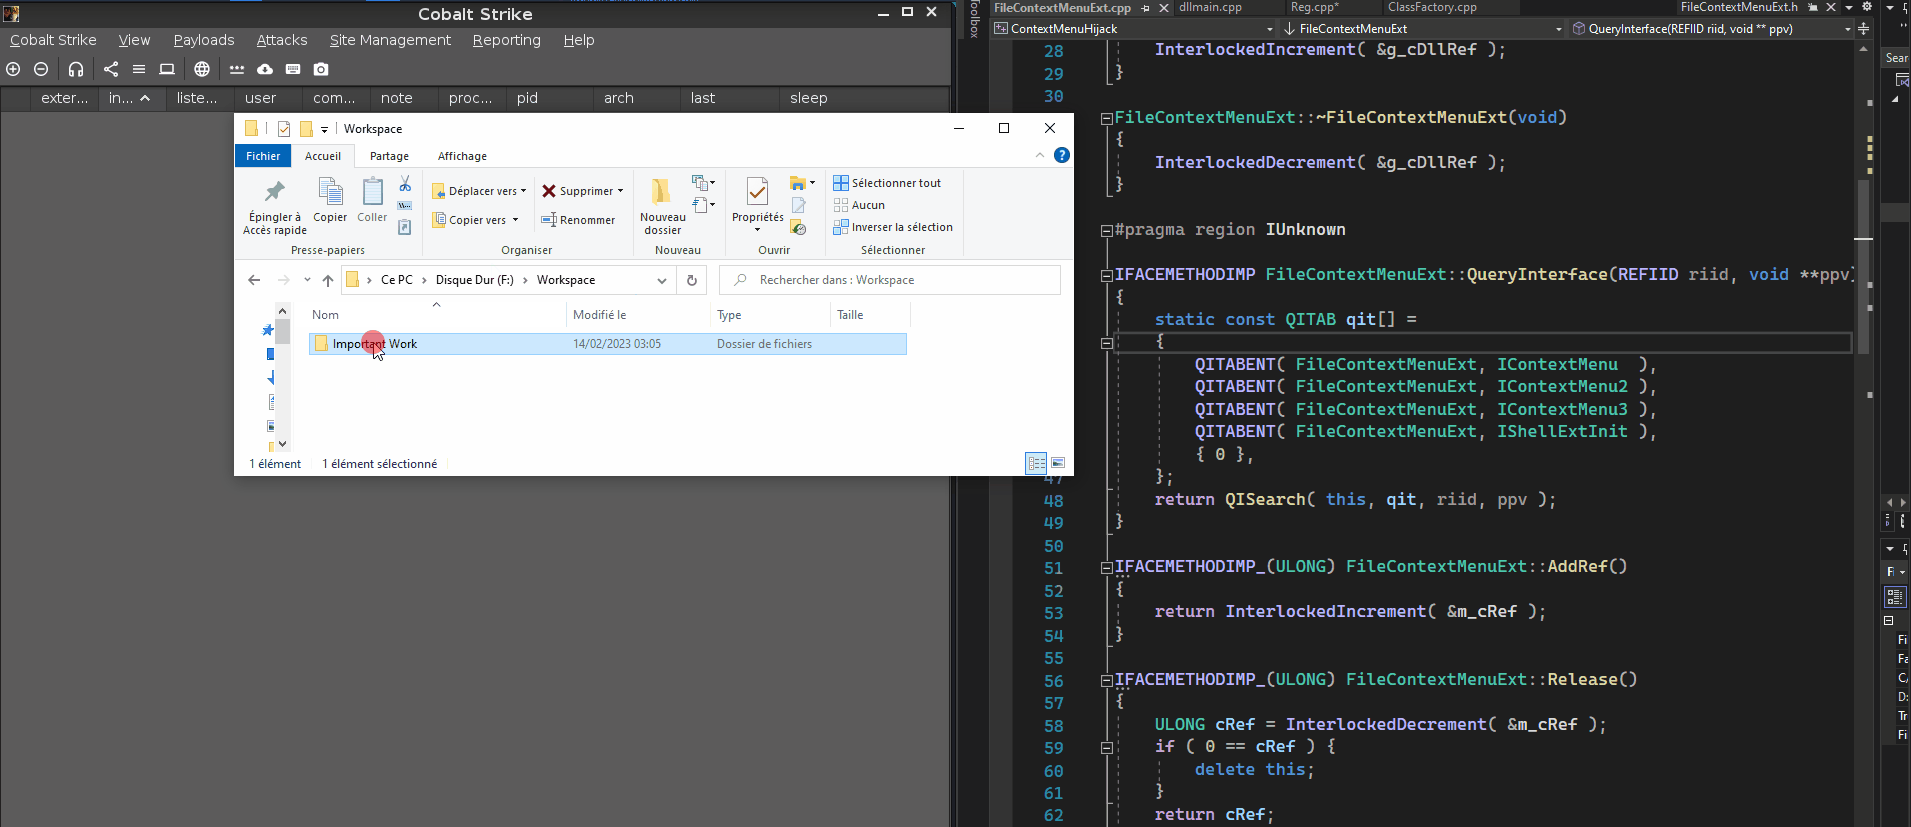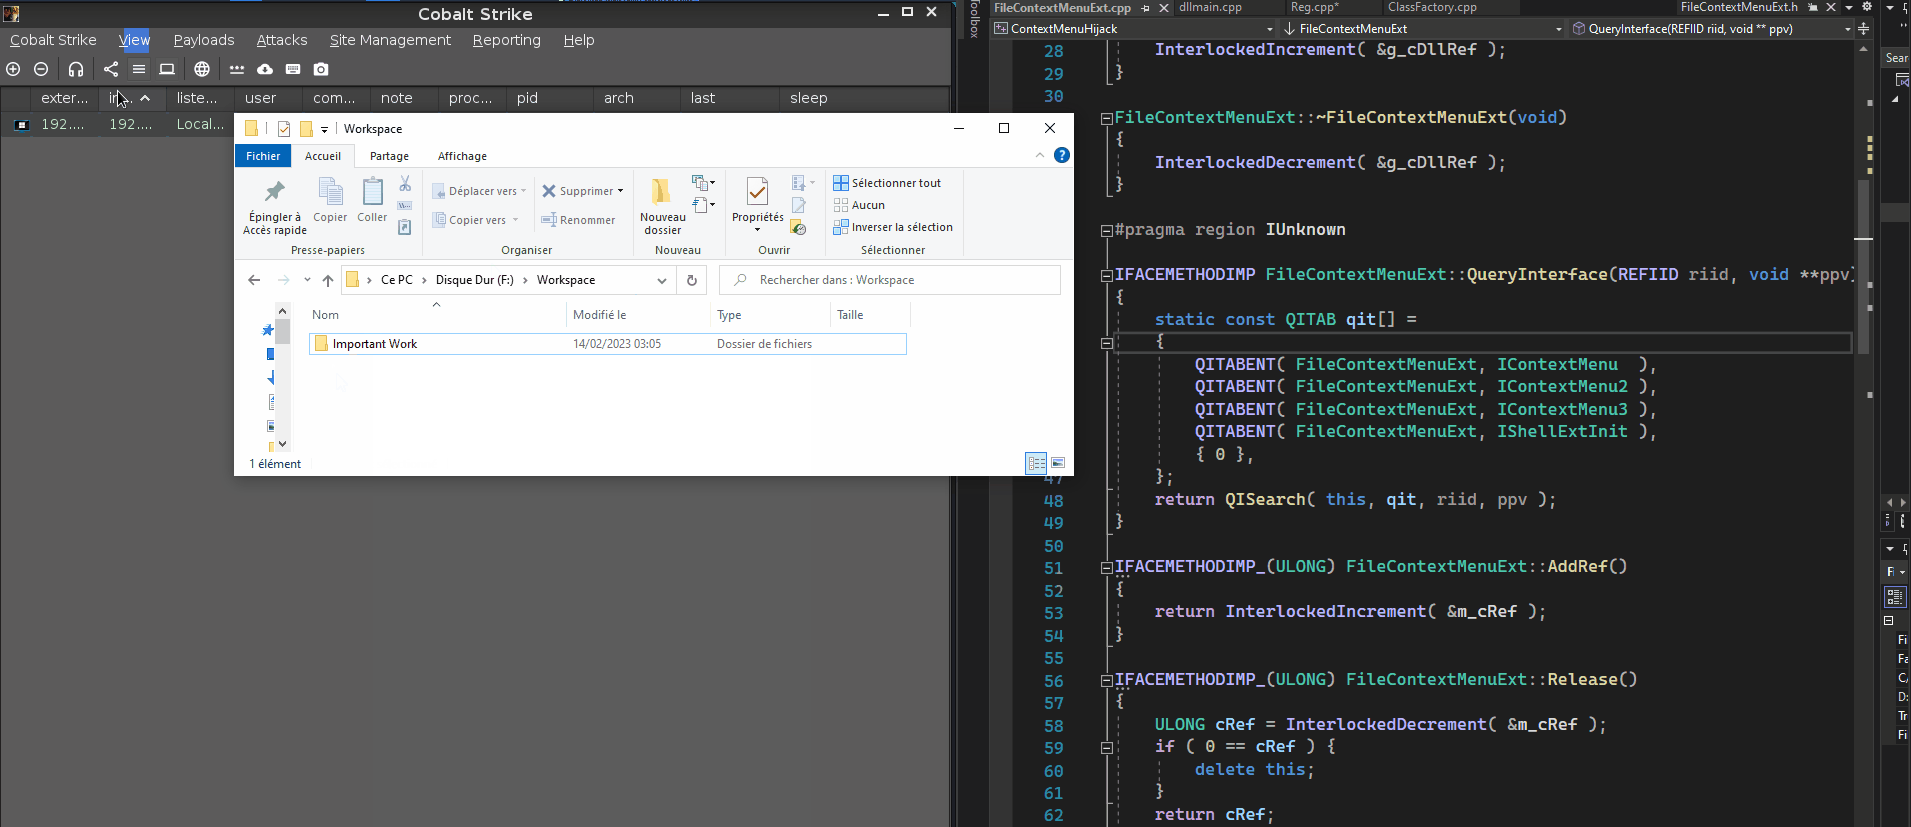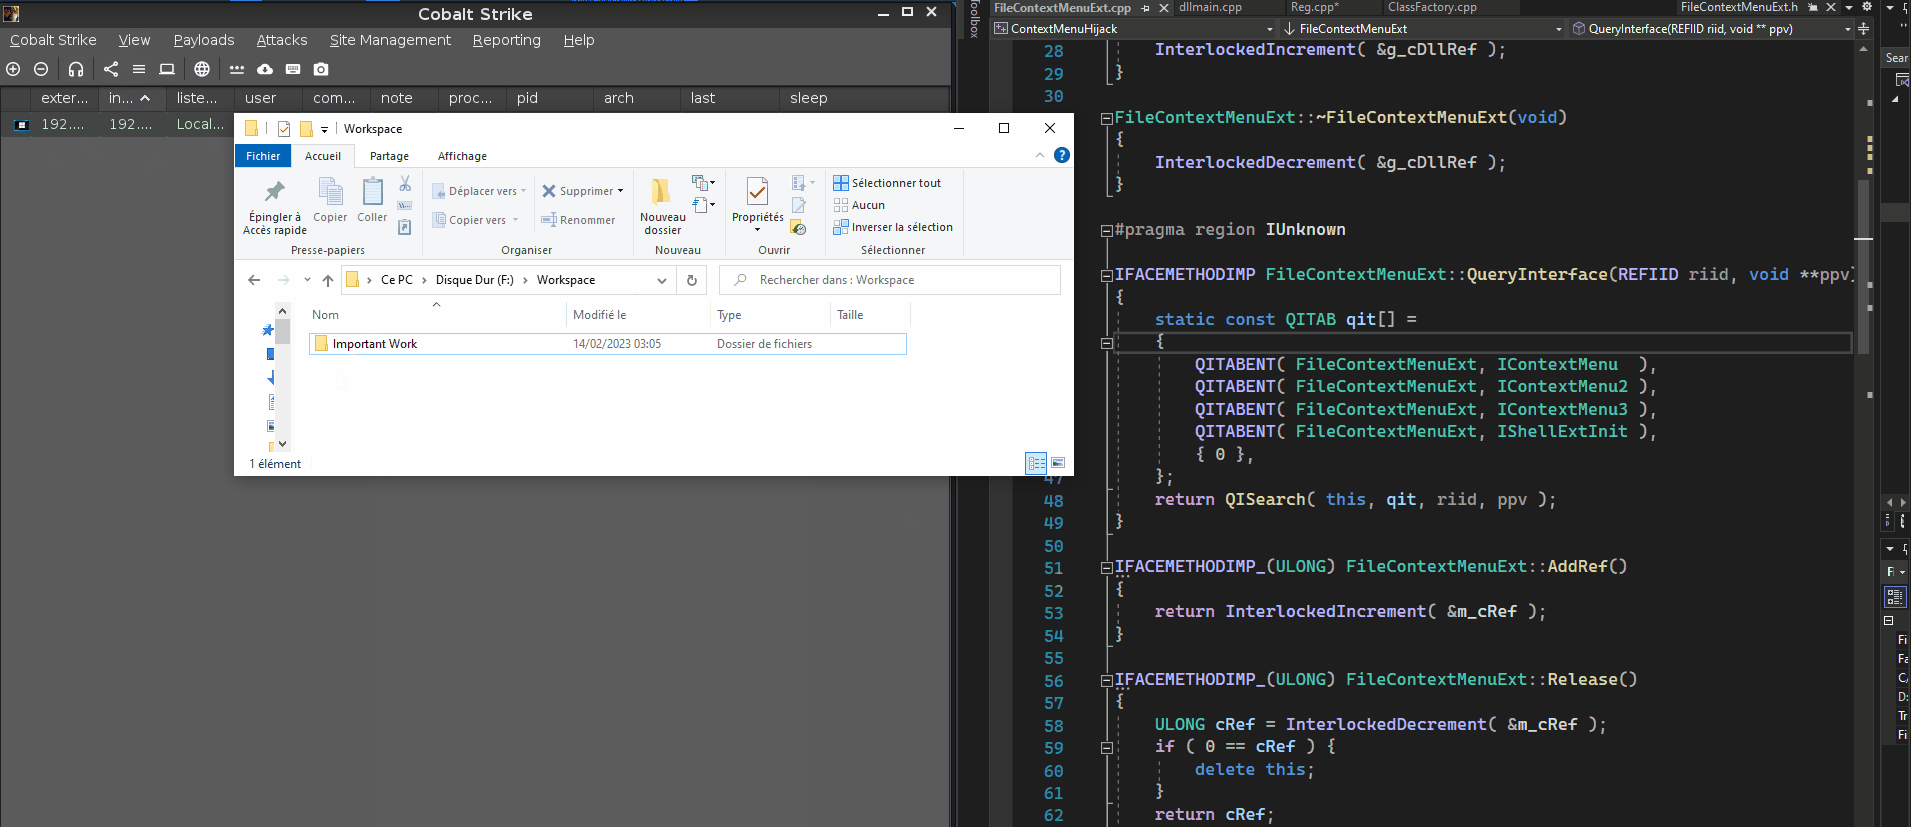 ristbs/contextmenuhijack
Execute um payload a cada clique com o botão direito em um arquivo/pasta no menu do Explorador para persistência
 med0x2e/gadgettojscript
Uma ferramenta para gerar gadgets serializados .NET que podem acionar o carregamento/execução de assemblies .NET quando desserializados usando…
 matthieu-hackwitharts/win32_offensive_cheatsheet
Técnicas de abuso de Win32 e Kernel para pentesters
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 saadahla/pspersist
Despejar um script powershell em %HOMEPATH%\Documents\WindowsPowershell\ , que contém o caminho do implant , e sempre que o processo powershell for…








