
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
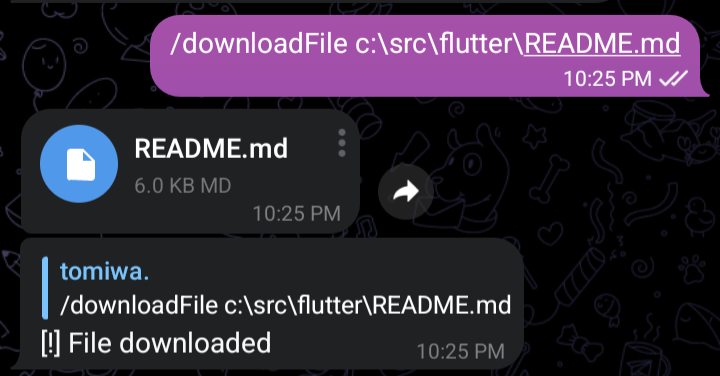
 tomiwa-ot/telegram-c2
Controlar um sistema remotamente via Telegram
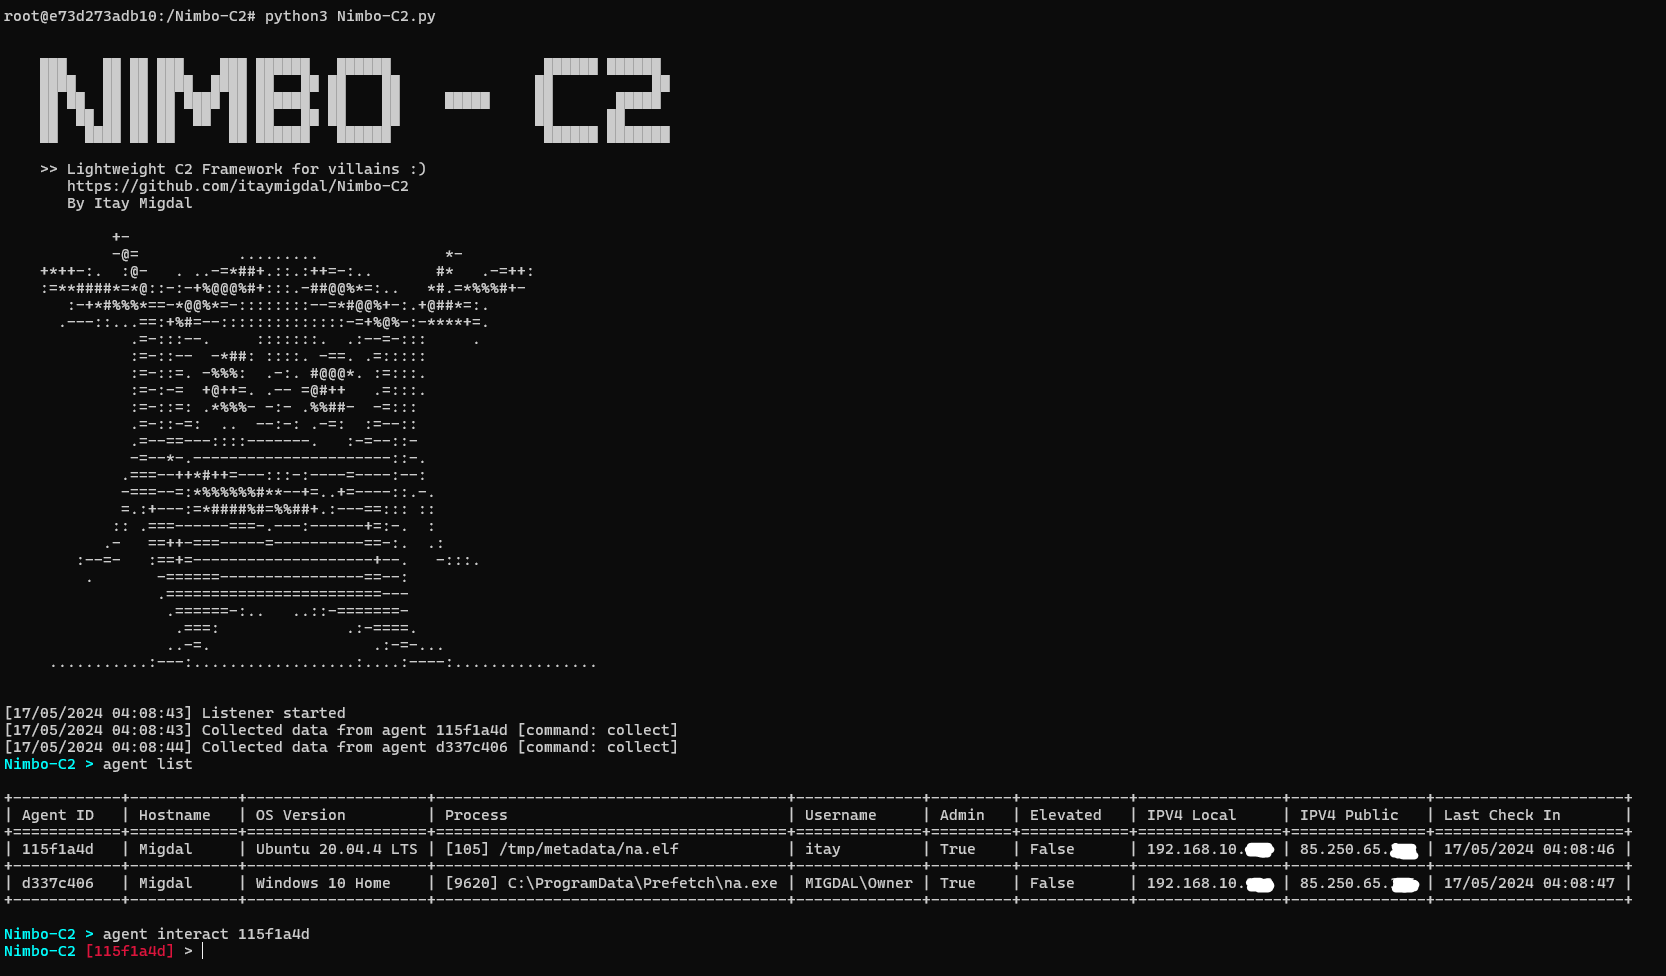 itaymigdal/nimbo-c2
Nimbo-C2 é mais um framework C2 (simples e leve)
 octoberfest7/dropspawn_bof
CobaltStrike BOF para gerar Beacons usando sequestro de diretório de aplicação DLL
 daem0nc0re/vectorkernel
PoCs para pesquisa de técnicas de rootkit em modo kernel.
 h4wkst3r/adokit
Kit de ataque modular que explora a API REST do Azure DevOps para reconhecimento, escalonamento de privilégios e persistência usando cookies ou PATs…
 jkornev/hidden
Driver Windows com interface em modo usuário que pode ocultar processos, objetos do sistema de arquivos e do registro, proteger processos e etc
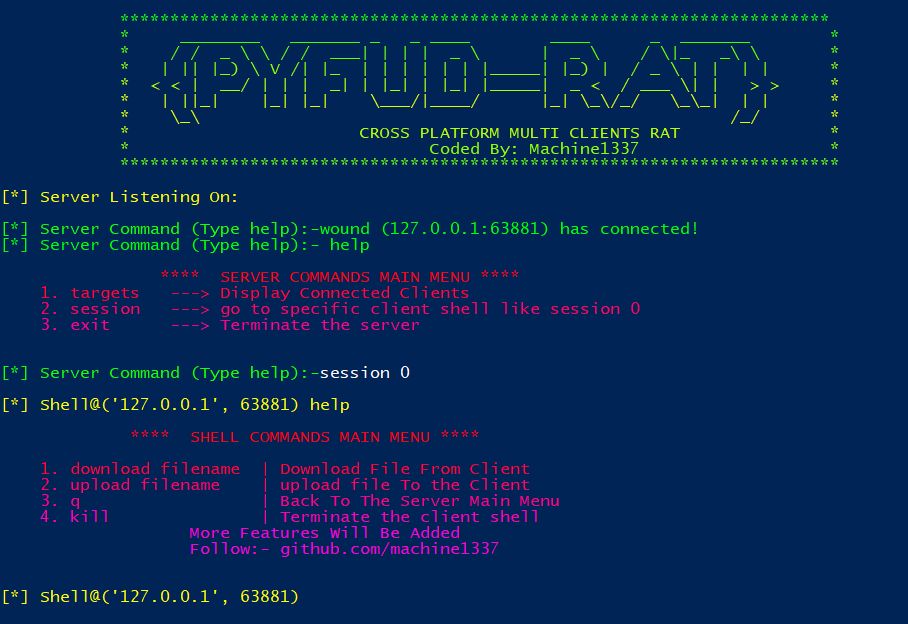 machine1337/pyfud
Trojan de Acesso Remoto Multiplataforma (RAT)
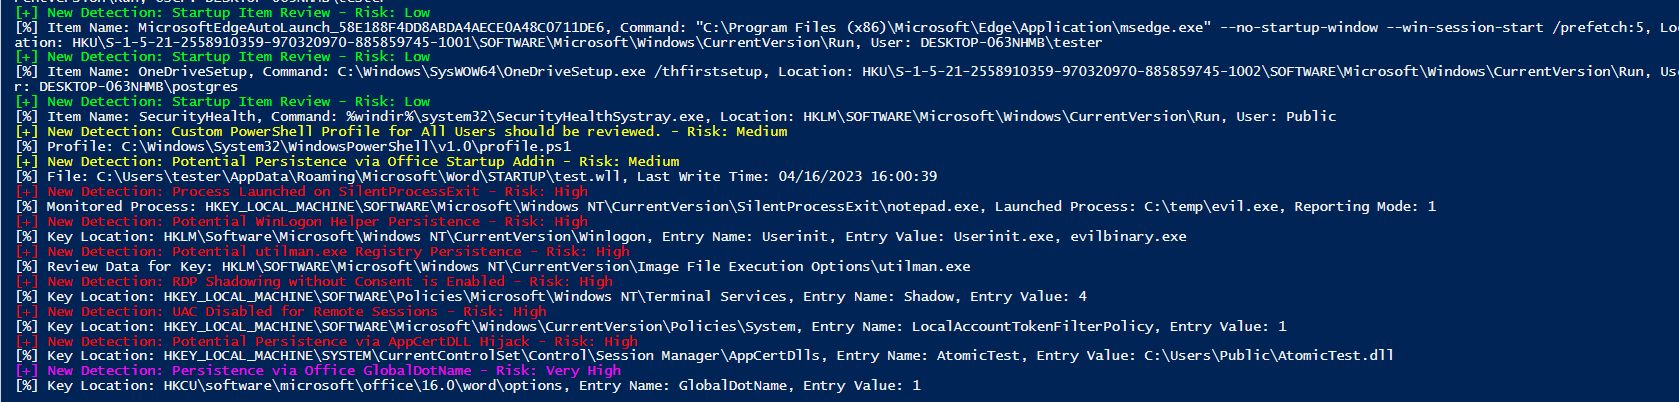 joeavanzato/trawler
Script PowerShell que ajuda os respondedores de incidentes a descobrir potenciais mecanismos de persistência de adversários.
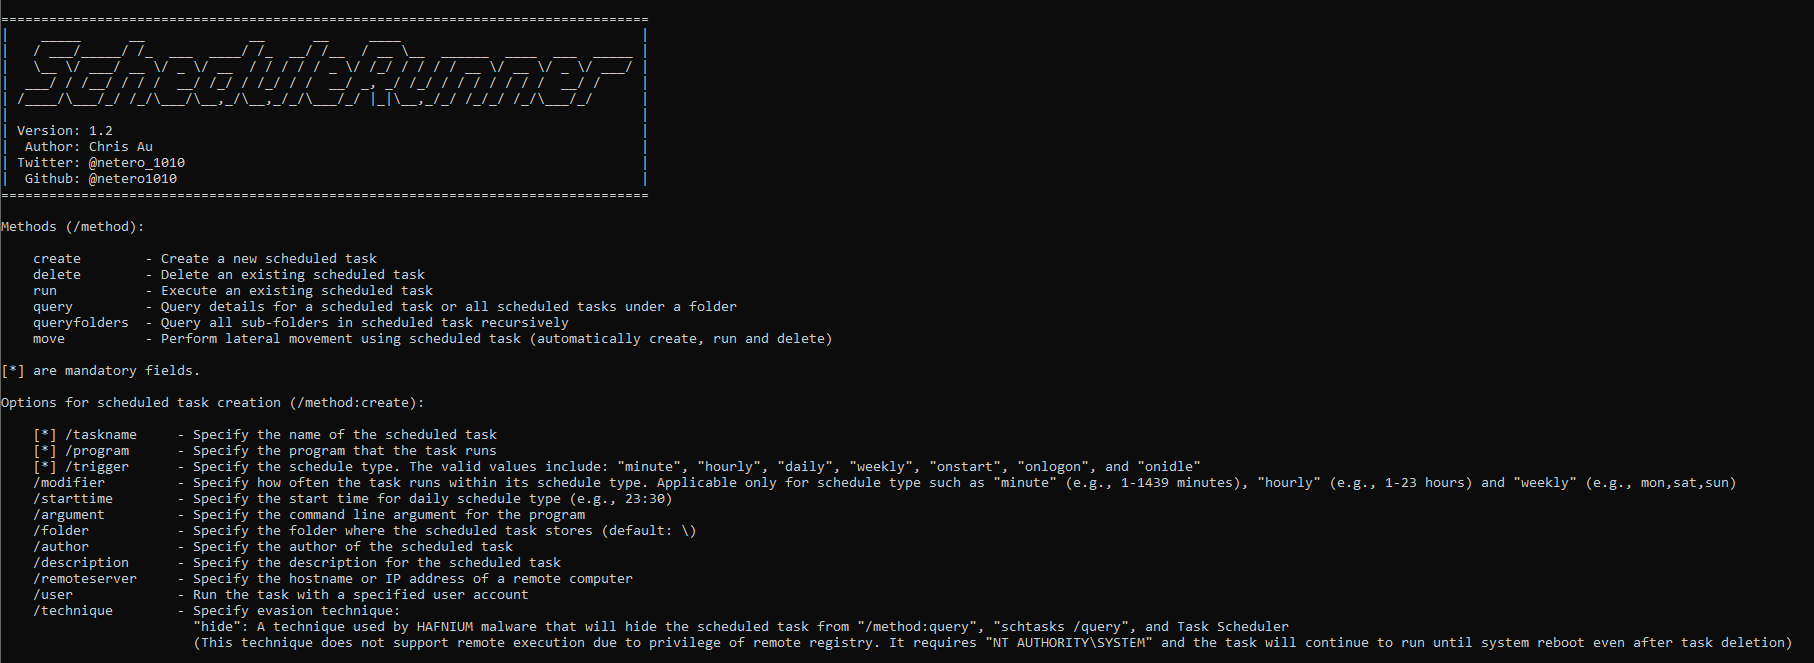 netero1010/schedulerunner
Uma ferramenta em C# com mais flexibilidade para personalizar tarefas agendadas tanto para persistência quanto para movimento lateral em operações de…
 0xthirteen/staykit
Extensão do Cobalt Strike para persistência pós-exploração usando o assembly .NET SharpStay. Oferece persistência orientada por GUI via chaves de…
 redcode-labs/bashark
Kit de ferramentas de pós-exploração em Bash
 wgpsec/createhiddenaccount
Uma ferramenta para criar contas ocultas usando o registro || 一个使用注册表创建隐藏帐户的工具
 allevon412/teamsimplant
Implantação furtiva de DLL proxy para o Microsoft Teams que injeta shellcode criptografado com AES por meio de técnicas de unhooking, fornecendo…
 fortra/impacket
Biblioteca Python para manipulação de protocolos de rede de baixo nível, com implementações de SMB, MSRPC, Kerberos e WMI, além de ferramentas para…
 yjesus/rclocals
Analisador de inicialização do Linux
 snaffcon/snaffler
uma ferramenta para pentesters ajudar a encontrar doces deliciosos, por @l0ss e @Sh3r4 ( Twitter: @/mikeloss e @/sh3r4_hax )
 praetorian-inc/portbender
Utilitário de Redirecionamento de Porta TCP
 ghostpack/rubeus
Tentando domar o cão de três cabeças.







