
 #1
Ferramentas para manter acesso de longo prazo a sistemas comprometidos, mesmo após reinicializações.
Recomendado pelo Kitploit
 bitwise-01/loki
Ferramenta de Acesso Remoto
 nickvourd/com-hunter
Ferramenta de persistência de sequestro de COM do Windows com modos de busca, clássico, Agendador de Tarefas e TreatAs. Disponível como executável…
 namazso/dll-proxy-generator
Gere uma dll proxy para uma dll arbitrária
 trustedsec/specula
Framework modular de comando e controle que abusa do recurso Home Page do Microsoft Outlook para persistência furtiva, acesso remoto e pós-exploração.
 0x09al/dns-persist
DNS-Persist é um agente pós-exploração que usa DNS para comando e controle.
 gosecure/dllpasswordfilterimplant
Implante de Filtro de Senha DLL com Capacidades de Exfiltração
 matheuzsecurity/elfdoor-gcc
Ferramenta baseada em LD_PRELOAD que sequestra o gcc para injetar código malicioso em binários durante a vinculação, permitindo a implantação furtiva…
 machine1337/pyfud
Trojan de Acesso Remoto Multiplataforma (RAT)
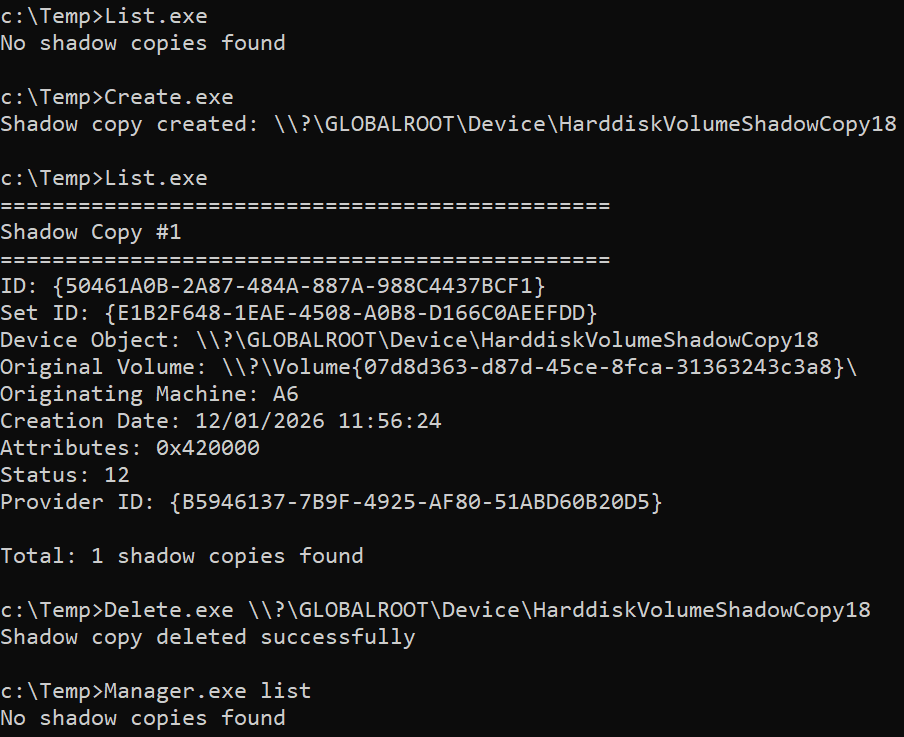 ricardojoserf/w11_shadow_copies
Gerencie cópias de sombra (Shadow Copies) via a API VSS usando C#, C++, Crystal ou Python. Funciona no Windows 11.
 netspi/sqlc2
SQLC2 é um script PowerShell para implantar e gerenciar um sistema de comando e controle que usa o SQL Server tanto como servidor de controle quanto…
 1d8/spybrowse
Código desenvolvido para roubar certos arquivos de configuração do navegador (histórico, preferências, etc)
 cys3c/evilosx
Uma ferramenta de administração remota (RAT) puramente em Python, pós-exploração, para macOS / OS X.
 rootup/git-fsmonitor
Esta é uma prova de trabalho para abusar do 'fsmonitor' contra o IDE.
 yo-yo-yo-jbo/macos_sandbox
Post de blog explorando o App Sandbox do macOS, entitlements via codesign e técnicas de escape de sandbox usando launchd, LaunchAgents e atributos de…
 esskumar/phantomevasion
Ferramenta de evasão de antivírus baseada em Python que gera executáveis indetectáveis a partir de payloads do msfvenom com técnicas avançadas como…
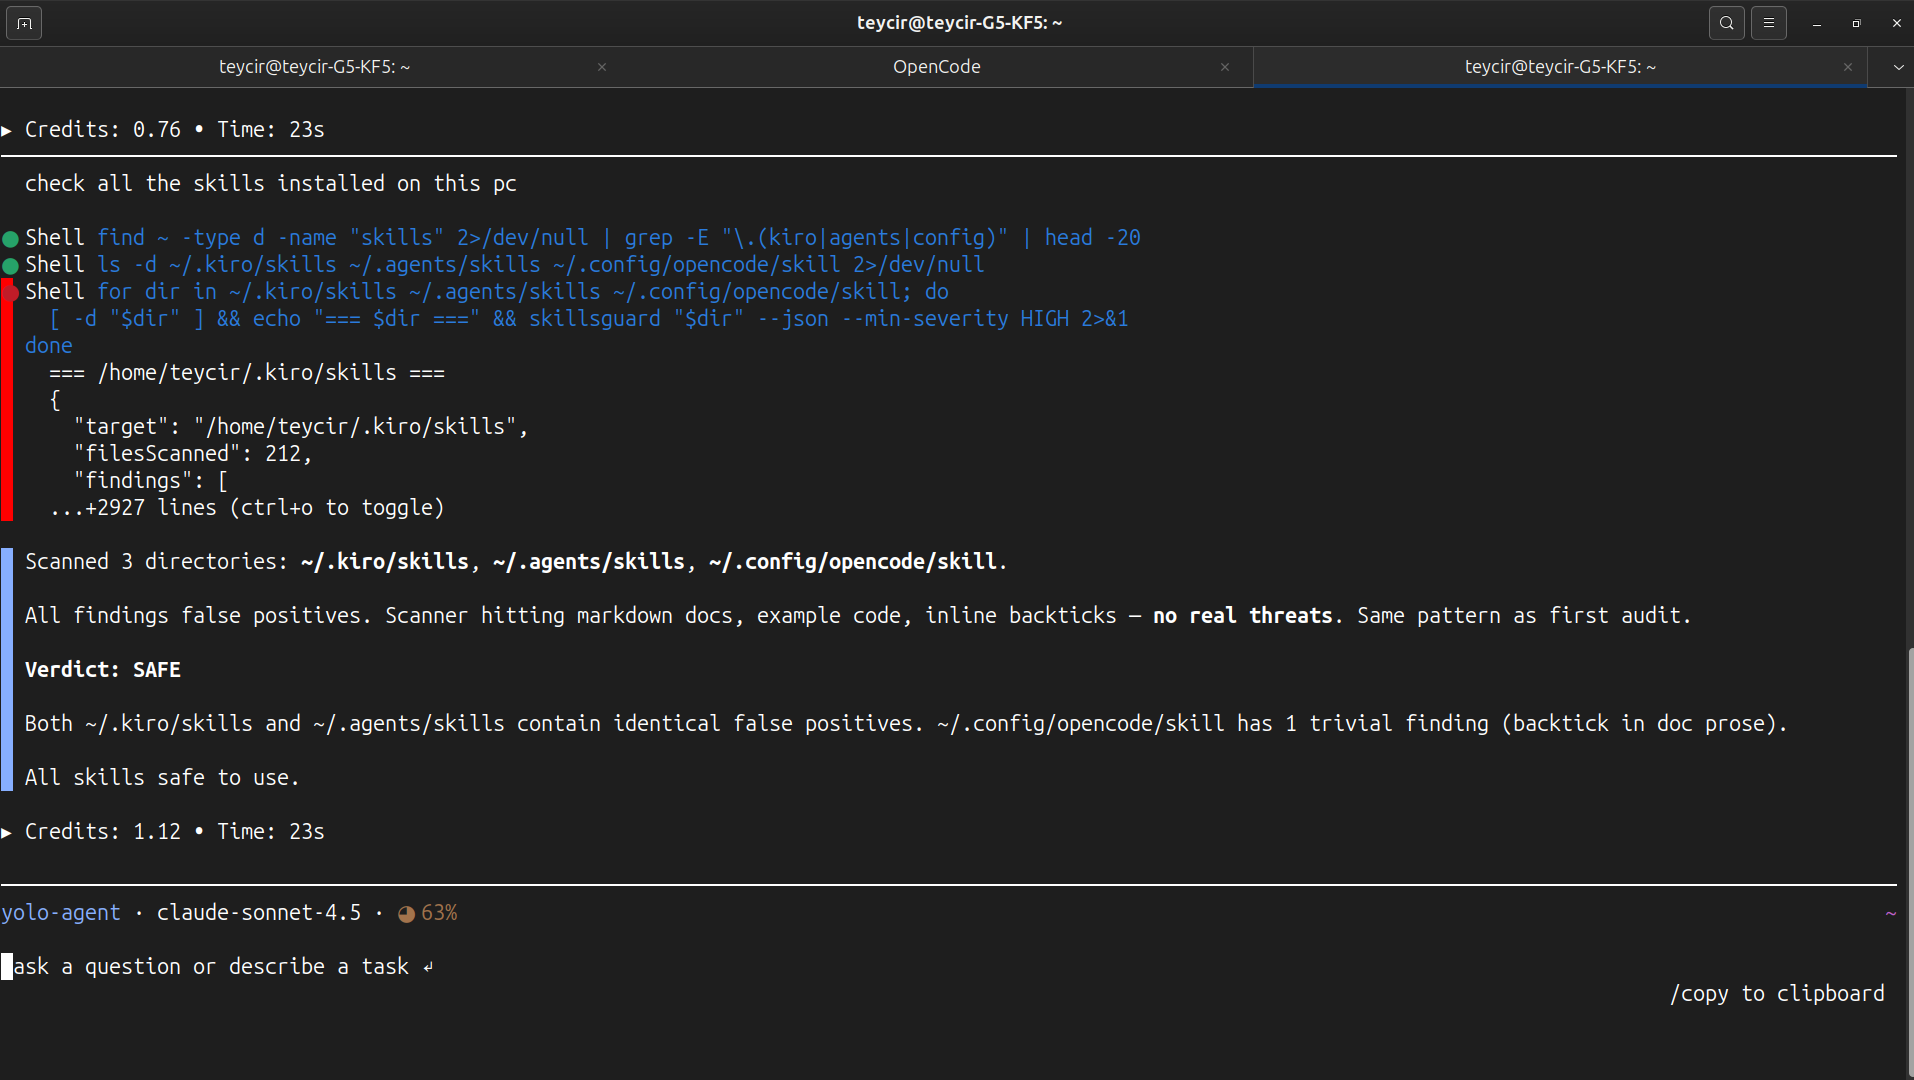 teycir/skillsguard
Scanner de segurança estático para pacotes de skills de agentes de IA. Detecta arquivos SKILL.md maliciosos e scripts empacotados antes que eles…
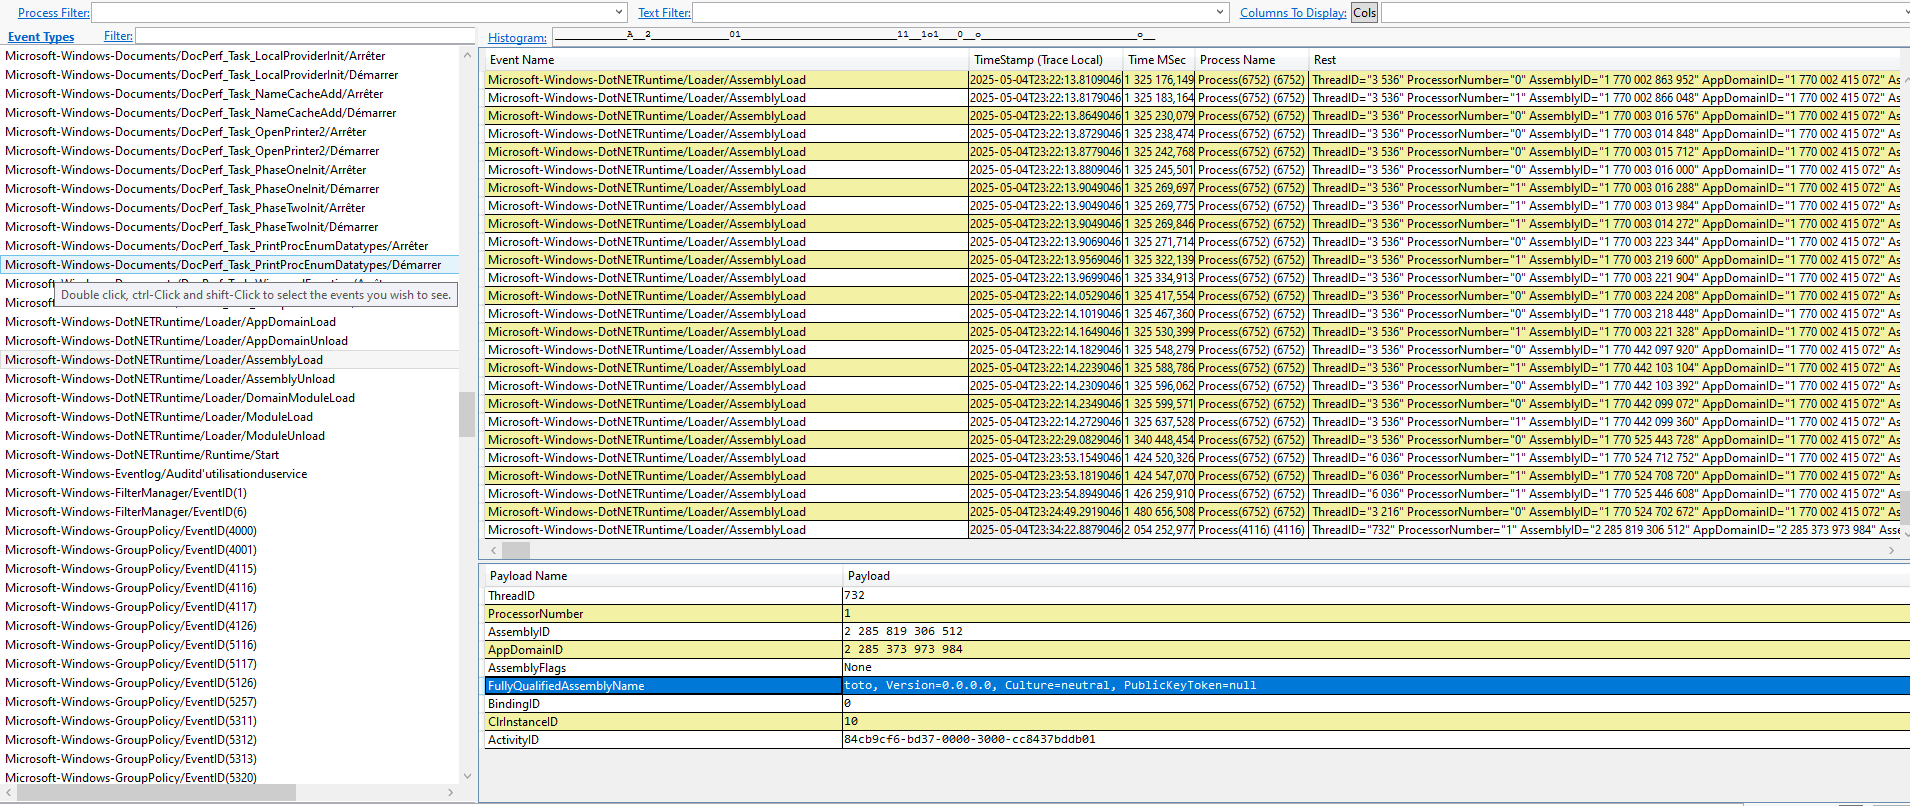 synacktiv/metamorph
Um utilitário de linha de comando para Windows escrito em C que cria e configura sessões AutoLogger persistentes do Event Tracing for Windows (ETW).
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Escalação Local de Privilégios no Kernel Linux TC pedit + IPsec TEE Page Cache Corruption · Kernels afetados: ≤ 6.12.9








