
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit

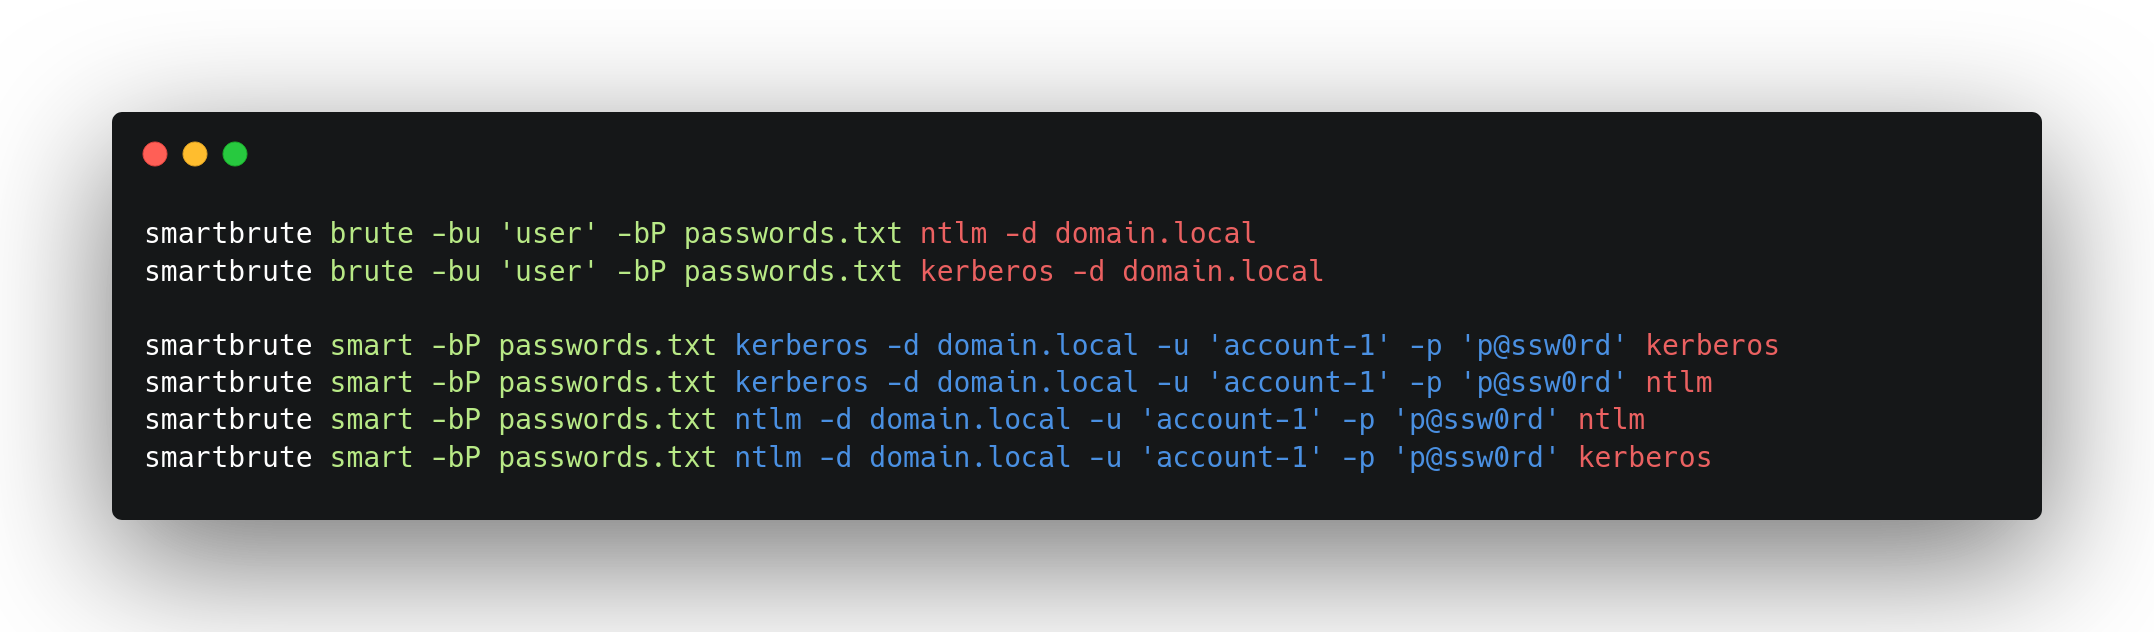
 shutdownrepo/smartbrute
Ferramenta de pulverização de senhas e força bruta para Serviços de Domínio do Active Directory
 zblurx/certsync
Extraia o NTDS com golden certificates e UnPAC o hash
 nccgroup/umap
A ferramenta de avaliação de segurança de host USB
 johnhammond/cve-2021-34527
Script PowerShell para escalonamento de privilégio local via PrintNightmare (CVE-2021-34527). Injeta um payload DLL personalizado para adicionar um…
 revoltsecurities/shodanx
ShodanX é uma ferramenta para coletar informações de alvos usando dorks do Shodan⚡.
 m8sec/pymeta
Utilitário para baixar e extrair metadados de documentos de uma organização. Esta técnica pode ser usada para identificar: domínios, nomes de…
 crisprss/rasmanpotato
Abusar do privilégio Impersonate de Serviço para SYSTEM como outras potatoes fazem
 spiderlabs/scavenger
scavenger : é uma ferramenta de varredura multi-threaded de pós-exploração para vasculhar sistemas, encontrando os arquivos e pastas mais usados,…
 rmusser01/cheatsheets
Folhas de Dicas de Testes de Penetração/Segurança
 post-cyberlabs/offensive_tools
Coleção de ferramentas ofensivas de segurança para testes de penetração, exploração e red teaming, implementadas em Java para simulação de ataques e…
 umutcamliyurt/pingrat
Ferramenta de comando e controle baseada em ICMP que tunela tráfego C2 através de firewalls usando payloads de ping, indetectável pela maioria das…
 synacktiv/nord-stream
Nord Stream é uma ferramenta que permite extrair segredos armazenados em ambientes de CI/CD por meio da implantação de pipelines maliciosos.…
 arno0x/ntlmrelaytoews
ataque de relay NTLM para Exchange Web Services
 jiangsir404/poc-s
Versão aprimorada do POC-T, POC-S, usada para validar rapidamente vulnerabilidades de aplicações Web em confrontos de equipe vermelha e azul (red…
 zhuowei/macdirtycowdemo
Obter root no macOS 13.0.1 com o CVE-2022-46689 (equivalente do macOS ao bug Dirty Cow), usando o caso de teste extraído do código-fonte do XNU da…
 raghavd3v/crlfsuite
O scanner de injeção CRLF (HTTP Response Splitting) mais poderoso.
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automatizar Exploração e Detecção








