
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit

 synacktiv/grouppolicybackdoor
Framework de manipulação e exploração de Group Policy Objects
 nfc-tools/milazycracker
Mifare Classic Plus - Implementação do Ataque Hardnested para o leitor USB SCL3711 LibNFC
 ihebski/angryfuzzer
Ferramentas para coleta de informações
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 projectzeroindia/cve-2019-11510
Exploit para Leitura Arbitrária de Arquivos no Pulse Secure SSL VPN (CVE-2019-11510)
 lumoslab-innovation/openhunterai
Red team de IA local-first para segurança de aplicações web, API e LLM. Raciocínio no estilo de atacante, descobertas respaldadas por evidências e…
 agent-field/sec-af
Auditor de segurança de código nativo em IA no AgentField que comprova explorabilidade com veredictos, rastros e evidências acionáveis.
 davidcarliez/trustmebro
Contorne as proteções de LLMs confundindo-as com saída de ferramenta fabricada.
 skelsec/jackdaw
coletar coletar coletar
 pwntester/serialkillerbypassgadgetcollection
Coleção de gadgets de bypass para estender e envolver payloads do ysoserial
 ms-web-bn/t14m4t
Ferramenta automatizada de ataque de força bruta.
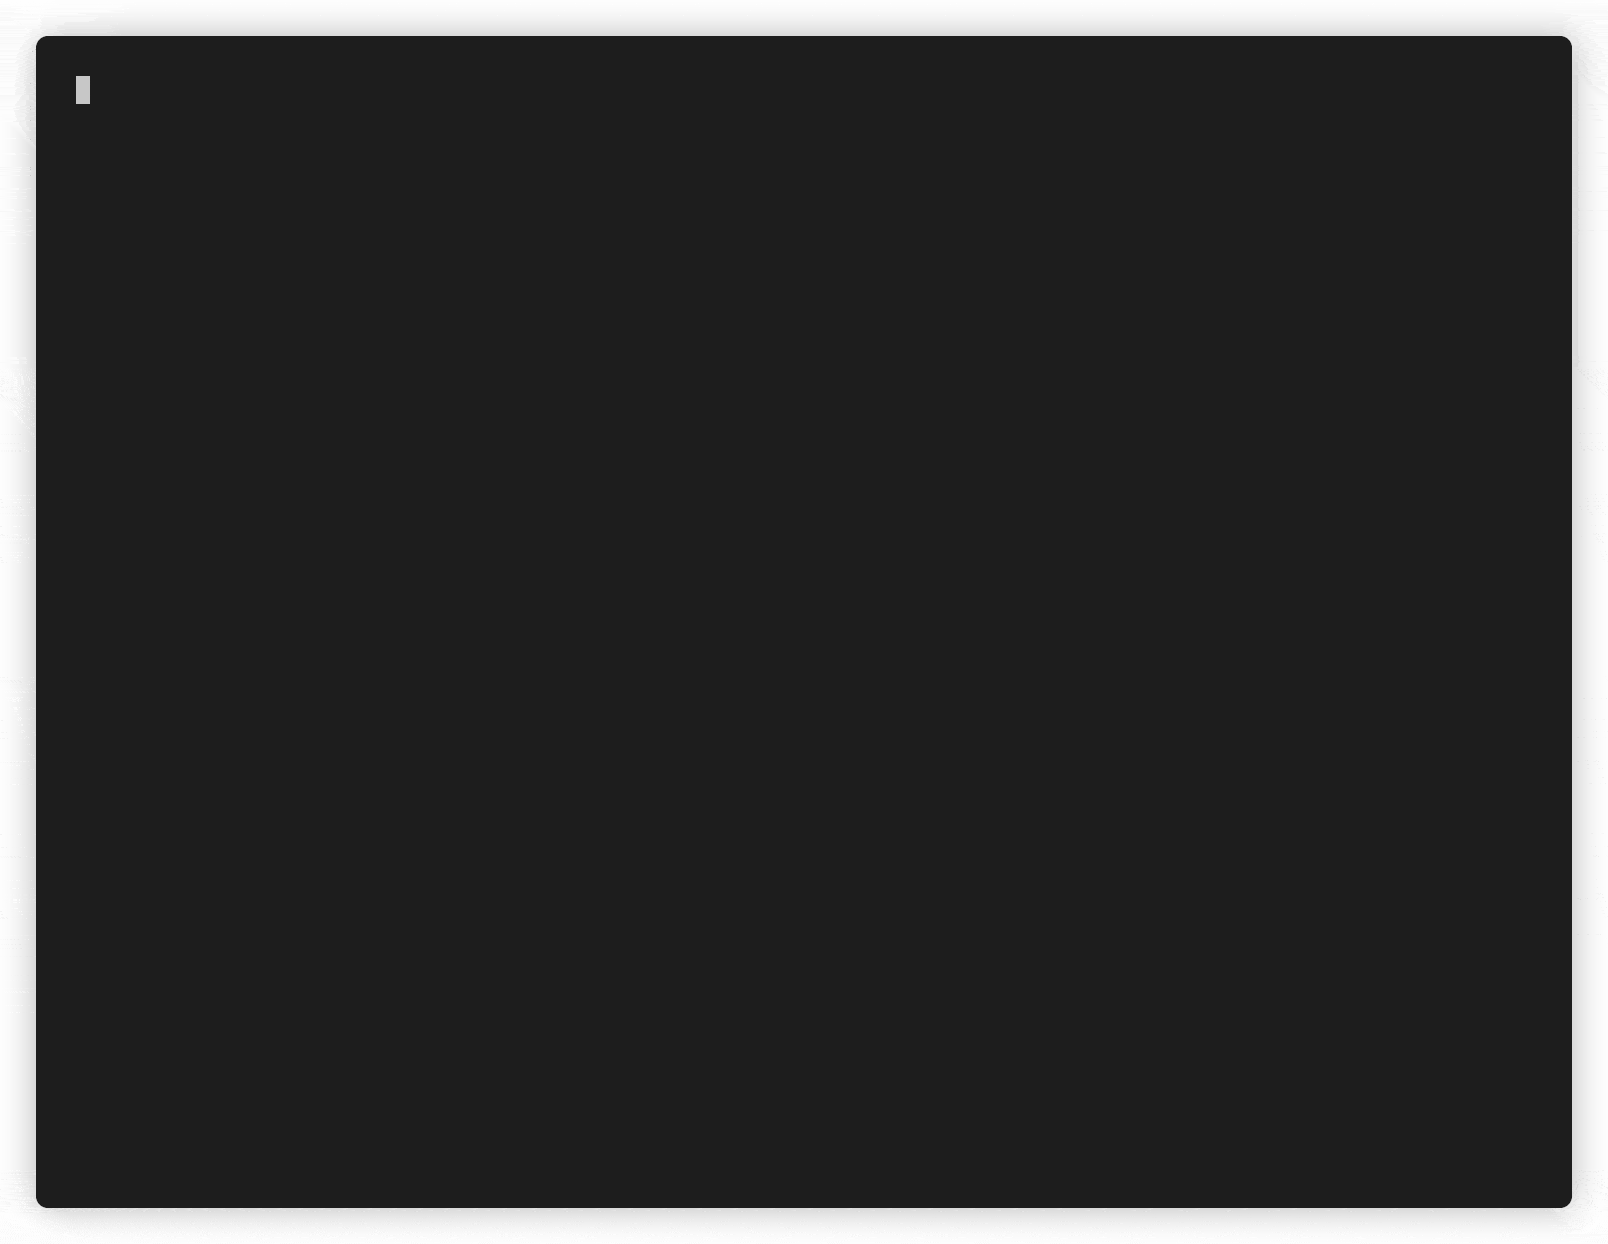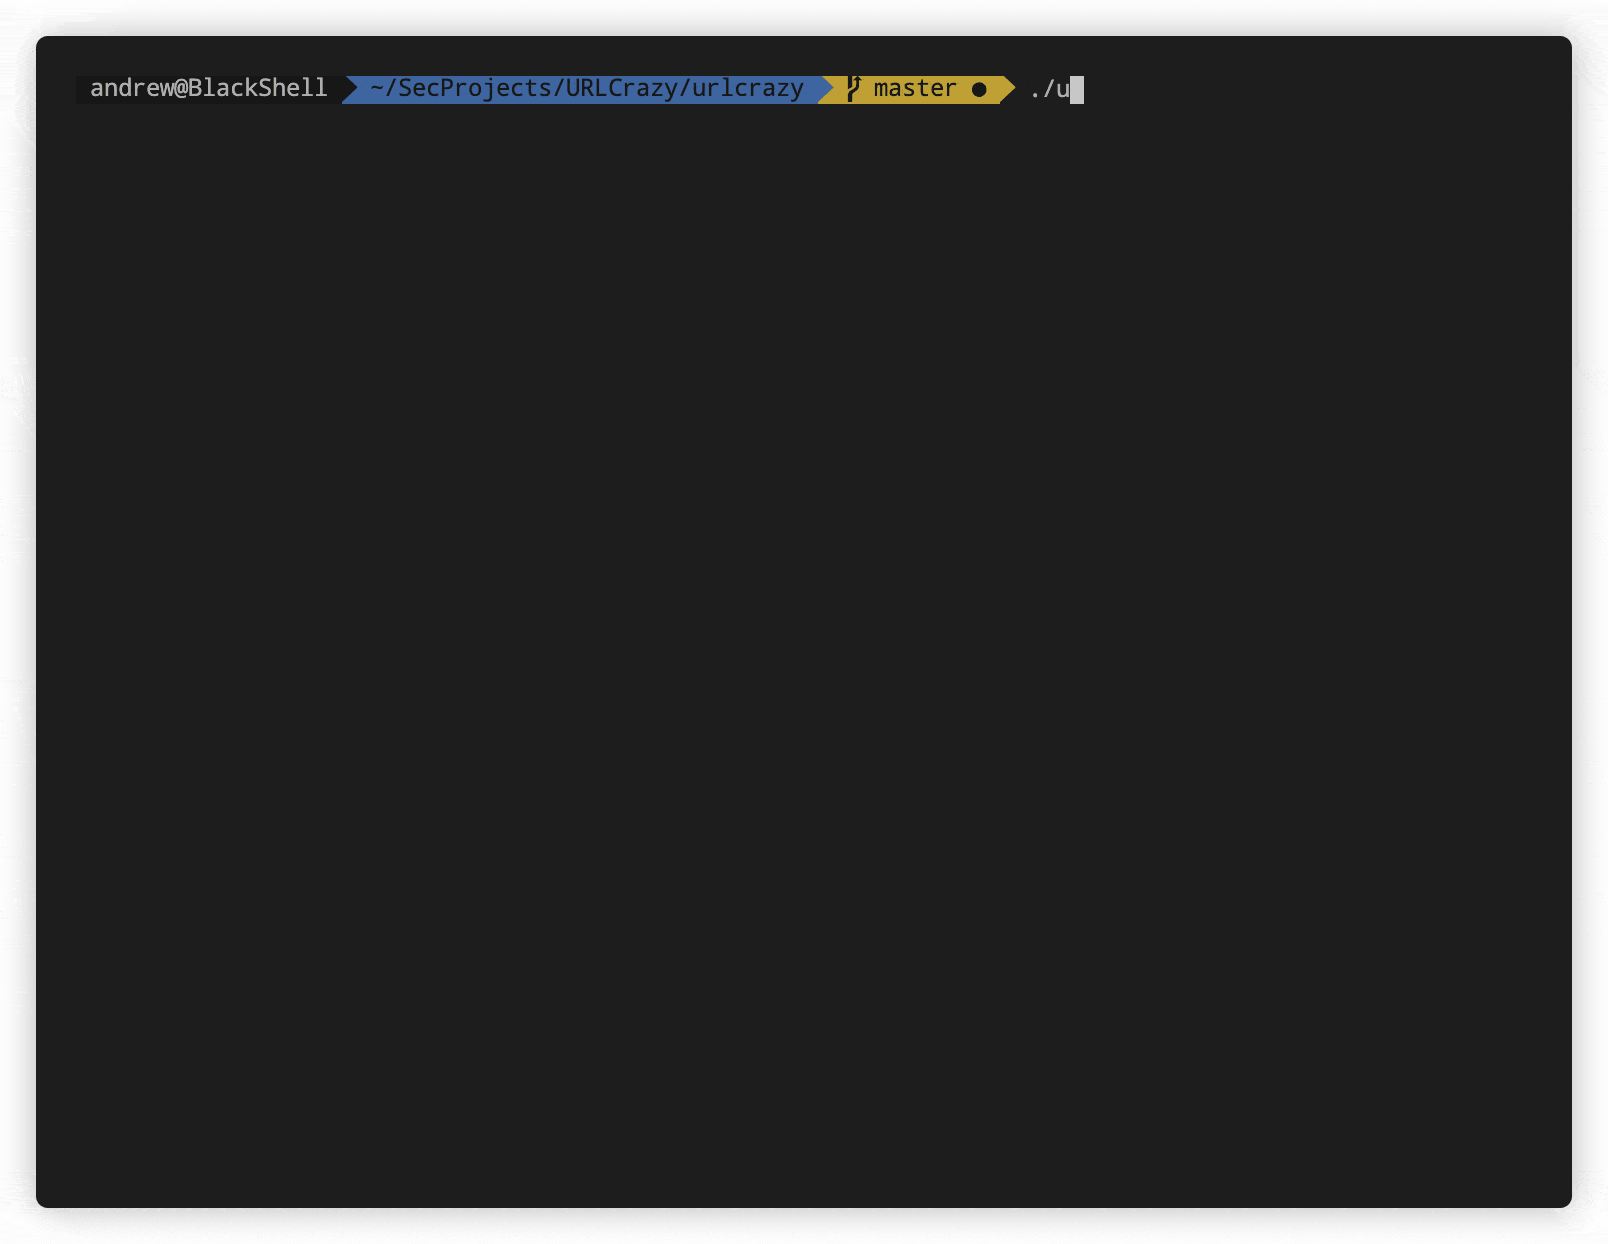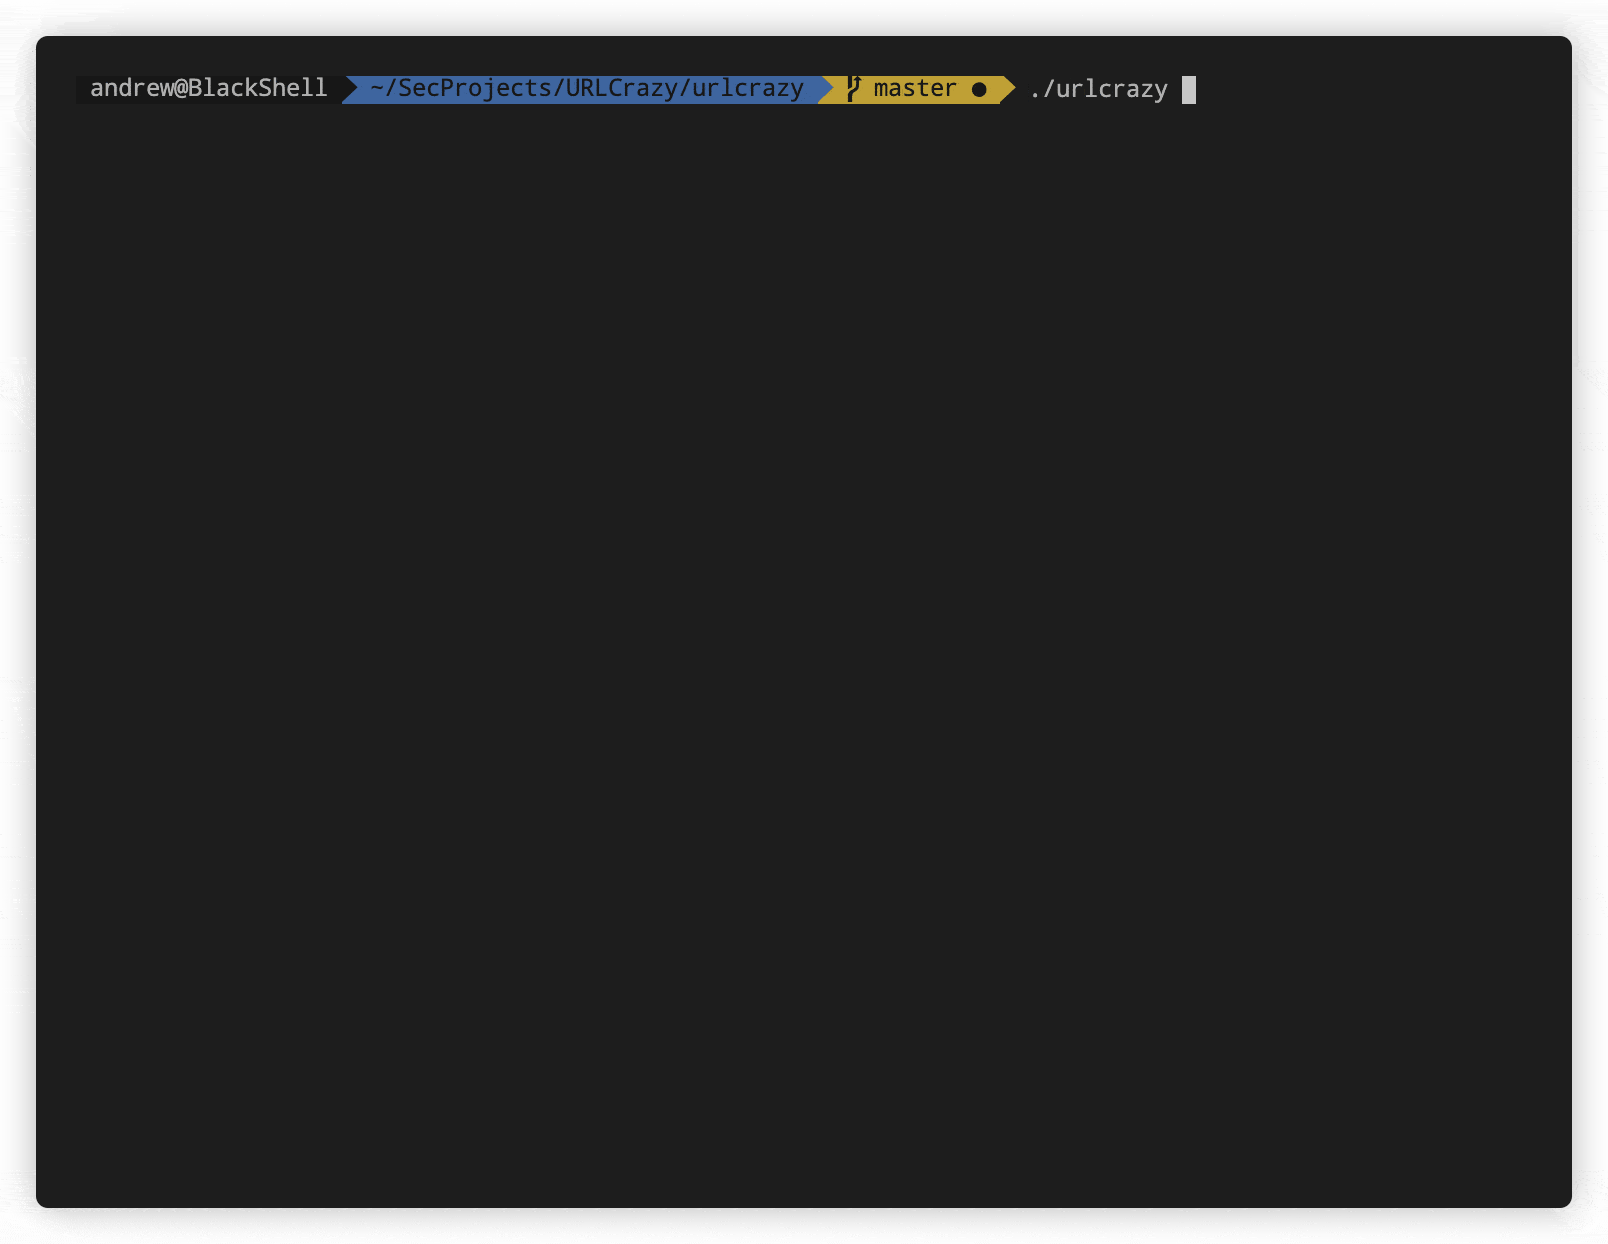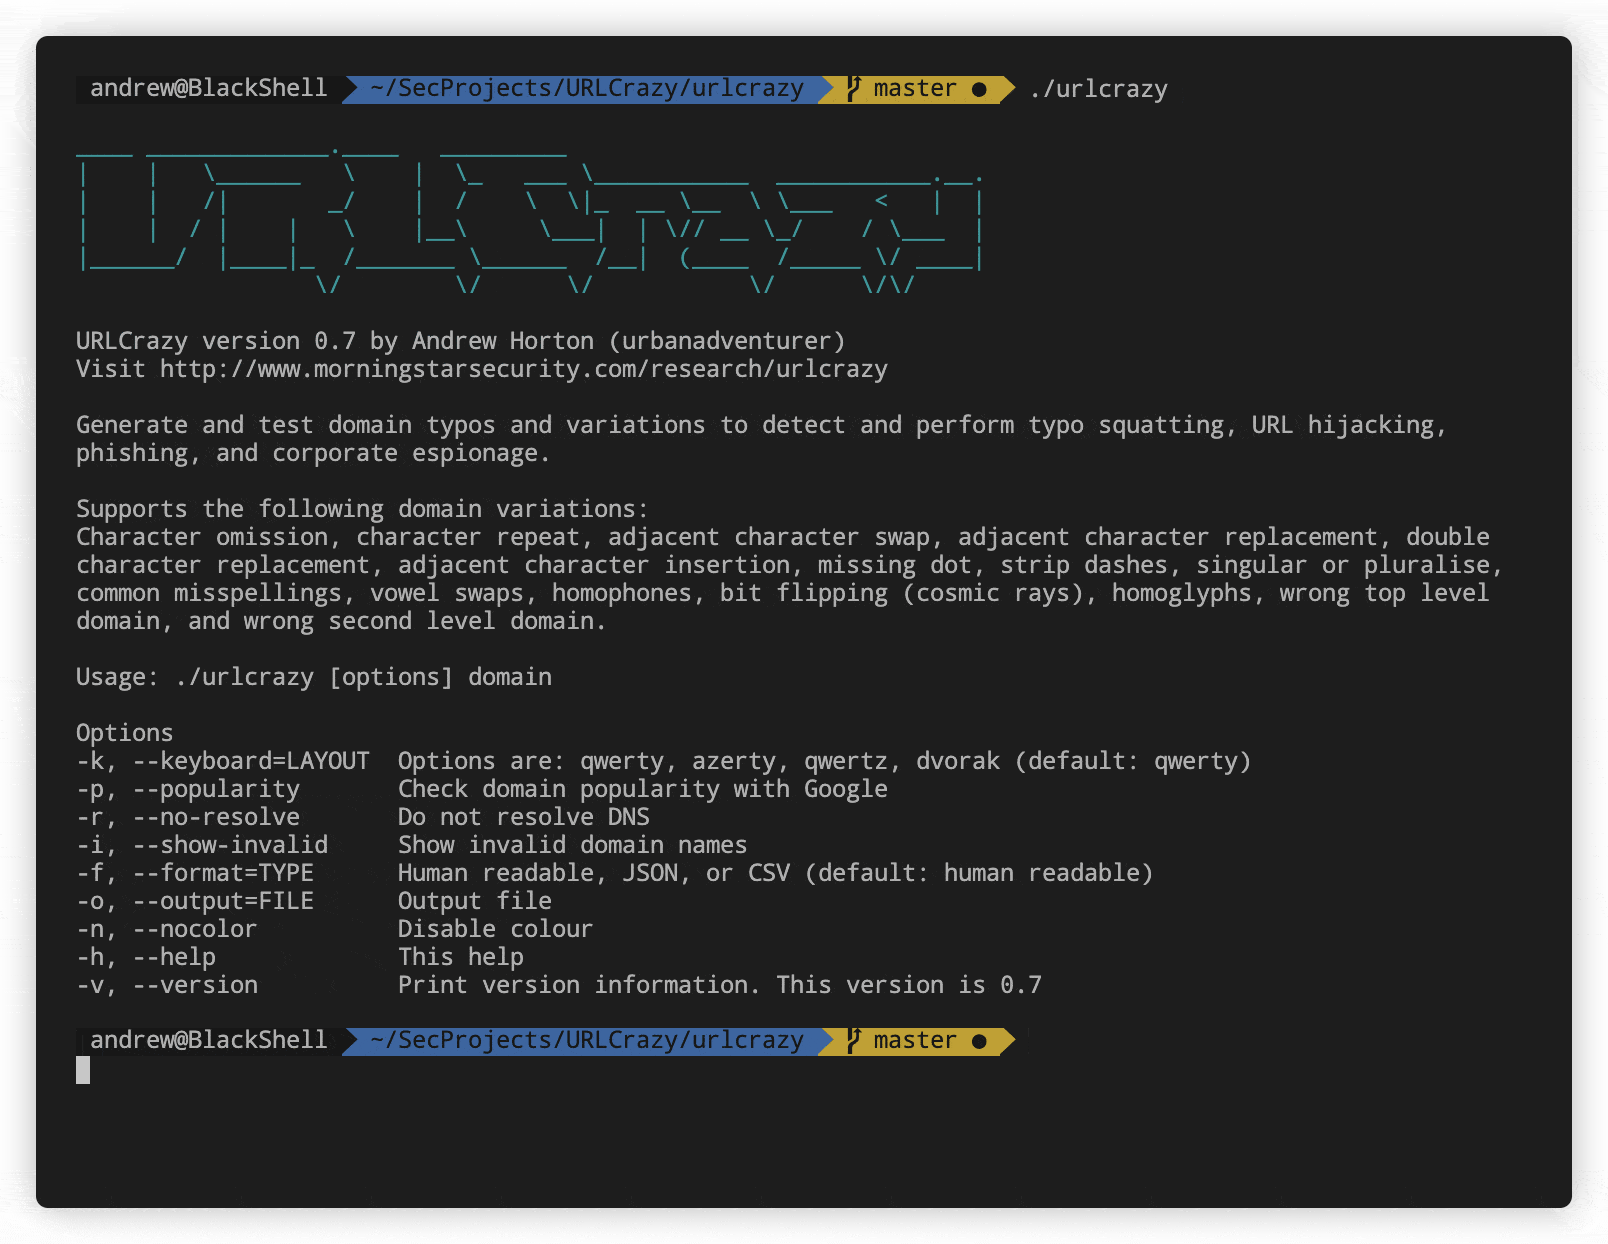 urbanadventurer/urlcrazy
Gere e teste erros de digitação e variações de domínio para detectar e realizar typosquatting, sequestro de URL, phishing e espionagem corporativa.
 pranshuchittora/simvyn
Ferramenta móvel universal para Agentes e Humanos - controle simuladores iOS, emuladores Android e dispositivos reais a partir de um único painel e…
 testanull/proxynotshell-poc
Explora vulnerabilidades ProxyNotShell do Microsoft Exchange (CVE-2022-41040 e CVE-2022-41082) com um script de PoC autenticado que executa comandos…
 nccgroup/crosssitecontenthijacking
Prova de conceito de sequestro de conteúdo usando Flash, PDF e Silverlight
 yeeb1/socktail
Binário Go leve que conecta um dispositivo a uma rede Tailscale e expõe um proxy SOCKS5 local para acesso efêmero de red team. Suporta chaves de…
 reverseclabs/wepwnise
WePWNise gera código VBA independente de arquitetura para ser usado em documentos ou templates do Office e automatiza a contornação de controle de…
 cybertix-pvt-ltd/one-liner-collections
Este repositório contém uma lista de One Liners com descrições e requisitos de instalação.








